Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
sqlmate — صديق لـ SQLmap سيفعل ما كنت تتوقعه دائمًا من SQLmap. | Kitploit

أدوات/GitHubGitHub/s0md3v/sqlmate
كسر كلمات المرورالاستطلاعماسحات الثغرات الأمنيةتحليل التجزئةاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراقزاحف الويبArchived
GitHubs0md3v/sqlmate

sqlmate

صديق لـ SQLmap سيفعل ما كنت تتوقعه دائمًا من SQLmap.
453123102منذ 7 سنواتتمت المراجعة من قبل Kitploit
مشاركة
عرض المستودع

sqlmate

هناك بعض الميزات التي نعتقد أنه كان ينبغي أن تكون موجودة في SQLMap. مثل إيجاد لوحة إدارة الهدف، وكسر التجزئة (hash) بشكل أفضل، وغير ذلك. إذا كنت تشاركنا الرأي، فإن SQLMate مناسب لك.

ماذا يفعل؟

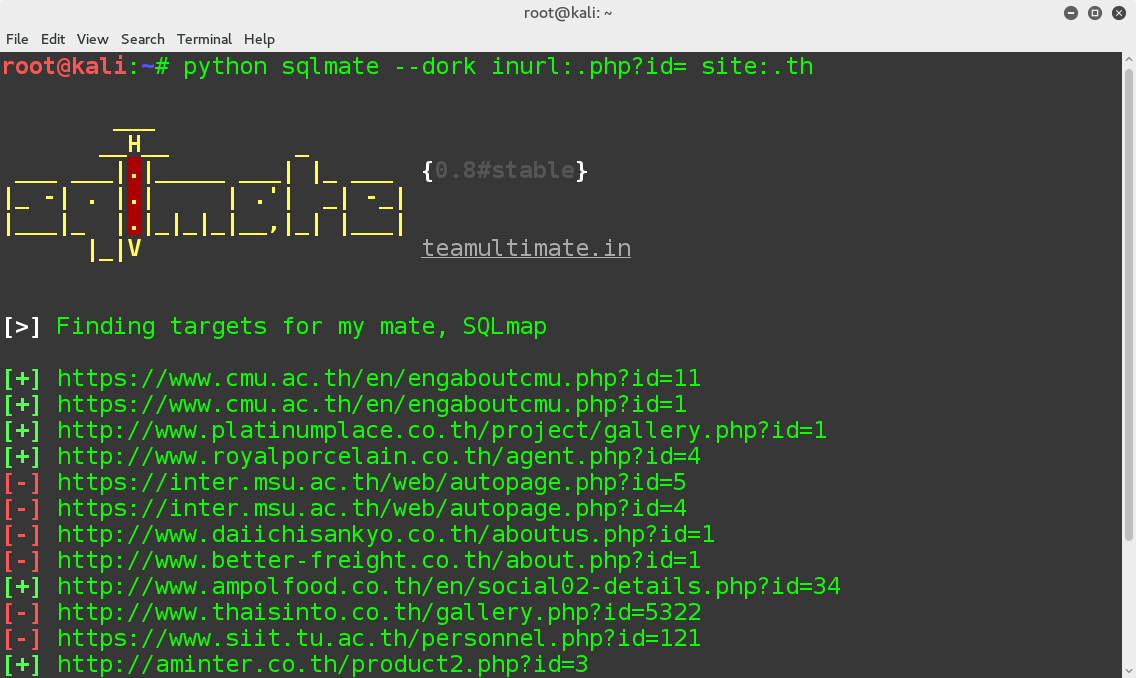
  • قم بتزويده بدالة SQL injection عبر خيار --dork وسيجد لك المواقع الضعيفة. بعد ذلك، سيحاول العثور على لوحات الإدارة الخاصة بها ومحاولة تجاوزها باستعلامات SQL.

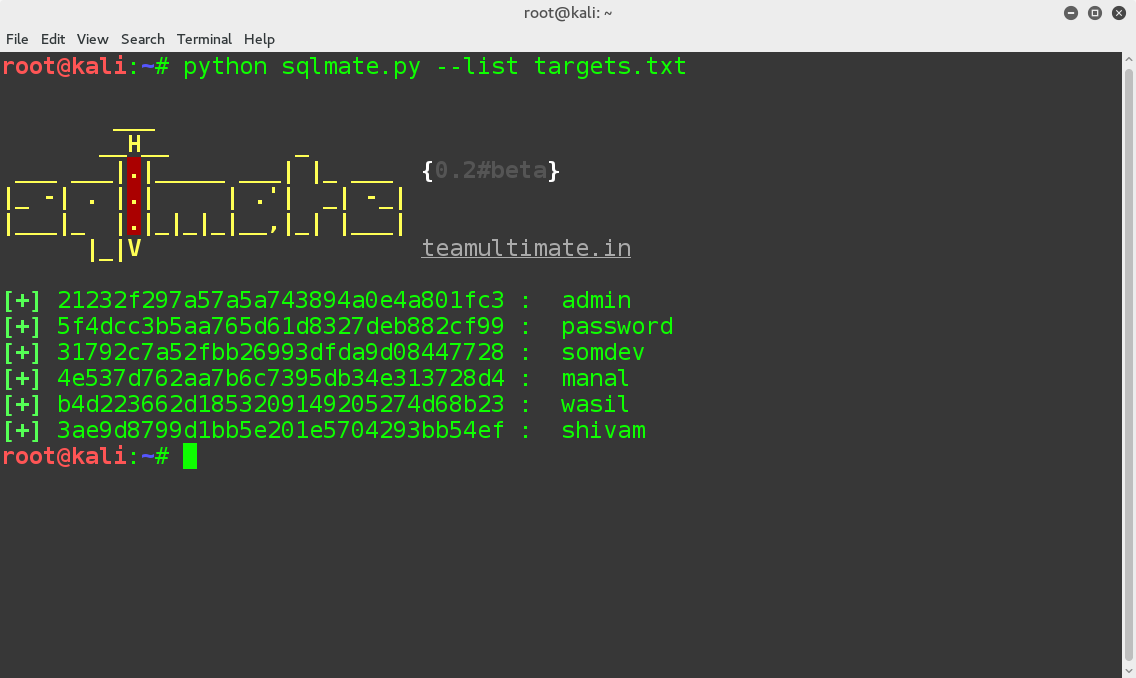
  • يمكنه إجراء عمليات بحث سريعة جدًا عن التجزئة (hash) لأنواع MD5 و SHA1 و SHA2. يمكنك توفير تجزئة باستخدام خيار --hash. متوسط وقت البحث أقل من ثانيتين.

  • يمكنك أيضًا تزويده بملف نصي يحتوي على تجزئات ليتم كسرها باستخدام خيار --list .

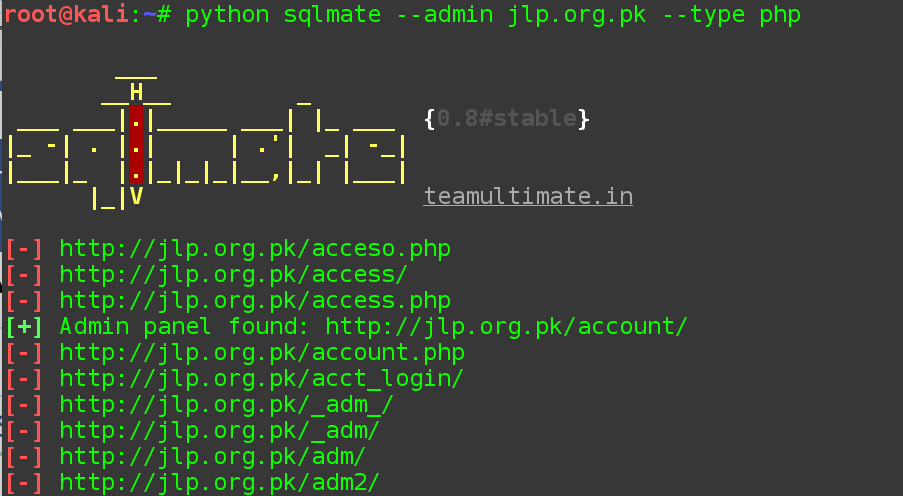
  • الوضع الأول يتحقق فقط من 13 موقعًا شائعًا للوحات الإدارة، ولكن إذا قمت بتزويد موقع ويب عبر خيار --admin، يمكنك إجراء فحص كامل باستخدام 482 مسارًا.

  • يتمتع SQLMate أيضًا بالقدرة على استخراج الدالات (dorks). حدد مستوى التفريغ عبر خيار --dump. استخدام --dump 1 سيفرغ حوالي 20 دالة، لذا حدد المستوى بين 1-184 حسب احتياجاتك. يحفظ SQLMate الدالات تلقائيًا في ملف نصي لتتمكن من استخدامها لاحقًا.

قم بالتمرير لأسفل للمزيد.

لقطات الشاشة

تشغيل SQLMate

أدخل الأمر التالي في الطرفية لتحميل SQLMate

git clone https://github.com/UltimateHackers/sqlmate

ثم انتقل إلى دليل sqlmate بإدخال هذا الأمر

cd sqlmate

الآن قم بتثبيت الوحدات المطلوبة

pip install -r requirements.txt

الآن قم بتشغيل sqlmate

python sqlmate
خيارات سطر الأوامر المتاحة
usage: sqlmate [-h] [--dork DORK] [--hash HASH] [--list <path>]
 [--dump 1-184] [--admin URL] [--type PHP,ASP,HTML]

optional arguments:
  -h, --help            show this help message and exit
  --dork DORK           Supply a dork and let SQLMate do its thing
  --hash HASH           'Crack' a hash in 5 secs
  --list <path>         Import and crack hashes from a txt file
  --dump 1-184          Get dorks. Specify dumping level. Level 1 = 20 dorks
  --admin URL           Find admin panel of website
  --type PHP,ASP,HTML   Choose extension to scan (Use with --admin option,
          		Default is all)

هل تريد المساهمة؟

حسنًا، انطلق! اعثر على الأخطاء أو ساعدني في إضافة هذه الميزات:

  • تجنب التكرارات في نتائج فحص الدالات
  • قائمة بأمثلة لأوامر sqlmap توضح بعض الخيارات المفيدة والأقل شهرة
  • أي شيء يعجبك

شكرًا لاستخدامك SQLMate.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →