وكيل الذكاء الاصطناعي المخصص
الجسر بين Burp Suite والذكاء الاصطناعي الحديث.
ملاحظة حول الاسم: يُنشر هذا الامتداد باسم Custom AI Agent (سابقًا Burp AI Agent). أُعيدت تسميته للامتثال لمتطلبات التسمية في متجر BApp Store الخاص بـ PortSwigger ولتجنّب الالتباس مع مزوّد Burp AI المدمج في Burp Suite. يحتفظ مستودع GitHub (github.com/six2dez/burp-ai-agent)، وموقع التوثيق (burp-ai-agent.six2dez.com)، ودليل الإعدادات (~/.burp-ai-agent/) بمعرّف burp-ai-agent للاستمرارية.
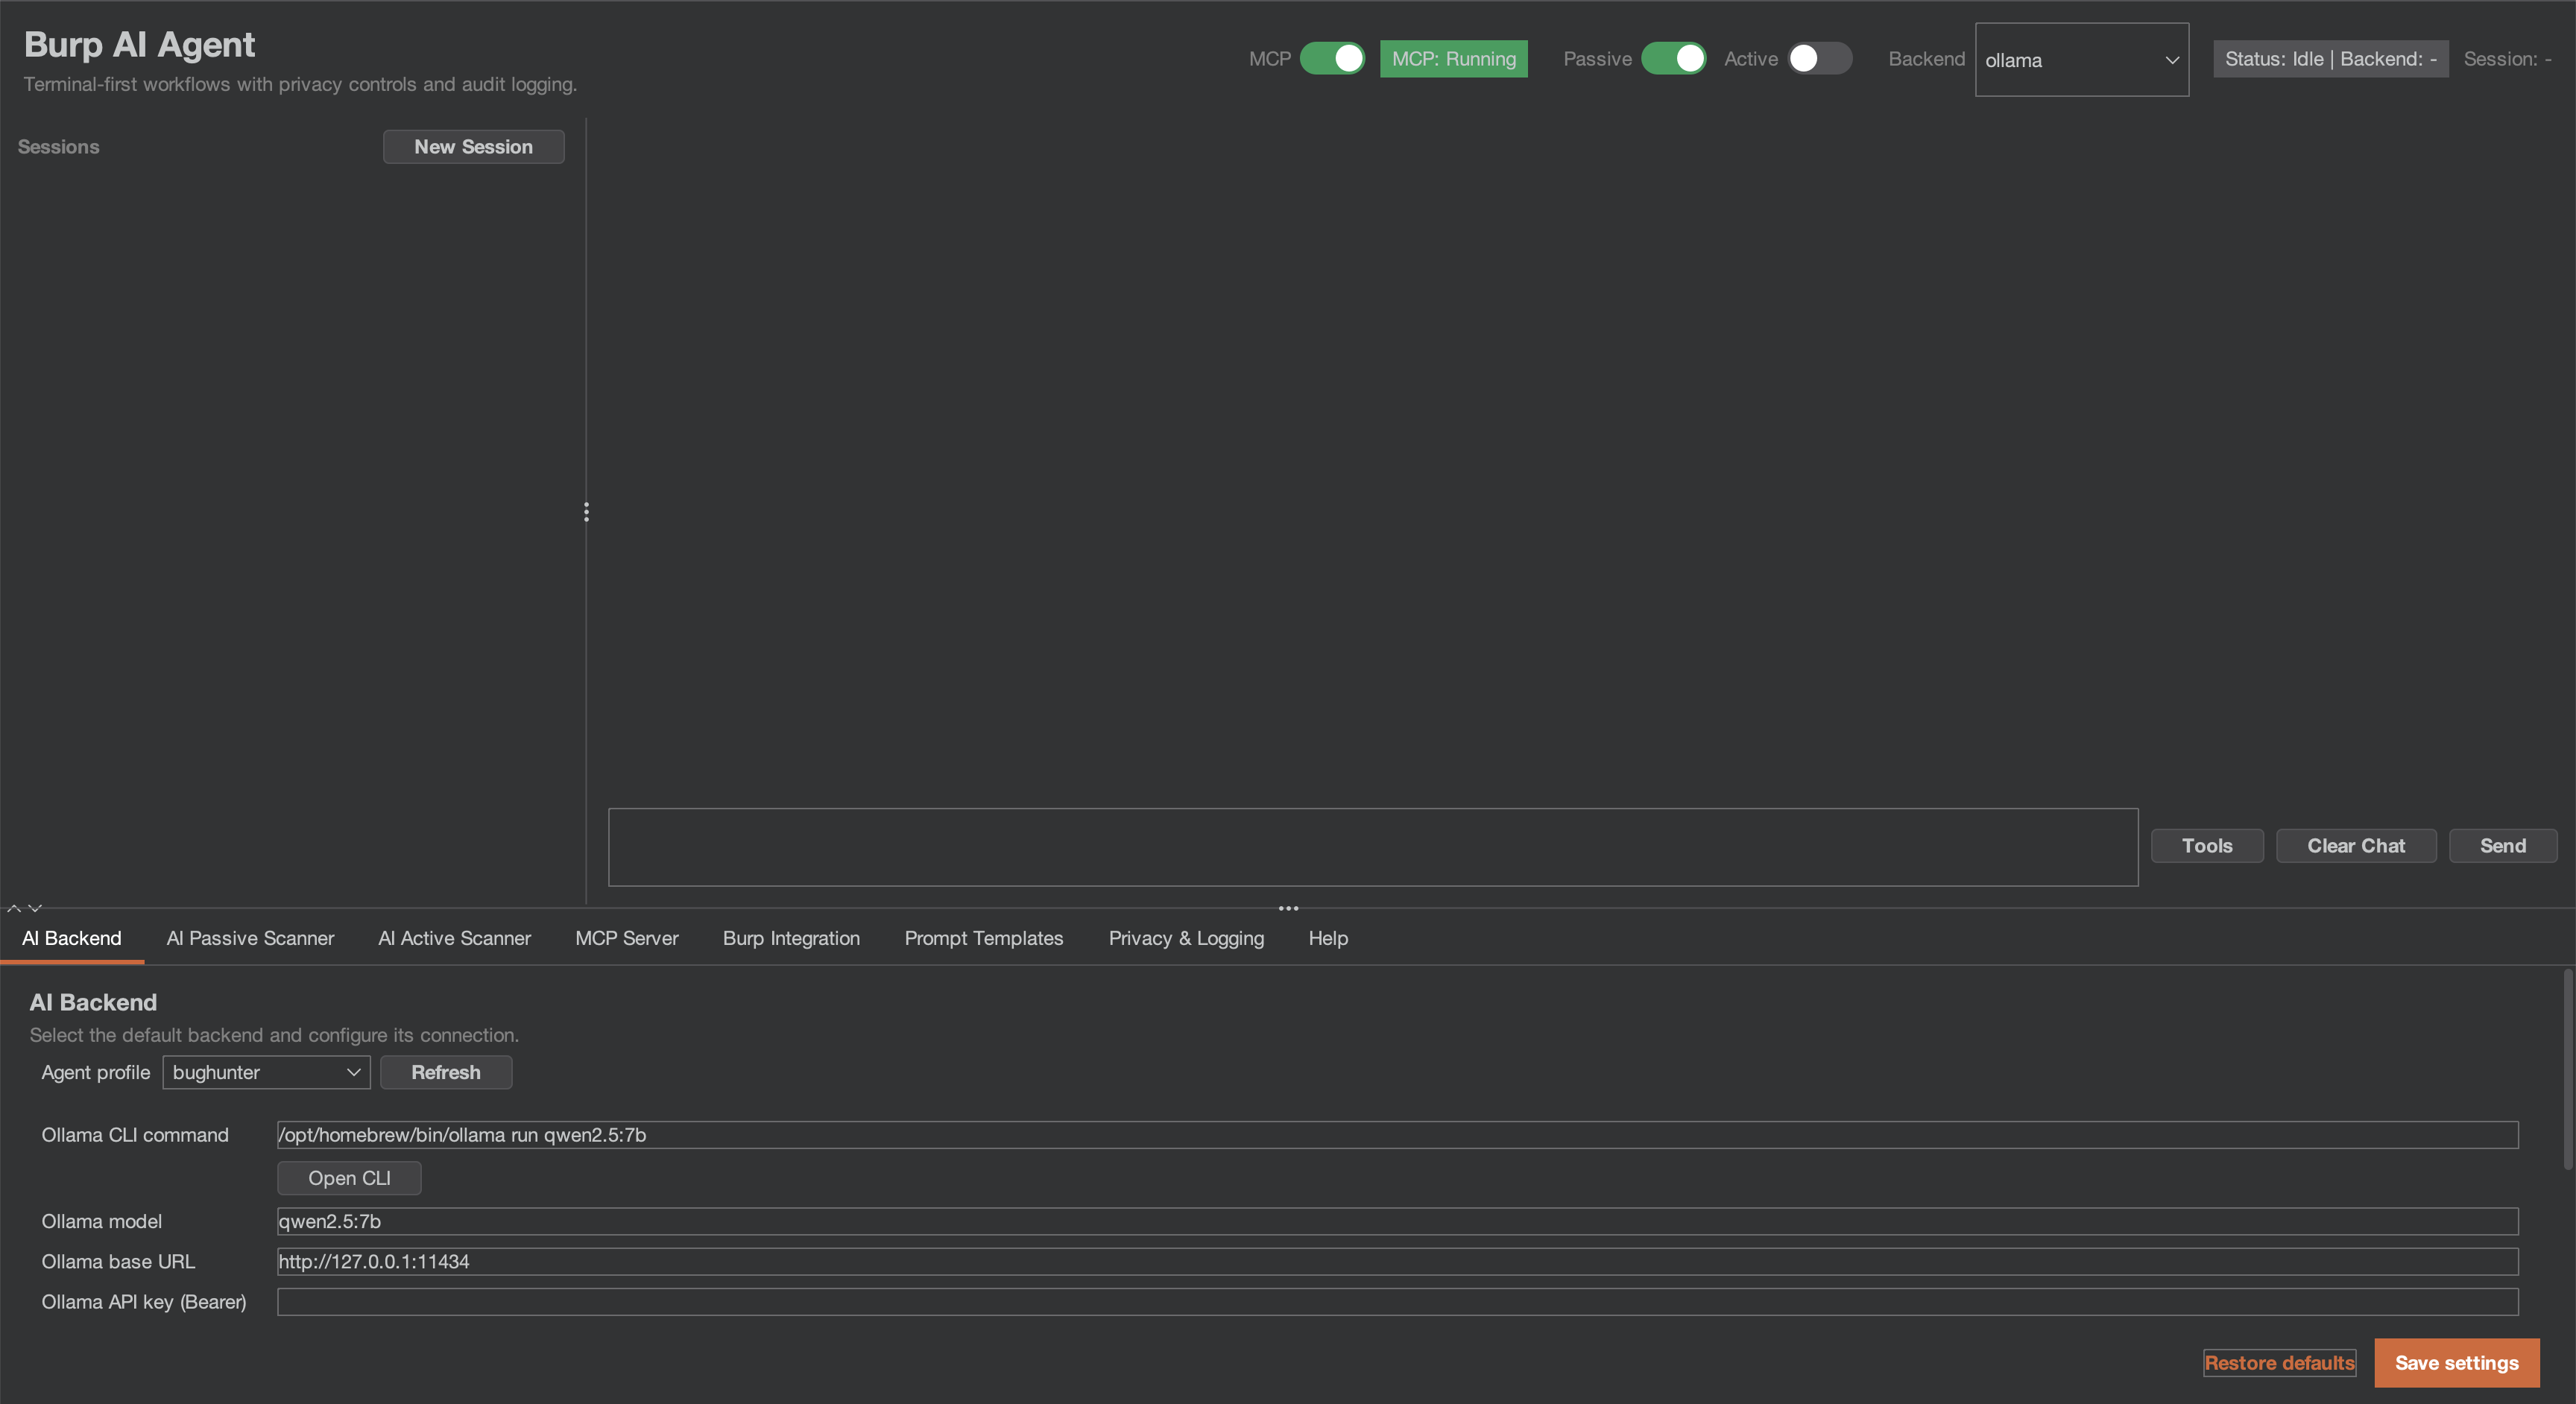
Custom AI Agent هو امتداد لـ Burp Suite يدمج الذكاء الاصطناعي في سير عمل الأمان لديك. استخدم النماذج المحلية أو مزوّدي الخدمات السحابية، واربط وكلاء الذكاء الاصطناعي الخارجيين عبر MCP، ودع الماسحات السلبية/النشطة تكتشف الثغرات بينما تركّز أنت على الاختبار اليدوي.
[!IMPORTANT]
إذا كنت تشغّل الإصدار 1.0.0 أو أقدم، فاقرأ التنبيهات الأمنية وقم بالترقية إلى أحدث إصدار، 1.1.0.
قد تحتوي ملفات التدقيق المكتوبة مع تفعيل تسجيل التدقيق على رمز MCP والمطالبات الكاملة، كما أن سياق
"الإرسال إلى الذكاء الاصطناعي" عبر النقر بزر الفأرة الأيمن قد يتجاوز وضع الخصوصية؛ ويوضّح كلا التنبيهين أي بيانات اعتماد يجب تدويرها.
لم يصدر أي معرّف CVE أو GHSA لأيٍّ منها.
الجديد في الإصدار v1.1.0
إصداران من مستودع واحد، أُعدّا لإعادة تقديم BApp Store. التفاصيل الكاملة في
CHANGELOG.md.
- إصداران. يحتوي إصدار BApp Store (
./gradlew bappJar) على أدوات MCP الثماني الأصلية للامتداد،
وBurp AI والخلفيات الستّ لـ HTTP. ويحتوي إصدار GitHub الكامل (./gradlew fullJar) على جميع أدوات MCP الـ 59،
والخلفيات الخمس لـ CLI، وعميل MCP الخارجي، وقائمة الانتظار التلقائية الاختيارية. كلاهما متاح على
Releases، مع ملف .sha256 لكلٍّ منهما. حمّل واحدًا فقط
في كل مرة؛ وتقارن صفحة Which Build?
بينهما.
- بوابة الذكاء الاصطناعي في إصدار BApp Store. يعمل إصدار BApp Store على Burp Community وBurp Professional؛ ولا يرسل طلبات الذكاء الاصطناعي إلا عندما يكون إعداد "Use AI" في Burp مفعّلًا للامتداد، وعند إيقافه يُحمَّل الامتداد ويرفض كل طلب ذكاء اصطناعي.
- المسحات السلبية لا ترسل شيئًا إلى الهدف. تُدرَج النتائج السلبية التي يمكن لماسح الذكاء الاصطناعي النشط اختبارها
كأهداف مقترحة في مربع حوار قائمة الانتظار الخاص به، في كلا الإصدارين، وتضيفها إلى قائمة الانتظار يدويًا:
لا يُرسَل شيء إلى هدف قبل أن تؤكّد.
- إلغاء تحميل نظيف. لا يترك إلغاء التحميل أي خيط أو مؤقّت أو مستمع MCP تابع للامتداد قيد التشغيل،
ولا يبدأ أي طلب جديد إلى مزوّد ذكاء اصطناعي.
- تفاصيل المشكلات مُرمَّزة بـ HTML. تظهر الحمولات والقيم المأخوذة من الهدف ونص الذكاء الاصطناعي
كنص حرفي في عرض المشكلات والتقارير في Burp.
- تبدأ ماسحات الذكاء الاصطناعي متوقفة عند كل تحميل، في كلا الإصدارين؛ ويستمر تفعيل أيٍّ منها حتى
يُلغي Burp تحميل الامتداد.
الجديد في الإصدار v1.0.1
إصلاح عاجل للصحة والخصوصية للإصدار 1.0.0. التفاصيل الكاملة في CHANGELOG.md و
SECURITY.md.
- تعمل المطالبات غير التابعة لـ ASCII على كل خلفية HTTP (#84، #85، #86، #88). تُرسَل أجسام الطلبات
كبايتات UTF-8؛ فسابقًا كانت الأحرف غير التابعة لـ ASCII تتلف، وكان نص الهدف قد يغيّر بنية JSON
للطلب.
- الخصوصية: أصبح سياق النقر بزر الفأرة الأيمن، وإعدادات الماسح، وتسجيل التدقيق، وروابط الدردشة تحترم
وضع الخصوصية والافتراضي الخاص بتدقيق التجزئات فقط؛ ولا تُفتح روابط الدردشة إلا بعد تأكيد.
- أمان الماسح: لا تُعاد الطلبات المُغيِّرة للحالة إلا عند DANGEROUS؛ وتحترم فحوصات Burp Scanner AI
مجموعة موارد الفحص ومفتاح الذكاء الاصطناعي السلبي.
- الموثوقية: يعمل NVIDIA NIM وPerplexity مجددًا، وتحتفظ رسائل الدردشة اللاحقة بسياقها،
ولم يعد التنقيح يُسقط المحتوى على الأجهزة البطيئة أو المشغولة.
- المكتبات المضمّنة: Netty 4.1.138، Jackson 2.22.3.
الجديد في الإصدار v1.0.0
أول إصدار مستقر، ومعلَم بارز في صحة الأمان. أكّدت مراجعة خارجية لـ 0.9.2 في
2026-08-05 وجود عيبين قابلين للاستغلال من خلال تشغيل الشيفرة المُصدَّرة؛ ويُصلح هذا الإصدار
كليهما إضافةً إلى الفئة الأوسع من المشكلات التي كشفت عنها المراجعة نفسها. التفاصيل الكاملة في CHANGELOG.md.
تم إصلاحه، والإفصاح عنه:
- SEC-04 (حرج) — لم تكن فحوص التحكم في الوصول الخاصة بـ MCP تُنفَّذ على المسارات المُحلَّلة. مع تفعيل
الوصول الخارجي كان المستمع يقبل استدعاءات أدوات غير مُصادَق عليها؛ وفي الوضع المحلي كانت فحوص
Origin/Host/User-Agent ورؤوس استجابة الأمان خاملة على المسارات المطابقة. أصبح القرار الآن
يُنفَّذ قبل التوجيه. → قم بتدوير رمز MCP الخاص بك
- PRIV-05 (عالٍ) — وصلت ملفات تعريف ارتباط الجلسة إلى الواجهات الخلفية للذكاء الاصطناعي دون تنقيح في وضعي STRICT وBALANCED. كان
الماسح السلبي يُصدر ملفات تعريف الارتباط بصيغة
name=value المجرّدة، مُسقِطًا بادئة التنقيح التي يعتمد عليها،
ولم يُلتقط سوى ملف تعريف ارتباط يحمل حرفيًا اسم session. → قم بتدوير ملفات تعريف الارتباط المتأثرة
تم تقويته:
- استدعاءات الأدوات الصادرة من النموذج تحتاج الآن إلى موافقتك (SEC-06) — استدعاء أداة يُستخرج من مخرجات
النموذج لا يصل إلى Burp حتى تقرر أنت. تفشل المستويات بشكل مغلق: اسم أداة غير معروف يُطلب تأكيده
في كل مرة، ولا يُنفَّذ بصمت أبدًا. راجع ملاحظات الخصوصية والأمان.
- لم يعد رمز MCP يُفصح عنه أثناء الاستيلاء على المنفذ (SEC-07) — كانت عملية محلية تحتلّ
منفذ MCP وتُعيد رأس الهوية قادرة سابقًا على حصاد رمز يمنح وصولًا كاملًا لأدوات MCP. أصبح عميل
الاستيلاء الآن يقدّم إثبات حيازة HMAC بدلًا من ذلك، وتحت TLS يثبّت شهادة الخادم على مخزن مفاتيحه الخاص.
SsrfGuard يصنّف صيغ IP البديلة (SEC-07) — لم يعد http://2852039166/ (التمثيل العشري لـ
169.254.169.254) يتجاوز تحذير العنوان الخاص/الرابط المحلي بالاعتماد على الصيغة وحدها،
ولم يعد التصنيف يُجري أي تحليل أسماء على الإطلاق.- وسائط الصدفة تُقتبَس وفق قائمة سماح (QUAL-06) — إغلاق مسار من استيراد الإعدادات إلى تنفيذ الأوامر
للقيم التي تحمل محارف وصفية دون مسافات (
foo;id، $(cmd)).
- حصر EDT ومتانة المجدول — نُقل تنفيذ الأدوات وHTTP الخلفي و
stop() الخاص بـ MCP
خارج خيط إرسال أحداث Swing؛ وحُصّنت المهام المتكررة ضد الموت بسبب الاستثناءات.
تم التحقق: نمت مجموعة الاختبارات من 660 إلى 1131 اختبارًا عبر 158 صنفًا، وتغطية أسطر المشروع
من 34% → 58%، وتقلّص خط أساس detekt من 1096 إلى 1040 بدلًا من أن ينمو.
أبرز الميزات

 six2dez/burp-ai-agent







