
 #1
منصات متكاملة لتطوير وتنفيذ وإدارة اختبارات الاختراق.
موصى به من Kitploit
 yaldobaoth/cve-2015-1578-poc-metasploit
هذا هو استغلال وحدة Metasploit لإثبات المفهوم لثغرة CVE-2015-1578، وهي ثغرة تجاوز سعة المخزن المؤقت في Achat 0.150 beta7 على Windows. يؤدي الاستغلال…
 blueisbeautiful/cve-2018-19323
إطار استغلال لثغرة CVE-2018-19323 - ثغرة تصعيد الامتيازات GIGABYTE GDrv مع دعم متعدد البنى وتكامل الإطار
 gmh5225/aggressor-aggregator
نص برمجي مساعد لدمج مستودعات Aggressor وBOF في ملف CNA واحد لـ Cobalt Strike.
 ilk-toolkit/ilk-toolkit
أداة تقوم تلقائيًا بتثبيت وتكوين جميع الأدوات اللازمة لتحويل توزيعة لينكس اليومية الخاصة بك إلى آلة اختبار اختراق.
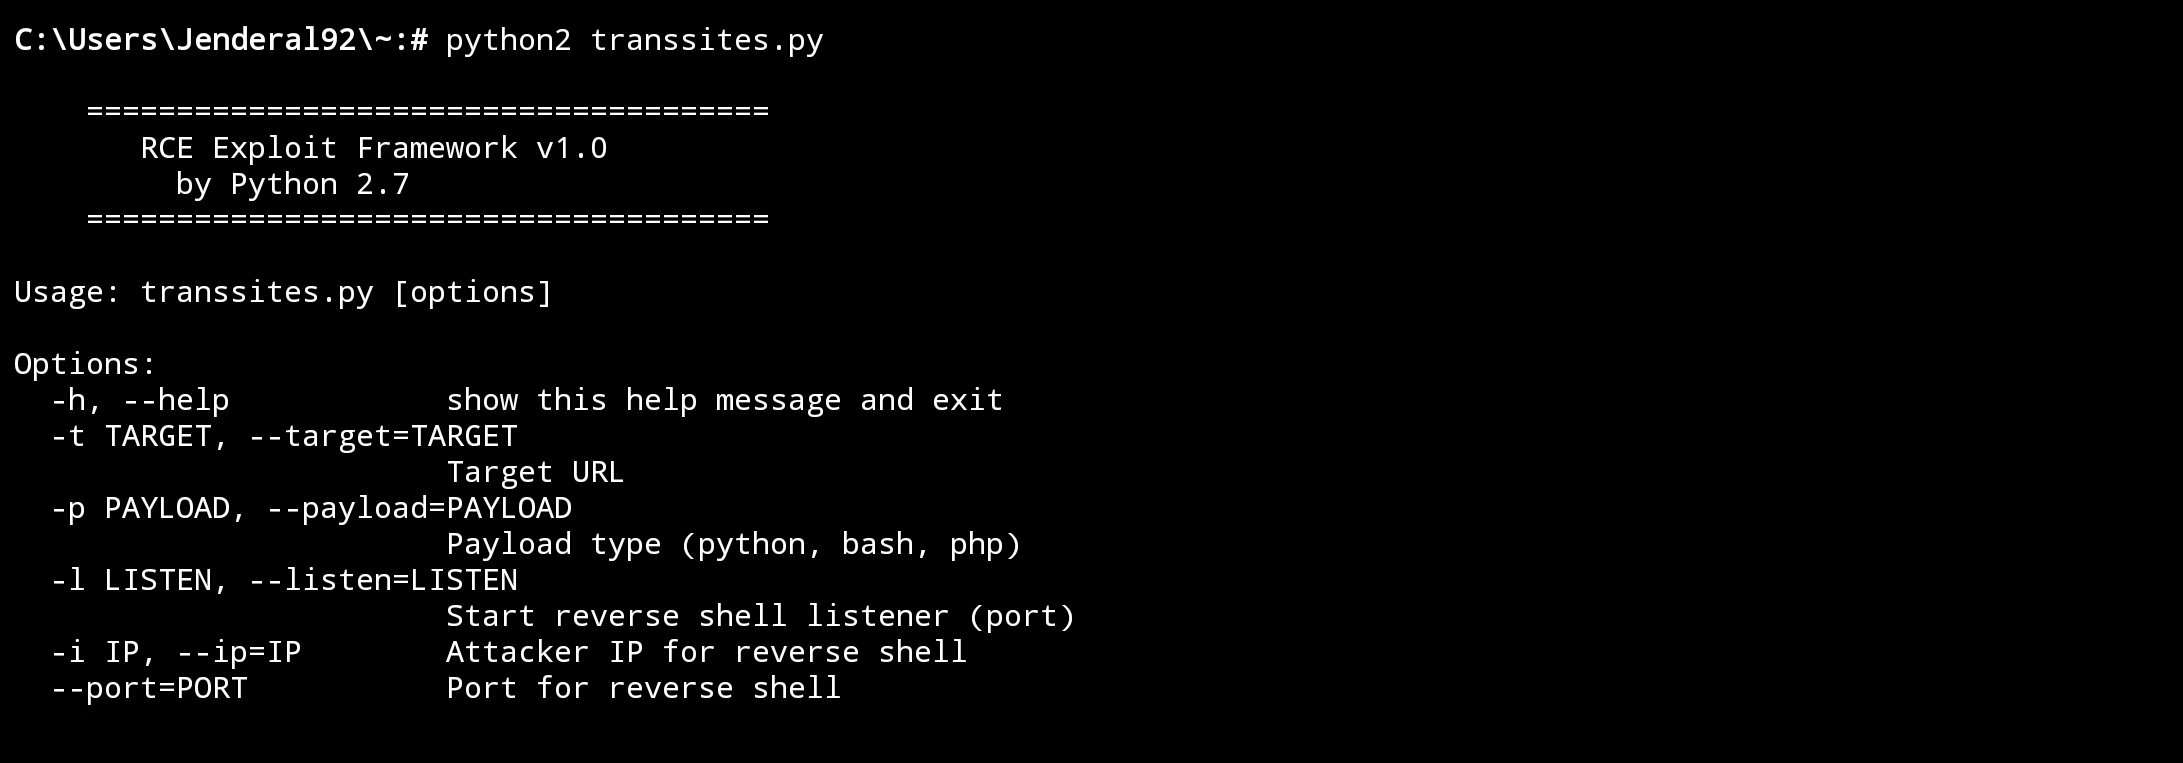 jenderal92/rce-exploit-framework
تم تصميم هذا الإطار لمساعدة مختبري الاختراق أو المطورين في فهم آليات استغلال تنفيذ التعليمات البرمجية عن بُعد (RCE).
 zeoday/cobaltstrike4.5_cdf-1
Cobalt Strike 4.5 نسخة مكسورة/مصدّعة، إزالة بصمة checksum8، تجاوز BeaconEye، إصلاح تسريب المرحلة (stage) من مسار الأخطاء، إضافة تحقق ثنائي العوامل…
 0xmetr0/metasploit-ldapnightmare
إثبات المفهوم CVE-2024-49113 (LdapNightmare) من SafeBreaches مدمج في Metasploit
 cgv-dev/metasploit-module-tfm
وحدة مكتوبة بلغة Ruby بهدف استغلال الثغرات CVE-2023-2728 وCVE-2024-3177، وكلاهما مرتبط بسياسة تحميل الأسرار (secret mount policy) في مجموعة…
 devzero-security/redstack
مختبر مشغّل فريق أحمر منشور عبر Terraform على AWS: Mythic وSliver وAdaptix C2 خلف مُعيد توجيه Apache بأسلوب الإنتاج، مع مضيفات Kali/Windows وبوابة…
 evildevill/devil
إطار عمل نصي قائم على القوائم يجمع هجمات تسجيل الدخول بالقوة الغاشمة، وجمع بيانات قائمة الأصدقاء والملف الشخصي، ووحدات آلية للاستيلاء على حسابات…
 cro-thehacker/v1ew-s0urce
إطار عمل لاختبار الاختراق وأداة استطلاع مبنية على Python، تقدّم وحدات لفحص المنافذ وجمع المعلومات وفحص الشبكات لتقييمات الأمن.
 rapid7/metasploit-javapayload
مكتبة Java قديمة لحمولات Metasploit، توفر وكلاء Java وAndroid Meterpreter المبنية باستخدام Maven. تم دمجها في metasploit-payloads.
 n1nj4sec/pupy
Pupy هو إطار عمل مفتوح المصدر، متعدد المنصات (Windows, Linux, OSX, Android)، للتحكم والسيطرة (C2) وما بعد الاستغلال، مكتوب بلغة Python وC.
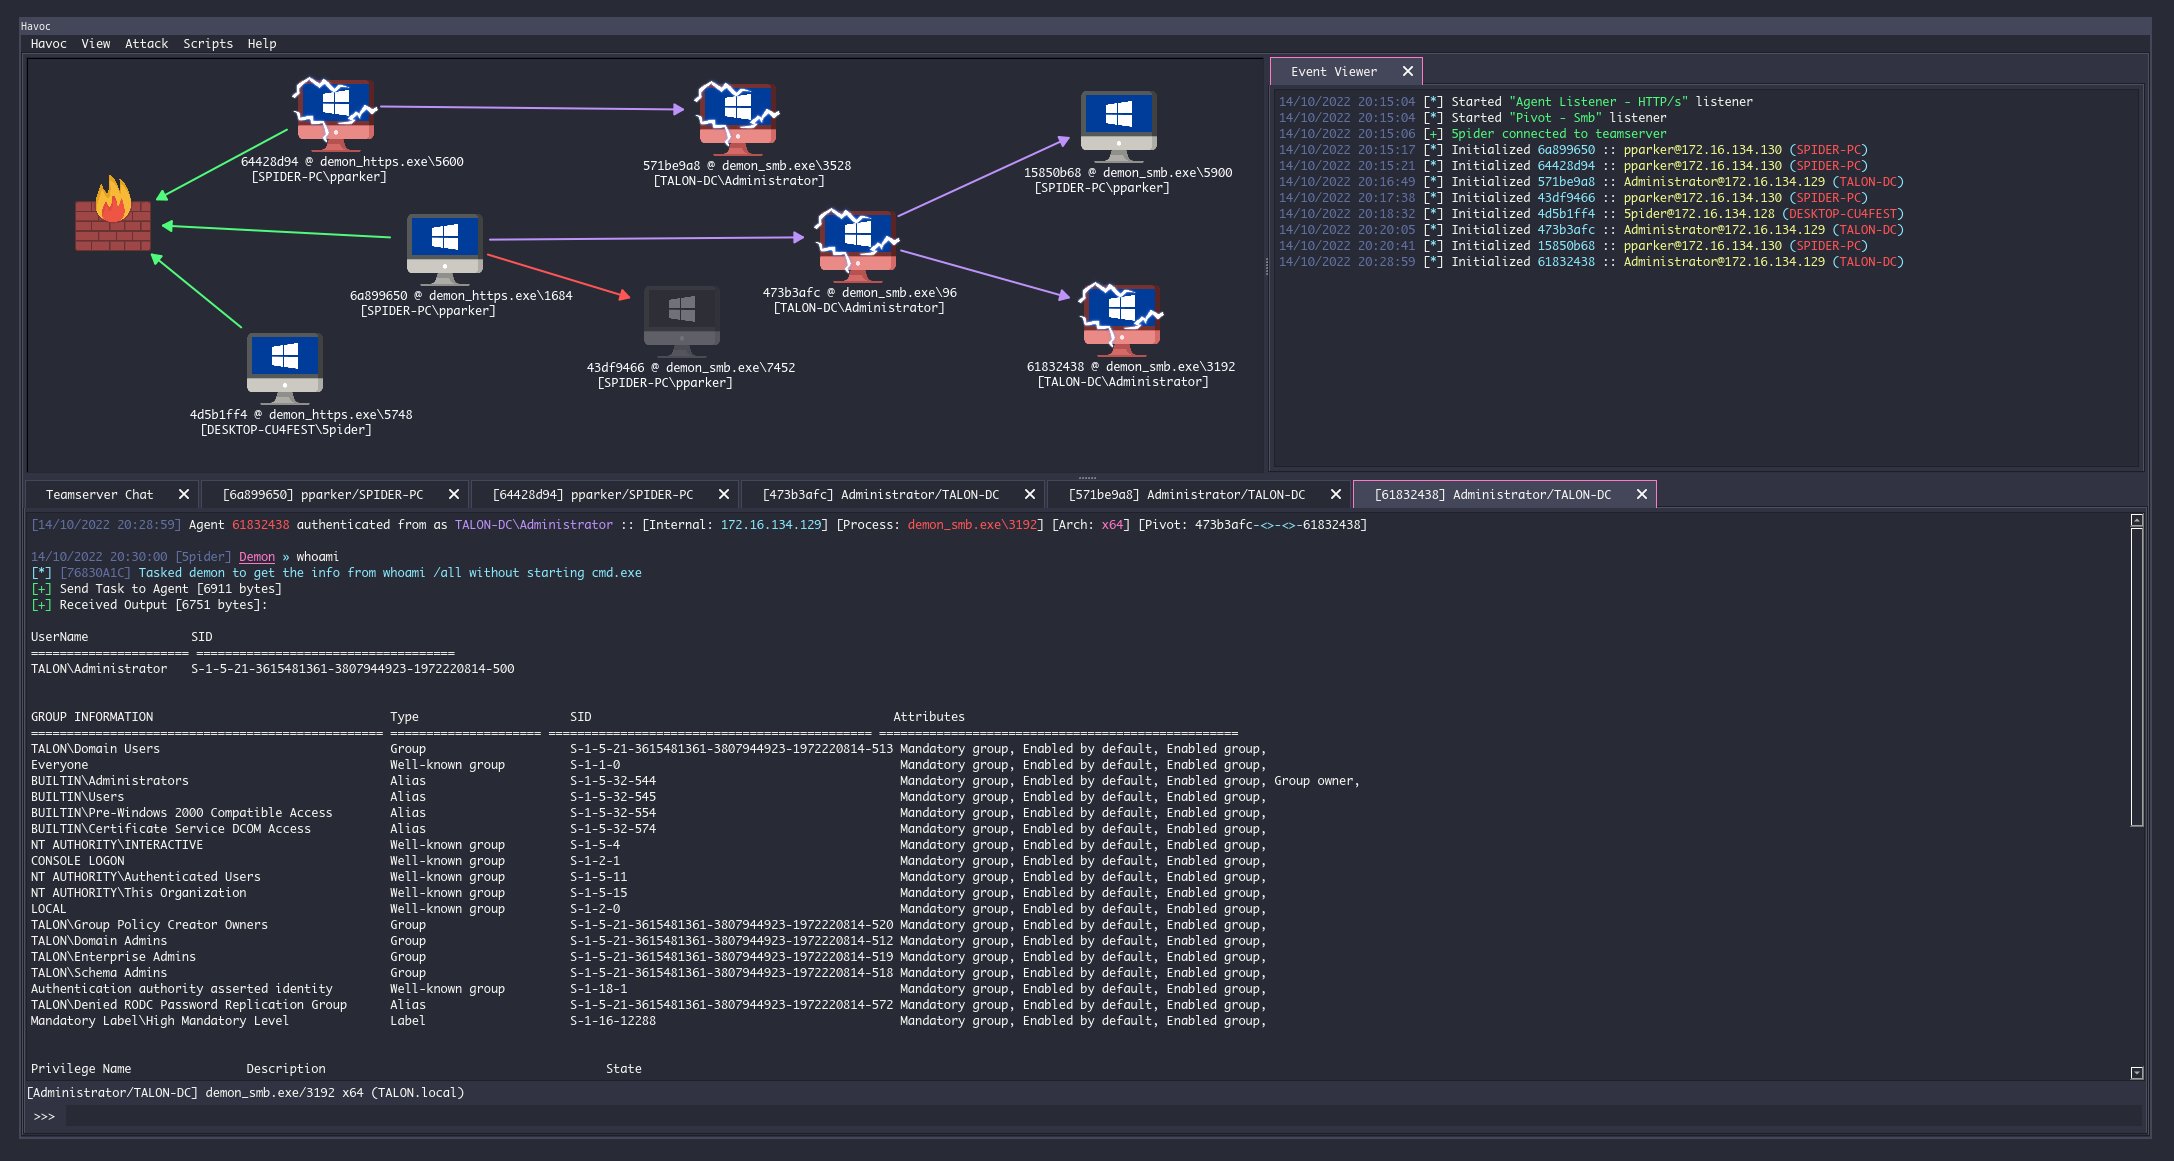 havocframework/havoc
إطار عمل Havoc
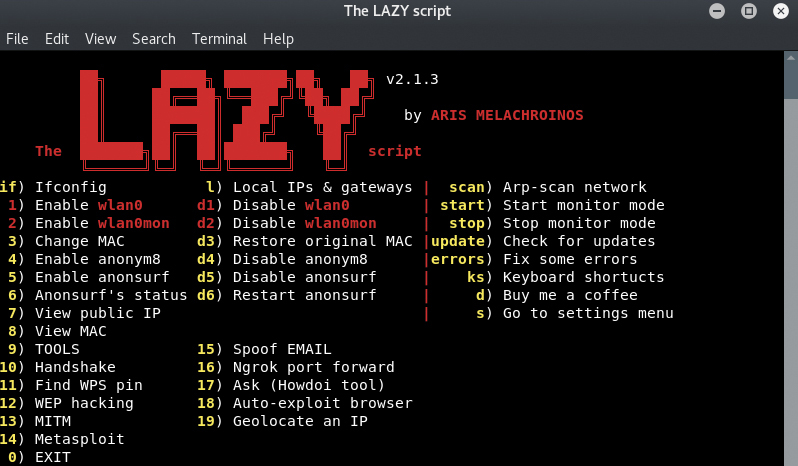 arismelachroinos/lscript
سكربت LAZY سيجعل حياتك أسهل، وبالطبع أسرع.
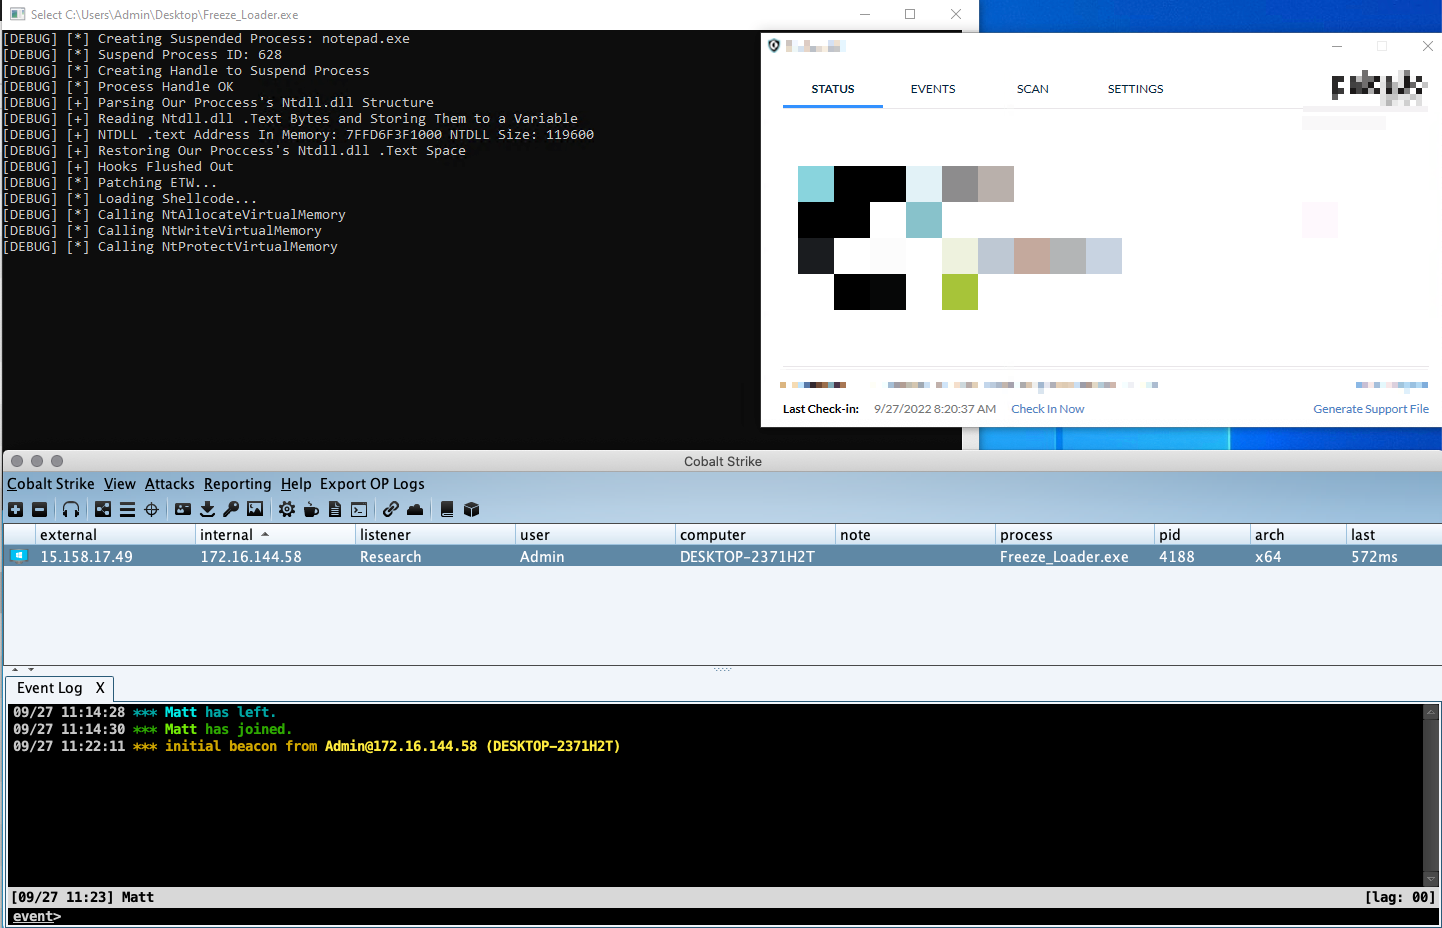 optiv/freeze
Freeze هي مجموعة أدوات حمولة (Payload) لتجاوز أنظمة EDR عبر العمليات المعلّقة واستدعاءات النظام المباشرة وطرق التنفيذ البديلة.
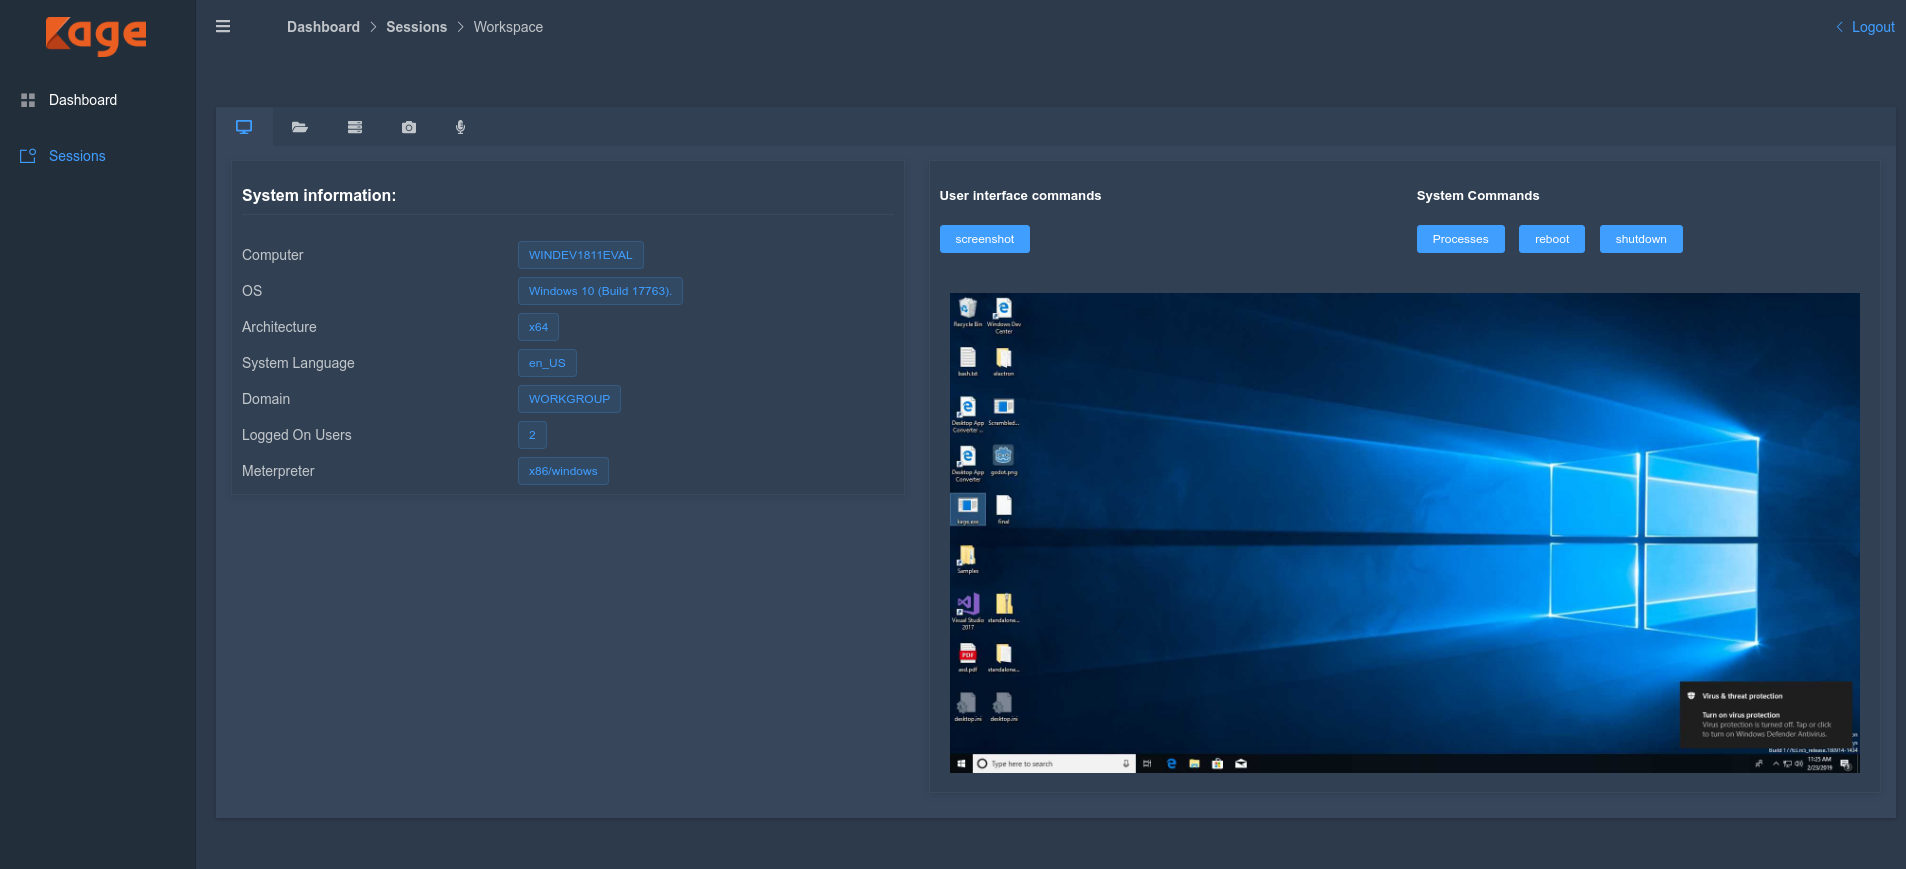 zerx0r/kage
Kage هي واجهة مستخدم رسومية لـ Metasploit و Meterpreter و Session Handler.
 mttaggart/offensivenotion
نوتيون كمنصة للعمليات الهجومية








