Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Havoc — إطار عمل Havoc | Kitploit
أدوات/GitHubGitHub/havocframework/havoc
أطر اختبار الاختراقأطر الاستغلالتوليد الحمولةشيل كودما بعد الاستغلالالقيادة والسيطرةالفريق الأحمرتوليد شيفرة القشرةArchived
GitHubhavocframework/havoc

Havoc

إطار عمل Havoc

8.5k1.2k95منذ 11 أشهرتمت المراجعة من قبل Kitploit
عرض المستودع
الموقع الإلكتروني
مشاركة

Havoc


Havoc هو إطار عمل للقيادة والتحكم بعد الاستغلال حديث وقابل للتشكيل، تم إنشاؤه بواسطة @C5pider.



بداية سريعة

يُرجى مراجعة الويكي للحصول على الوثائق الكاملة.

يعمل Havoc بشكل جيد على Debian 10/11 وUbuntu 20.04/22.04 وKali Linux. يُوصى باستخدام أحدث الإصدارات الممكنة لتجنب المشكلات. ستحتاج إلى إصدار حديث من Qt وPython 3.10.x لتجنب مشكلات البناء.

راجع وثائق التثبيت للحصول على التعليمات. إذا واجهت مشكلات، تحقق من صفحة المشكلات المعروفة وكذلك قائمة المشكلات المفتوحة/المغلقة.


الميزات

العميل

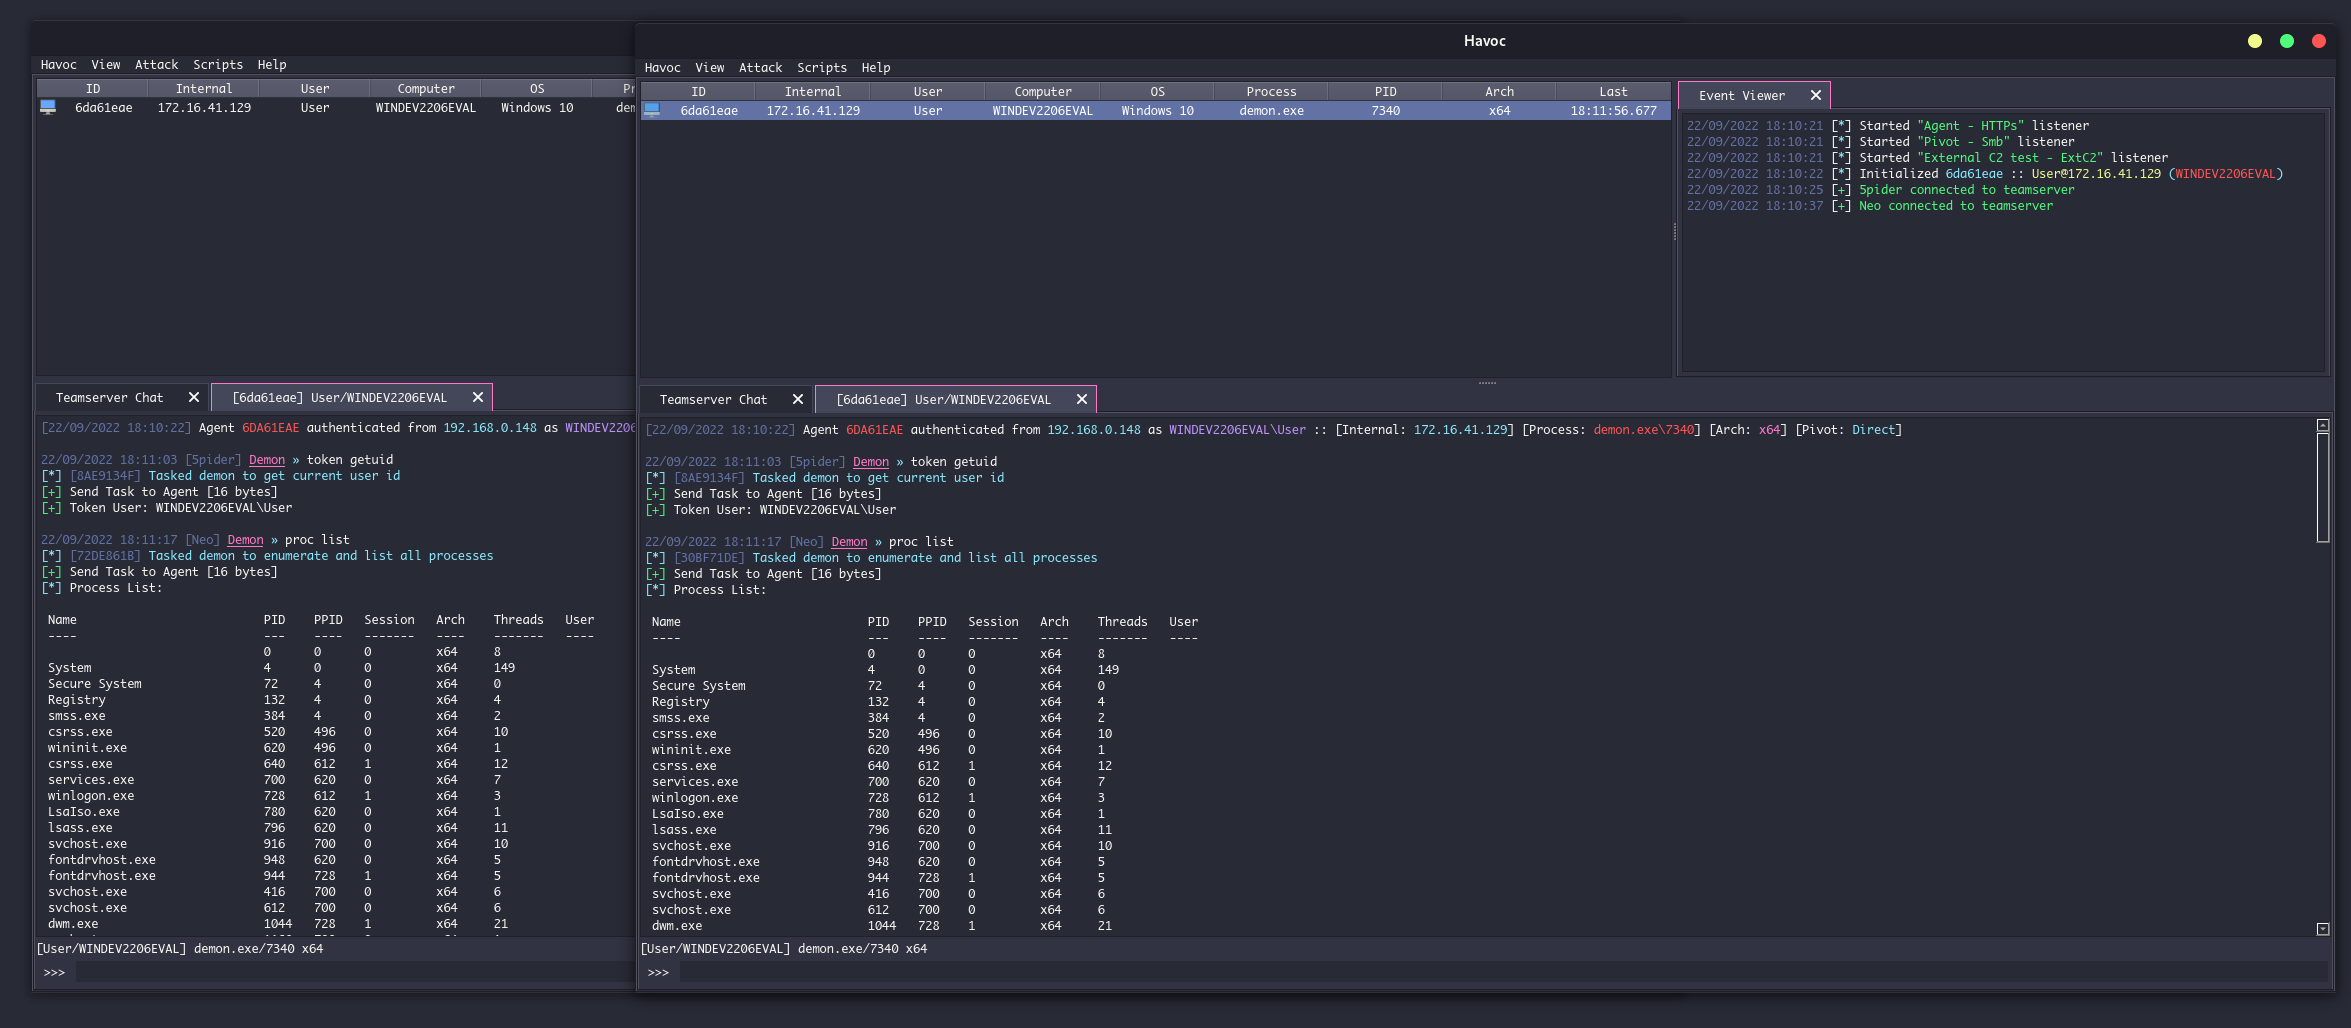
واجهة مستخدم متعددة المنصات مكتوبة بلغة C++ و Qt

  • سمة داكنة وعصرية مستندة إلى Dracula

خادم الفريق

مكتوب بلغة Golang

  • متعدد اللاعبين
  • توليد الحمولات (exe/shellcode/dll)
  • مستمعي HTTP/HTTPS
  • ملفات تعريف C2 قابلة للتخصيص
  • External C2

Demon

عميل Havoc الرئيسي مكتوب بلغة C و ASM

  • إخفاء السكون عبر Ekko أو Ziliean أو FOLIAGE
  • تزييف عنوان العودة x64
  • استدعاءات نظام غير مباشرة لـ Nt* APIs
  • دعم SMB
  • خزانة الرموز
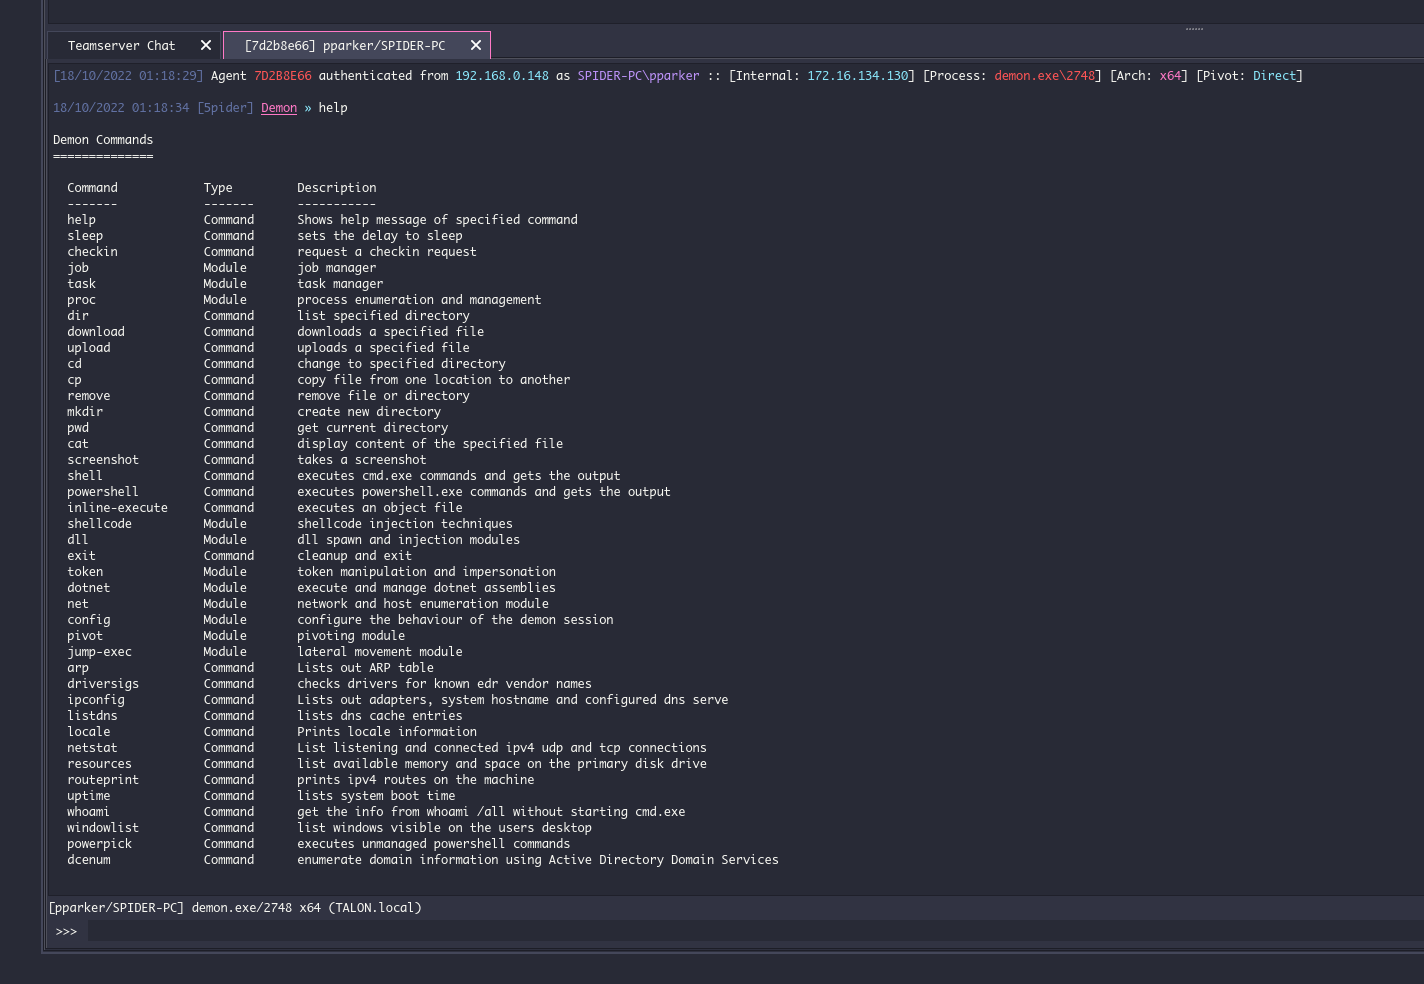
  • مجموعة متنوعة من أوامر ما بعد الاستغلال المدمجة
  • تصحيح Amsi/Etw عبر نقاط توقف الأجهزة
  • تحميل مكتبات الوكيل
  • تكرار المكدس أثناء السكون

قابلية التوسعة

  • External C2
  • دعم العملاء المخصصين
    • Talon
  • Python API
  • الوحدات

المجتمع

يمكنك الانضمام إلى Discord الرسمي لـ Havoc للدردشة مع المجتمع!

ملاحظة

يرجى عدم فتح أي مشكلات تتعلق بالكشف.

لم يتم تطوير إطار عمل Havoc ليكون متجنبًا للاكتشاف. بل تم تصميمه ليكون قابلاً للتشكيل والنمطية قدر الإمكان، مما يمنح المشغل القدرة على إضافة ميزات أو وحدات مخصصة تتجاوز نظام الكشف الخاص بالهدف.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →