#1
 shipsecai/studio
أتمتة سير العمل لفرق الأمن
 redsiege/persistassist
إطار عمل استمرارية معياري بالكامل
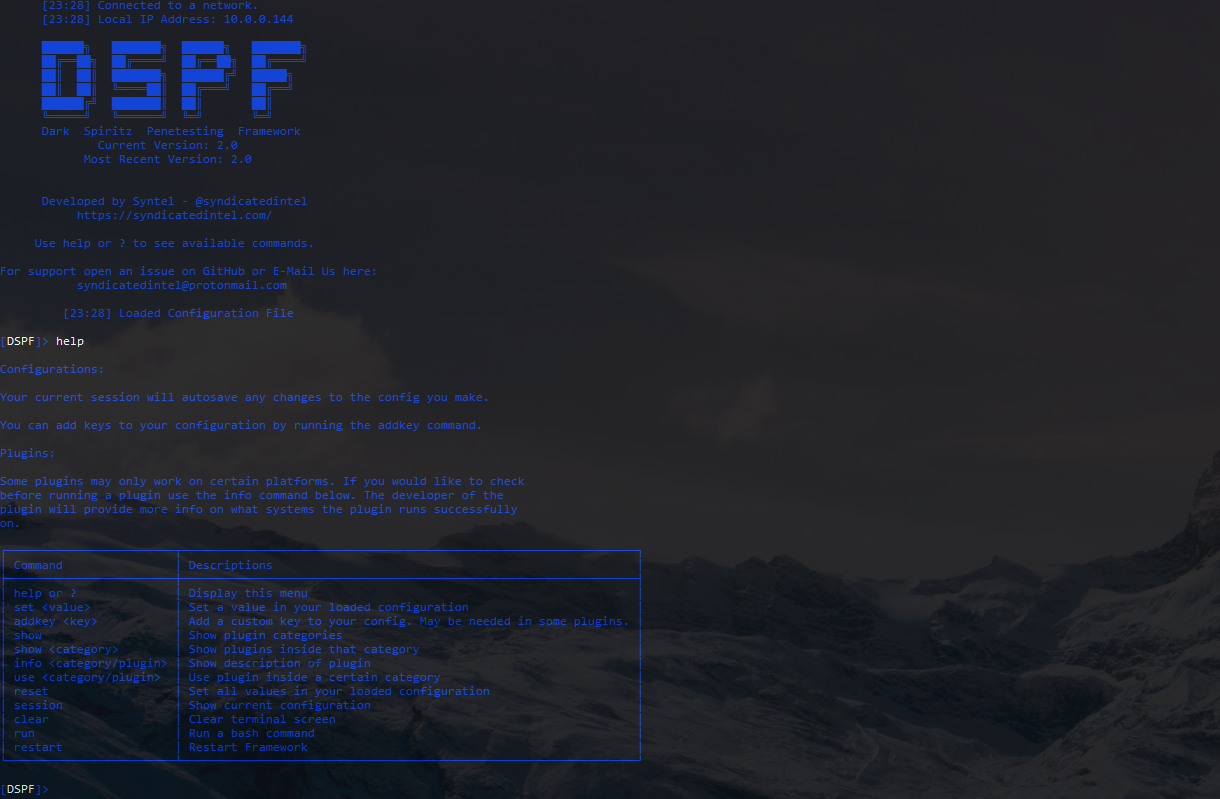 m4cs/darkspiritz
🌔 المستودع الرسمي لإطار اختبار الاختراق DarkSpiritz | مكتوب بلغة بايثون 🐍
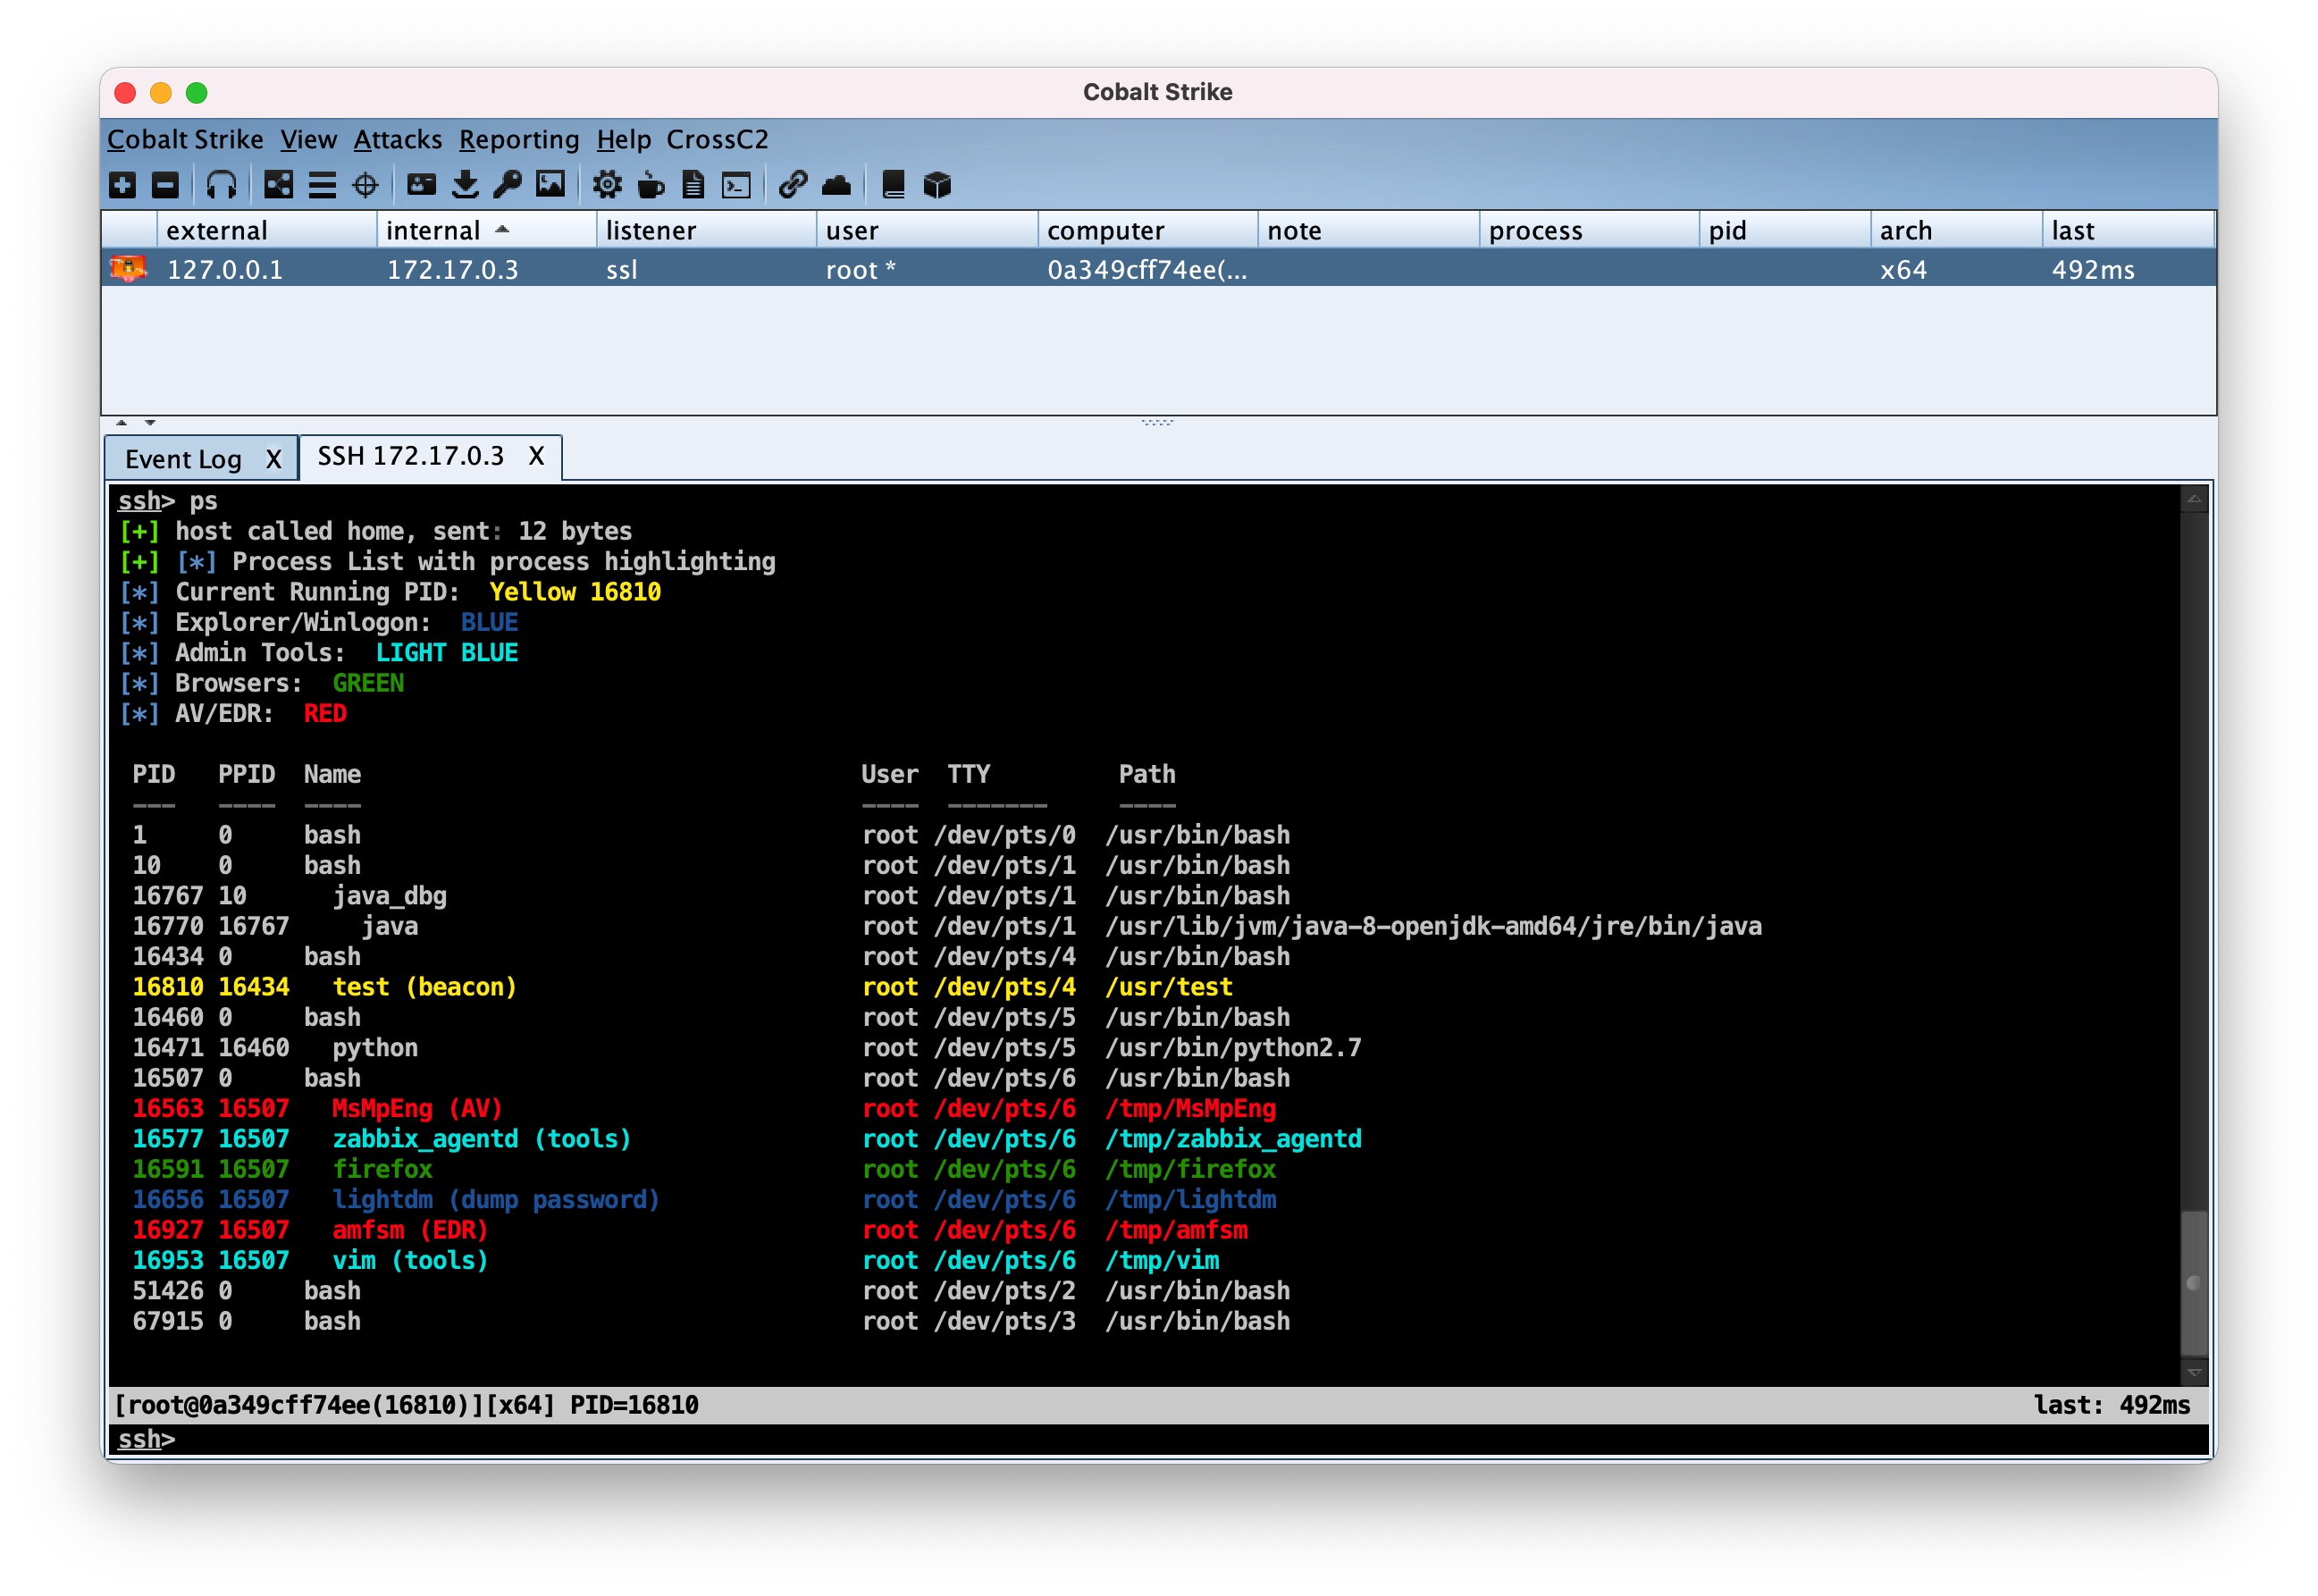 crossc2/crossc2kit
تم تطوير CrossC2 استنادًا إلى إطار عمل Cobalt Strike، ويمكن استخدامه للتحكم في الأنظمة عبر المنصات المختلفة. يوفر CrossC2Kit بعض الواجهات التي يمكن…
 risksense-ops/cve-2016-6366
مستودع عام للتحسينات على ثغرة EXTRABACON
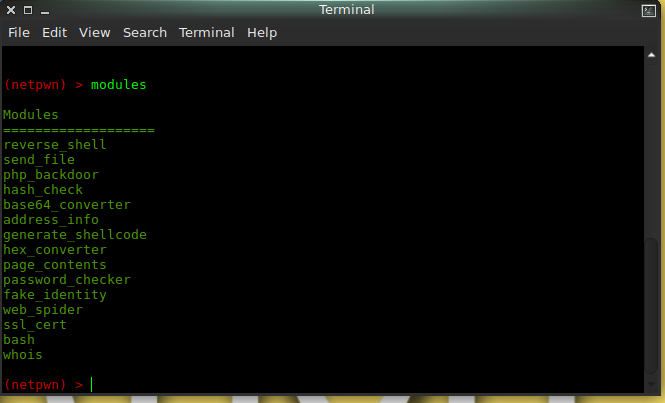 andromeda1957/netpwn
أداة مصممة لأتمتة مهام اختبار الاختراق.
 sliverarmory/sliver-gui
واجهة رسومية Electron متعددة المنصات لإطار عمل Sliver C2، توفر لوحات تحكم للجلسات والمنارات، وتوليد الحمولات، والمستمعين، والغنائم، وإدارة النشر…
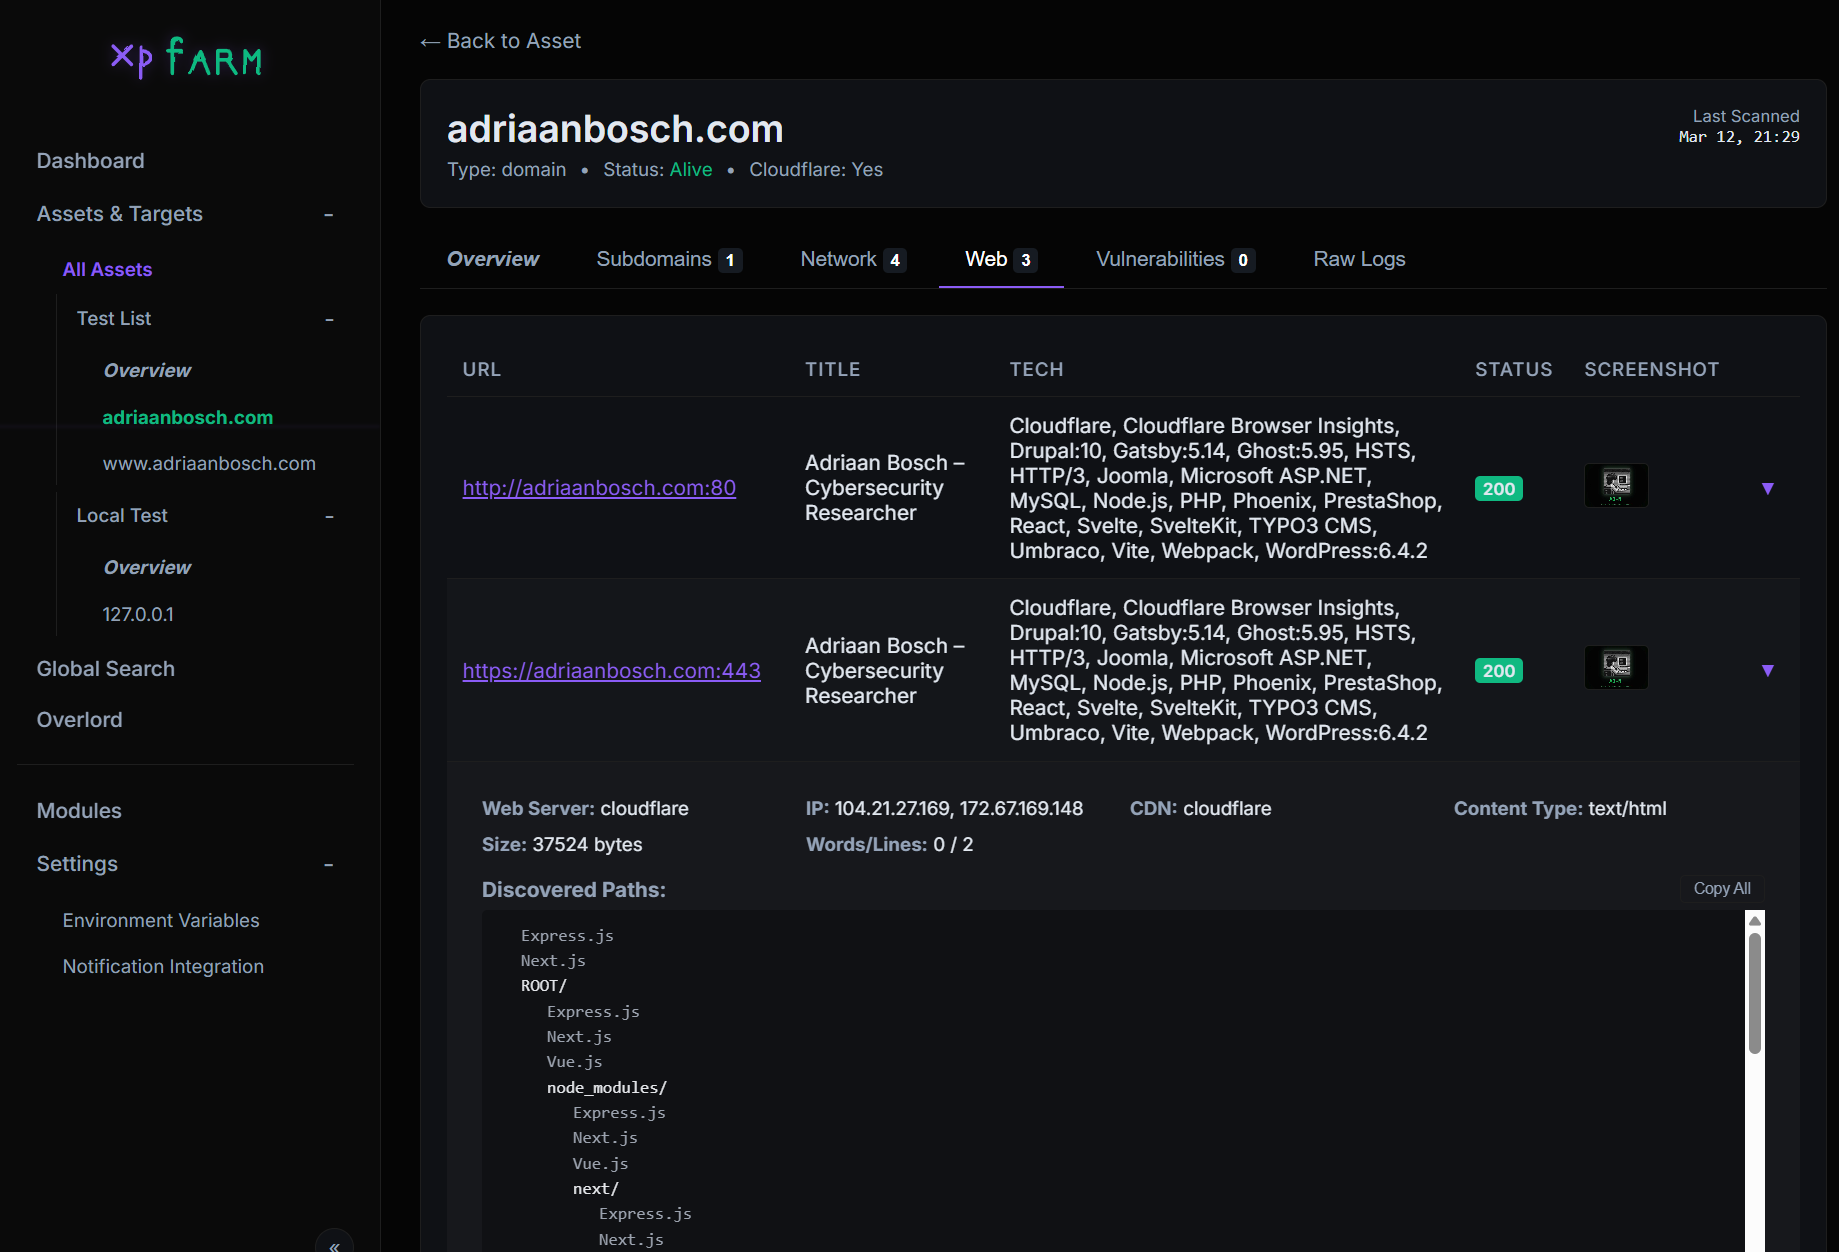 canuk40/xpfarm
إطار آلي لصيد الثغرات والاستطلاع — يضم Subfinder, Naabu, Httpx, Nuclei, Nmap, CVEMap, Gowitness, Katana والمزيد خلف واجهة ويب موحدة
 devzero-security/redstackpro
لوحة لبنية الفريق الأحمر ونطاقات التدريب السيبراني. قم بتكوين طوبولوجيا، وتصدير Terraform وAnsible قابلين للتشغيل، ونشرها بنفسك. بيانات اعتماد…
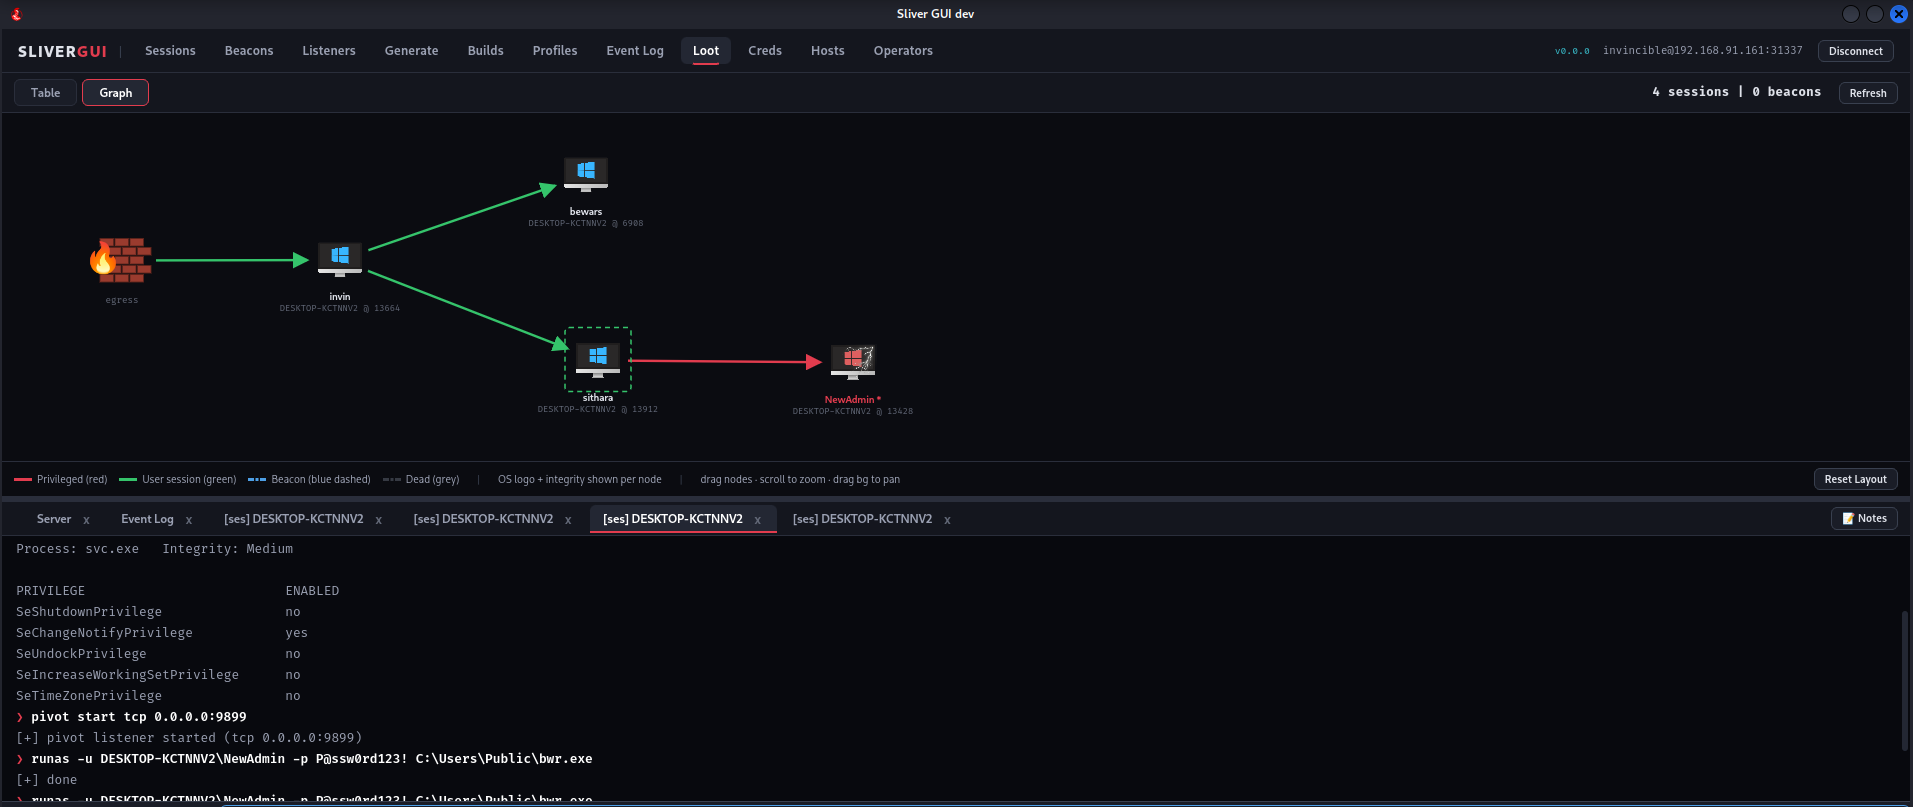 mr-in4inci3le/sliver-gui
وحدة تحكم تشغيل لسطح المكتب لـ Sliver C2، مبنية باستخدام Wails. توفر واجهة GUI أصلية وخفيفة الوزن لـ Sliver عبر الاتصال المباشر بخدمة gRPC الخاصة بها…
 rasta-mouse/crystal-loaders
مجموعة صغيرة من محمّلات Crystal Palace PIC المصممة للاستخدام مع Cobalt Strike
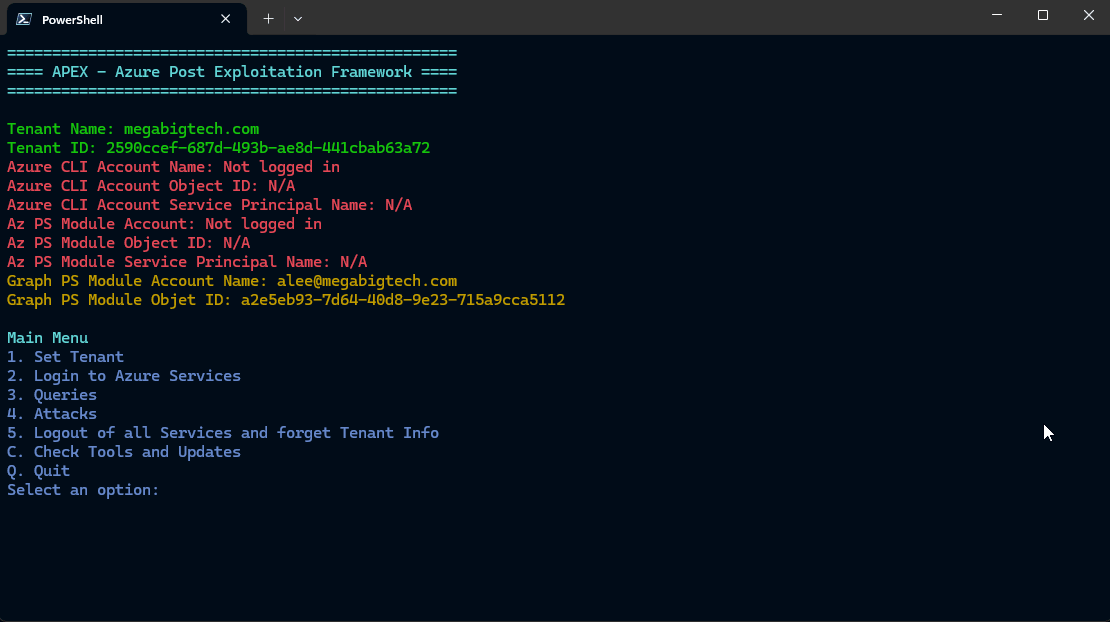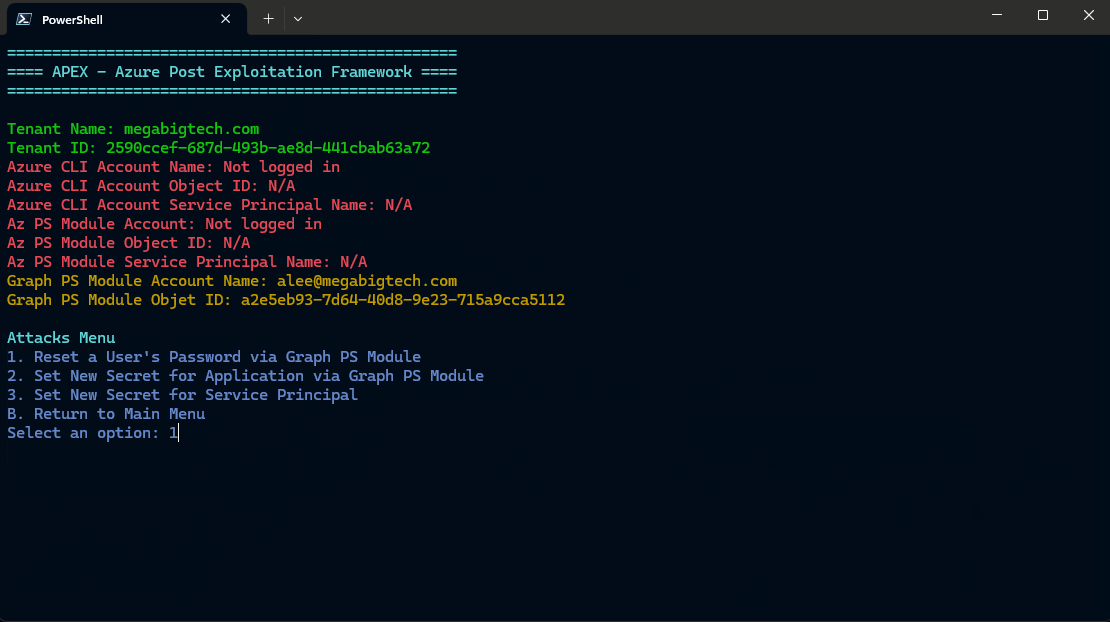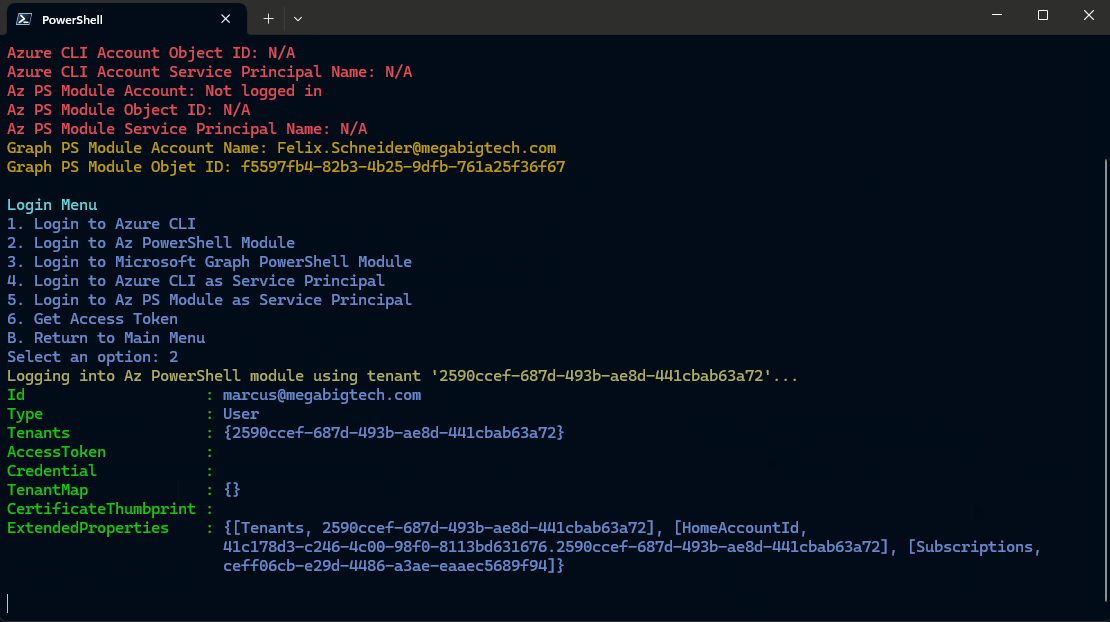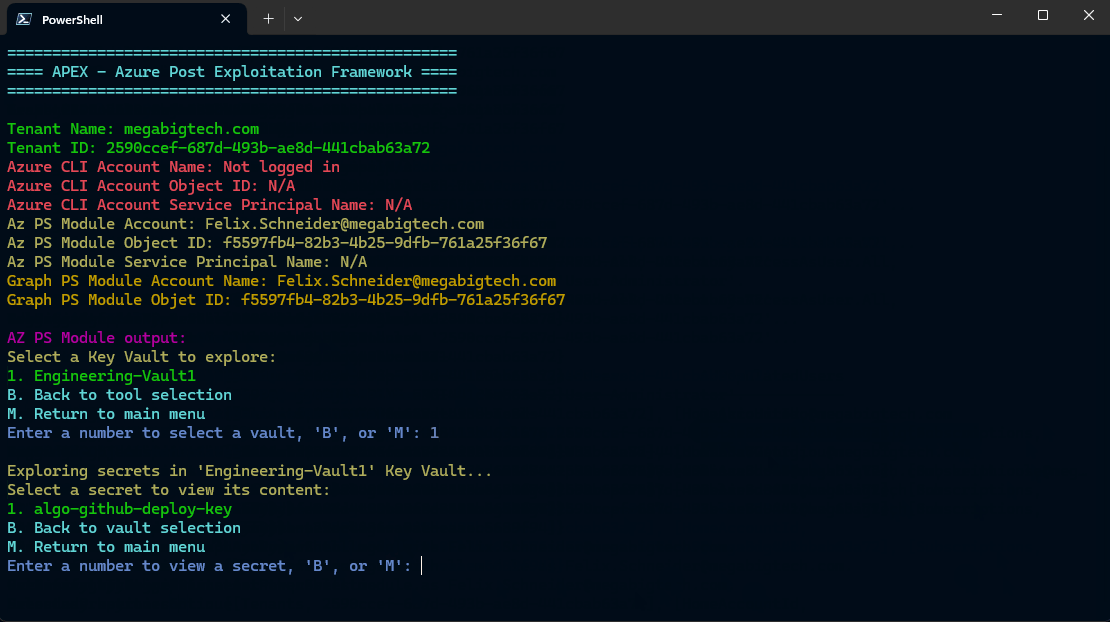 luemmelsec/apex
إطار عمل ما بعد الاستغلال في Azure
 cobbr/elite
Elite هو المكوّن من جانب العميل لمشروع Covenant. Covenant هو إطار عمل للقيادة والتحكم يعتمد على .NET، يهدف إلى إبراز سطح الهجوم في .NET، وتسهيل…
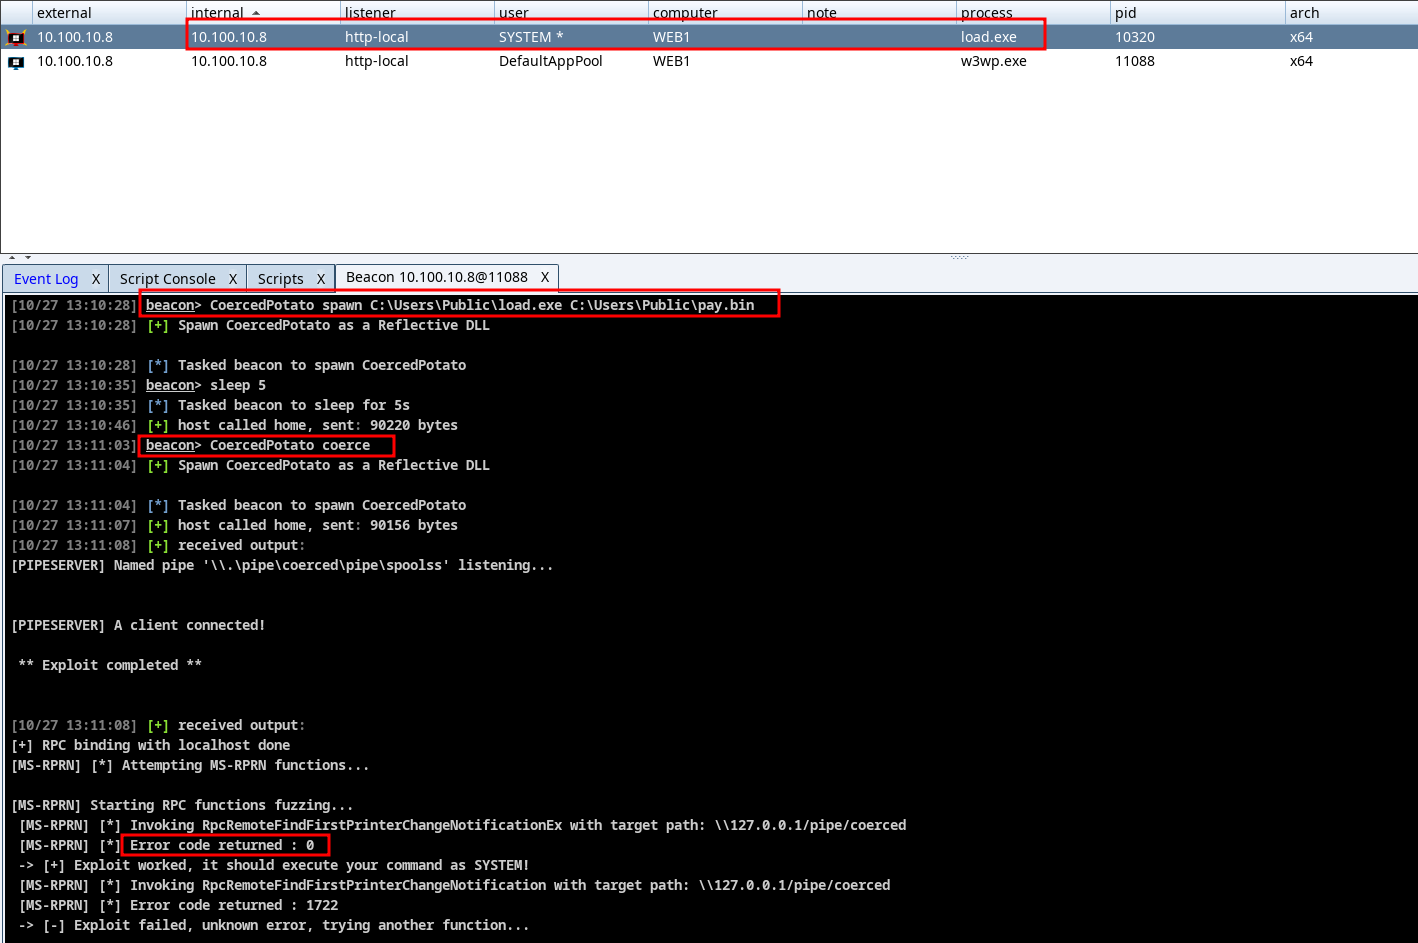 sokarepo/coercedpotatordll
مكتبة DLL انعكاسية لرفع الصلاحيات من خدمة NT Service إلى SYSTEM باستخدام صلاحية SeImpersonateToken
 pimps/ysoserial-modified
يحتوي هذا المستودع على تحديثاتي لأداة استغلال إلغاء تسلسل Java المعروفة ysoserial.
 nvisosecurity/pycobalthound
pyCobaltHound هو امتداد لـ Aggressor script لـ Cobalt Strike يهدف إلى توفير تكامل عميق بين Cobalt Strike و Bloodhound.
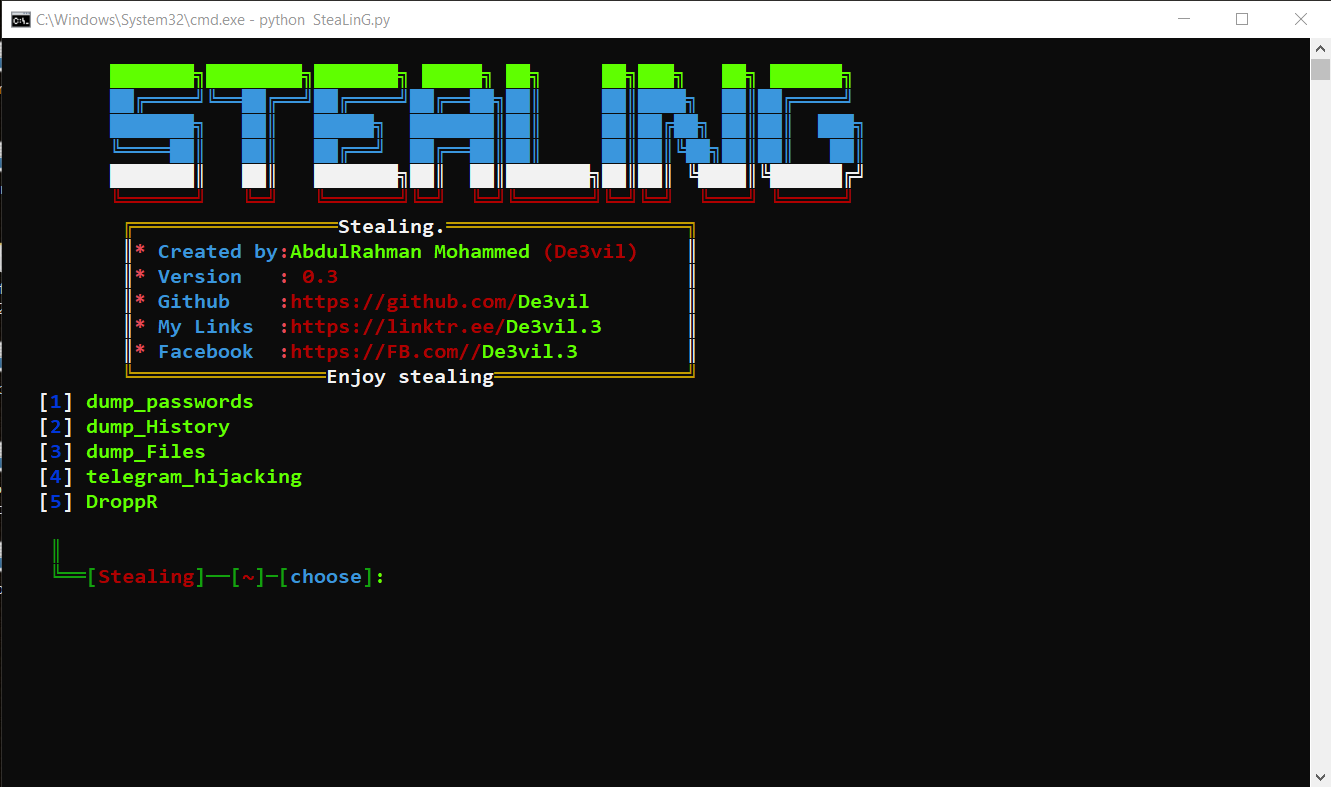 de3vil/stealing
The SteaLinG هو إطار عمل اختبار اختراق مفتوح المصدر مصمم للهندسة الاجتماعية