
 #1

 zer0sumgam3/cve-2026-66066-poc
PoC لثغرة CVE-2026-66066 في Ruby on Rails
 boxhg/cve-2019-0604
شرح تفصيلي لشفرة استغلال k8gege لثغرة SharePoint RCE cve-2019-0604-exp.py، واصنع الحمولة (payload) الخاصة بك بنفسك
 incredibleindishell/certi-bhai
# محتوى متعلق باستغلال AD CS يُوضع هنا
 al1ex/cve-2021-2109
CVE-2021-2109 && Weblogic Server RCE عبر JNDI
 synacktiv/exim-cve-2019-15846
مواد إثبات المفهوم (PoC) لاستغلال CVE-2019-15846
 jpeanut/imagetragick-cve-2016-3714-rshell
نصوص استغلال لإثبات المفهوم لـ CVE-2016-3714 (ImageTragick) باستخدام ملفات MVG/SVG لتوصيل صدفات عكسية عبر bash و nc و PHP للاختراق الأخلاقي واختبار…
 jas502n/fastjson-1.2.61-rce
fastjson-1.2.61-RCE
 thewhiteh4t/warsend
رفع شل WAR عبر API مدير Apache Tomcat
 viniciuspereiras/cve-2022-35405
ManageEngine PAM360 وPassword Manager Pro وAccess Manager Plus: ثغرة تنفيذ تعليمات برمجية عن بُعد دون مصادقة - استغلال PoC
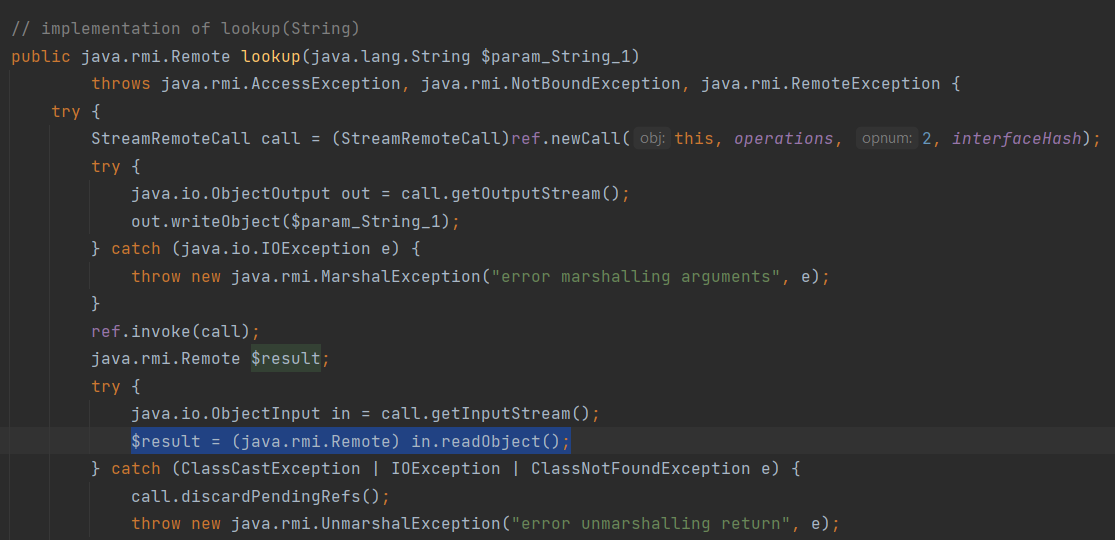 hakivvi/ermir
سجل RMI مارق يستغل إلغاء تسلسل Java غير الآمن عبر طرق list/lookup/bind. يقوم بتوليد وتسليم أدوات Ysoserial لتفعيل تنفيذ الأكواد عن بُعد على العملاء…
 01rabbit/pakuri-thon
PAKURI-THON هي أداة تدعم مختبر الاختراق بأدوات اختراق متنوعة وخادم C4 (خادم القيادة والتحكم والدردشة والاتصالات). يمكن لـ PAKURI-THON تنفيذ معظم…
 0x7eteam/cve-2023-26256
CVE-2023-26255_POC,CVE-2023-26256_POC
 bounteous17/libenom
واجهة أوامر CLI لـ MSFvenom تعمل على تبسيط إنشاء الحمولات من خلال إدارة الملفات الشخصية، وتوليد المستمعات آليًا، وتنظيم المخرجات لسير عمل اختبار…
 chrisjd20/cve-2017-9805.py
كود استغلال أفضل لـ CVE 2017 9805 في Apache Struts
 mrk336/cve-2025-26686-the-tcp-ip-flaw-that-opens-the-gates
ثغرة RCE خطيرة في حزمة TCP/IP بنظام Windows (CVE-2025-26686) تترك الذاكرة الحساسة مكشوفة، مما يسمح للمهاجمين عن بُعد بالاستيلاء على الأنظمة. وبما أنه…
 jas502n/st2-046-poc
st2-046-poc CVE-2017-5638
 audrise/javaflood
أداة DoS متعددة الخيوط بلغة Python تُغرق خوادم Minecraft Java بحزم مصافحة مزوّرة، وإعادة استخدام الاتصالات، وحشو الحمولة، وانتحال إصدار البروتوكول.









