
 #1
أدوات صياغة الحمولات المخصصة والتشويش وتجنب مكافحة الفيروسات وآليات التسليم.
موصى به من Kitploit
 dangokyo/cve-2017-3000
استغلال كامل لـ CVE-2017-3000 على Flash Player لمولّد الأرقام العشوائية (PRNG) ذي التعمية الثابتة
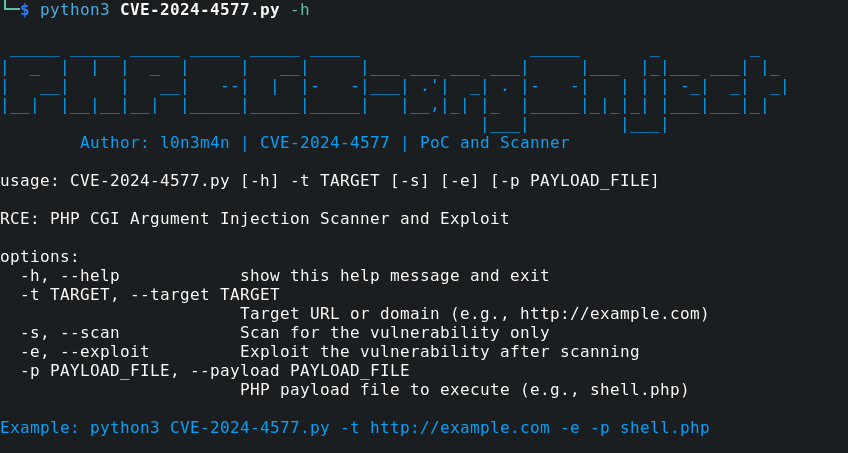 l0n3m4n/cve-2024-4577-rce
PoC - حقن وسائط PHP CGI CVE-2024-4577 (ماسح واستغلال)
 mustgundogdu/research
كود الثغرات صفرية اليوم والاستغلالات لبعض التطبيقات
 optionalctf/rocket.chat-automated-account-takeover-rce-cve-2021-22911
إثبات مفهوم كامل لاستغلال RCE دون مصادقة في Rocket.Chat 3.12.1 (CVE-2021-22911)
 bhideki/cve-2026-87902
أداة إثبات مفهوم وماسح ضوئي بلغة Python للثغرة CVE-2026-87902، وهي ثغرة اجتياز مسار في نواة WordPress تؤدي إلى LFI وتنفيذ تعليمات برمجية عن بُعد…
 x3r0day/fud-c2-framework
إطار عمل لصدفة عكسية وC2 بدون ملفات يستفيد من استدعاءات النظام المباشرة، وأنفاق البروكسي، وتشفير ChaCha20 لتجنب مضادات الفيروسات.
 dorkerdevil/cve-2020-28018
استغلال لثغرة استخدام بعد التحرير في Exim (CVE-2020-28018) يحقق تنفيذ كود عن بُعد عبر بدائيات إفساد الذاكرة، بما في ذلك القراءة/الكتابة الاعتباطية…
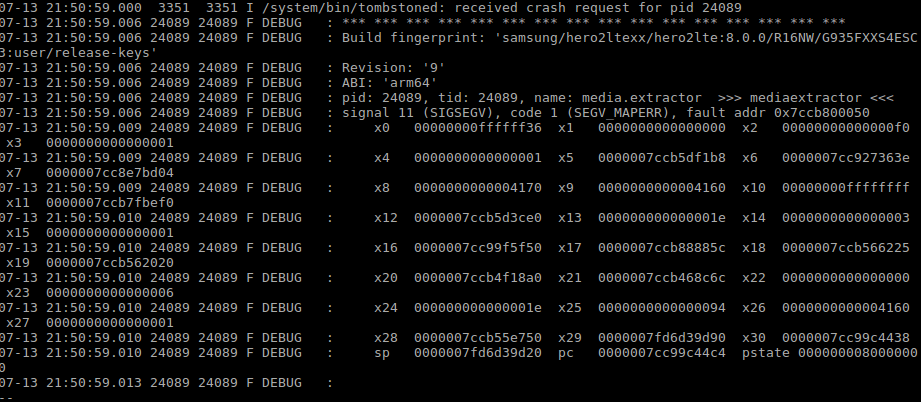 crackercat/cve-2019-2107
CVE-2019-2107
 cerberusmrxi/cve-2026-23744-mcpjam-exploit
استغلال لإثبات المفهوم لثغرة CVE-2026-23744 - MCPJam Inspector Remote Code Execution (RCE). توضح هذه الأداة الخلل الأمني في الإصدارات <=1.4.2 وتساعد…
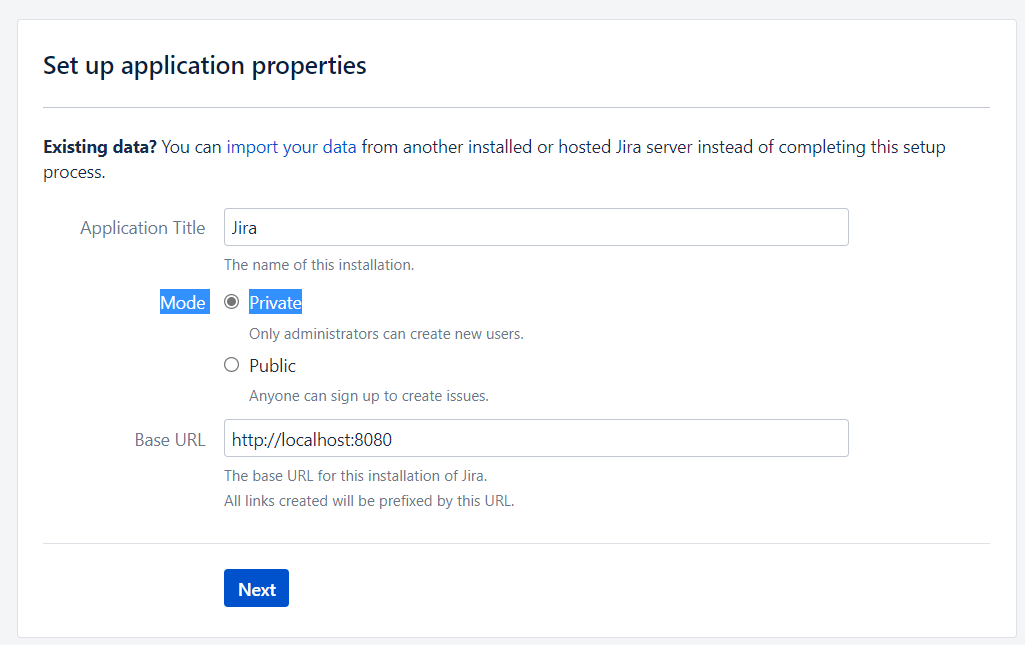 petrusviet/cve-2019-11581
حقن القوالب بدون مصادقة في Atlassian Jira
 born0monday/cve-2022-45460
إثبات المفهوم لـ CVE-2022-45460
 thottysploity/cve-2024-53376
CyberPanel RCE المصادق عليه < 2.3.8
 kitsuneshade/winrar-exploit-tool---rust-edition
تنفيذ عالي الأداء وآمن من حيث الذاكرة لأداة استغلال WinRAR CVE-2025-8088، أعيدت كتابتها بلغة Rust لتحسين الموثوقية والأداء.
 ebadfd/cve-2019-19609
إطار عمل Strapi عرضة لتنفيذ التعليمات البرمجية عن بُعد
 0xsha/kindarails2shell
إثبات مفهوم (PoC) في ملف واحد لثغرة Rails CVE-2026-66066: قراءة ملفات اعتباطية، استعادة الأسرار، فحص متعدّد الخيوط، وتنفيذ تعليمات برمجية عن بُعد…
 securifera/cve-2015-2900-exploit
استغلال إثبات المفهوم ووحدة Metasploit لـ CVE-2015-2900 التي تستهدف محرك MEDCIN (medcinserv.exe) في الإصدارات التي تسبق 2.22.20142.166.
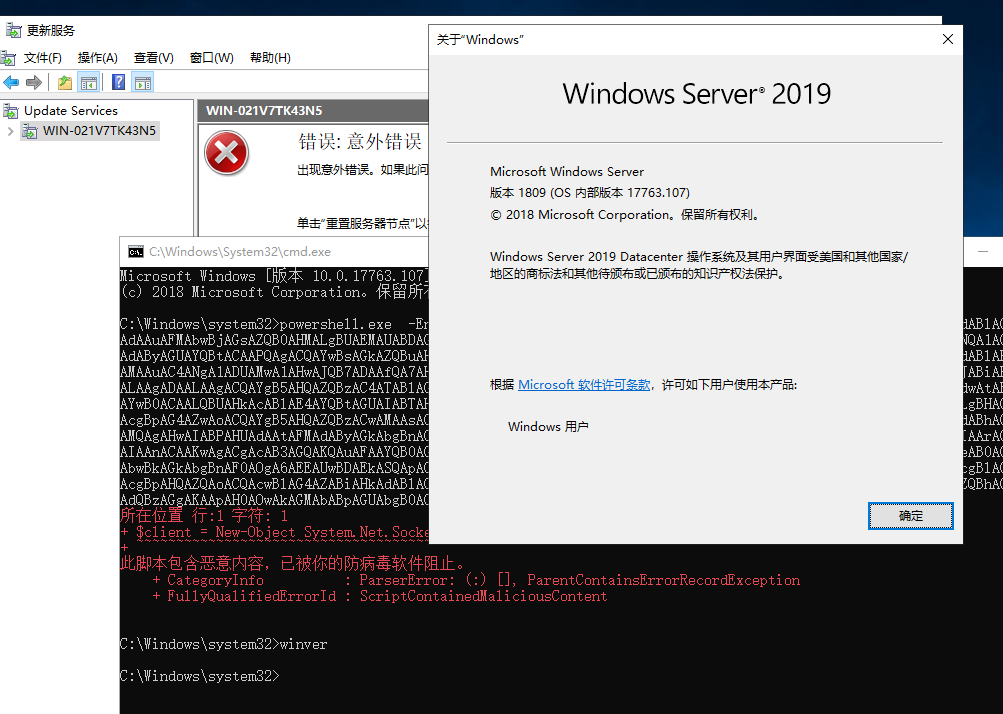 0x7556/cve-2025-59287
استغلال لثغرة CVE-2025-59287، يقوم بحقن قشرة ويب الذاكرة WolfShell في خوادم WSUS لتحقيق تنفيذ التعليمات البرمجية عن بُعد عند فتح وحدة التحكم الإدارية.
 vikaran101/cve-2022-31854
CodoForum v5.1 - تجاوز تحميل الملفات إلى RCE (Authenticated) كود الاستغلال








