#1

 asset-group/ghostsplice
مستودع Ghostsplice: إثبات مفهوم لهجوم تجزئة الثقة عبر القنوات المتقاطعة
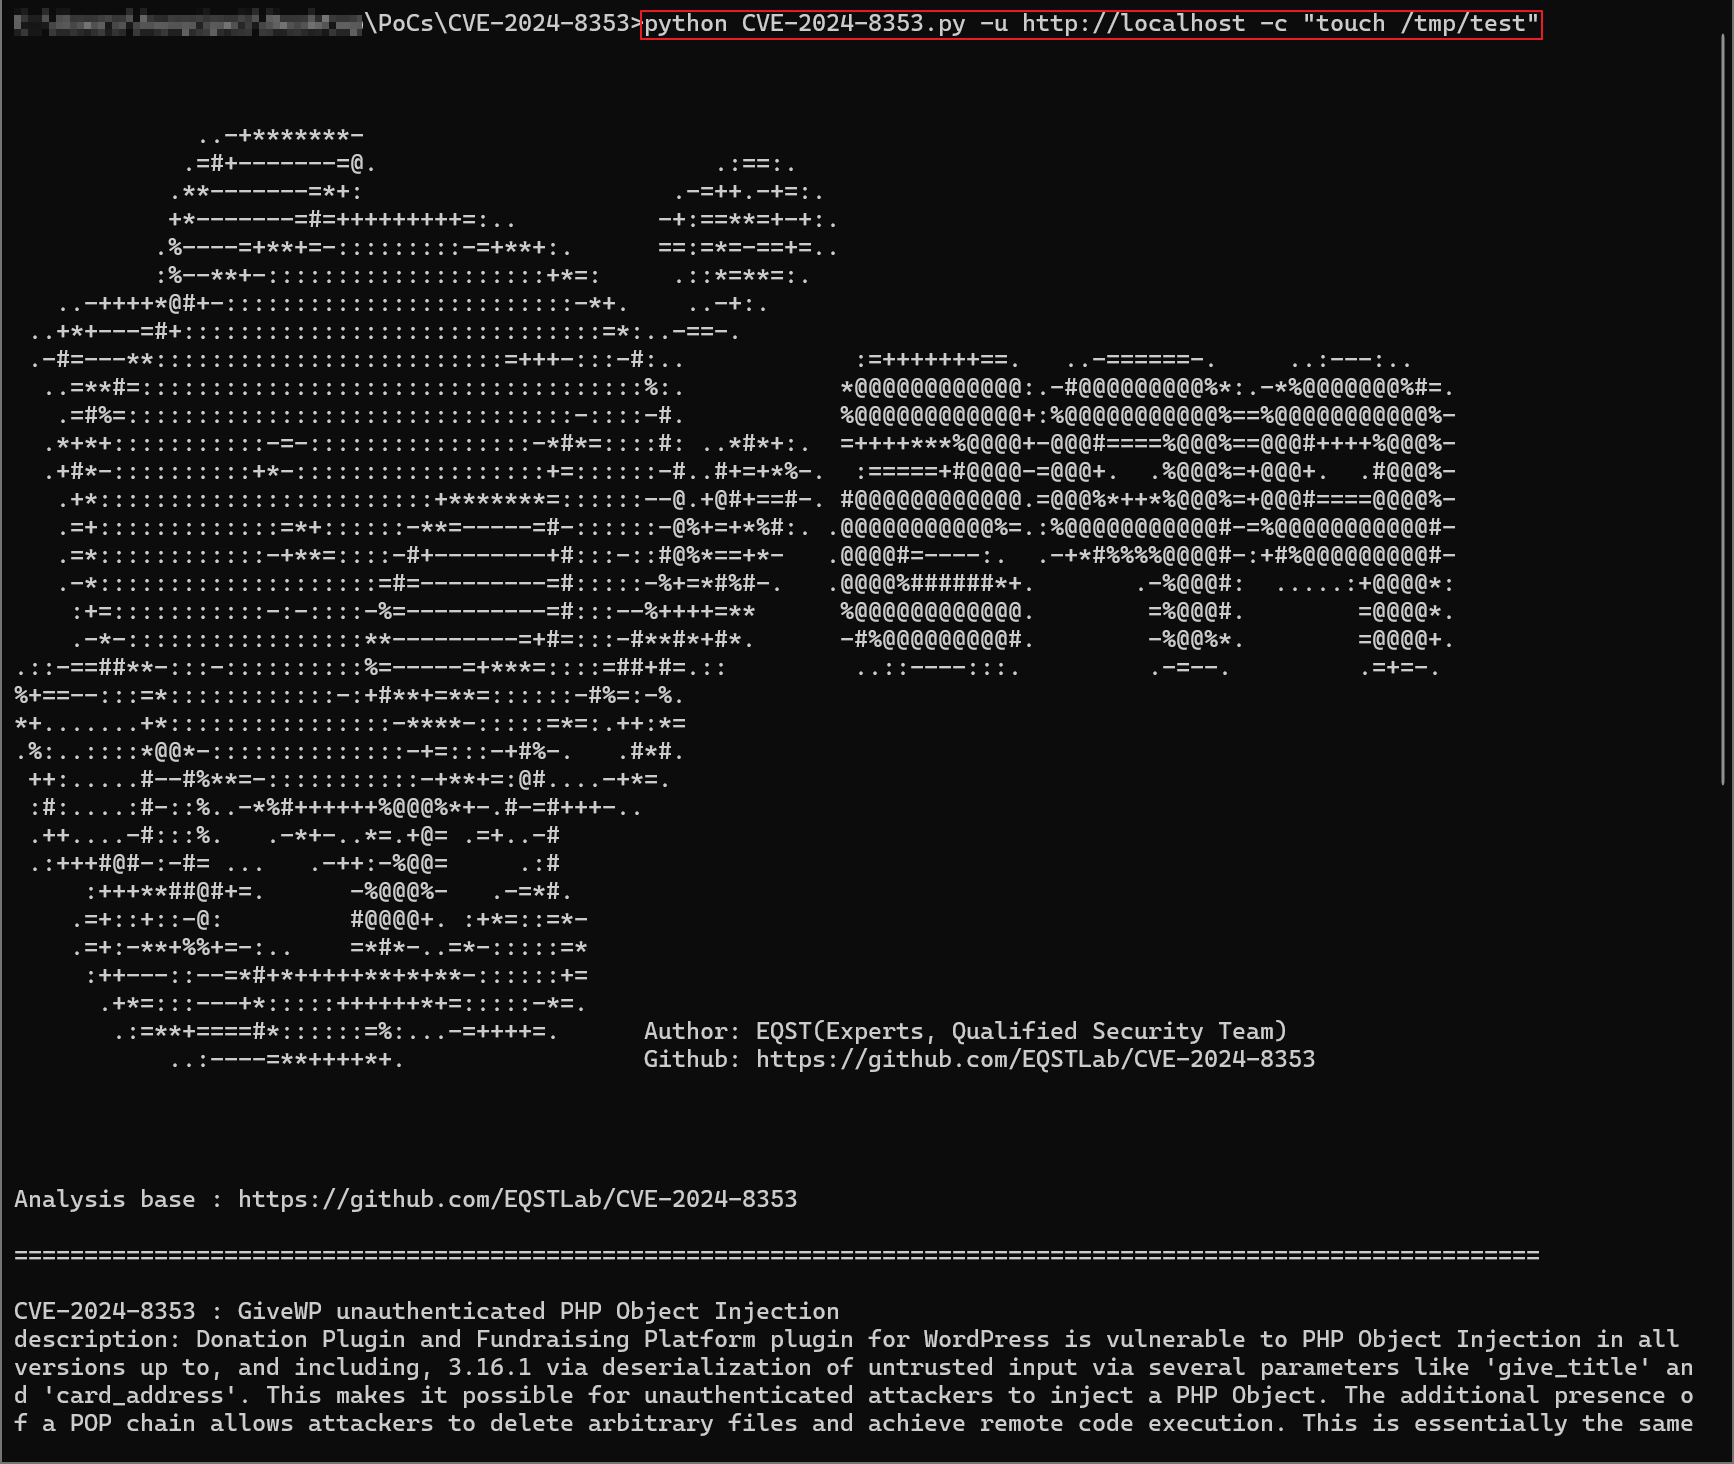 eqstlab/cve-2024-8353
استغلال ثغرة PHP Object Injection في GiveWP
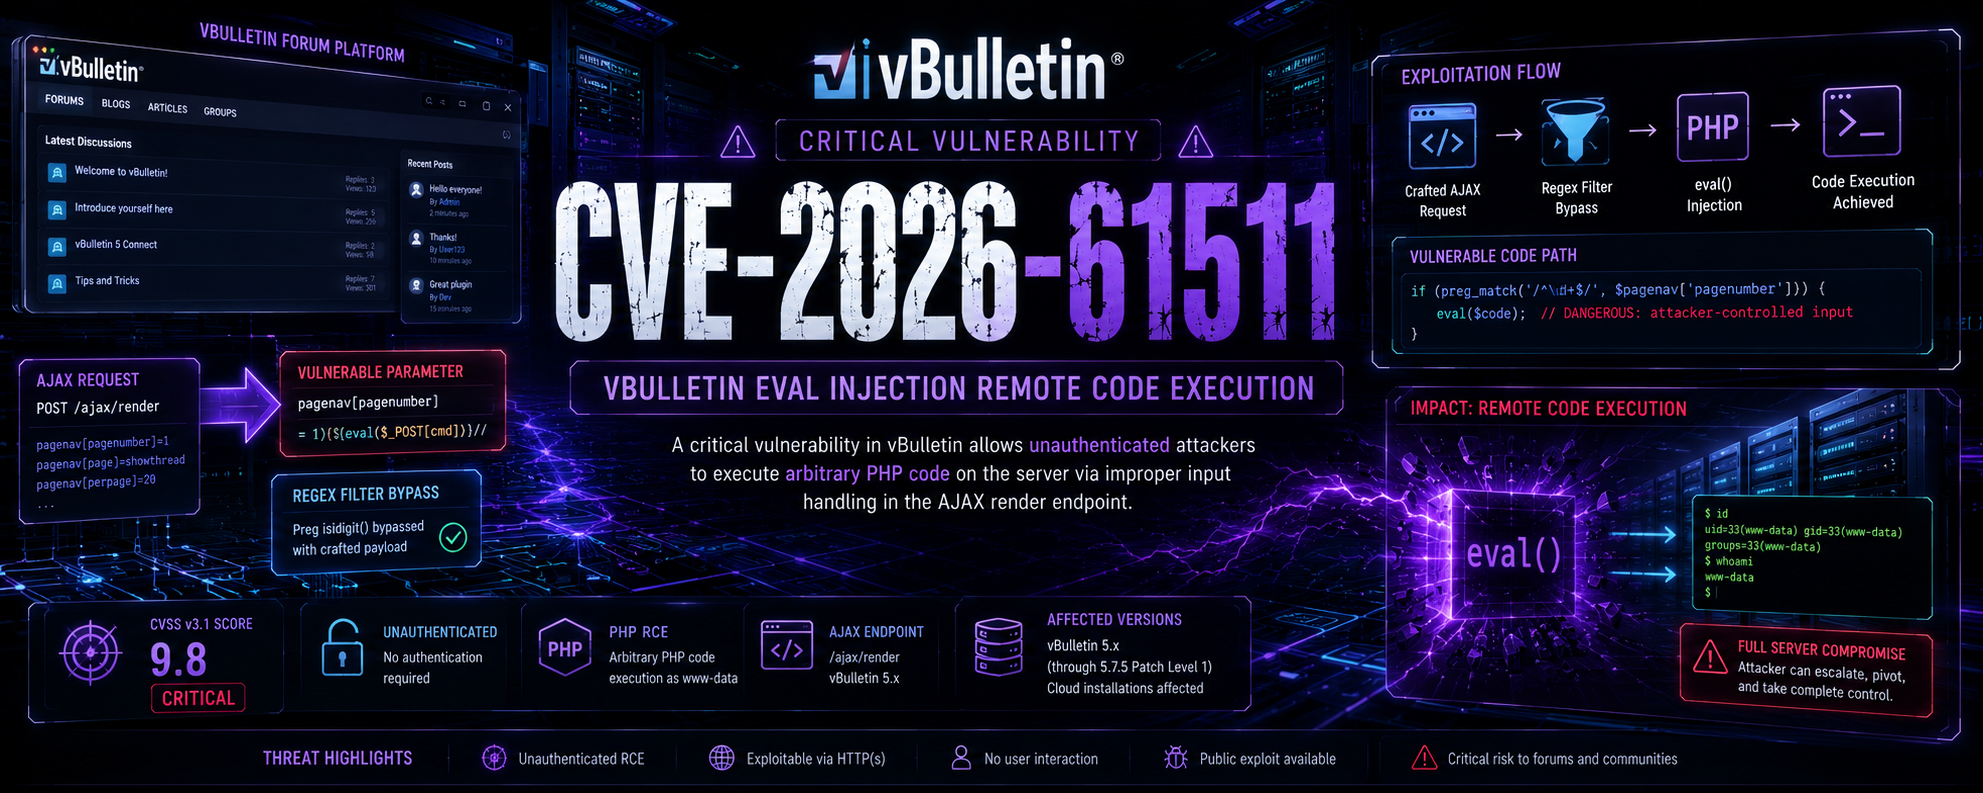 tc4dy/cve-2026-61511-poc-exploit
CVE-2026-61511 – ثغرة تنفيذ كود عن بُعد قبل المصادقة في vBulletin (CVSS 9.8). الثغرة في الإصدارات 5.x/6.x (غير مُصححة). استغلال متعدد عبر Endpoint…
 jvazquez-r7/cve-2015-5119
استغلال إثبات المفهوم لـ CVE-2015-5119، ثغرة يوم-الصفر في Flash Player تتيح تنفيذ التعليمات البرمجية عن بُعد عبر ملفات SWF مُعدّة خصيصًا.
 wangs-official/opace6-cve-2026-64560
أداة root مؤقتة لجهاز OnePlus Ace 6 تستغل ثغرة use-after-free في مؤقت POSIX CPU بنواة Linux CVE-2026-64560 للحصول على صلاحيات root حتى إعادة التشغيل،…
 zhubaohe123/ghostlock-kit
مجموعة أدوات الحصول على صلاحيات الجذر بنقرة واحدة لجهاز vivo iQOO Neo9S Pro (MT6989) تستغل CVE-2026-43499 futex PI UAF عبر ناقل MCAST، مع نصوص برمجية…
 7bitsteam/exch_cve-2021-42321
حمولة إلغاء تسلسل .NET معدلة لـ CVE-2021-42321، استنادًا إلى ysoserial.net، تكتب ملفات وتتجاوز Windows Defender لاستهداف Microsoft Exchange Server.
 soralis0912/cve-2026-43499-aristotle-apk
استغلال نواة أندرويد لـ CVE-2026-43499 (استخدام بعد التحرير في Futex-PI) يحصل على صلاحيات الجذر المؤقتة على Xiaomi XIG04 لتمكين ADB. يتضمن بناء…
 dinosn/cve-2026-25243
CVE-2026-25243 — تحرير مزدوج في Redis RESTORE zipmap → تنفيذ كود عن بُعد (ASLR مفعّل).
 perongh/badepoll-selinux-disabler
استخدم CVE-2026-43074 لتعطيل SELinux على Android (Linux 6.6/6.12)
 d0rb/cve-2024-21378
يحتوي هذا المستودع على استغلال لاستهداف Microsoft Outlook عبر Exchange Online، مستفيدًا من ثغرة أمنية لتنفيذ تعليمات برمجية عشوائية عبر COM DLLs.…
 al1ex/cve-2020-36188
CVE-2020-36188 &&Jackson-databind RCE
 richard-tang/sscms-pluginshell
CVE-2022-28118
 flex36ty/ps5-pihost
خادم ويب لاستغلال PS5 على Raspberry Pi يعمل بالطاقة من منفذ USB الخاص بـ PS5
 hhj4ck/cve-2016-2067
استغلال GPU IOMMU DMA لأجهزة Android يقوم بكتابة vdso.so بـ shellcode لرفع الامتيازات وإنشاء shell عكسي بصلاحيات الجذر على Nexus 6p.
 p34nut2/cve-2025-32432-exploit-by-p34nut
استغلال موثوق لثغرة CVE-2025-32432 (تنفيذ تعليمات عن بُعد قبل المصادقة) في Craft CMS إصدارات 3.x/4.x/5.x، يعمل حيث تفشل أدوات PoC العامة الأخرى
 lan1oc/cve-2023-34312-exp
إعادة إنتاج CVE-2023-34312 باستخدام ملفي DLL خبيثين لاستغلال تطبيقي المراسلة QQ وTIM لأغراض البحث والاختبار الأمني.