Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2020-23839 — إفصاح عام عن PoC لثغرة CVE-2020-23839 - يعاني GetSimple CMS الإصدار v3.3.16 من ثغرة XSS انعكاسية في بوابة تسجيل دخول المسؤول | Kitploit
أدوات/GitHubGitHub/boku7/cve-2020-23839
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمرتطوير الحمولات
GitHubboku7/cve-2020-23839

CVE-2020-23839

إفصاح عام عن PoC لثغرة CVE-2020-23839 - يعاني GetSimple CMS الإصدار v3.3.16 من ثغرة XSS انعكاسية في بوابة تسجيل دخول المسؤول

عرض المستودع
11429منذ 5 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2020-23839 | GetSimple CMS v3.3.16 - XSS المنعكسة إلى RCE

مؤلف الاستغلال: Bobby Cooke (boku)

إحصائيات الثغرة
  • OWASP Top Ten 2017: A7:2017-البرمجة النصية عبر المواقع (XSS)
  • CWE-79: تحييد غير صحيح للمدخلات أثناء توليد صفحة الويب ('البرمجة النصية عبر المواقع') - النوع 1: XSS المنعكسة
  • درجة CVSS الأساسية: 6.1 متوسطة
  • متجه CVSS v3.1: CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N
  • https://nvd.nist.gov/vuln/detail/CVE-2020-23839
  • https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-23839
تحليل الثغرة والإفصاح الكامل عن المشكلة
  • https://github.com/GetSimpleCMS/GetSimpleCMS/issues/1330
وصف الثغرة:
  • يعاني GetSimple CMS v3.3.16 من ثغرة XSS المنعكسة على بوابة تسجيل دخول المشرف. في 12 أغسطس 2020، تلقى البائع تفاصيل الإفصاح الكامل عن الثغرة عبر بريد إلكتروني خاص. تم الإفصاح عن الثغرة علنًا في 13 سبتمبر 2020 عبر MITRE مع نشر CVE-2020-23839، الذي احتوى على تفاصيل قليلة ودون إثبات مفهوم. في 20 يناير 2021، تم الإفصاح الكامل وتحليل الكود علنًا في تذكرة القضايا النشطة على GitHub الخاصة بـ GetSimple CMS.
وصف الاستغلال:
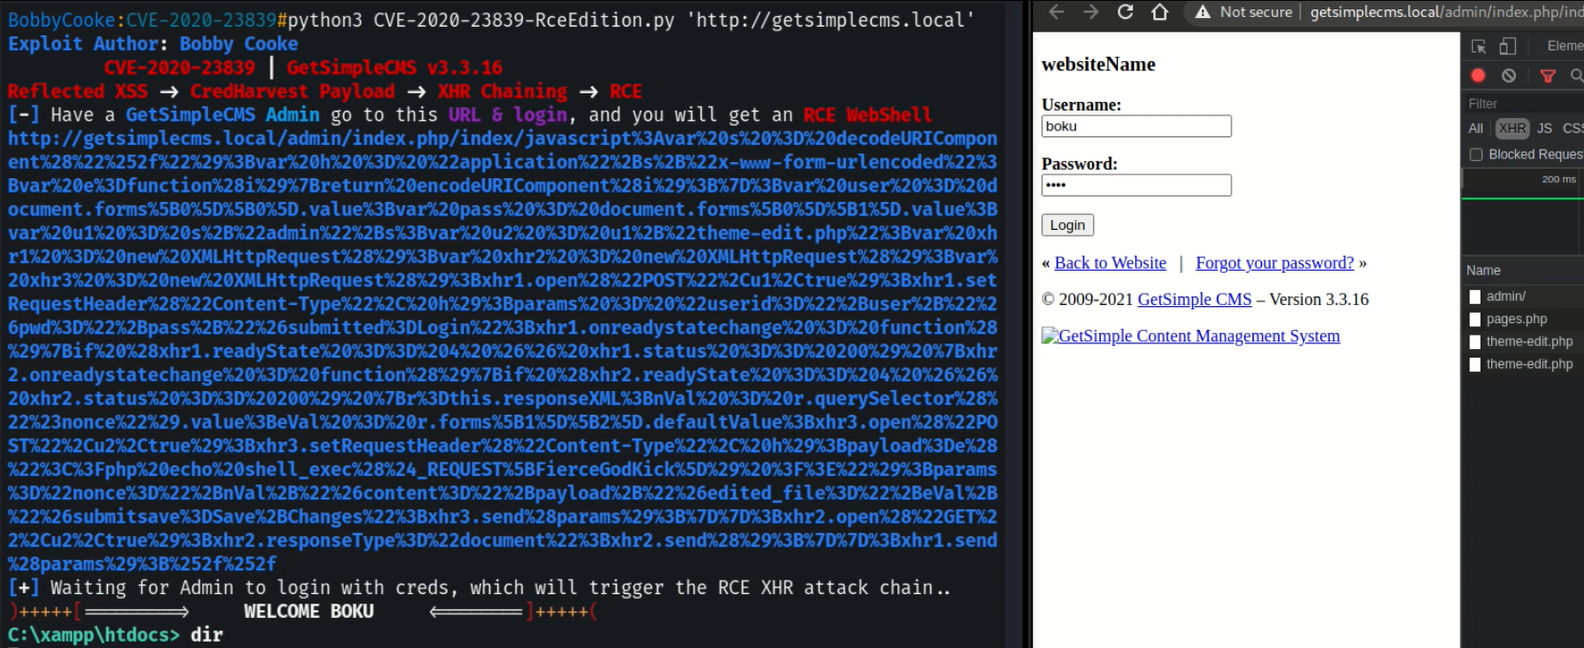
  • ينشئ هذا الاستغلال حمولة XSS منعكسة في شكل رابط تشعبي، والتي تستغل CVE-2020-23839. عندما ينتقل مسؤول نظام GetSimple CMS إلى هذا الرابط في متصفحه ويُدخل بيانات اعتماده، سيتم إطلاق سلسلة هجوم استغلال متطورة، مما يسمح للمهاجم البعيد بالحصول على تنفيذ التعليمات البرمجية عن بُعد (Remote Code Execution) على الخادم الذي يستضيف نظام GetSimple CMS.
سلسلة الهجوم:
  1. يخدع المهاجم مسؤول GetSimple CMS للانتقال إلى الرابط المقدم من هذا الاستغلال
  2. ثم يُدخل المسؤول بيانات اعتماده في بوابة تسجيل الدخول الخاصة بـ GetSimple CMS
  3. يتم تشغيل onAction الخاص بحمولة XSS المنعكسة عندما ينقر المسؤول على زر الإرسال أو يضغط على Enter
  4. تنفذ حمولة XSS طلب XHR POST في الخلفية، مما يسجل دخول المتصفح إلى لوحة تحكم مشرف GetSimple CMS
  5. ثم تنفذ حمولة XSS طلب XHR GET ثانٍ إلى admin/edit-theme.php، وتجمع رمز CSRF والقالب المُهيأ لصفحات الويب المستضافة على CMS
  6. ثم تنفذ حمولة XSS طلب XHR POST ثالثًا إلى admin/edit-theme.php، والذي يحقن بابًا خلفيًا WebShell مكتوبًا بلغة PHP في جميع صفحات CMS
  7. يحاول الاستغلال مرارًا وتكرارًا الاتصال بالصفحة العامة /index.php لنظام GetSimple CMS المستهدف حتى يتم إرجاع WebShell
  8. عندما يتصل الاستغلال بـ WebShell، تظهر WebShell تفاعلية مكتوبة بلغة PHP في وحدة تحكم المهاجم

معلومات البائع

  • الصفحة الرئيسية للبائع: http://get-simple.info/download/
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    369
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    282

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →