
 #1
أدوات صياغة الحمولات المخصصة والتشويش وتجنب مكافحة الفيروسات وآليات التسليم.
موصى به من Kitploit
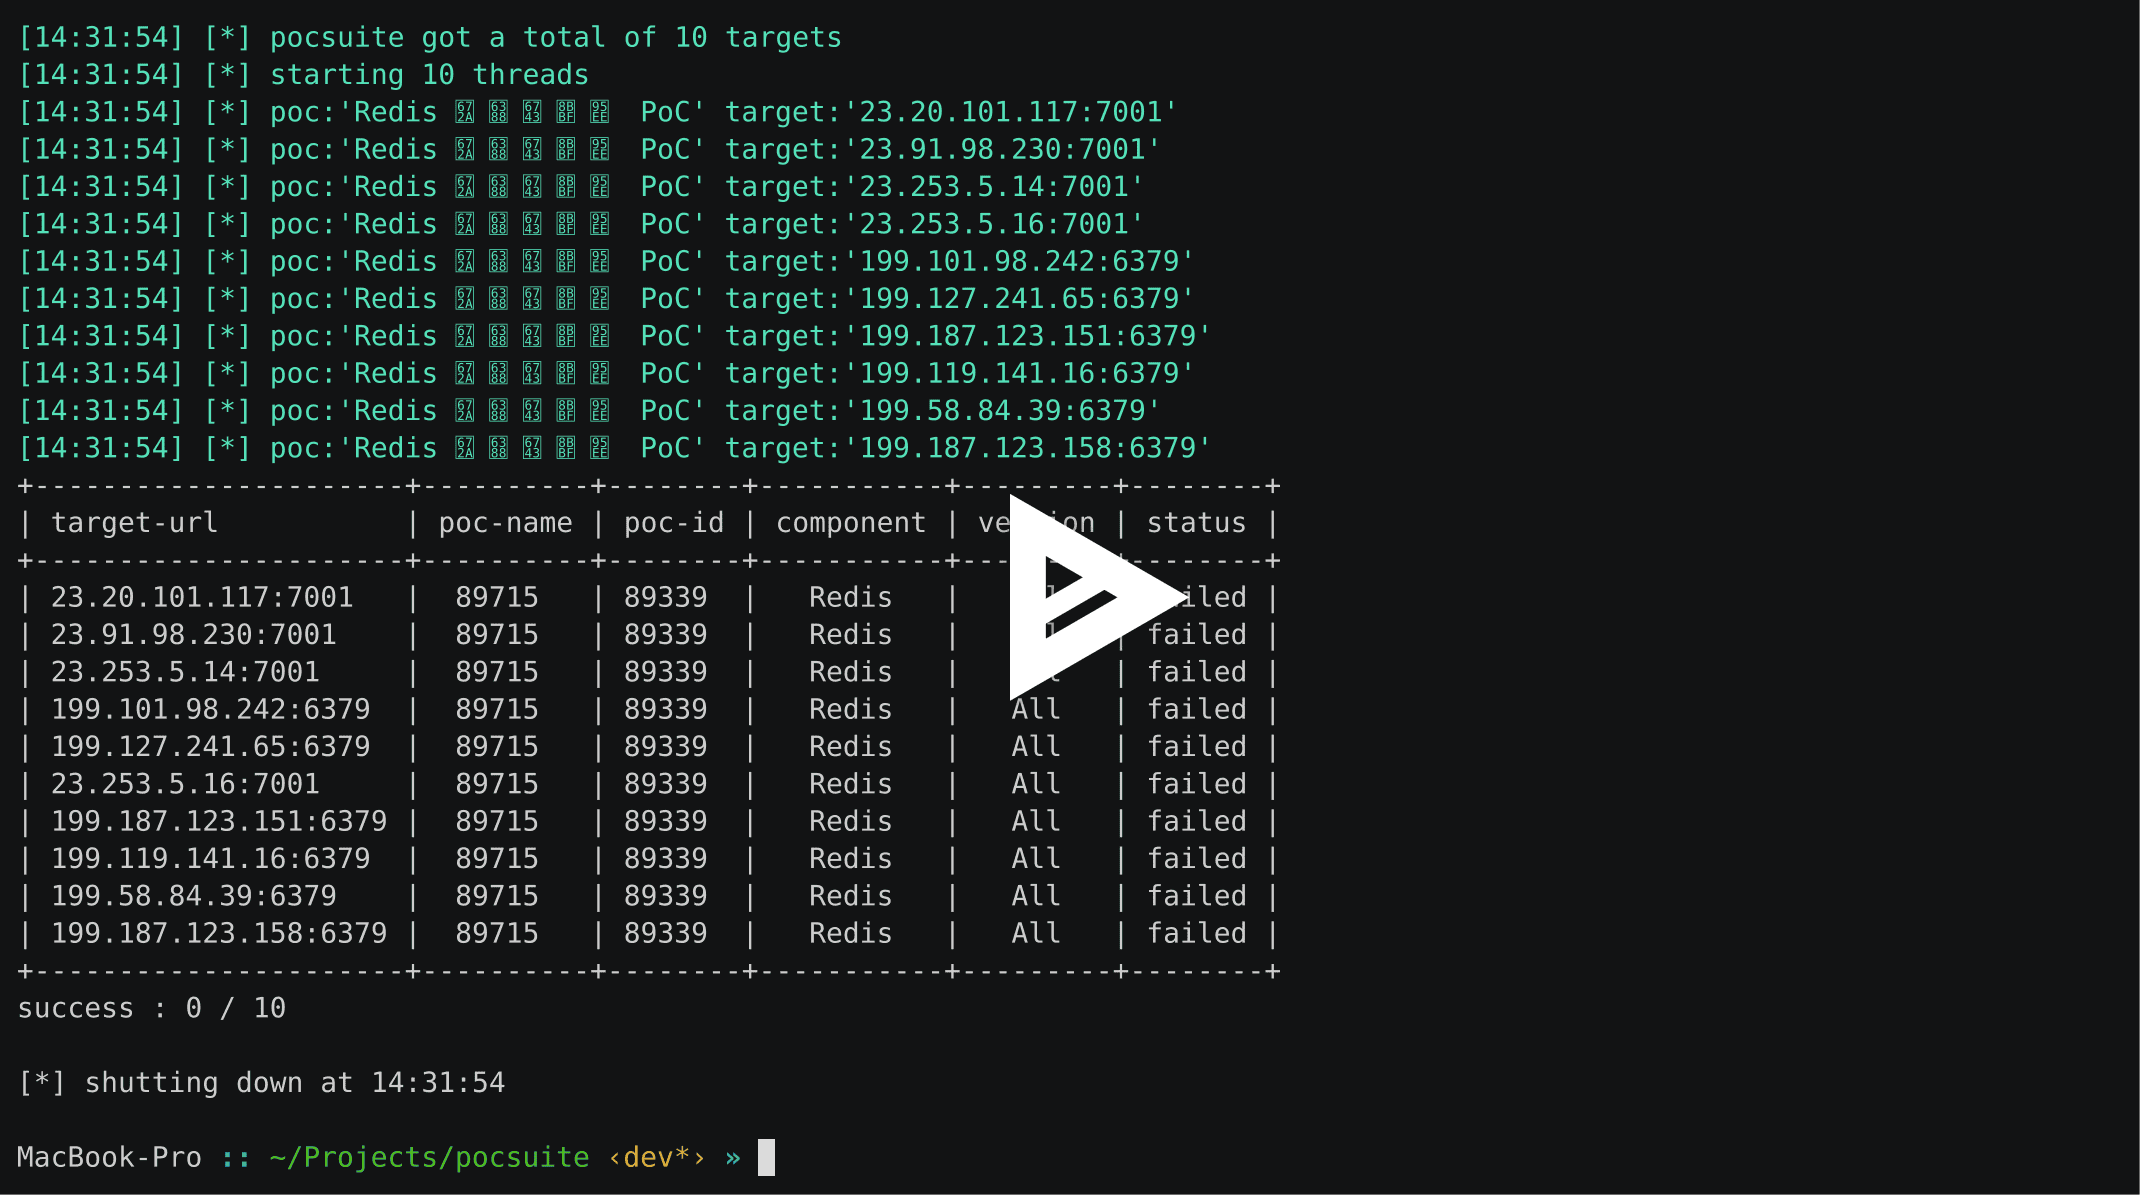
 knownsec/pocsuite3
pocsuite3 هو إطار اختبار ثغرات عن بُعد مفتوح المصدر طورته فرقة Knownsec 404.
 bmax121/kernelpatch
ترقيع وربط نواة لينكس باستخدام صورة نواة لينكس مجرّدة فقط.
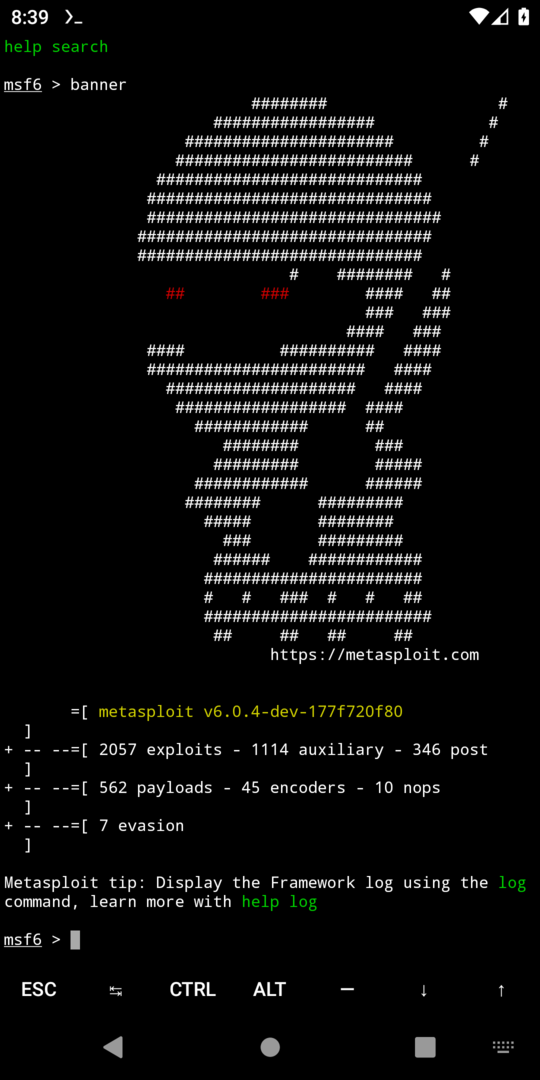 gushmazuko/metasploit_in_termux
قم بتثبيت وتشغيل Metasploit Framework 6 على Android عبر Termux مع إعداد تلقائي، وتوليد الحمولات (msfvenom)، ووصول كامل إلى msfconsole لاختبار…
 s3n4t0r-0x0/apts-adversary-simulation
يحتوي هذا المستودع على حملات محاكاة خصم تفصيلية (APT) تستهدف قطاعات حيوية مختلفة. تتضمن كل محاكاة أدوات مخصصة، خوادم C2، أبواب خلفية، تقنيات استغلال،…
 ashemery/exploitation-course
دورة استغلال البرمجيات الهجومية
 ldpreload/blacklotus
BlackLotus UEFI Windows Bootkit
 mdsecactivebreach/sharpshooter
إطار توليد الحمولات
 secretsquirrel/the-backdoor-factory
تصحيح ثنائيات PE وELF وMach-O باستخدام الشيلكود — نسخة جديدة قيد التطوير، متاحة للداعمين فقط.
 xiphosresearch/exploits
كود استغلال متنوع
 jm33-m0/emp3r0r
Self‑healing Gossip Mesh C2 with Assisted Peer Discovery, Cross-Platform BOF Execution, and Scriptable Agents.
 fabiobaroni/awesome-exploit-development
قائمة منتقاة من الموارد (كتب، دروس، دورات، أدوات وتطبيقات هشّة) لتعلّم تطوير الاستغلالات
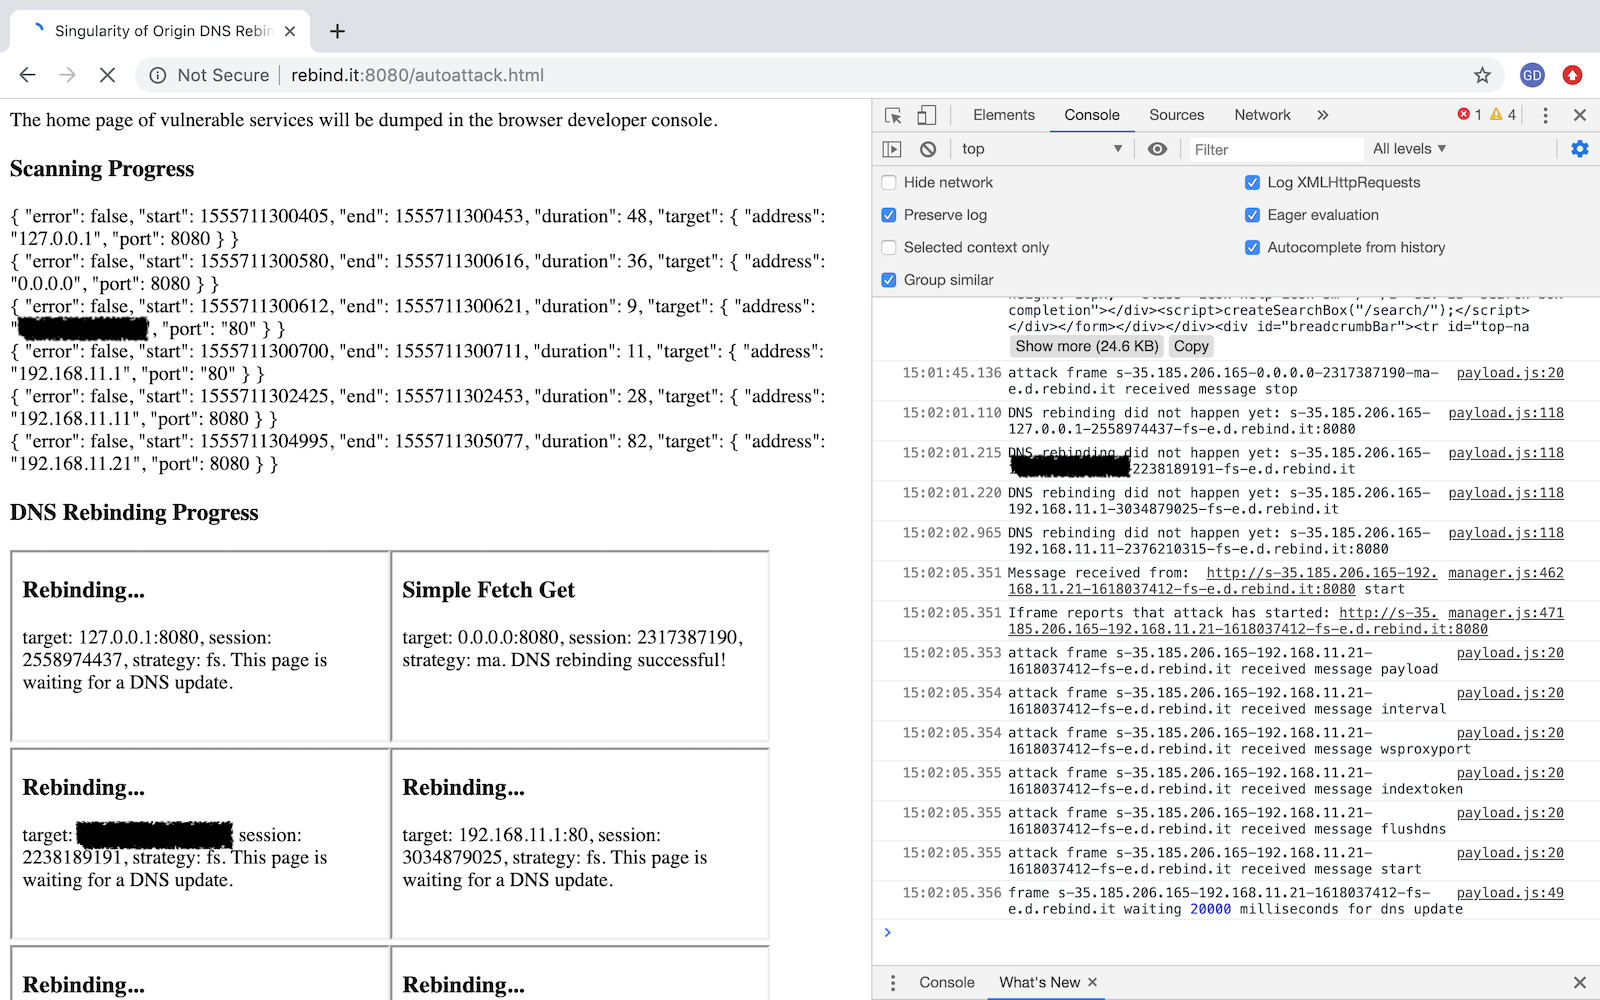
 jthuraisamy/syswhispers
تجاوز برامج مكافحة الفيروسات/كشف الاستجابة الطرفية عبر استدعاءات النظام المباشرة.
 gquere/pwn_jenkins
ملاحظات حول مهاجمة خوادم Jenkins
 pandasec888/taowu-cobalt_strike
إطار عمل لأتمتة الفريق الأحمر مبني على Cobalt Strike، يدمج وحدات استغلال الثغرات، أدوات ما بعد الاستغلال، وقدرات الحركة الجانبية لمحاكاة خصومة منسقة.
 nccgroup/winpayloads
توليد حمولة ويندوز غير قابلة للكشف
 b23r0/heroinn
A cross platform C2/post-exploitation framework.








