Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
تطوير الحمولات — الصفحة 17 | Kitploit
الفئات

تطوير الحمولات

أدوات صياغة الحمولات المخصصة والتشويش وتجنب مكافحة الفيروسات وآليات التسليم.

موصى به من Kitploit
أفضل الأدوات

10 محدد
donut preview#1

donut

GitHubthewover/donut
4.7kمنذ سنة واحدة
sRDI preview#2

sRDI

GitHubmonoxgas/srdi
2.5kمنذ 4 سنوات
pe_to_shellcode preview#3

pe_to_shellcode

GitHubhasherezade/pe_to_shellcode
2.8kمنذ سنة واحدة
sgn preview#4

sgn

GitHubegebalci/sgn
2.0kمنذ 2 أشهر
unicorn preview#5

unicorn

GitHubtrustedsec/unicorn
3.9kمنذ شهر واحد
SysWhispers2 preview#6

SysWhispers2

GitHubjthuraisamy/syswhispers2
1.8kمنذ 4 سنوات
SysWhispers3 preview#7

SysWhispers3

GitHubklezvirus/syswhispers3
1.6kمنذ 2 سنوات
libpeconv preview#10

libpeconv

GitHubhasherezade/libpeconv
1.4kمنذ 6 أشهر
metasploit-framework preview#11

metasploit-framework

GitHubrapid7/metasploit-framework
38.8kمنذ 2س 55د
pwntools preview#12

pwntools

GitHubgallopsled/pwntools
13.6kمنذ 5 أيام
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
3738 نتائج
CVE-2020-0796-PoC preview

CVE-2020-0796-PoC

GitHubeerykitty/cve-2020-0796-poc

PoC لإثارة تجاوز سعة المخزن المؤقت عبر CVE-2020-0796

vulnerability-analysisexploitationpenetration-testing+3
332منذ 3 سنوات
Medusa preview

Medusa

GitHubmythicagents/medusa

وكيل C2 متعدد المنصات لـ Mythic، مع تحميل ديناميكي للوظائف، وبروكسي SOCKS5، وعمليات ملفات، وحقن شيلكود، ووحدات ما بعد الاستغلال لنظامي macOS وWindows.
penetration-testing-frameworksprivilege-escalationexploit-frameworks+8
208منذ 2 أشهر
UniPwn preview

UniPwn

GitHubbin4ry/unipwn

إطار عمل لاستغلال ثغرات BLE لروبوتات Unitree: حقن الأوامر عبر مفاتيح AES مبرمجة بشكل ثابت يتيح السيطرة الكاملة عن بُعد، وحقن الحمولات، والانتشار…
bluetooth-securityexploit-frameworksvulnerability-analysis+4
398منذ سنة واحدة
ad-autopwn preview

ad-autopwn

GitHubjonaslejon/ad-autopwn

سلسلة هجوم آلية على Active Directory من عدم المصادقة إلى مسؤول المجال. يجمع أكثر من 25 تقنية بما في ذلك Kerberoast وAD CS ESC1-16 وShadow Credentials…
privilege-escalationreconnaissancevulnerability-scanners+7
37منذ 27 أيام
SerialKillerBypassGadgetCollection preview

SerialKillerBypassGadgetCollection

GitHubpwntester/serialkillerbypassgadgetcollection

مجموعة أدوات تجاوز لتوسيع وتغليف حمولات ysoserial
payload-generationexploitationpenetration-testing+1
389منذ 6 سنوات
rop-tool preview

rop-tool

GitHubt00sh/rop-tool

أداة تساعدك على كتابة استغلالات ثنائية
exploitationreverse-engineeringdebuggers+3
612منذ 7 سنوات
exploit-CVE-2017-7494 preview

exploit-CVE-2017-7494

GitHubopsxcq/exploit-cve-2017-7494

استغلال SambaCry وحاوية ضعيفة (CVE-2017-7494)

container-securityvulnerability-analysisexploitation+3
381منذ 3 سنوات
VEN0m-Ransomware preview

VEN0m-Ransomware

GitHubxm0kht4r/ven0m-ransomware

برنامج فدية غير قابل للاكتشاف تمامًا ومتجنب، مكتوب بلغة Rust، يستفيد من تقنية BYOVD لتعطيل حلول مكافحة الفيروسات واكتشاف نقطة النهاية (AV/EDR) على…

privilege-escalationencryption-decryption-toolspersistence-mechanisms+6
367منذ 8 أشهر
wePWNise preview

wePWNise

GitHubreverseclabs/wepwnise

WePWNise يُنشئ كود VBA مستقل عن البنية (architecture) لاستخدامه في مستندات أو قوالب Office، ويؤتمت عملية تجاوز برامج التحكم في التطبيقات وبرامج تخفيف…
exploit-frameworkspayload-generationvulnerability-analysis+5
349منذ 8 سنوات
CallstackSpoofingPOC preview

CallstackSpoofingPOC

GitHubpard0p/callstackspoofingpoc

دروبر (dropper) مكتوب بلغة C++ يقوم بالحقن الذاتي، ويعتمد على تقنيات متعددة لمراوغة أنظمة كشف والاستجابة للنقاط الطرفية (EDR).

ids-ips-evasionred-teamingpayload-development+1
442منذ 2 سنوات
CSPlugins preview

CSPlugins

GitHubal1ex/csplugins

إضافات Cobaltstrike

exploitationids-ips-evasionpenetration-testing+4
414منذ 5 سنوات
Shellcode-Hide preview

Shellcode-Hide

GitHubsaadahla/shellcode-hide

يحتوي هذا المستودع على: محمّل شيلكود بسيط، أدوات ترميز (base64 - مخصص - UUID - IPv4 - MAC)، أدوات تشفير (AES)، محمّل بدون ملفات (Winhttp، socket)
encryption-decryption-toolspayload-generationids-ips-evasion+4
443منذ 3 سنوات
LdrLockLiberator preview

LdrLockLiberator

GitHubelliotkillick/ldrlockliberator

لحين أن DLLMain هو السبيل الوحيد
persistence-mechanismsexploitationpost-exploitation+2
435منذ سنة واحدة
delete-self-poc preview

delete-self-poc

GitHublloydlabs/delete-self-poc

طريقة لحذف ملف مقفل، أو ملف تنفيذي قيد التشغيل حالياً، على القرص.

post-exploitationred-teamingpayload-development
620منذ 11 أشهر
anamnesis-release preview

anamnesis-release

GitHubseanheelan/anamnesis-release

إطار تقييم لدراسة وكلاء LLM الذين يقومون تلقائياً بتوليد exploits عاملة من تقارير الثغرات، متجاوزين التخفيفات الأمنية الحديثة مثل CFI و Shadow Stack…
penetration-testing-frameworksexploit-frameworksvulnerability-analysis+9
628منذ 8 أشهر
St2-057 preview

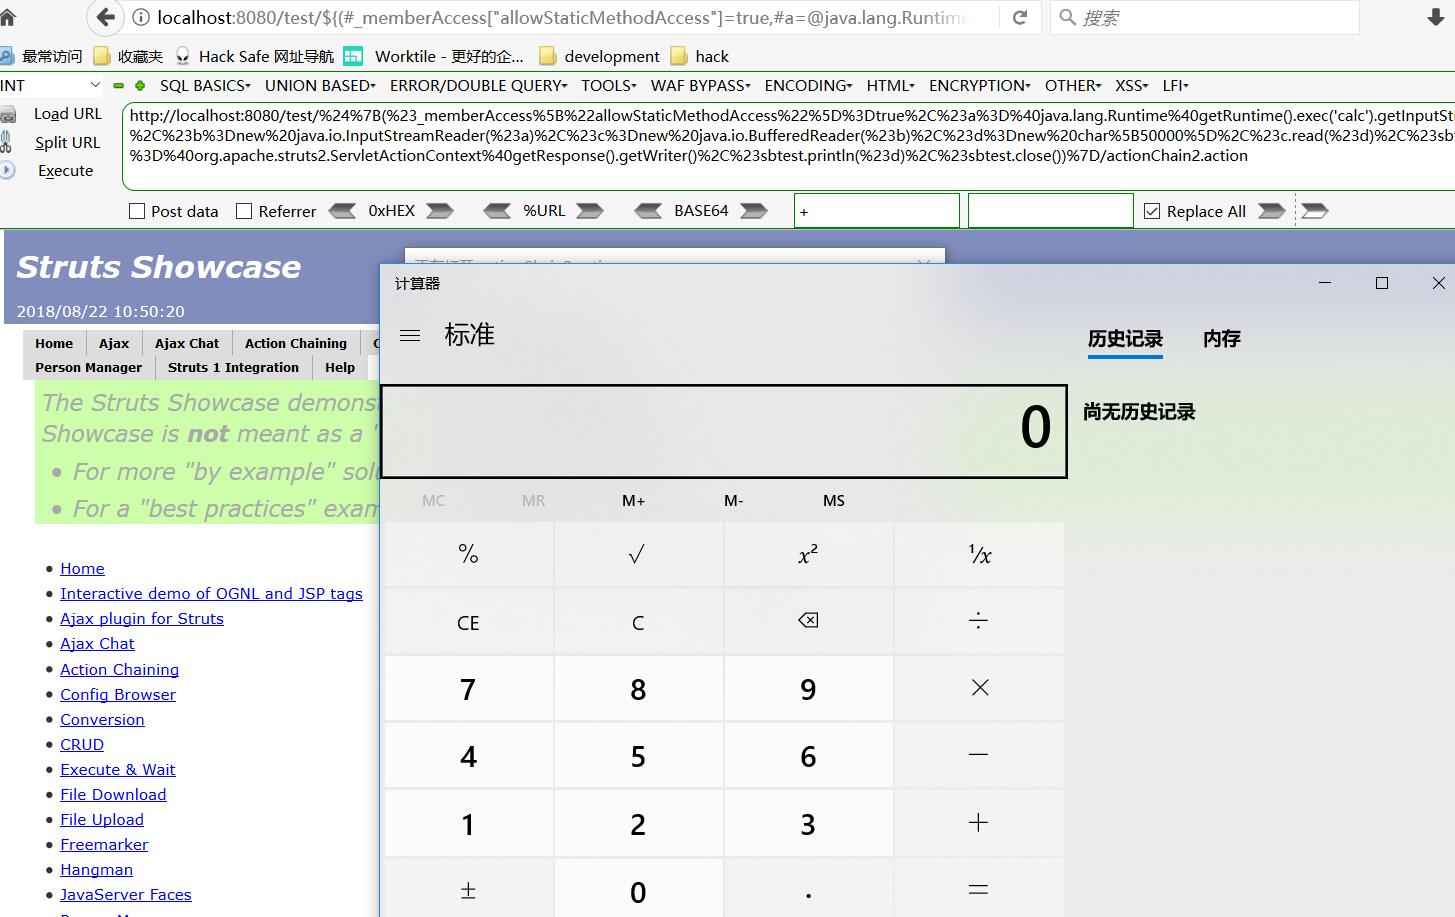
St2-057

GitHubjas502n/st2-057

مثال PoC لـ St2-057

vulnerability-analysisexploitationweb-application-exploitation+3
309منذ 8 سنوات
CVE-2020-15368 preview

CVE-2020-15368

GitHubstong/cve-2020-15368

CVE-2020-15368، المعروف أيضًا باسم "كيفية استغلال برنامج تشغيل ضعيف"

privilege-escalationvulnerability-analysisexploitation+4
515منذ 4 سنوات
bad_ducky preview

bad_ducky

GitHubmharjac/bad_ducky

استنساخ متوافق مع Rubber Ducky يعتمد على CJMCU BadUSB HW.

payload-generationids-ips-evasionimpersonation-tools+5
301منذ 8 سنوات
السابق1…161718…100التالي