
 #1

 kamalx06/tornadoc2
إطار عمل C2 قائم على السحب مع عشرة ناقلات أصلية، ومعالجات متعددة الملفات الشخصية متزامنة، وتكليفات موقّعة بـ ECDSA، وخادم فريق متعدد المشغلين مع RBAC…
 p3nt4/nuages
إطار عمل C2 معياري
 jm33-m0/emp3r0r
Self‑healing Gossip Mesh C2 with Assisted Peer Discovery, Cross-Platform BOF Execution, and Scriptable Agents.
 sk4r4b/ntdll-reconstruction
تقنية تمزج بين إلغاء تعليق NTDLL ومتغيرات بوابة hellsgate
 nicetop1027/cve-2026-pending-claude-desktop-rce
استغلال إثبات المفهوم لثغرة CVE قيد الانتظار يوضح ثغرة تنفيذ التعليمات البرمجية عن بُعد في تطبيق Claude Desktop، مما يتيح للمهاجمين تنفيذ أكواد…
 racoten/reflectivepluginloader
مُخطِّط PE انعكاسي ومحرك stomping للوحدات مُحصَّن ضد التهرب لنظام Windows x64
 dimamend/cve-2022-42889-text4shell
بيئة مختبرية مبنية على Docker لإعادة إنتاج واختبار ثغرة تنفيذ التعليمات البرمجية عن بعد CVE-2022-42889 (Text4Shell) في Apache Commons Text.
 zenyxx-xd/rootmyvivo
نقرة واحدة للحصول على صلاحيات الجذر لأجهزة vivo/iQOO مع قفل مُحمّل الإقلاع | CVE-2026-43499 + KernelSU
 xiaohj233/ghostlock-x200-app
# تطبيق الجذر بنقرة واحدة لجهاز vivo X200 (تنفيذ نطاق shell عبر تفويض Shizuku، CVE-2026-43499)
 abraxas/pfsense-timezone-phpini
pfSense CE 2.9.0-DEVELOPMENT - عالي - عن بُعد - RCE - timezone php.ini prepend
 ne0nd0g/merlin
ميرلين هو خادم وعميل تحكم وأوامر (Command & Control) عبر الأنظمة المختلفة لمرحلة ما بعد الاستغلال باستخدام HTTP/2، مكتوب بلغة Go.
 i-am-shodan/usbarmyknife
USB Army Knife – الأداة المثالية للوصول القريب لمختبري الاختراق والفرق الحمراء.
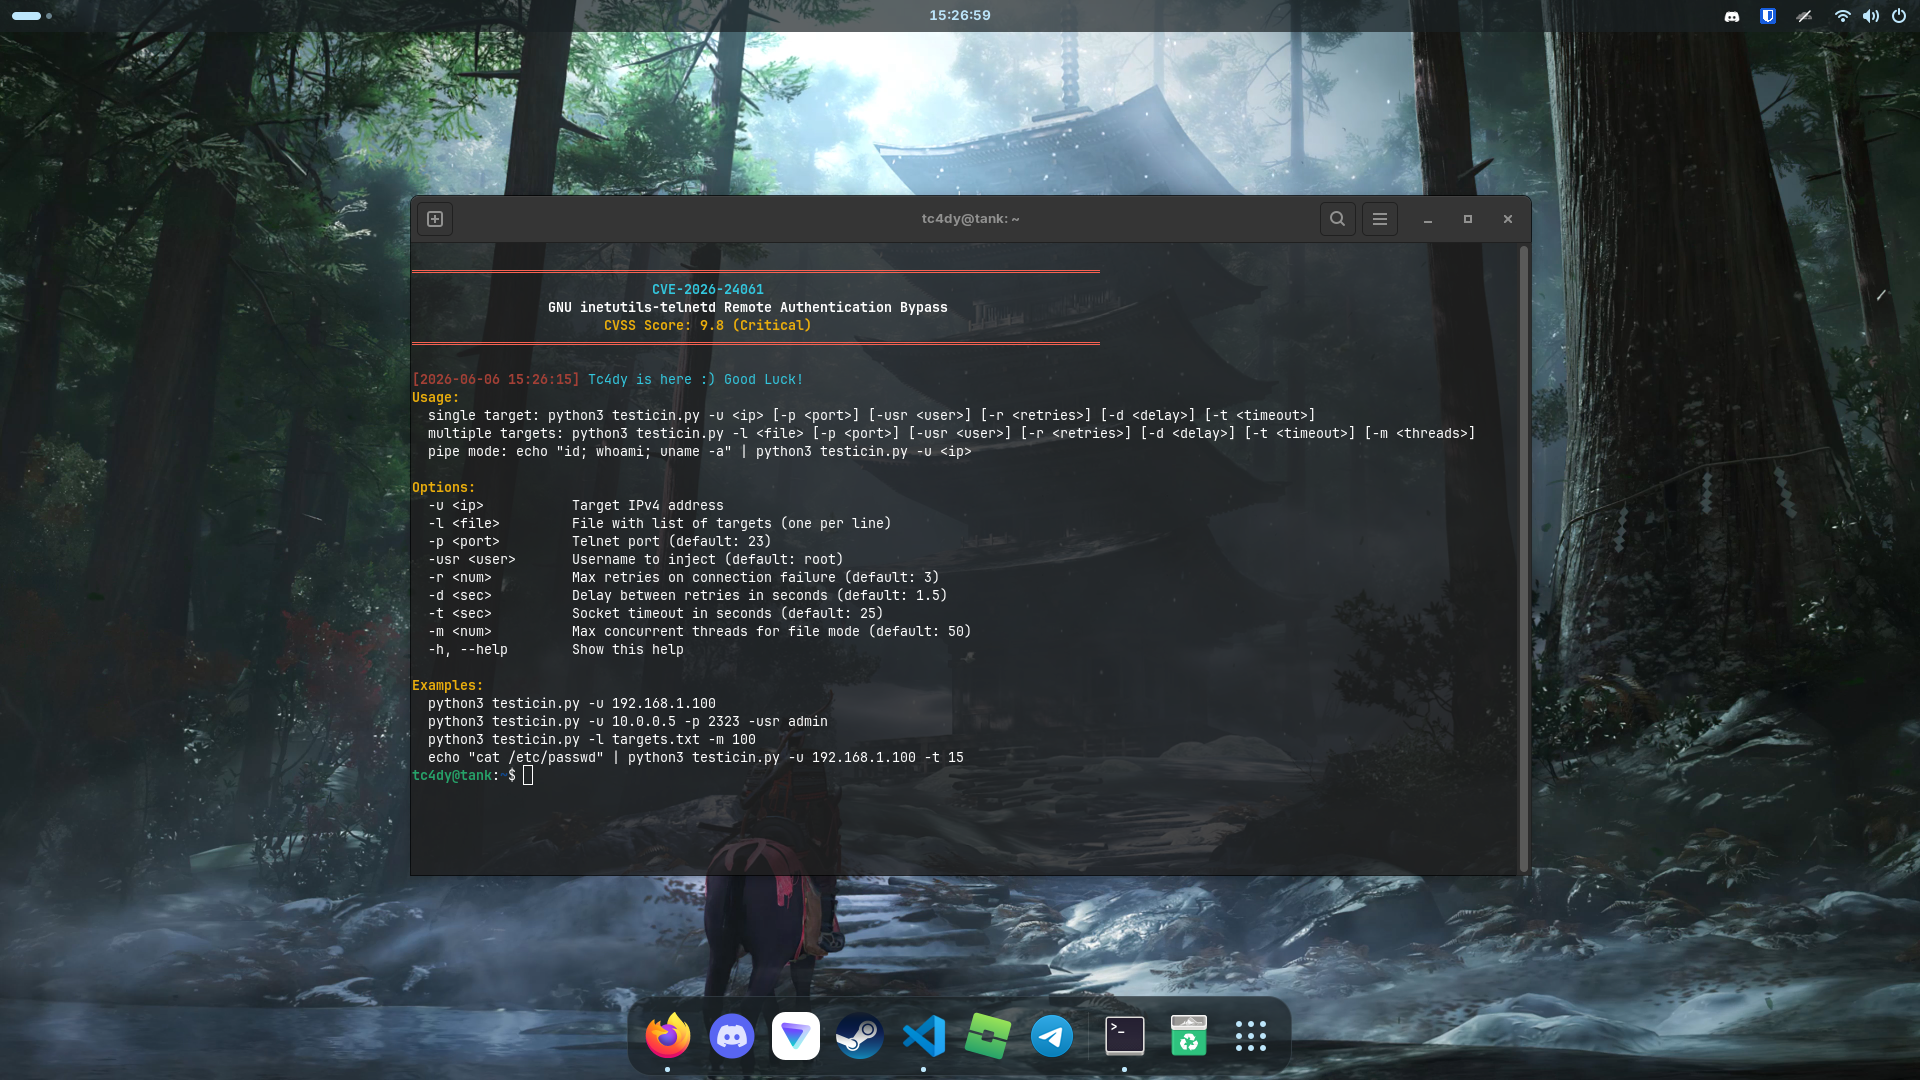 tc4dy/cve-2026-24061-poc-exploit
Remote authentication bypass exploit for GNU inetutils-telnetd (CVE-2026-24061) using CRLF injection to gain instant root shell. Supports single/mass…
 horizon3ai/ahsaycbs-auth-bypass-rce
دليل استغلال إثبات مفهوم لـ CVE-2026-105133 و CVE-2026-105134 يؤثران على AhsayCBS
 zenyxx-xd/rootmyvivo-exploit
GhostLock (CVE-2026-43499) exploit fork for RootMyVivo Neo — iQOO Neo 11 (PD2520, SM8750, 6.6.89). For authorized research on own devices only.
 showy-headteacher114/cve-2025-66398
إثبات استغلال الثغرة CVE-2025-66398 في خادم Signal K Server، والتي تسمح للمهاجمين غير المصادَق عليهم بحقن باب خلفي وتمكين تنفيذ التعليمات البرمجية عن…









