
 #1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit

 urbanadventurer/username-anarchy
أدوات أسماء المستخدمين لاختبار الاختراق

 joshuamart/pwnedpasswordschecker
ابحث (بدون اتصال) إذا تم تسريب كلمة مرورك (بتنسيق NTLM أو SHA1) (قائمة كلمات مرور HIBP الإصدار 8)
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
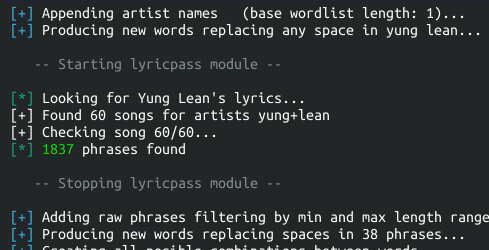 r3nt0n/bopscrk
توليد قوائم كلمات مرور مستهدفة من خلال دمج المعلومات الشخصية، وتطبيق تحويلات حالة الأحرف وليت (leet)، واستخراج كلمات أغاني الفنانين لتعزيز قواميس…
 joelgmsec/cloudtopolis
اختراق كلمات المرور بدون بنية تحتية
 ret2desync/cve-2024-38793-poc
رمز إثبات المفهوم لاستغلال CVE-2024-38793 (Best Restaurant Menu by PriceListo <= 1.4.1 - Authenticated (Contributor+) SQL Injection)
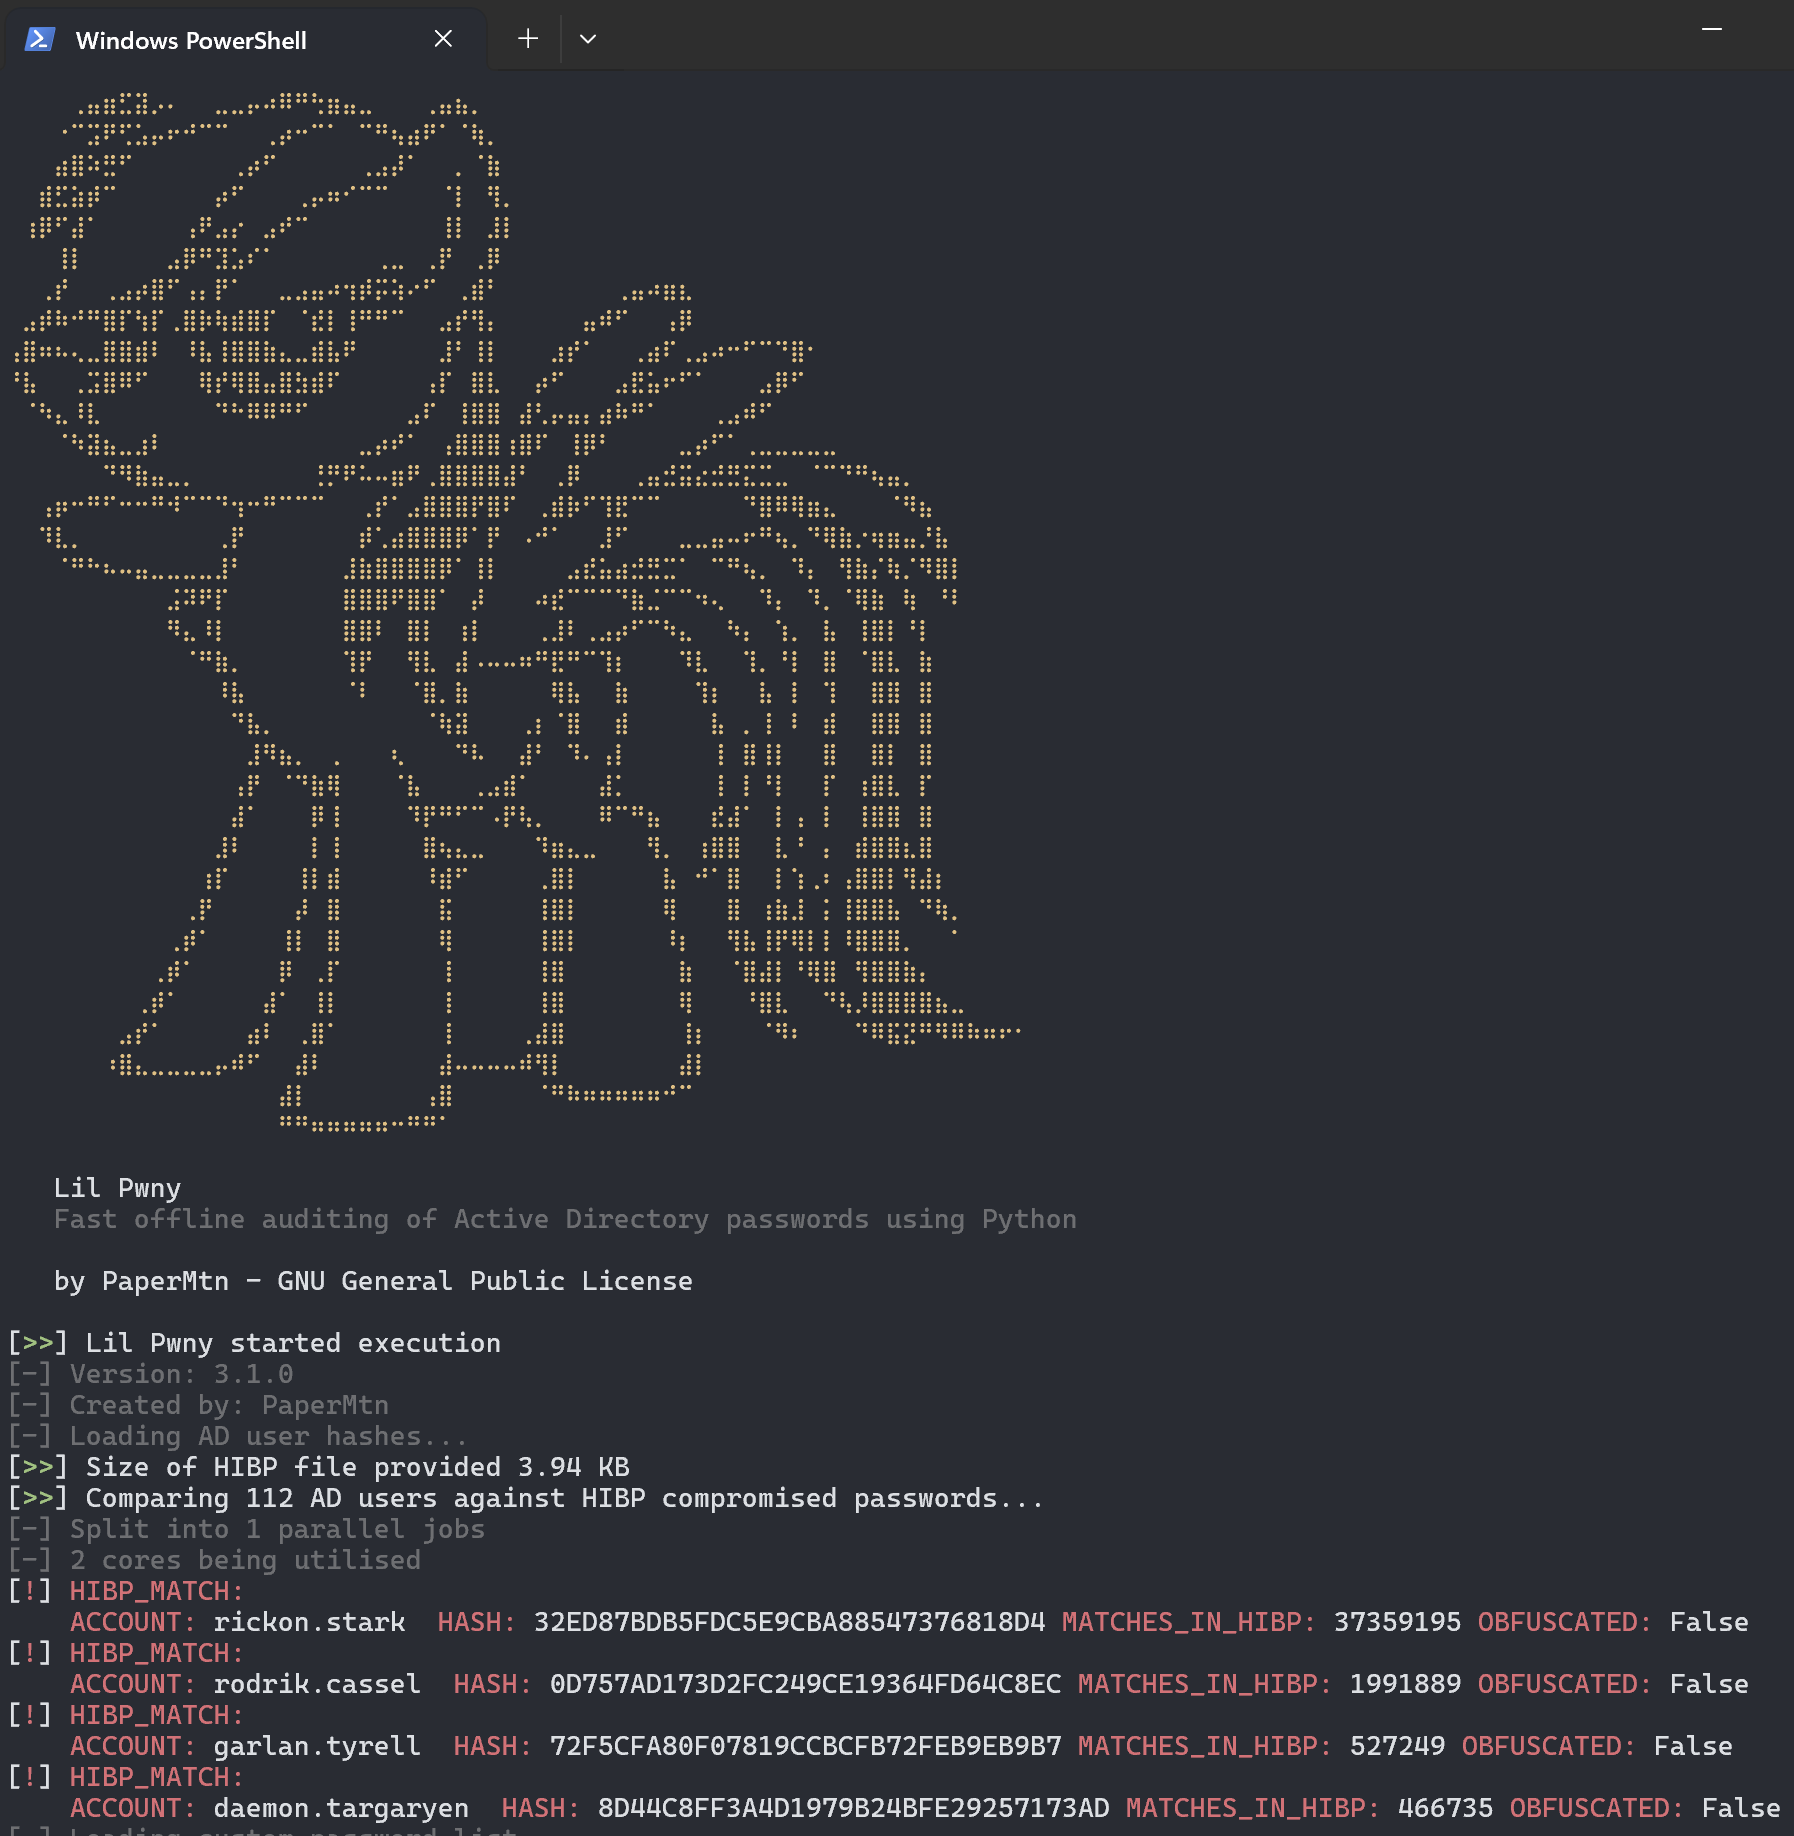 papermtn/lil-pwny
تدقيق سريع دون اتصال لكلمات مرور Active Directory باستخدام Python.
 jtoalu/ctf-cve-2019-9053-gtfobins
إرشادات خطوة بخطوة لاختراق CTF توضح استغلال ثغرة CVE-2019-9053 في حقن SQL ورفع الصلاحيات باستخدام GTFOBins على هدف CMS Made Simple.
 entysec/shreder
Shreder هي أداة قوية متعددة الخيوط لاختراق كلمات مرور بروتوكول SSH باستخدام القوة العمياء.
 cybersecuritist/cve-2024-21754-forti-rce
استغلال لـ CVE-2024-21754 يستهدف تجزئة كلمة المرور غير الكافية في FortiOS وFortiProxy، مما يمكن المهاجمين المميزين من فك تشفير ملفات النسخ الاحتياطي…
 ghostpack/sharpdpapi
SharpDPAPI هو منفذ بلغة C# لبعض وظائف DPAPI من Mimikatz.
 teymurnovruzov/cve-2019-9053-python3-remastered
تمت إعادة صياغة السكربت بواسطة Teymur Novruzov لضمان التوافق مع Python 3. هذه الأداة مخصصة للأغراض التعليمية فقط. الاستخدام غير المصرح به لهذه الأداة…
 dh4nuj4/simplectf-updatedexploit
هذا السكربت هو نسخة معدّلة من الاستغلال الأصلي الذي كتبه Daniele Scanu، والذي يستغل ثغرة حقن SQL غير مصادق عليها في CMS Made Simple <= 2.2.10…
 synacktiv/cachedata_decrypt
مجموعة أدوات بسيطة لتنفيذ BF وفك تشفير بيانات Windows EntraId CacheData
 jaarden/cve-2024-22894
استغلال إثبات مفهوم لثغرة CVE-2024-22894، يوضح استخراج كلمة مرور الجذر المشفرة بتشفير 3DES من البرامج الثابتة لمضخات الحرارة Alpha Innotec/Novelan،…
 ajuremesh/pdfpasswordunlocker
يقدم هذا المشروع حلًا مباشرًا لاستعادة كلمات مرور PDF المنسية باستخدام Google Colab. بخمس خطوات بسيطة فقط، يتعامل بكفاءة مع كلمات المرور مهما كانت…
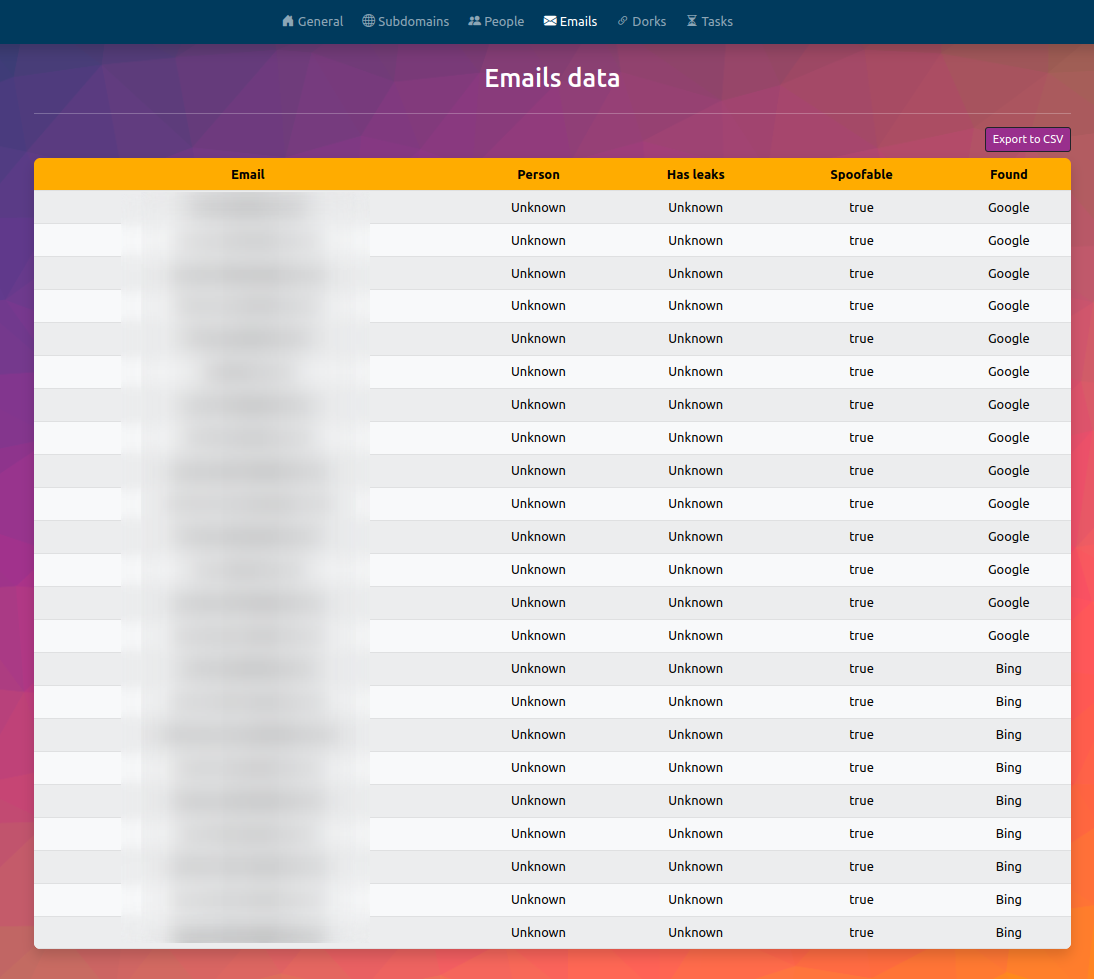 fundacio-i2cat/infohound
InfoHound هي أداة OSINT تستخرج كمية كبيرة من البيانات عند تقديم اسم نطاق ويب.







