
 #1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit

 dev0558/cve-2023-32784-exploit-report
عرض تعليمي لاستعادة كلمة مرور KeePass الرئيسية عبر تحليل تفريغ الذاكرة لثغرة CVE-2023-32784، مع إعداد الاستغلال خطوة بخطوة وإرشادات التخفيف.
 verylazytech/cve-2024-4956
POC - CVE-2024–4956 - Nexus Repository Manager 3 اجتياز المسار غير المُصادَق
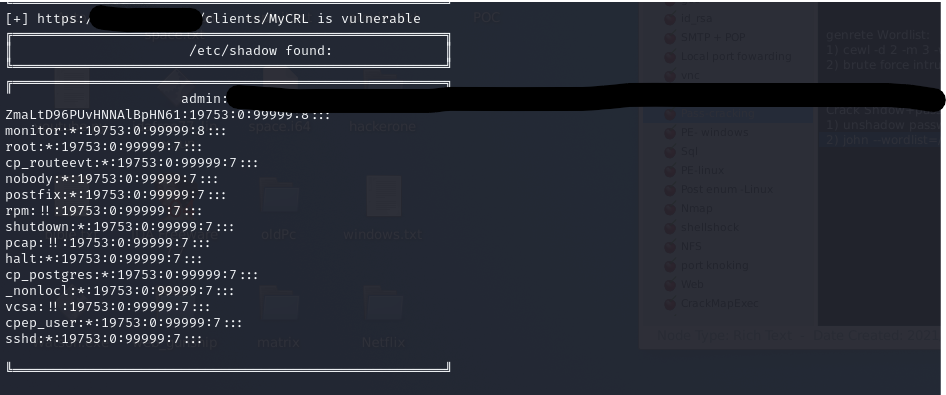 verylazytech/cve-2024-24919
إثبات المفهوم - CVE-2024–24919 - Check Point Security Gateways
 gmikisilva/cve-2024-33901-proofofconcept
برنامج قصير يوضح الثغرة CVE-2024-33901 في KeePassXC الإصدار 2.7.7
 lukejenkins/cve-2022-24693
توثيق وخطوات إعادة إنتاج لـ CVE-2022-24693: بيانات اعتماد ثابتة (hardcoded) في برامج ثابتة (firmware) لأجهزة Baicells Nova436Q و Neutrino 430، مما…
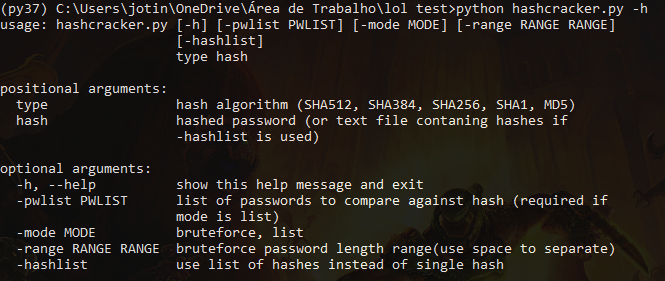 joaovdonaton/hashcracker
مكسّر هاش قائم على بايثون يدعم SHA512، SHA256، SHA1، MD5، وغيرها. يتميز بالكشف التلقائي عن نوع الهاش، وأوضاع Bruteforce، وقائمة كلمات المرور لتكسير…
 mbadanoiu/artemis2hashcat
تنفيذ بلغة بايثون 3 لتحويل هاشات Artemis PBKDF2WithHmacSHA1 إلى صيغة hashcat
 fin3ss3g0d/cve-2024-4956
أداة بايثون لأتمتة استغلال ثغرة اجتياز المسار CVE-2024-4956 مع استخراج ملفات جماعي، بالإضافة إلى وحدة Hashcat مخصصة لكسر تجزئات Apache Shiro 1.
 yanncam/shucknt
ShuckNT هو سكريبت خدمة Shuck.sh عبر الإنترنت للاستخدام المحلي (on-premise). وهو مصمم لخفض مستوى، وتحويل، وتشريح، وفك تشفير رموز المصادقة المعتمدة على…
 stealthsploit/oneruletorulethemstill
نسخة محسّنة ومحدّثة من قاعدتي الأصلية OneRuleToRuleThemAll لقاعدة hashcat
 d4vinci/elpscrk
مولد قوائم كلمات ذكي يعتمد على التوصيف الشخصي للمستخدم، التباديل، والإحصائيات. (سمي على اسم الأداة نفسها في مسلسل Mr.Robot الحلقة S01E01)
 jeanpeyremesmots/osx-password-dumper
أداة لتفريغ ملفات .plist الخاصة بالمستخدمين على نظام Mac OS وتحويلها إلى تجزئة قابلة للاختراق
 0xsazzad/grafana-cve-2021-43798
تنفيذ بلغة بايثون لأداة لفك تشفير وتشفير البيانات الحساسة في Grafana، مع معالجة محددات الثغرات المرتبطة بـ CVE-2021-43798. يقوم Grafana بتشفير جميع…
 an00brektn/shirocrack
أداة بسيطة لتكسير هاشات Apache Shiro مكتوبة بلغة Golang. مفيدة لاستغلال CVE-2024-4956.
 r00ts3c/ddos-rootsec
استكشف أرشيف DDOS الخاص بـ RootSec، والذي يضم ماسحات ضوئية من الدرجة الأولى، وشبكات بوت قوية (Mirai و QBot) ومتغيرات أخرى، واستغلالات عالية التأثير،…
 joelgmsec/leaksearch
يبحث ويحلل كلمات المرور النصية العادية من قواعد بيانات الاختراق العامة (ProxyNova COMB) حسب الكلمة المفتاحية (مستخدم/نطاق/كلمة مرور)، مع دعم الوكيل…
 pushpenderindia/sinister
Sinister هو مولد كيلوجر لأنظمة Windows/Linux يقوم بإرسال سجلات الضغط على المفاتيح عبر البريد الإلكتروني مع معلومات مستهدفة أخرى قيمة.
 azrenom/cms-made-simple-2.2.9-cve-2019-9053
استغلال لـ CVE-2019-9053، حقن SQL غير مصادق عليه في CMS Made Simple 2.2.9، يستخرج بيانات اعتماد المسؤول ويقوم اختياريًا بكسر كلمة المرور باستخدام…








