
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
hashcracker — مكسّر هاش قائم على بايثون يدعم SHA512، SHA256، SHA1، MD5، وغيرها. يتميز بالكشف التلقائي عن نوع الهاش، وأوضاع Bruteforce، وقائمة كلمات المرور لتكسير الهاش بشكل فردي أو جماعي. | Kitploit
أدوات/GitHubGitHub/joaovdonaton/hashcracker
كسر كلمات المرورتحليل التجزئةاختبار الاختراق
GitHubjoaovdonaton/hashcracker

hashcracker

مكسّر هاش قائم على بايثون يدعم SHA512، SHA256، SHA1، MD5، وغيرها. يتميز بالكشف التلقائي عن نوع الهاش، وأوضاع Bruteforce، وقائمة كلمات المرور لتكسير الهاش بشكل فردي أو جماعي.

عرض المستودع
52973منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

hashcracker

alt text

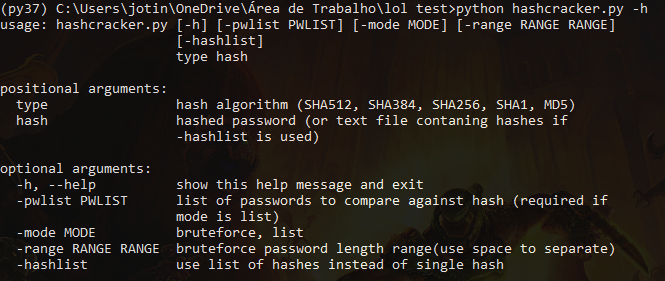
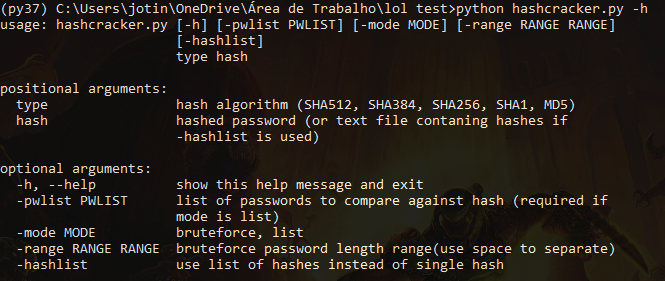
خوارزميات التجزئة المدعومة: SHA512, SHA256, SHA384, SHA1, MD5, SHA224
الميزات: الكشف التلقائي لخوارزمية التجزئة بناءً على الطول (غير موصى به)، القوة العمياء، قائمة كلمات المرور
الوسائط:
type: خوارزمية التجزئة (يجب أن تكون إحدى خوارزميات التجزئة المدعومة المذكورة أعلاه أو AUTO إذا كنت تريد استخدام الكشف التلقائي للخوارزمية)
hash: يمكن أن يكون إما كلمة المرور المجزأة، أو ملف نصي يحتوي على قائمة تجزئات لاختراقها (يجب تفعيل hashlist إذا كان hash ملفًا نصيًا يحتوي على تجزئات متعددة)
mode: list أو bruteforce
pwlist: قائمة كلمات المرور للمقارنة مع تجزئة واحدة أو قائمة تجزئات
range: نطاق طول السلسلة للقوة العمياء (الافتراضي: 8-11)
hashlist: لا تتطلب هذه الوسيطة أي معاملات، إذا تم استخدام hashlist، فيجب أن يكون hash ملفًا نصيًا يحتوي على أكثر من تجزئة واحدة
chars: سلسلة الأحرف التي سيتم الاختيار منها لتوليد سلاسل عشوائية للقوة العمياء (القيمة الافتراضية هي: abcdefghijklmnopqrstuvwxyzABCDEFGHJIKLMNOPQRSTUVWXYZ0123456789)

أمثلة:
اختراق تجزئة واحدة بقائمة كلمات مرور:
hashcracker.py SHA256 11a1162b984fef626ecc27c659a8b0eead5248ca867a6a87bea72f8a8706109d -mode list -pwlist passwordlist.txt

اختراق تجزئة واحدة بالقوة العمياء:
hashcracker.py SHA256 11a1162b984fef626ecc27c659a8b0eead5248ca867a6a87bea72f8a8706109d -mode bruteforce -range 6 11 -chars abcdefghijklmnopqrstuvwxyz0123456789$#@

اختراق قائمة تجزئات بقائمة كلمات مرور:
hashcracker.py MD5 list_of_hashes.txt -mode list -pwlist passwordlist.txt -hashlist

اختراق قائمة تجزئات بالقوة العمياء:
hashcracker.py MD5 list_of_hashes.txt -mode bruteforce -hashlist -range 6 11 -chars ABCDEFGHJIKLMNOPQRSTUVWXYZ0123456789


alt text

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    420
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    251

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





