
 #1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit

 yucaerin/cve-2024-55555
ماسح جماعي لقاتل التشفير Laravel (CVE-2024-55555)
 cspanias/rconfig_rce
PoCs مجمعة لـ rConfig: SQL Injection (CVE-2020-10220) و Command Injection (CVE-2020-10879)
 sic4rio/grafana-decryptor-for-cve-2021-43798
يفك تشفير كلمات مرور مصادر بيانات Grafana من خلال استغلال ثغرة CVE-2021-43798 لتجاوز المسار (directory traversal) لاسترجاع ملفات الإعدادات واشتقاق…
 kalidas-7/cve-2019-9053
استغلال حقن SQL أعمى زمني بدون مصادقة لـ CMS Made Simple <= 2.2.9. يستخرج بيانات اعتماد المسؤول ويقوم اختيارياً بكسر تجزئات كلمات المرور باستخدام…
 incommatose/cve-2023-6063-poc
إثبات مفهوم لـ CVE-2023-6063، ثغرة حقن SQL أعمى زمني في WP Fastest Cache ≤1.2.2.
 bwithe/cve-2024-9796
CVE-2024-9796 WP-Advanced-Search < 3.3.9.2 - حقن SQL غير مصادق عليه. Poc.
 x3rx3ssec/cve-2022-0169
CVE-2022-0169 - WordPress Photo Gallery إثبات مفهوم حقن SQL
 mirchr/security-research
بحث أمني
 nu11secur1ty/complete-google-dorks
مجموعة منسقة من استعلامات Google dork للاستطلاع المتقدم عبر محركات البحث، لكشف قواعد البيانات المكشوفة، وملفات الإعدادات، ولوحات الإدارة، والثغرات…
 kayes817/cve-2022-1257
إثبات مفهوم لاستغلال CVE-2022-1257 يستخرج ويفك تشفير بيانات الاعتماد المخزنة من قاعدة بيانات وكيل McAfee (ma.db) باستخدام PowerShell.
 maikneysm/autopwn-titanic.htb
هذا نص برمجي للاستغلال الآلي لجهاز Hack The Box *Titanic*. يقوم باستخراج تجزئات مستخدم Gitea عبر LFI، ويساعد في كسرها، ويستغل ثغرة ImageMagick…
 r4ygm/stegbrute
أداة اختراق عنيف سريعة لـ Steganography مكتوبة بلغة Rust مفيدة لمسابقات CTF
 f4dee-backup/cve-2025-24071
نص استغلال لـ CVE-2025-24071 الذي يسرب تجزئات NTLM من Windows عن طريق استخراج ملف ZIP/RAR مصمم، مستغلًا معالجة ملفات .library-ms. يتطلب مشاركة SMB مع…
 deshanfer94/cve-2025-24071-poc-ntlmhashdisclosure-
CVE-2025-24071: كشف هاش NTLMv2 عبر ملف .library-ms
 zzzteph/kraker
Kraker هو نظام موزّع لاختراق كلمات المرور بالقوة الغاشمة، يركز على سهولة الاستخدام.
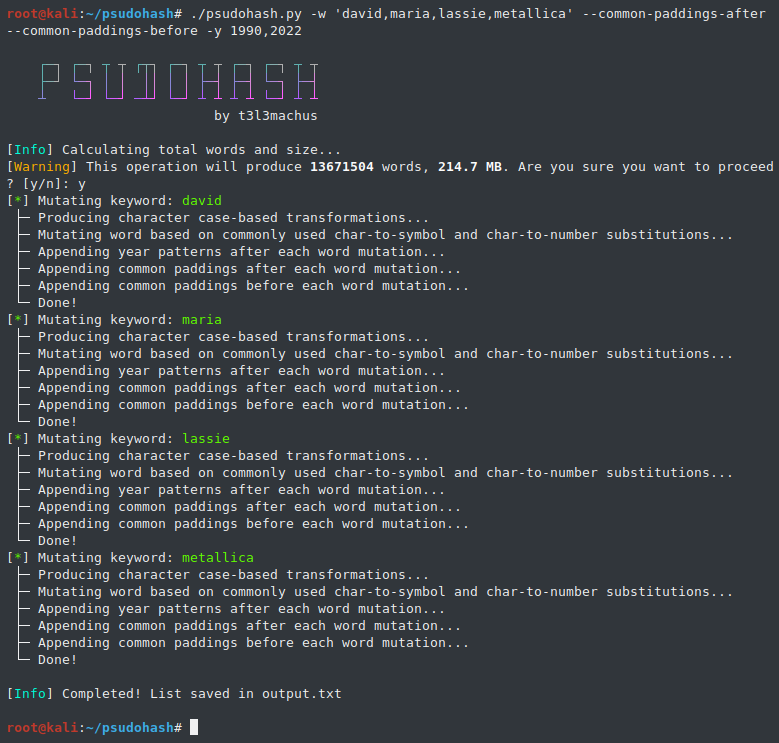 t3l3machus/psudohash
يولد ملايين من تحوّلات كلمات المرور المستندة إلى الكلمات المفتاحية في ثوانٍ.
 sofianehamlaoui/pentest-bookmarkz
مجموعة من الروابط المفيدة لمختبر الاختراق
 z1ph1us/milksad-mnemonic-generator
تولّد هذه الأداة عبارات تذكيرية BIP-39 مشتقة من الطوابع الزمنية لنظام Unix، وتستكشف الآثار المترتبة على ثغرة 'Milk Sad' (CVE-2023-39910).








