
 #1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit

 00xglitch/bella
Bella هي أداة تنقيب عن البيانات بعد الاستغلال وأداة إدارة عن بُعد لنظام macOS، مكتوبة بلغة Python خالصة. 🍎💻
 pushpenderindia/thorse
THorse هو مولد RAT (حصان الإدارة عن بعد) لأنظمة ويندوز/لينكس مكتوب بلغة Python 3.
 mstxq17/cve-2020-1472
cve-2020-1472 إعادة الإنتاج والاستغلال وexp
 moneertv/cve-2023-23397
CVE-2023-23397 إثبات المفهوم C#
 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 pointedsec/cve-2024-44541
يستعرض هذا المستودع ثغرة حقن SQL في Inventio Lite v4، بما في ذلك خطوات الاستغلال ونصًا برمجيًا بلغة Python لأتمتة الهجوم. كما يوفر معلومات حول الكود…
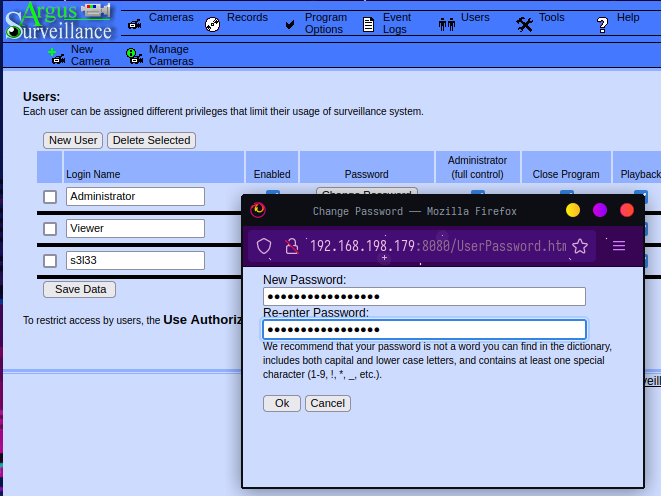 s3l33/cve-2022-25012
نسخة محدّثة من هذا السكربت الخاص بتشفير كلمات المرور الضعيفة
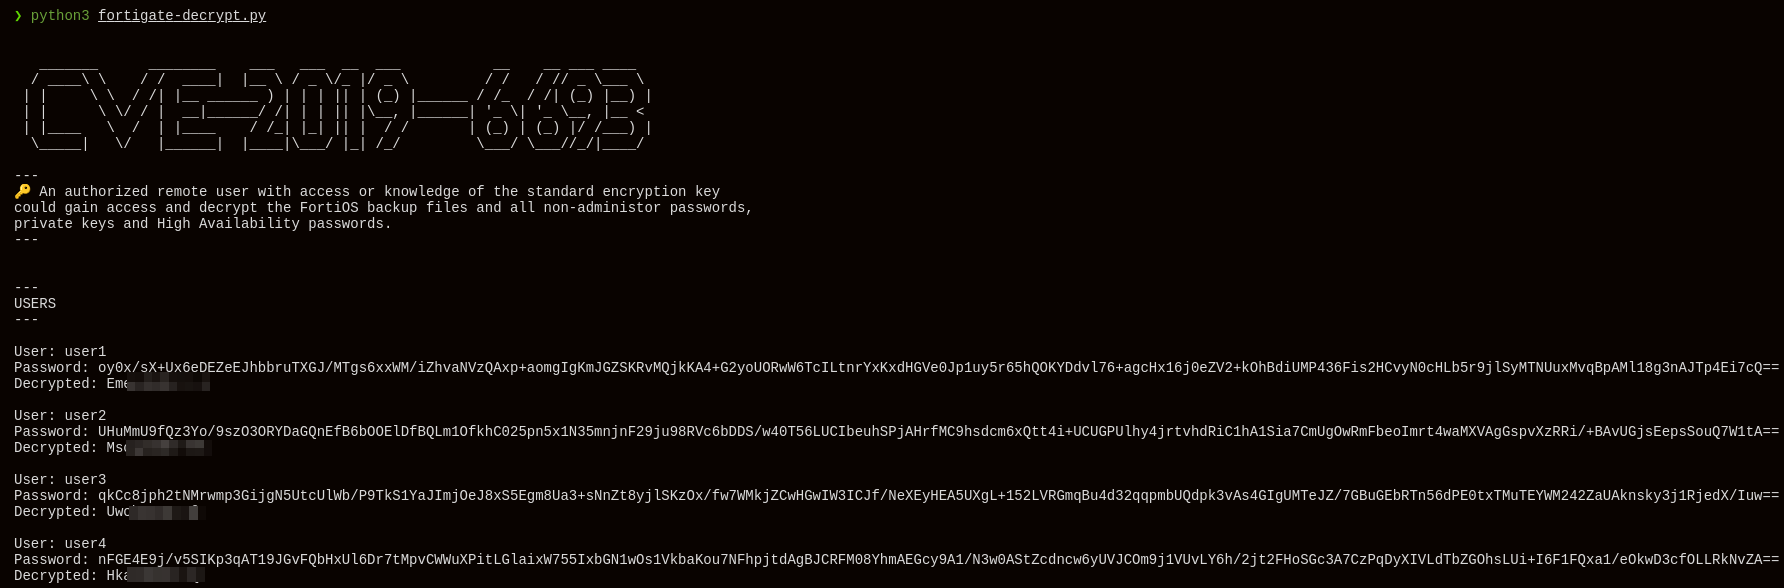 saladandonionrings/cve-2019-6693
يمكن لمستخدم بعيد مُصرَّح له، يمتلك حق الوصول إلى مفتاح التشفير القياسي أو المعرفة به، الوصول إلى ملفات النسخ الاحتياطي لـ FortiOS وفك تشفيرها، إلى…
 tamim1089/hikvisionexploiter
HikvisionExploiter هي أداة مبنية على بايثون مصممة لأتمتة عمليات الاستغلال وفحوصات إمكانية الوصول إلى الدليل على كاميرات شبكة Hikvision من خلال…
 und3sc0n0c1d0/bruteforce-to-keepass
يكمل هذا البرنامج النصي النتائج التي تم الحصول عليها من خلال أداة keepass-password-dumper عند استغلال الثغرة الأمنية CVE-2023-32784 التي تؤثر على…
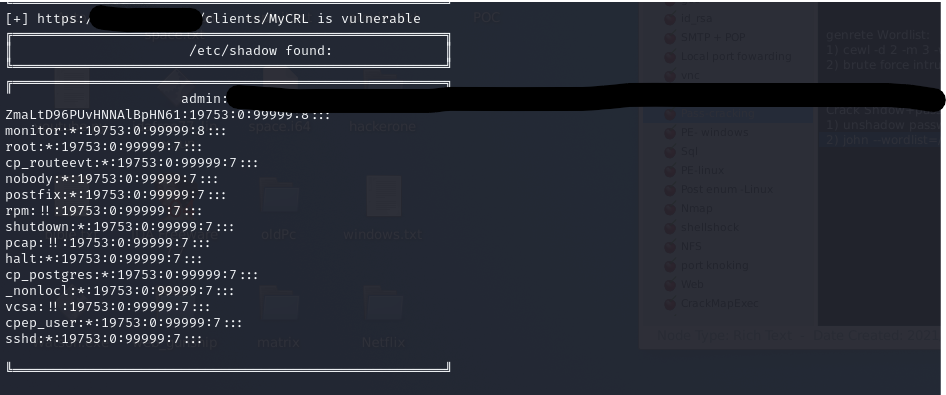 verylazytech/cve-2024-24919
إثبات المفهوم - CVE-2024–24919 - Check Point Security Gateways
 verylazytech/cve-2024-4956
POC - CVE-2024–4956 - Nexus Repository Manager 3 اجتياز المسار غير المُصادَق
 wiliam227user/cve-2018-12633-tplink-auth-bypass
دراسة حالة تقنية وتحليل استغلال لثغرة تجاوز المصادقة في البرامج الثابتة لجهاز TP-Link TL-WR840N (CVE-2018-12633).
 yass2400012/email-exploit-moniker-link-cve-2024-21413-
استغلال إثبات المفهوم لـ CVE-2024-21413 باستخدام Moniker Link في بريد HTML لبدء اتصال SMB والتقاط تجزئات netNTLMv2 عبر Responder. يوضح مهارات اختبار…
 z-bool/venom-jwt
أداة للتحقق من الثغرات وكسر المفاتيح مطوّرة لاختبار اختراق JWT، تستهدف CVE-2015-9235/المفتاح الفارغ/هجوم التوقيع غير المُتحقَّق…
 z-jxy/keepass_dump
أداة تفريغ KeePass 2.X (CVE-2023-32784)
 cybersecuritist/cve-2024-21754-forti-rce
استغلال لـ CVE-2024-21754 يستهدف تجزئة كلمة المرور غير الكافية في FortiOS وFortiProxy، مما يمكن المهاجمين المميزين من فك تشفير ملفات النسخ الاحتياطي…
 deshanfer94/cve-2025-24071-poc-ntlmhashdisclosure-
CVE-2025-24071: كشف هاش NTLMv2 عبر ملف .library-ms








