
 #1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit

 rayferrufino/make-and-break
قمت ببناء جهاز افتراضي مخصص، يعمل بنظام Ubuntu 18.04.1 و Webmin 1.810. استخدام CVE-2019-15107 لاستغلال باب خلفي في جهاز Linux.
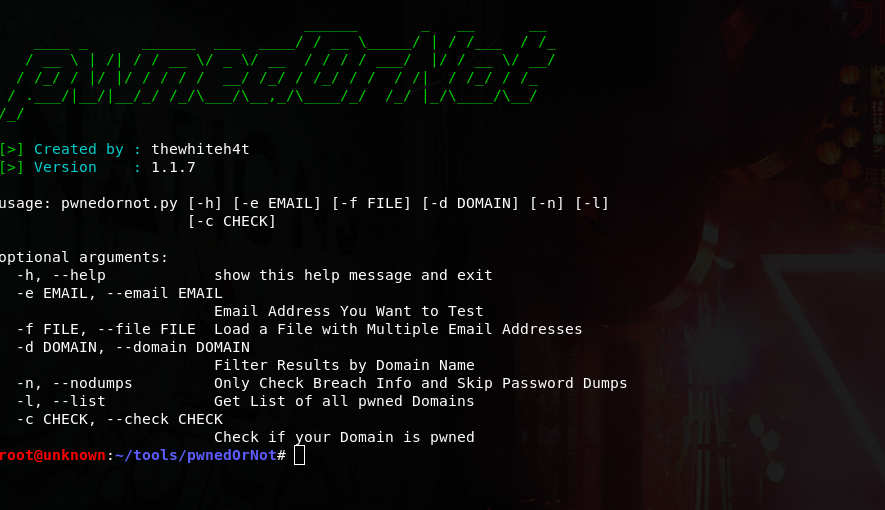 thewhiteh4t/pwnedornot
أداة OSINT للعثور على كلمات المرور لعناوين البريد الإلكتروني المخترقة

 keeweb/keeweb
مدير كلمات مرور مجاني عبر الأنظمة الأساسية متوافق مع KeePass
 mebus/cupp
ملف تعريف كلمات مرور تفاعلي يقوم بإنشاء قوائم كلمات مستهدفة عن طريق جمع التفاصيل الشخصية للمستخدم، ويُستخدم في اختبار الاختراق والتحقيقات الجنائية.
 ghosttroops/scan4all
المستودع الرسمي vuls مسح: أكثر من 15000 من PoCs؛ 23 نوعًا من اختراق كلمات مرور التطبيقات؛ أكثر من 7000 بصمة ويب؛ 146 بروتوكولًا وأكثر من 90000 قاعدة…
 indetectables-net/toolkit
مجموعة أدوات ويندوز منتقاة للهندسة العكسية، وتحليل البرامج الضارة، وكسر كلمات المرور. تتضمن 101 أداة مُهيأة مسبقًا مع تحديثات تلقائية وتكامل مع قائمة…
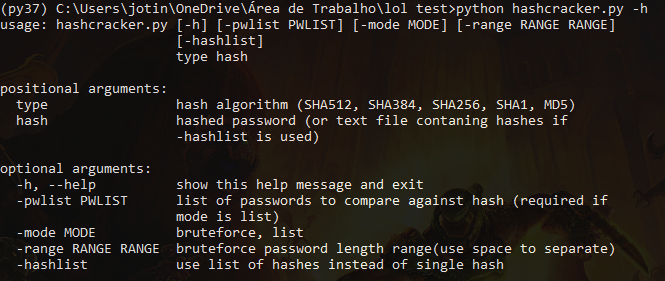 joaovdonaton/hashcracker
مكسّر هاش قائم على بايثون يدعم SHA512، SHA256، SHA1، MD5، وغيرها. يتميز بالكشف التلقائي عن نوع الهاش، وأوضاع Bruteforce، وقائمة كلمات المرور لتكسير…
 gquere/cve-2018-16987
إفصاح تقني عن CVE-2018-16987: تخزين كلمات مرور الخدمات الخارجية بنص واضح في لوحة إدارة Squash TM، مع تسجيل CVSS 4.1 وتفاصيل الاستغلال.
 urbanadventurer/username-anarchy
أدوات أسماء المستخدمين لاختبار الاختراق
 779789571/pwdgenerator
مولّد قواميس كلمات المرور المخصّصة Customized password dictionary generator
 wiliam227user/cve-2018-12633-tplink-auth-bypass
دراسة حالة تقنية وتحليل استغلال لثغرة تجاوز المصادقة في البرامج الثابتة لجهاز TP-Link TL-WR840N (CVE-2018-12633).
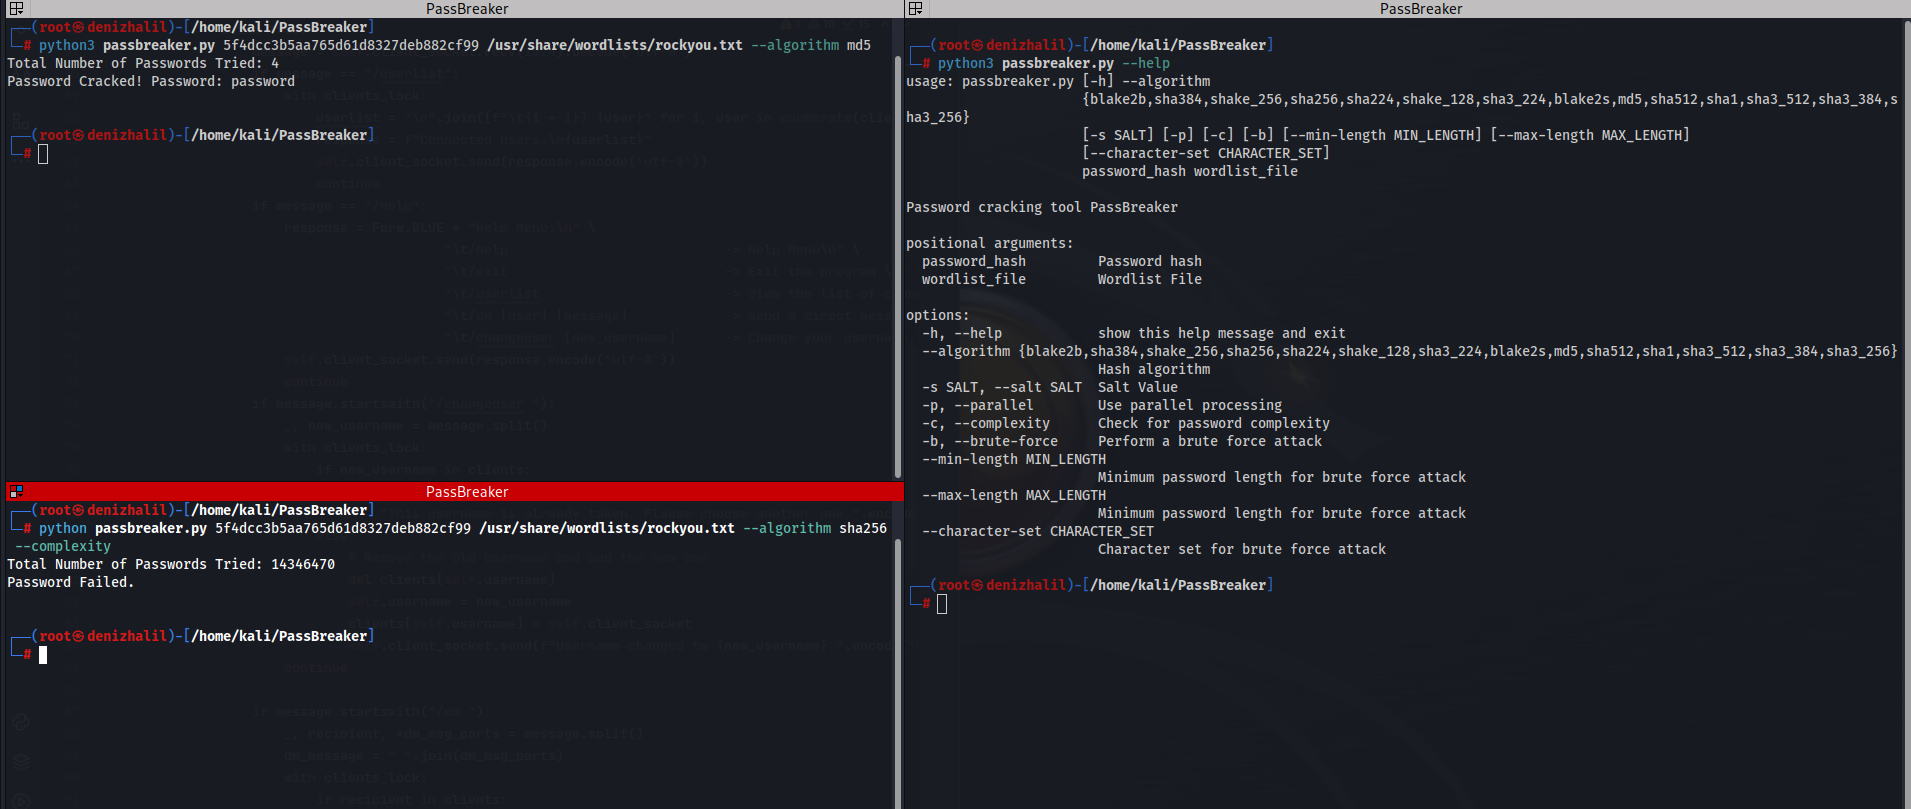 halildeniz/passbreaker
مُخترق كلمات مرور قائم على بايثون يدعم هجمات القاموس والقوة العمياء مع خوارزميات تجزئة متعددة، والملح (Salt)، والمعالجة المتوازية، وتقييم تعقيد كلمة…
 priyankvadaliya/zip-cracker-
سكريبت بايثون لكسر كلمة مرور ملف ZIP باستخدام هجوم القاموس وأيضًا استخدام Crunch كخط أنابيب
 verylazytech/cve-2024-4956
POC - CVE-2024–4956 - Nexus Repository Manager 3 اجتياز المسار غير المُصادَق
 x3rx3ssec/cve-2022-0169
CVE-2022-0169 - WordPress Photo Gallery إثبات مفهوم حقن SQL
 stealthcopter/deepce
تعداد Docker، تصعيد الصلاحيات والهروب من الحاويات (DEEPCE)
 mrtuxx/socialpwned
SocialPwned هي أداة OSINT تتيح الحصول على رسائل البريد الإلكتروني، من هدف معيّن، المنشورة على الشبكات الاجتماعية مثل Instagram وLinkedin وTwitter…







