
 #1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit

 lukejenkins/cve-2022-24693
توثيق وخطوات إعادة إنتاج لـ CVE-2022-24693: بيانات اعتماد ثابتة (hardcoded) في برامج ثابتة (firmware) لأجهزة Baicells Nova436Q و Neutrino 430، مما…
 gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
يحتوي هذا المستودع على ملاحظات بحثية ونموذج إثبات مفهوم (PoC) عالي المستوى للثغرة CVE-2024-21413، وهي ثغرة لوحظت في بعض عملاء البريد الإلكتروني عند…
 jeevananand1202/penetration-test
تقرير اختبار اختراق كامل ضد `IP` (آلة افتراضية بنظام Ubuntu). سلسلة الهجوم: تعداد الدلائل → اكتشاف ملفات النسخ الاحتياطي → كسر كلمات المرور → رفع…
 tim-karov/cmsms-sqli
استغلال Python3 لثغرة CVE-2019-9053 (CMS Made Simple <= 2.2.9 SQLi). بدون تبعيات، حقن SQL أعمى قائم على الوقت → تفريغ بيانات اعتماد المسؤول. HTB…
 sup3rdav3/cve-2025-4396
CVE-2025-4396 - WordPress Relevanssi Time-Based Blind SQL Injection
 kayes817/cve-2022-1257
إثبات مفهوم لاستغلال CVE-2022-1257 يستخرج ويفك تشفير بيانات الاعتماد المخزنة من قاعدة بيانات وكيل McAfee (ma.db) باستخدام PowerShell.
 ac8999/cve-2025-24071
نص بايثون لتنفيذ CVE-2025-24071
 jawadasghar471600-dot/wi-fi-fortress-auditor
دليل تدقيق أمن Wi-Fi واختبار كلمات مرور WPA2 لعام 2026: إتقان وضع المراقبة
 vah13/extracttvpasswords
أداة لاستخراج كلمات المرور من ذاكرة TeamViewer باستخدام Frida
 k4m4/dymerge
🔓 أداة دمج ديناميكية للقواميس لنجاح الهجمات المعتمدة على القواميس.
 dariusztytko/token-reverser
مولّد قوائم كلمات لاختراق رموز الأمان
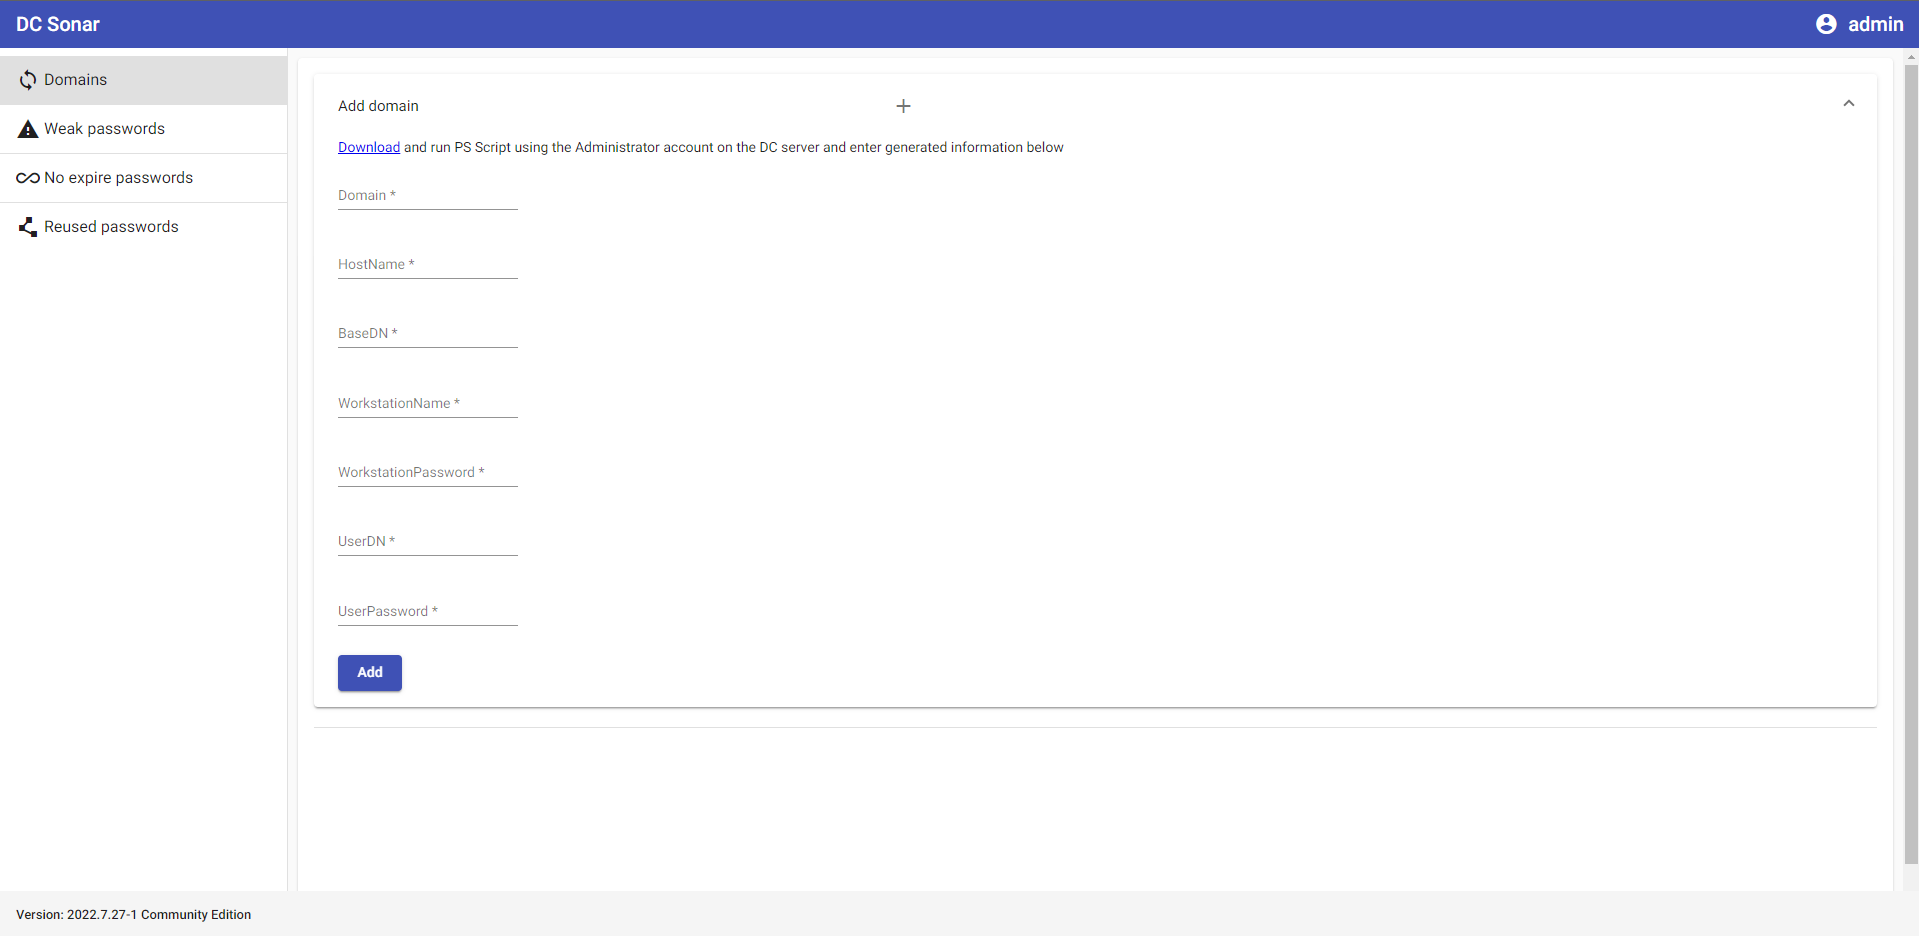 st1lly/dc-sonar
تحليل نطاقات AD للمخاطر الأمنية المتعلقة بحسابات المستخدمين
 axcheron/crestron_getsudopwd
أداة لاستغلال CVE-2018-13341 واستعادة كلمة مرور الحساب المخفية على أجهزة Crestron
 elizeuopain/cve-2019-9053-cms-made-simple-2.2.10---sql-injection-exploit
اكتب بايثون لاستغلال ثغرة CVE-2019-9053 لحقن SQL في CMS Made Simple 2.2.10 مع إمكانيات كسر تجزئة كلمة المرور وتعداد المستخدمين.
 0xblackash/cve-2026-47729
CVE-2026-47729
 synacktiv/lehack-2026-challenge
مصادر تحدي Synacktiv لـ leHack 2026
 wrathfuldiety/zerologon
سكربت zerologon لاستغلال CVE-2020-1472 بمعدل CVSS 10/10
 paulameg/simplectf-thm-walkthrough
أول تحدي CTF أُنجز بنجاح! يوثّق هذا المستودع مسيرتي في حل تحدي Simple CTF من TryHackMe. يغطي استطلاع الشبكة (Nmap)، واستغلال الويب (CVE-2019-9053)،…








