
 #1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit

 dampedcoast/exploiting-a-vulnerability-using-reverse-shell
يحاكي هذا المشروع سيناريو هجوم ودفاع واقعي عبر جهازين افتراضيين. ستستغل ثغرة حرجة في تنفيذ الأوامر عن بُعد (RCE) قبل المصادقة (CVE-2025-32433) في…
 yen223/hotpot
أداة سطر أوامر بسيطة وآمنة لإدارة رموز المصادقة ثنائية العوامل المستندة إلى TOTP.
 helviojunior/knowsmore
يربط بين تجزئات NTLM وبيانات BloodHound وكلمات المرور المكسورة لاختبار الاختراق في Active Directory. يقوم باستيراد NTDS.dit، والمزامنة مع Neo4j،…
 moloch--/leakdb
بحث محايد التأثير عن بيانات اعتماد نصية عادية على نطاق الويب باستخدام NoSQL، سحابي أصلي، ضخم بيانات، بدون خادم.
 duy-31/cve-2024-21413
ثغرة كشف المعلومات في Microsoft Outlook (تسريب تجزئة كلمة المرور) - سكربت Expect لإثبات المفهوم
 laokoon-security/cortex-xdr-config-extractor
يحلل ملفات قفل قاعدة بيانات وكيل Cortex XDR لاستخراج إعدادات الوكيل، و hash/salt كلمة مرور إلغاء التثبيت، والاستثناءات الأمنية لتقييمات red team…
 noob-hackers/p-gen
توليد كلمة مرور عشوائية وقوية في Termux باستخدام هذه الأداة
 qax-a-team/mscache
أداة للتعامل مع dcc (بيانات الاعتماد المخزنة مؤقتًا في المجال) في سجل ويندوز، تعتمد بشكل أساسي على عمل mimikatz و impacket
 frizb/wordlistgen
مولد قوائم كلمات بسيط جداً بلغة Python لاختبارات التفحيط والتخمين القسري في Python
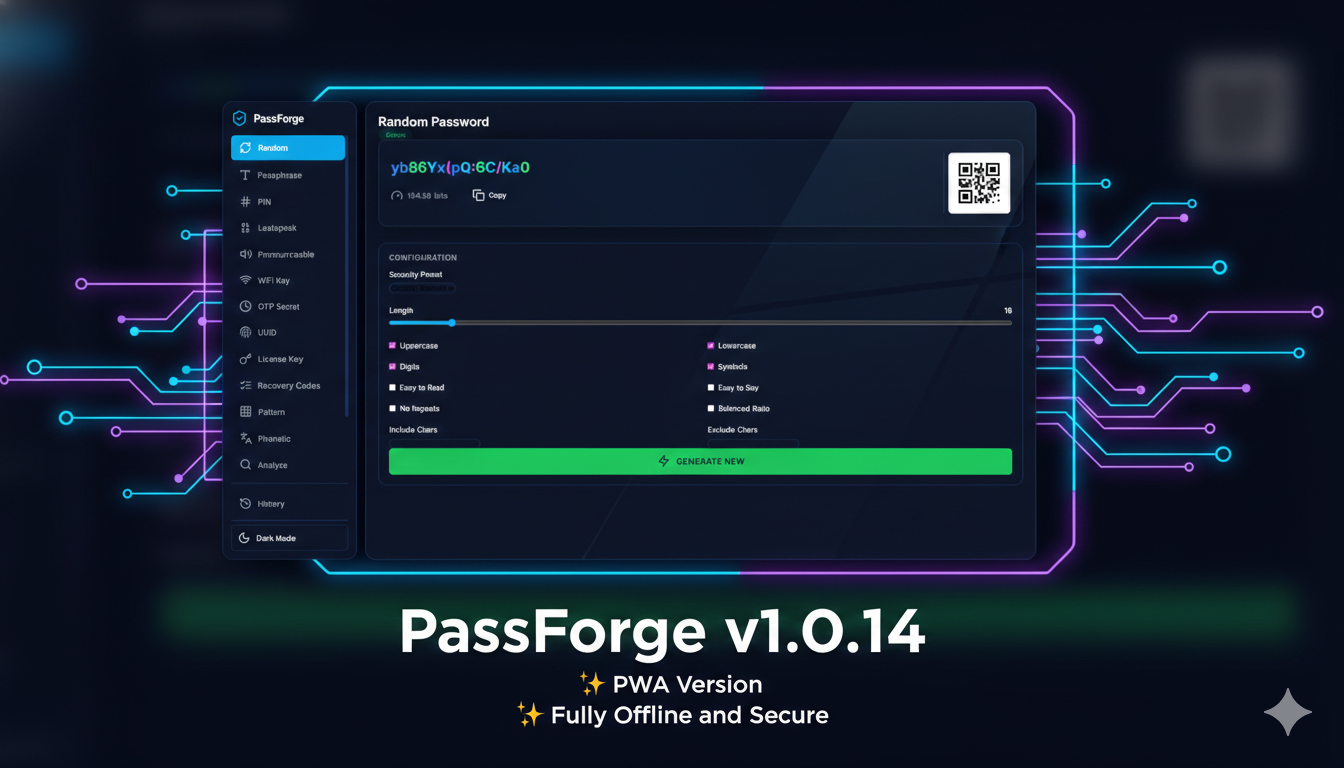 krishnakanthb13/password_generator
أداة CLI لتوليد كلمات مرور آمنة تشفيريًا وجاهزة للإنتاج، مع 17 وضعًا للتوليد، وشفافية في الإنتروبيا، وخيارات تخصيص شاملة.
 fm4dd/viper
Viper هو أداة كسر كلمات المرور بالقوة الغاشمة.
 0xcccc666/cve-2020-1472_tool-collection
cve-2020-1472_مجموعة أدوات
 deshanfer94/cve-2025-24071-poc-ntlmhashdisclosure-
CVE-2025-24071: كشف هاش NTLMv2 عبر ملف .library-ms
 matthiasmaes/cve-2020-27688
CVE-2020-27688
 yobing1/cve-2023-40924
ثغرة SolarView
 kaihaochen04/monikerlinktest
cve-2024-21413
 hackheart-tech/-exploit-lab
استغلالات Python cve-2019-9053– من HackHeart
 fomovet/cve-2025-24071
POC لـ CVE-2025-24071








