
 #1
أدوات لاستعادة كلمات المرور من التجزئات أو المصادر المشفرة أو من خلال هجمات القوة الغاشمة/القاموس.
موصى به من Kitploit
 utkusen/turkce-wordlist
دراسة أجريت لتحليل اختيارات كلمات المرور للمستخدمين الأتراك.
screetsec/brutesploitBruteSploit هي مجموعة من الأساليب للتوليد الآلي، والهجوم بالقوة الغاشمة (Bruteforce)، ومعالجة قوائم الكلمات (wordlist) مع قشرة تفاعلية (interactive…
 mehulj94/radium
مسجل بايثون مع ميزات متعددة.
 dievus/powershellforpentesters
مستودع دورة PowerShell لمختبري الاختراق
 nox-project/nox-framework
إطار عمل عالي الأداء لـ OSINT/CTI للتنقل الآلي بين الهويات وتحليل المخاطر عبر أكثر من 120 مصدرًا.
 orange-cyberdefense/haiti
🔑 A CLI tool to identify the hash type of a given hash.
 yanncam/shucknt
ShuckNT هو سكريبت خدمة Shuck.sh عبر الإنترنت للاستخدام المحلي (on-premise). وهو مصمم لخفض مستوى، وتحويل، وتشريح، وفك تشفير رموز المصادقة المعتمدة على…

 infobyte/nec_aterm_tools
يستخرج المفاتيح العشوائية من صور البرامج الثابتة لموجهات NEC Aterm وأكواد QR لتوليد كلمات مرور صالحة للوصول إلى الغلاف (shell).
 jeanback1/cve-2019-9053-exploit
استغلال آلي لـ CVE-2019-9053، وهو حقن SQL أعمى قائم على الوقت في CMS Made Simple ≤2.2.9. يستخرج بيانات اعتماد المسؤول (اسم المستخدم، البريد…
 brannondorsey/passgan
نهج تعلم عميق لتخمين كلمات المرور (https://arxiv.org/abs/1709.00440)
 savio-code/fern-wifi-cracker
تم التصدير تلقائيًا من code.google.com/p/fern-wifi-cracker
 lachesis/scallion
مولّد هاش Onion يعمل على GPU
 r00ts3c/ddos-rootsec
استكشف أرشيف DDOS الخاص بـ RootSec، والذي يضم ماسحات ضوئية من الدرجة الأولى، وشبكات بوت قوية (Mirai و QBot) ومتغيرات أخرى، واستغلالات عالية التأثير،…
 chryzsh/darthsidious
بناء نطاق Active Directory واختراقه
 joelgmsec/cloudtopolis
اختراق كلمات المرور بدون بنية تحتية
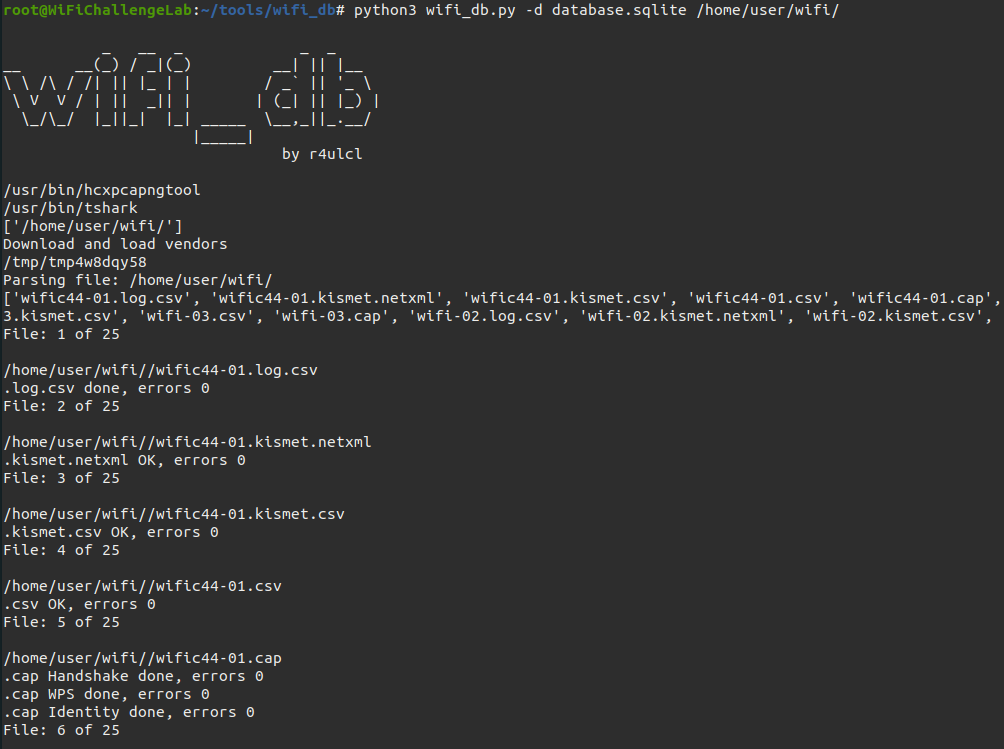 r4ulcl/wifi_db
نص برمجي لتحليل عمليات الالتقاط من Aircrack-ng إلى قاعدة بيانات SQLite واستخراج معلومات مفيدة مثل المصافحات (handshakes)، هويات MGT، العلاقات المثيرة…
 harelsegev/prefetch-hash-cracker
أداة قوة عمياء تستعيد المسارات الكاملة للملفات التنفيذية من تجزئات Windows prefetch باستخدام bodyfiles، وتدعم دوال التجزئة الخاصة بـ XP و Vista و…









