
 #1
أوراق أمنية ومشاريع بحثية ومراجع تقنية ومواد قابلة للتكرار للتحليل الدفاعي أو المصرح.
موصى به من Kitploit

 hibanitt/cve-2024-38063
تحليل تقني متعمق وإثبات مفهوم لـ CVE-2024-38063، وهي ثغرة حرجة في نواة Windows IPv6 تسمح بتنفيذ التعليمات البرمجية عن بُعد. يتضمن تحليل السبب الجذري،…
 oscerd/cve-2026-59230
مُعيدات إنتاج لإثبات المفهوم لثغرة حقن الترويسة MimeMultipart في وحدة camel-mail لـ Apache Camel (CVE-2026-59230)، تُوضح هجمات SSRF عبر حقن…
 dingo97/cve-2026-20516
اكتب تقريرًا وإثبات مفهوم ADB لـ CVE-2026-20516، وهو خلل "الوكيل المربك" في MediaTek Android TV MiracastService يسمح بتغييرات حالة Wi-Fi Direct…
 oscerd/cve-2026-60093
أدوات إعادة إنتاج لإثبات المفهوم لثغرة اجتياز المسار في Apache Camel (CVE-2026-60093) في camel-azure-storage-datalake، والتي توضح كتابة ملفات عشوائية…
 sweatyrocket/huawei-p10-cve-2017-8890-unlock
هواوي P10 VTR-L29C432B151 CVE-2017-8890 بحث استغلال ورحلة فتح قفل bootloader
 ak777177/dirty-frag-analysis
# تحليل تقني عميق لثغرة Dirty Frag (CVE-2026-43284/43500) - استغلال رفع الامتيازات المحلي في نواة لينكس من إعداد Bomb
 theopaid/cve-2026-66730-infinite-loop-dos-in-facil.io-mime-parser
استشارة أمنية: حلقة لا نهائية تسبب رفض الخدمة في محلل MIME الخاص بـ facil.io (حدود جزئية)
 harshrajsinghania/cve-2026-86547-mrubyc-op-enter
إثبات مفهوم مستقل لـ CVE-2026-86547، وهو إلغاء مرجع مؤشر NULL في mrubyc op_enter() حتى الإصدار 4.0.0.
 brunoteixeira1996/cve-2023-36250
إثبات المفهوم لثغرة حقن CSV في GNOME Time Tracker 3.0.2، يوضح تنفيذ تعليمات برمجية عشوائية عبر ملفات .tsv مصممة خصيصًا وحقن الصيغ.
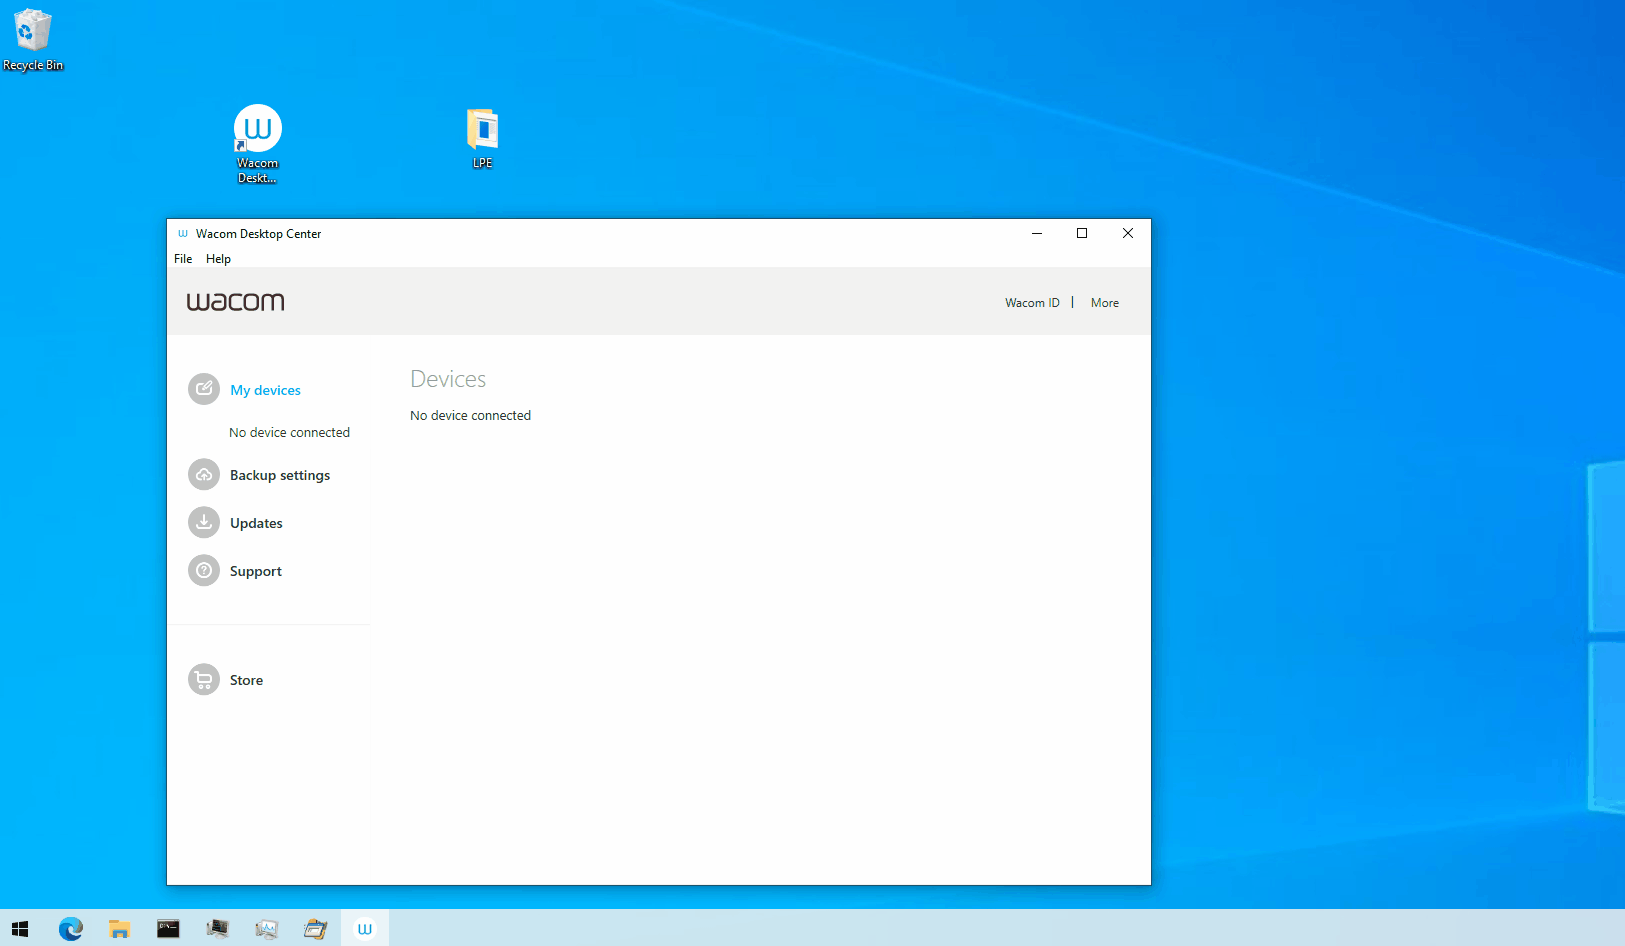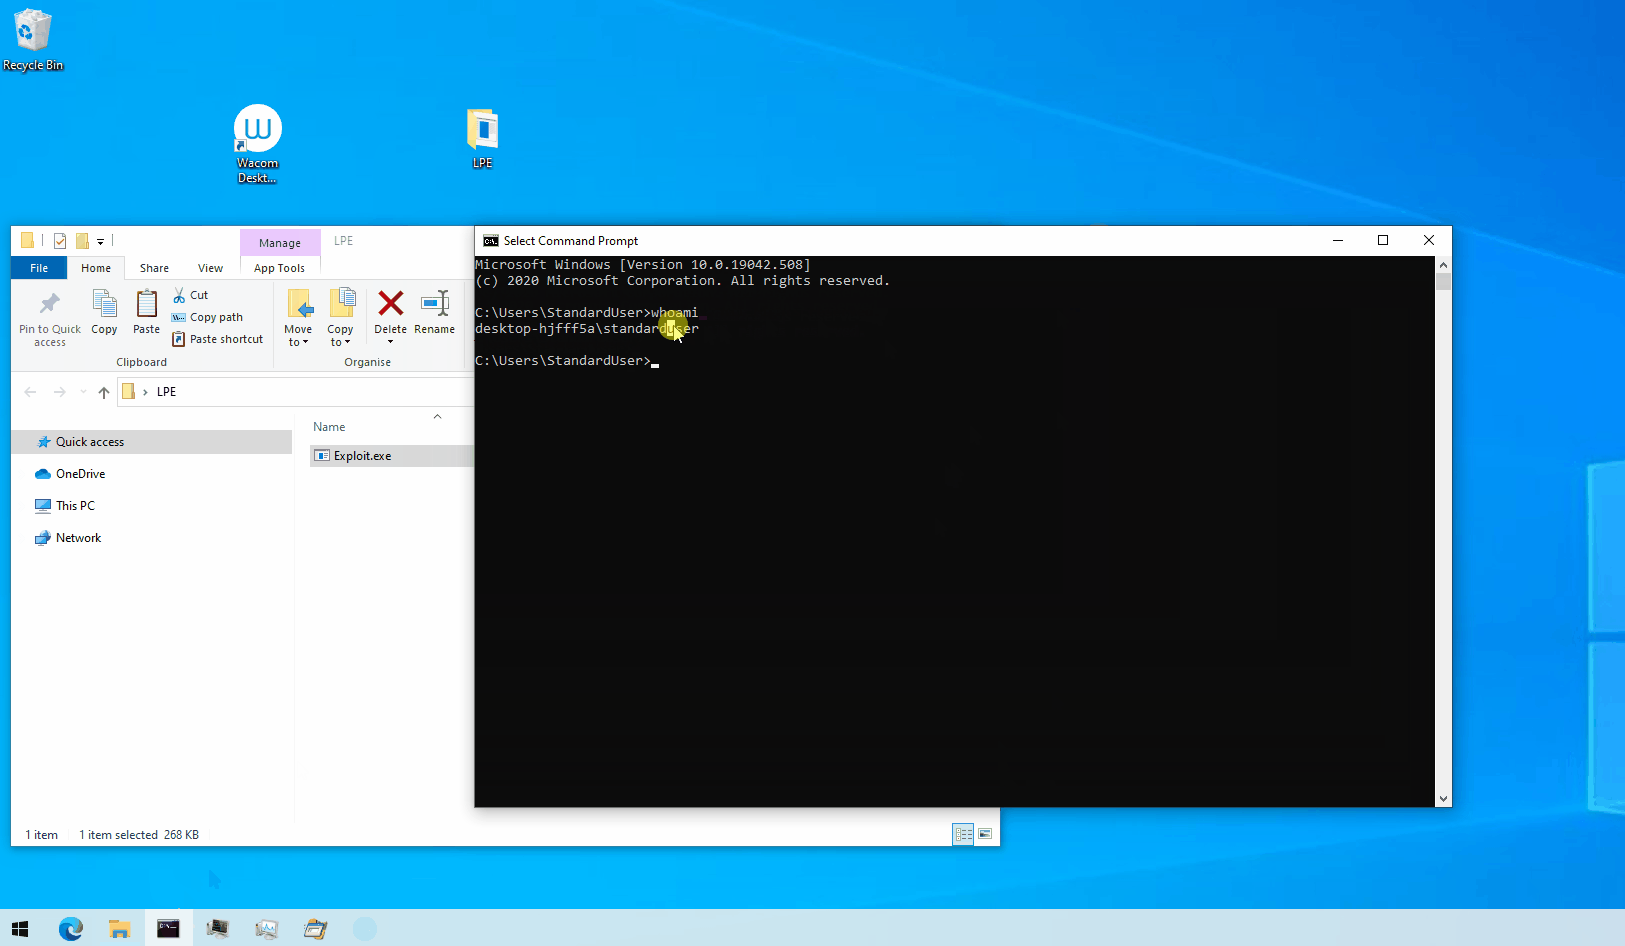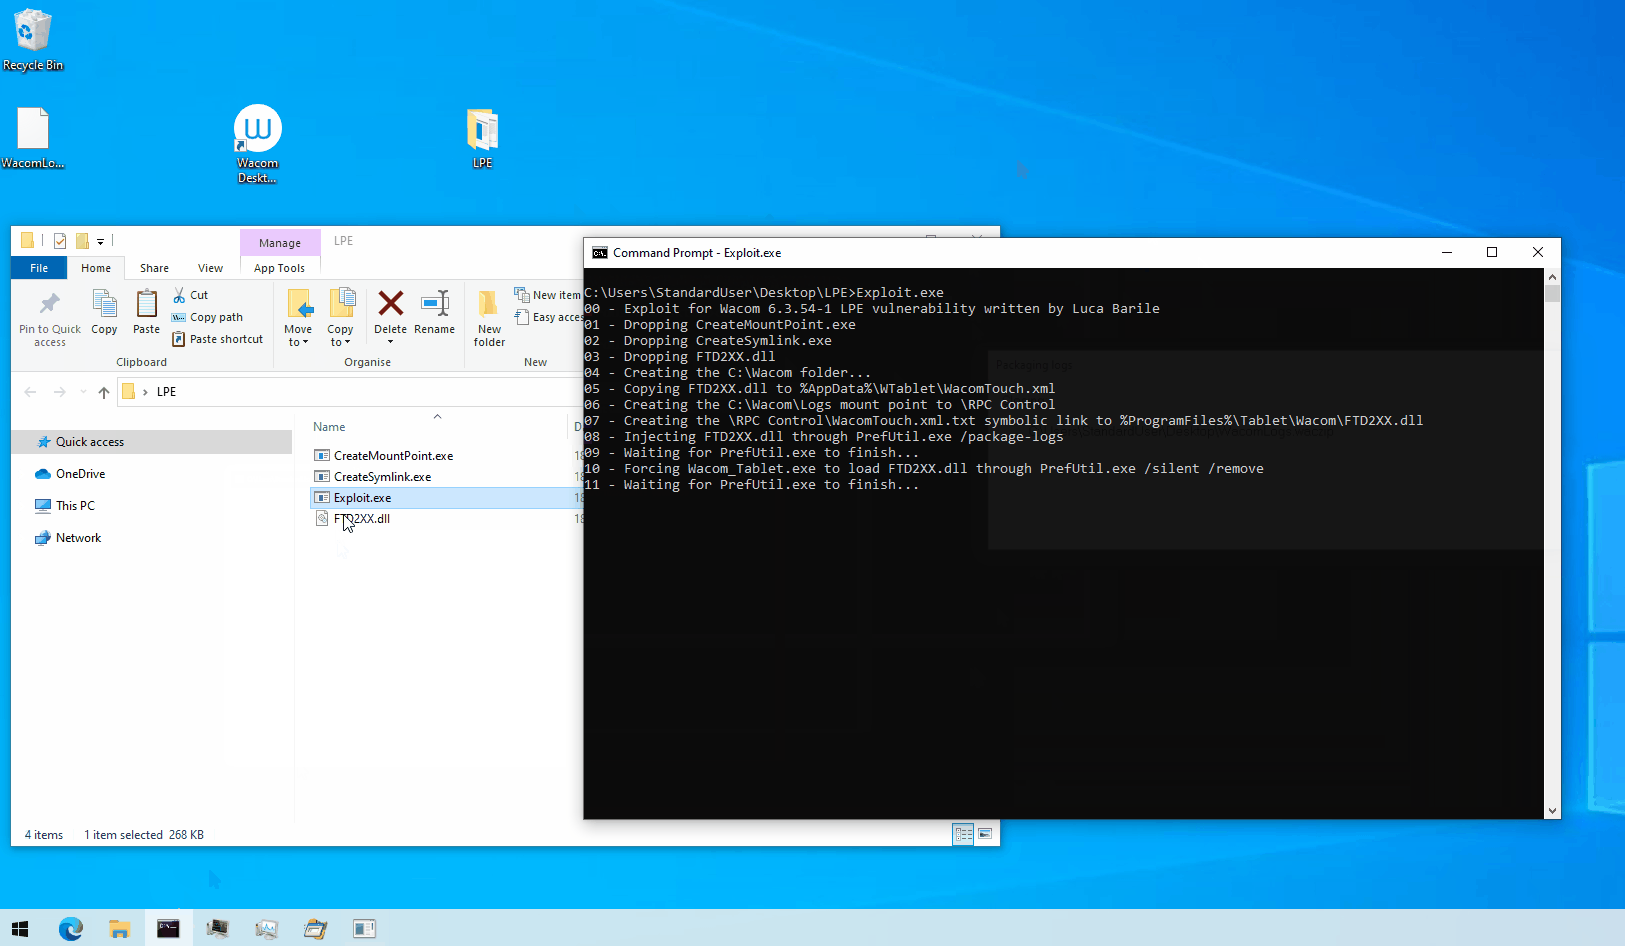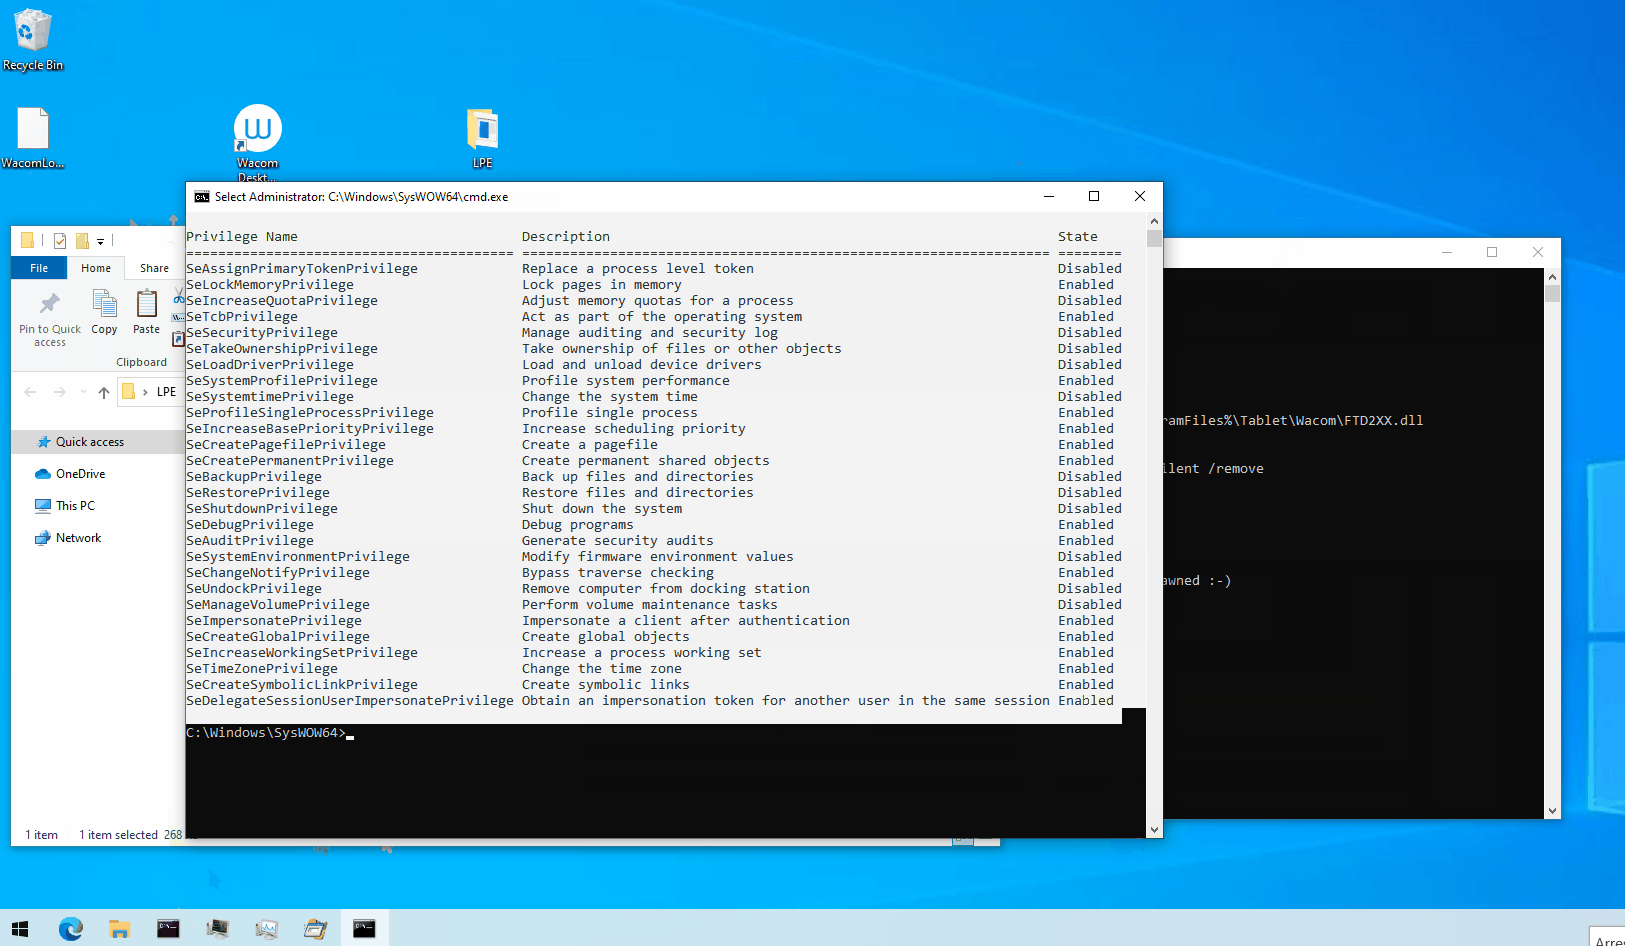 lucabarile/zdi-can-16857
استغلال وتقرير لـ CVE-2023-32163
 velessecurity/cve-2021-1675-printnightmare-analysis
كتابة فنية وتحليل لثغرة PrintNightmare (CVE-2021-1675 / CVE-2021-34527)، تغطي استغلال RCE/LPE، والكشف عبر سجلات أحداث Windows، والتخفيف من مخاطر…
 itres-labs/cve-2023-3350
استغلال لثغرة مشكلة في التشفير على IBERMATICA RPS [CVE-2023-3350]
 l0lsec/cve-2021-3262
CVE-2021-3262 - حقن SQL الأعمى في معلمة editOEN الخاصة بـ TripSpark VEO Transportation / NovusEDU. غير مصادق عليه، مواجه للإنترنت. الحمولات، الطلبات…
 skoveit/cve-2026-34200
إثبات مفهوم يوضح الاستيلاء عبر الأصول المتقاطعة دون مصادقة على خادم Nhost MCP، مما يتيح استخراج قاعدة البيانات، وحذف الجداول، وإعادة كتابة الأذونات.
 k0nnect/cve-2026-21440-writeup-poc
# استغلال وتقرير لـ cve-2026-21440: ثغرة اجتياز المسار الحرجة في @adonisjs/bodyparser تسمح بكتابة ملفات عشوائية
 paparojonathan/cve-2026-9335-keras-hdf5-externallink
CVE-2026-9335: KerasFileEditor وload_weights يتبعان روابط h5py الخارجية، مما يكشف عن محتويات ملفات HDF5 المحلية التعسفية في keras ≤ 3.14.0. استشارة…
 gabrielftanaka/cve-2026-82221-poc
إثبات المفهوم (PoC) لثغرة البرمجة النصية عبر المواقع (XSS) المنعكسة غير المصادق عليها في إضافة RegistrationMagic لـ WordPress
 oscerd/cve-2026-63039
إثبات مفهوم لـ CVE-2026-63039، يوضح حقن SQL من نوع ORDER BY في AuditAlertRule الخاص بـ Apache InLong عبر orderField/orderType، مع أداة إعادة إنتاج…








