
 gabrielftanaka/cve-2026-82221-poc
إثبات المفهوم (PoC) لثغرة البرمجة النصية عبر المواقع (XSS) المنعكسة غير المصادق عليها في إضافة RegistrationMagic لـ WordPress

يحتوي هذا المستودع على إثبات مفهوم (PoC) لثغرة CVE-2026-82221، وهي ثغرة Cross-Site Scripting (XSS) منعكسة غير مصادق عليها تم اكتشافها في إضافة RegistrationMagic الخاصة بووردبريس.
تؤثر الثغرة على معامل activetab في صفحة إرسالات RegistrationMagic.
يمكن للمهاجم إنشاء رابط ضار يحتوي على JavaScript وإرساله إلى ضحية لديها حق الوصول إلى إرسال RegistrationMagic. عندما تفتح الضحية الرابط المعدّ، يتم تنفيذ JavaScript الذي يتحكم فيه المهاجم في سياق موقع ووردبريس المعرض للخطر.
جانب مهم من الثغرة هو أن المهاجم قد يتمكن من إنشاء الإرسال المطلوب نيابة عن الضحية إذا كان نموذج RegistrationMagic متاحًا للجمهور يسمح بإرسال عناوين بريد إلكتروني عشوائية.
هذا المستودع مقدم لأغراض تعليمية وبحوث أمنية فقط.
| الحقل | القيمة |
|---|---|
| CVE | CVE-2026-82221 |
| المنتج | RegistrationMagic |
| البائع | Metagauss |
| المنصة | WordPress |
| نوع الثغرة | Cross-Site Scripting (XSS) منعكسة |
| المصادقة المطلوبة | لا تتطلب مصادقة لحقن الحمولة |
| الإصدارات المتأثرة | RegistrationMagic <= 6.0.9.8 |
| الإصدار المُصلَح | RegistrationMagic 6.0.9.9 |
| CVSS | 7.1 (عالية) |
| الباحث | Gabriel Tanaka |
لنجاح الاستغلال، يجب أن يكون لدى الضحية إرسال RegistrationMagic يمكن الوصول إليه من خلال وظيفة /submissions/.
يمكن أن يتحقق هذا الشرط في سيناريوهين:
سبق للضحية إرسال نموذج RegistrationMagic ولديها بالفعل إرسال يمكن الوصول إليه.
نموذج RegistrationMagic عام يسمح للمهاجم بإرسال نموذج باستخدام عنوان البريد الإلكتروني للضحية، مما يؤدي فعليًا إلى إنشاء إرسال مرتبط بتلك الضحية.
بمجرد تلبية هذا الشرط المسبق، يمكن للمهاجم إرسال رابط معدّ خصيصًا يحتوي على حمولة XSS إلى الضحية.
المعامل المعرض للخطر هو:
activetab
مثال على نقطة النهاية المعرضة للخطر:
https://target.example/submissions/?activetab=PAYLOAD
يتم انعكاس المدخلات التي يتحكم فيها المستخدم والمقدمة عبر activetab في الصفحة دون تعقيم/تهريب كافٍ للمخرجات، مما يسمح بتنفيذ JavaScript.
يمكن استخدام حمولة بسيطة لإثبات تنفيذ JavaScript عشوائي:
https://target.example/submissions/?activetab=alert(`xss`)
https://target.example/submissions/?activetab=alert(document.cookie)
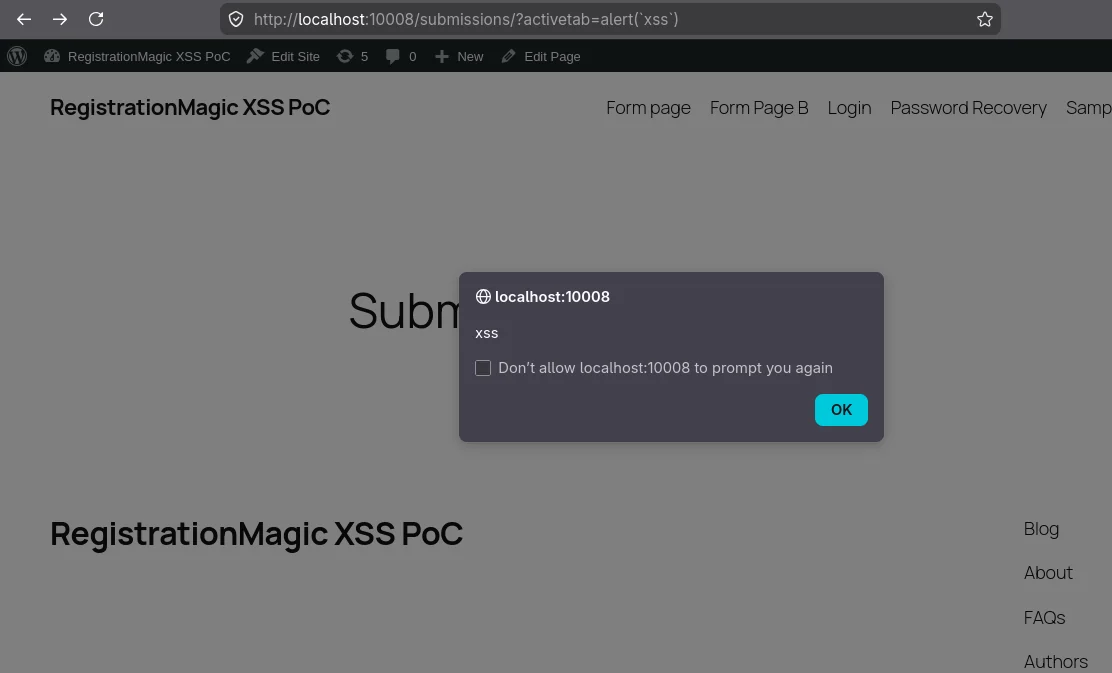
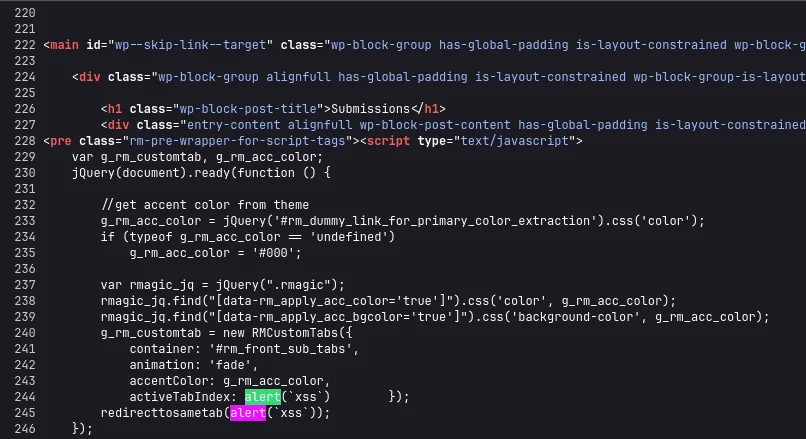
قاعدة بيانات ثغرات Patchstack
https://patchstack.com/database/wordpress/plugin/custom-registration-form-builder-with-submission-manager/vulnerability/wordpress-registrationmagic-plugin-6-0-9-8-cross-site-scripting-xss-vulnerability?_s_id=cve
قاعدة بيانات GitHub Advisory
https://github.com/advisories/GHSA-gfh3-73rq-r627
RegistrationMagic
https://wordpress.org/plugins/custom-registration-form-builder-with-submission-manager/
سجل تغييرات RegistrationMagic
https://wordpress.org/plugins/custom-registration-form-builder-with-submission-manager/#developers






