
 #1
أوراق أمنية ومشاريع بحثية ومراجع تقنية ومواد قابلة للتكرار للتحليل الدفاعي أو المصرح.
موصى به من Kitploit
 eynaexp/copy-fail-cve-2026-31431-modernized
إثبات مفهوم لاستغلال CVE-2026-31431، مُحدَّث من استغلال Copy Fail PE الأصلي. يوضح الثغرة لأغراض تعليمية.
 squeeze440/linux-entra-sso-poc
PoC — خطأ في التحقق من الأصل يتيح تسريب ملف تعريف ارتباط SSO الخاص بـ Entra ID PRT في linux-entra-sso (GHSA-g9vc-5j77-f2cm، CVE-2026-87005، CVSS 5.3).
 squeeze440/code-graph-rag-poc
PoC — تتبع الروابط الرمزية لقراءة/كتابة ملفات عشوائية خارج جذر المشروع في code-graph-rag (GHSA-85gg-2gfq-q95m، CVE-2026-87008، CVSS 7.1).
 oscerd/cve-2026-63621
مُعيدات إنتاج لإثبات المفهوم لثغرة حقن ترويسات CloudEvent المنظّم في Apache Camel camel-knative (CVE-2026-63621)، تُظهر حقن الترويسات عبر حقول…
 vinukalana/dirtypipe-cve-2022-0847
تم تطوير هذا المستودع لتحليل وفهم استغلال ثغرة DirtyPipe CVE-2022-0847
 mrk336/breaking-the-update-chain-inside-cve-2025-59287-and-the-wsus-rce-threat
تحليل تقني واستغلال إثبات المفهوم لـ CVE-2025-59287، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد حرجة في Windows Server Update Services عبر إلغاء التسلسل…
 01luyicheng/cve-2026-99999-exploit
CVE-2026-99999 إثبات مفهوم عملي فعّال — هروب حقيقي من الآلة الافتراضية لثغرة csum_start في نواة Linux (CVSS 9.3). تسريب ذاكرة الكومة من الضيف إلى…
 bombobombone/cve-2026-73312
إثبات المفهوم والتقرير الفني لثغرة CVE-2026-73312، وهي ثغرة إعادة تشغيل رمز تحديث OAuth2 في XenForo قبل الإصدار 2.3.13. يتضمن سكربت Python لاختبار…
 oscerd/cve-2026-71300
أداة إعادة إنتاج (Proof-of-Concept) لثغرة حقن ترويسة الإرسال في Apache Camel camel-atmosphere-websocket (CVE-2026-71300)، توضح كيف يمكن لترويسة…
 oscerd/cve-2026-46590
مُعيد إنتاج لـ CVE-2026-46590: إلغاء التسلسل غير الآمن لدورة حياة المفاتيح في Apache Camel camel-pqc (ترحيل ملف .key القديم عبر ObjectInputStream في…
 romain-deperne/cve-2026-34975
إثبات مفهوم وتحليل تقني لحقن ترويسات البريد الإلكتروني عبر CRLF في بناء MIME الخام الخاص بـ Plunk، مع عرض حقن Bcc ونواقل أخرى باستخدام PoC بلغة…
 amnsecurity/litellm-command-injection-security-assessment
تقرير تقييم ثغرات احترافي لمخاطر حقن الأوامر في LiteLLM، بما في ذلك ملخص تنفيذي، والأثر الفني، والمعالجة، واستراتيجية التخفيف.
 itssixtyn3in/cve-2023-42222
إثبات مفهوم لاستغلال الثغرة CVE-2023-42222 في WebCatalog، يوضح تنفيذ عنوان URL عشوائي عبر Electron's shell.openExternal لتجاوز حماية الأمان وتنفيذ…
 vudangducminh/cve-2022-0847
إثبات مفهوم استغلال لـ CVE-2022-0847 (Dirty Pipe)، وهو حالة تسابق في نواة Linux تتيح الكتابة غير المصرح بها إلى الملفات للقراءة فقط ورفع الصلاحيات.
 squeeze440/terrapod-poc
PoC — غياب التفويض على مخزن مرساة الثقة GPG على مستوى المنصة في Terrapod (GHSA-6qrc-597p-mrp9، CVE-2026-87006، CVSS 6.5).
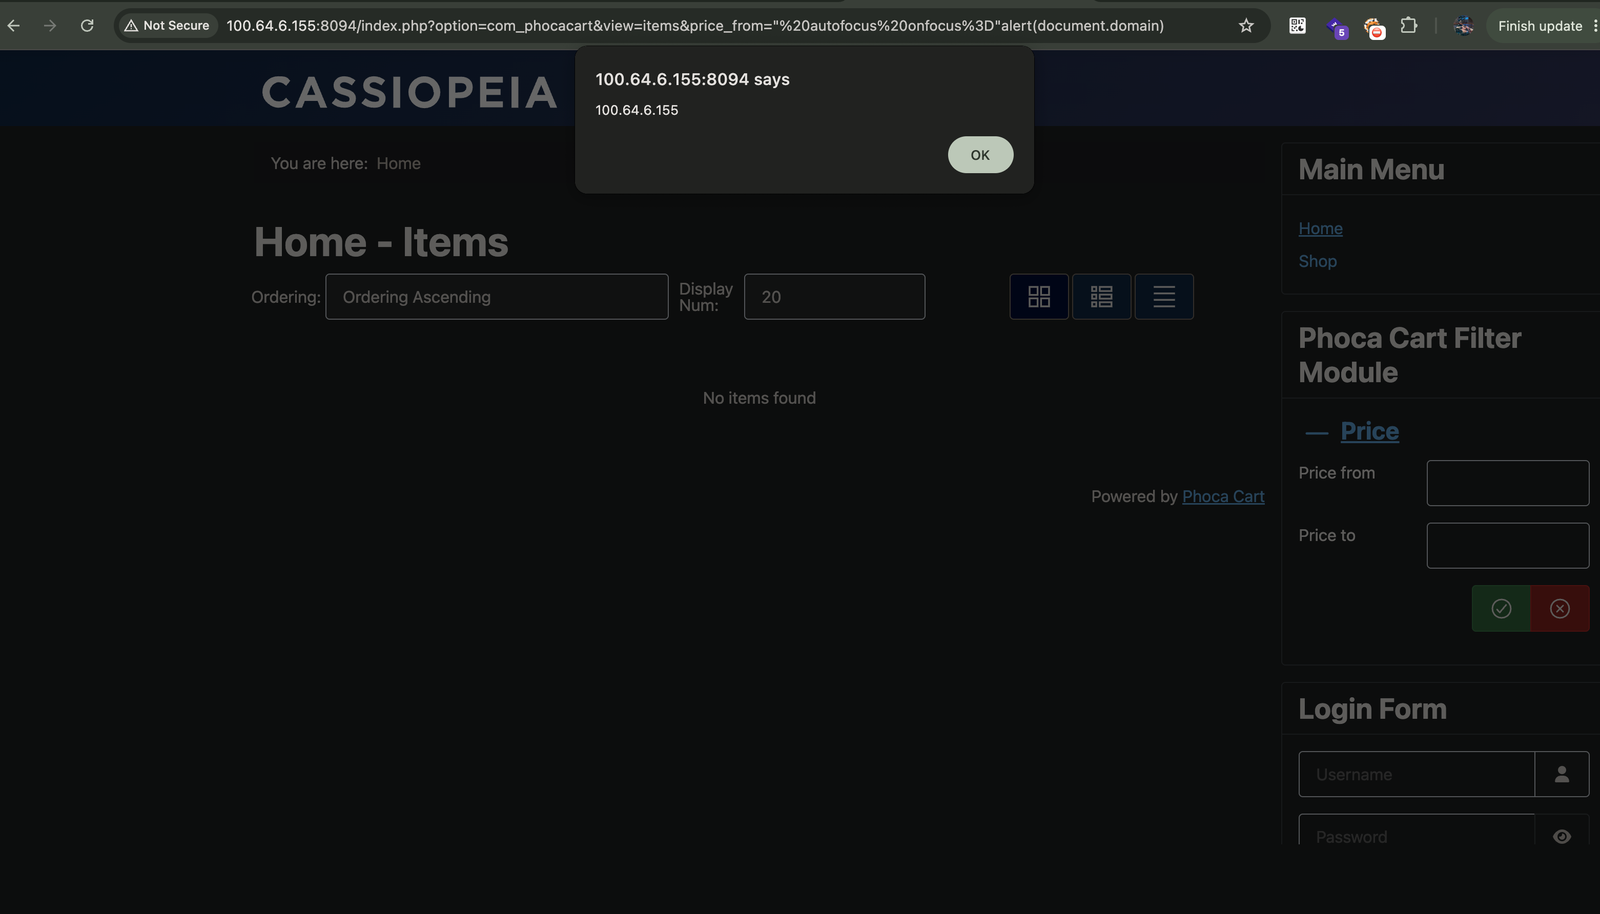 toanln-cov/cve-2026-76565
XSS المنعكس عبر معاملي التصفية price_from و price_to في PhocaCart
 oscerd/cve-2026-46584
أداة إعادة إنتاج لـ CVE-2026-46584: حقن الرأس في Apache Camel camel-mail mail.smtp.* مما يتيح سرقة الاعتماديات عبر اعتراض SOCKS في المسار (تم الإصلاح…
 atsukisato/pgm-attack
كود بحثي حول هجمات التسميم على PGM-index، يوضح كيفية صياغة بيانات خصومة لتدهور أداء الفهارس المُتعلَّمة.








