
 #1
أوراق أمنية ومشاريع بحثية ومراجع تقنية ومواد قابلة للتكرار للتحليل الدفاعي أو المصرح.
موصى به من Kitploit

 movemaverick/move-vulnerability-database
قاعدة بيانات ثغرات Move
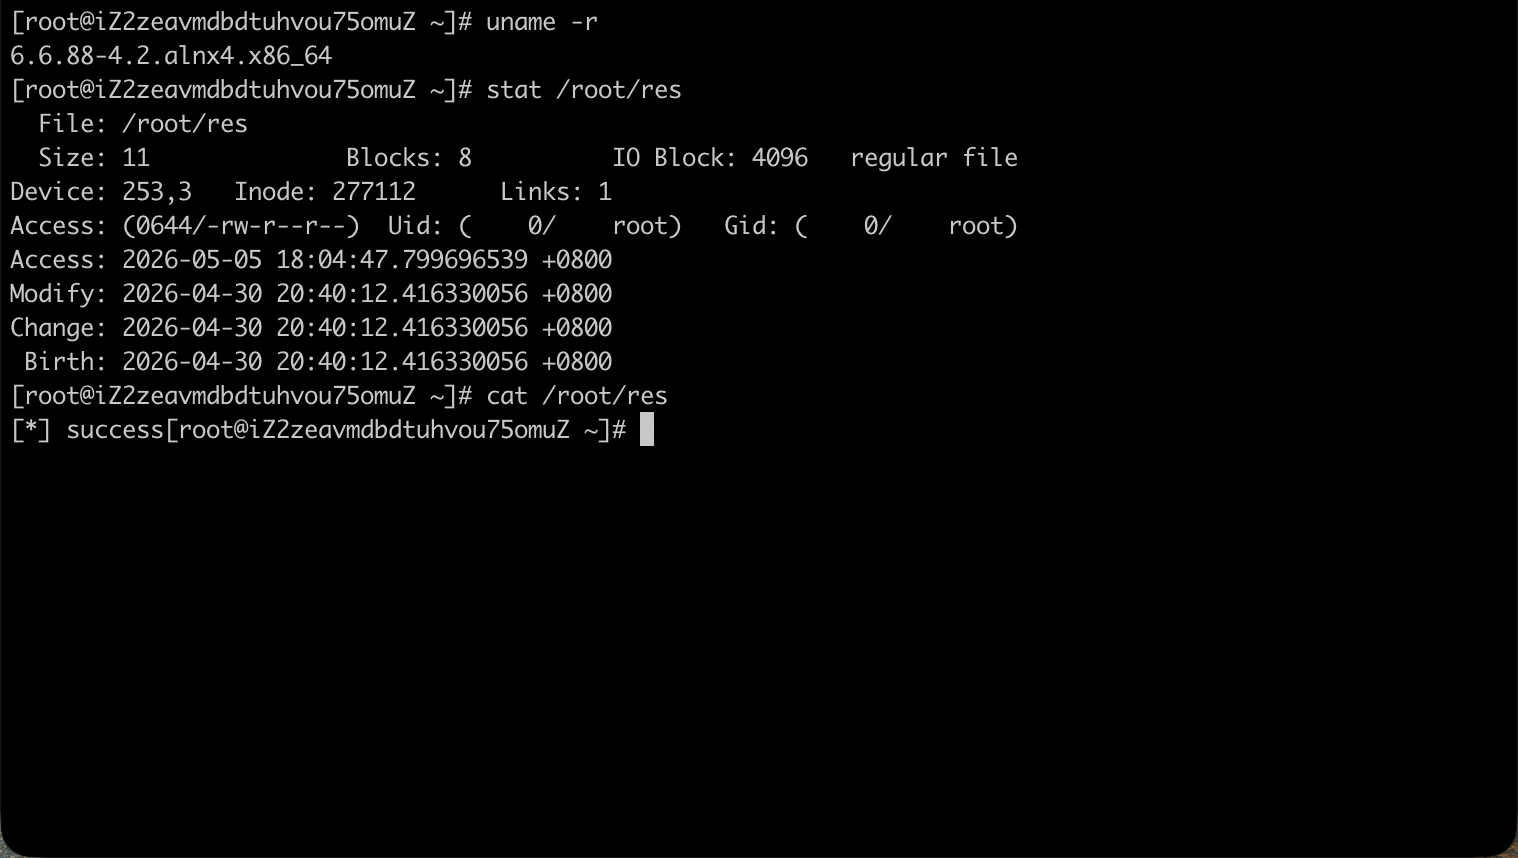 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC: هروب كامل للحاوية دون أي امتيازات إلى تنفيذ كود على مستوى العقدة في Kubernetes عبر CVE-2026-31431 الناتج عن فساد page-cache وطبقات الصور…
 mistymntncop/cve-2023-3079
إثبات مفهوم لاستغلال CVE-2023-3079، وهي ثغرة ارتباك أنواع في محرك V8 الخاص بمتصفح Chrome، مع تحليلات منسقة وموارد لتحليل السبب الجذري.
 nstarke/egodeath
أداة تعمية لجافا سكريبت تعتمد على تقنيات تعمية التمييز التشفيري
 spectrixdev/diy_whisperpair
اختراق ملحقات البلوتوث باستخدام Google Fast Pair: WhisperPair CVE-2025-36911 مرجع تنفيذ وأداة التحقق من الثغرات
 gobysec/weblogic
استكشاف ثغرات WebLogic من المبتدئ إلى الخبير.
 bjrjk/cve-2022-4262
تحليل السلسلة الكاملة لثغرة CVE-2022-4262، وهي التباس أنواع غير بديهي في فتحة التغذية الراجعة في V8.
 xuehuolll/cve-2026-109618-109619-audit
CVE-2026-109618/109619 — PHP session.upload_progress pre-auth RCE. Exploit research: remote ASLR chain, PoC & patch analysis.
 aloshdenny/reverse-synthid-text
هندسة عكسية لـ SynthID للنصوص
 adulau/the-art-of-pivoting
فن التنقل - تقنيات لمحللي الاستخبارات لاكتشاف علاقات جديدة في عالم معقد
 owasp/owasp-scs
مشروع OWASP لأمن العقود الذكية (SCS)
 ghostwolflab/ai_security_top
قاعدة معرفة منظمة تغطي أساسيات أمن الذكاء الاصطناعي، ونمذجة التهديدات، وتقنيات الهجوم للفريق الأحمر، ودفاعات الفريق الأزرق، بما في ذلك أمن نماذج…
 owasp/maswe
تعداد OWASP لنقاط الضعف الأمنية والخصوصية الشائعة في تطبيقات الأجهزة المحمولة، ليكون بمثابة مرجع يربط بين معيار التحقق MASVS ودليل الاختبار MASTG.
 toddmaustin/mojo-v
امتداد لمجموعة تعليمات RISC-V ISA للحوسبة السرية المدعومة عبر العتاد، باستخدام تغليف مفاتيح ML-KEM-512 وتشفير SIMON-128، ما يتيح تنفيذًا غير مُطلِعٍ…
 tyranid/infosec-presentations
مستودع للعروض التقديمية السابقة في مجال أمن المعلومات التي قدمتها.
 efchatz/http3-attacks
سكربتات استغلال تعليمية لهجمات HTTP/3 (CVE-2022-30592) وتتضمن HTTP3-loris وHTTP3-stream وHTTP3-flooding، وقد تم اختبارها ضد الخوادم التي تدعم QUIC.
 bjrjk/cve-2024-29943
خلل في SpiderMonkey JIT في Pwn2Own 2024: من عدم تناسق نطاق الأعداد الصحيحة إلى إزالة التحقق من الحدود ثم RCE
 hunters-sec/cve-2025-43300
هذا هو POC لـ IOS 0click CVE-2025-43300








