
 #1
أوراق أمنية ومشاريع بحثية ومراجع تقنية ومواد قابلة للتكرار للتحليل الدفاعي أو المصرح.
موصى به من Kitploit

 b1ack0wl/vulnerability-write-ups
يحتوي هذا المستودع على تقارير مكتوبة عن الثغرات الأمنية التي اكتشفتها واستغلالات قمت بتطويرها علنًا.
 neurosaki987/tvm-recover
Devirtualizes Tencent VM .tvm0 sections: lifts VM handlers to guest-level listings and LLVM IR, recovers CFG and dispatch, and patches recovered code…
 jndok/pegasusx
OS X 10.11.6 LPE PoC لـ CVE-2016-4655 / CVE-2016-4656
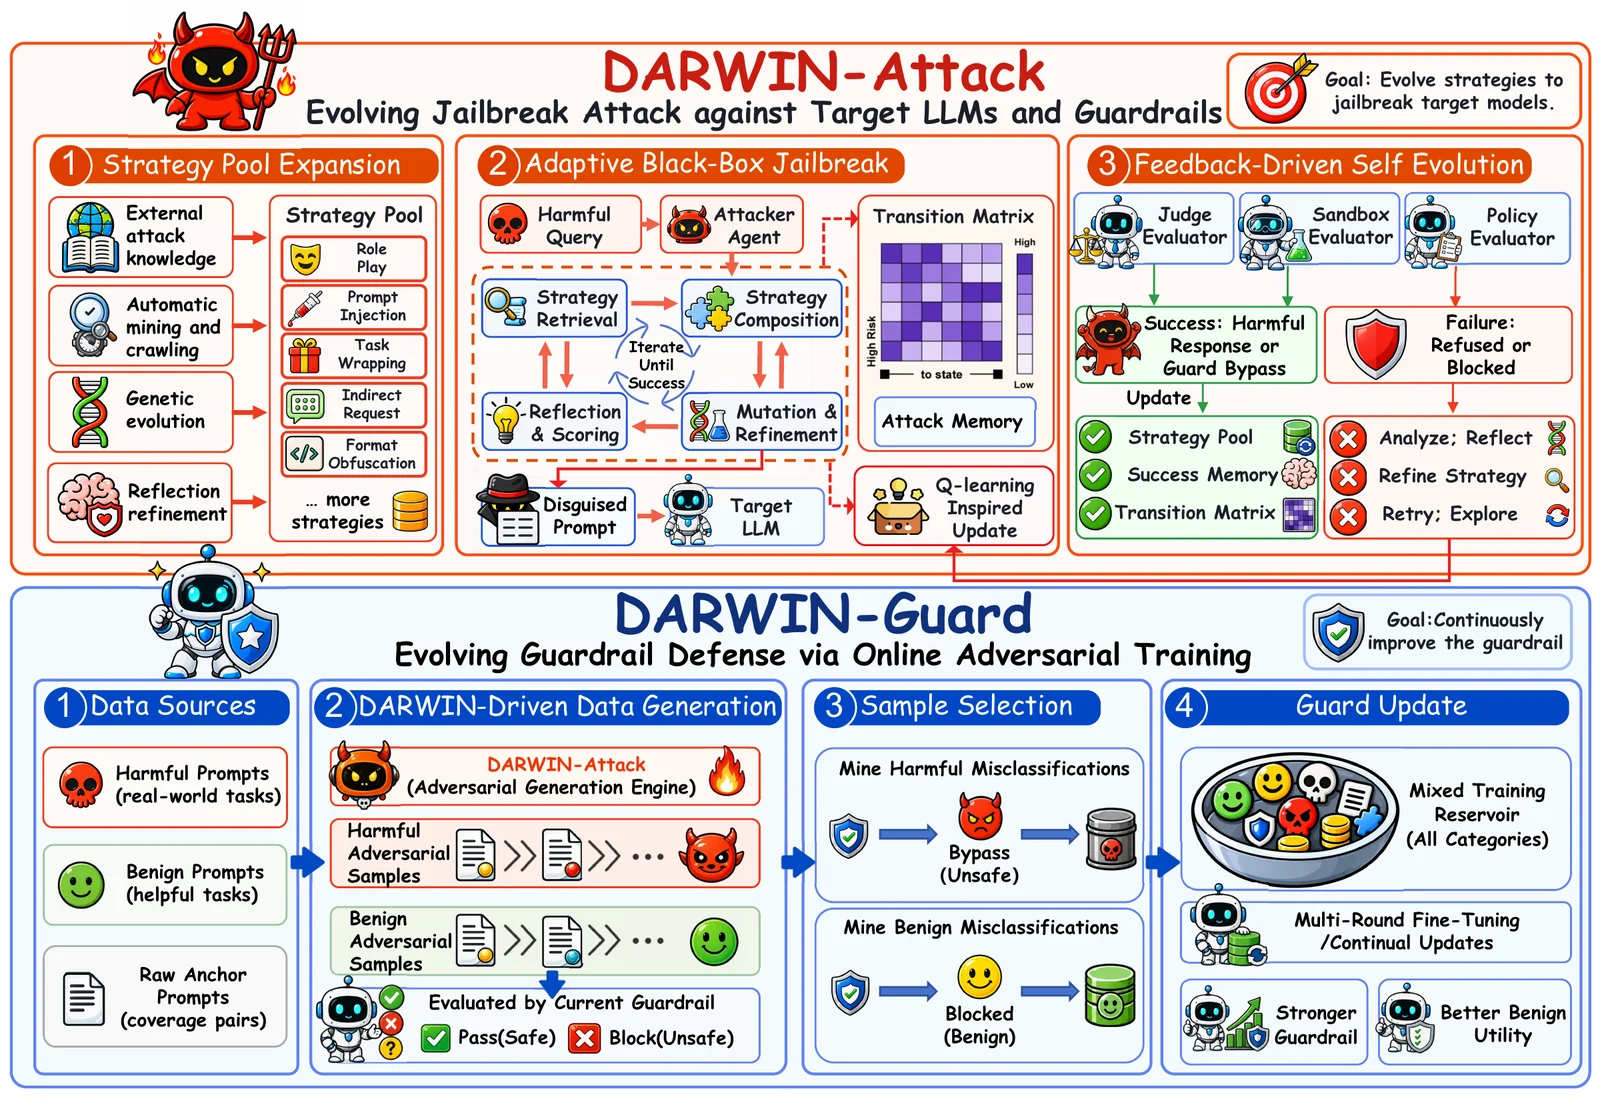 zju-llm-safety/darwin
إطار عمل تطوري لكسر حماية نماذج اللغة الكبيرة (LLM) وحواجز الأمان، ينمّي مجموعة استراتيجيات قابلة لإعادة الاستخدام عبر الطفرة الجينية، واختيار…
 deathshotxd/0xkern3lcrush
PoC متقدم وبحث لـ CVE-2026-0828 (Safetica) و CVE-2025-7771 (ThrottleStop). تحليل TTPs الخاصة بـ BYOVD (إحضار برنامج تشغيل ضعيف خاص بك) لإنهاء…
 microsoft/fides
نظام الإنفاذ الحتمي لسلامة التدفق. آليات لتأمين وكلاء الذكاء الاصطناعي عبر التحكم في تدفق المعلومات.
 vulnerabilityresearchcentre/patch-diffing-in-the-dark
استغلال مقارنة التصحيحات لاكتشاف ثغرات أمنية جديدة
 binarygolf/bggp
مستودع مسابقة الملفات الصغيرة السنوية مع تحديات غولف ثنائية عبر مواضيع مثل متعددو اللغات، الأعطال، التكرار الذاتي، والتنزيلات، ويضم إدخالات منسقة…
 jakabakos/cve-2023-36664-ghostscript-command-injection
إثبات المفهوم (PoC) لثغرة حقن الأوامر في Ghostscript (CVE-2023-36664)
 quarkslab/qsynthesis
مُركّب Greybox مُوجَّه لفكّ تشويش تعليمات لغة التجميع.
 raytheonbbn/maude-hcs
إطار عمل للنمذجة والتحليل الرسميين لأنظمة الاتصالات المخفية، يتيح تحديد القنوات الخفية ونماذج الخصم والتحقق الإحصائي من النموذج لمقايضات قابلية الكشف…
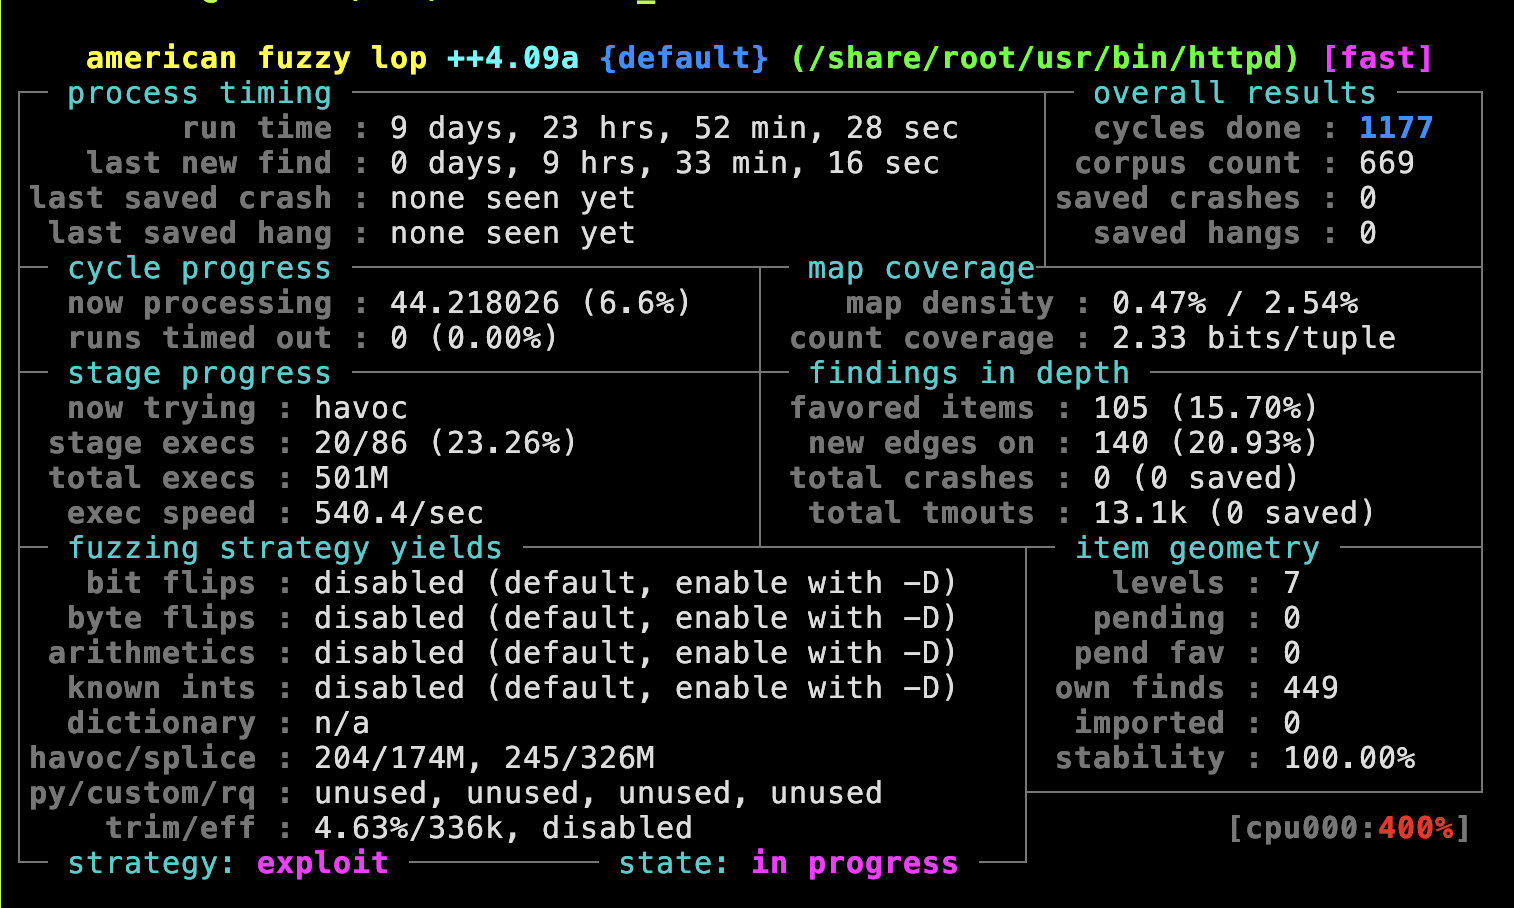 otsmr/blackbox-fuzzing
اختبار Fuzzing لأجهزة إنترنت الأشياء باستخدام الراوتر TL-WR902AC كمثال
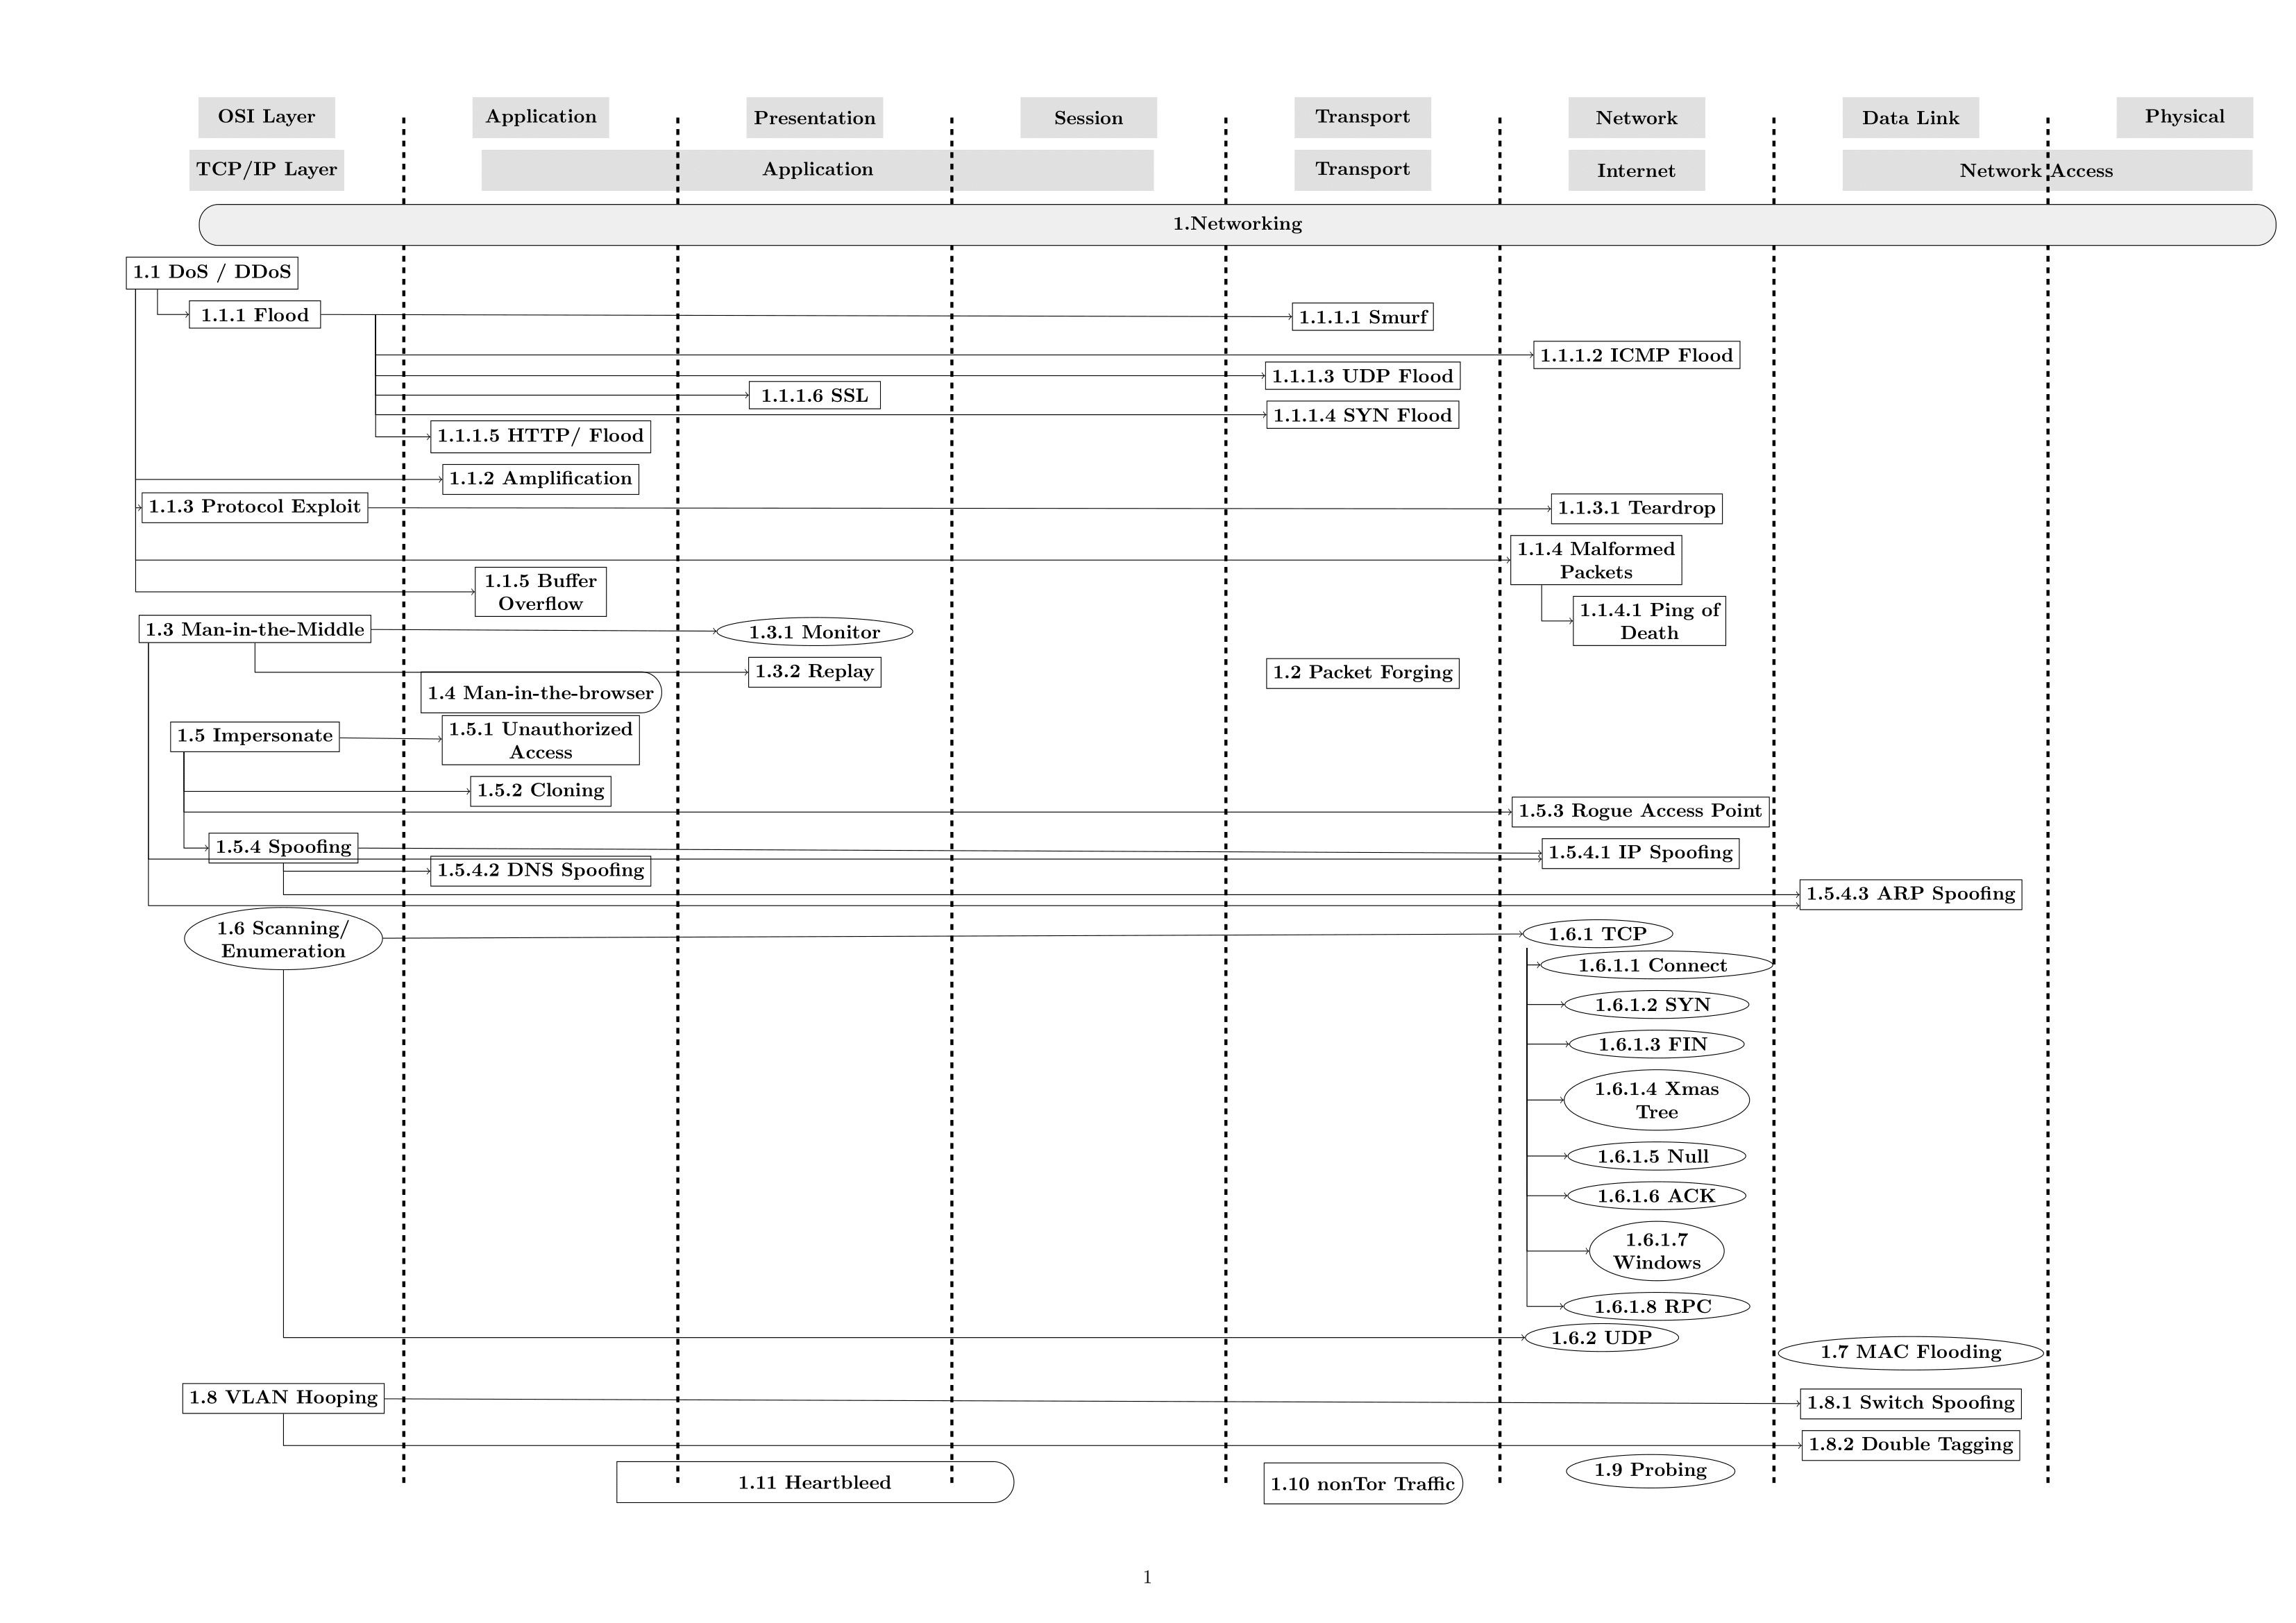 abertaymachinelearninggroup/network-threats-taxonomy
أنظمة كشف التطفل القائمة على التعلم الآلي يصعب تقييمها بسبب نقص مجموعات البيانات التي تمثل بدقة حركة مرور الشبكة والتهديدات المرتبطة بها. في هذا…
 bw3ll/jop_rocket
يتيح هذا الإطار للمستخدم اكتشاف أدوات JOP (gagdets) ويمكنه أتمتة بناء سلسلة JOP كاملة لتجاوز DEP. JOP ROCKET هو الحل الأمثل للبرمجة الموجّهة بالقفز…
 pchaigno/dga-collection
مجموعة من خوارزميات توليد النطاقات المعروفة
 michalbednarski/resourcepoison
كتابة وتحليل استغلال لثغرة CVE-2025-22441: تصعيد الامتيازات من تطبيق مثبت إلى عملية SystemUI على أندرويد بسبب تمرير ApplicationInfo غير موثوق إلى…
 edubr2020/cve-2021-40444--cabless
تم تعديل الكود بحيث لا نحتاج إلى الاعتماد على أرشيفات CAB
 orange-cyberdefense/cve-repository
🐞 مستودع لثغرات CVE عُثر عليها بواسطة أشخاص مصابين بالوسواس القهري








