
 #1
أدوات لجمع وتحليل المعلومات المتاحة للجمهور من المصادر عبر الإنترنت.
موصى به من Kitploit
 cyeezy08/fenrirlvx
واجهة سطر أوامر Go عالية السرعة لرسم خريطة سطح هجوم WordPress، والبصمة الرقمية للإضافات، والربط دون اتصال بقاعدة بيانات CVE
 security-life-org/obscura
منصة إدارة سطح الهجوم وصيد التهديدات، ملف Go ثنائي ثابت واحد للاستطلاع السلبي وشبه الهجومي، والربط بين البيانات، وتقييم المخاطر، والمراقبة المستمرة.
 rmottanet/unauthscout
UnauthScout هي أداة OSINT (استخبارات المصادر المفتوحة) مطوّرة بلغة Bash للاستكشاف السلبي للأصول على منصات التحكم بالإصدارات (GitLab وGitHub).
 jenderal92/cms_detector
يكتشف ويحدد أنظمة إدارة المحتوى (CMS) التي تستخدمها تطبيقات الويب من خلال تحليل استجابات HTTP والتوقيعات المعروفة، مما يساعد في الاستطلاع وتقييمات…
 packetrat/shazhupan
شرائح ومؤشرات الاختراق (IoCs) من بحث ذبح الخنازير
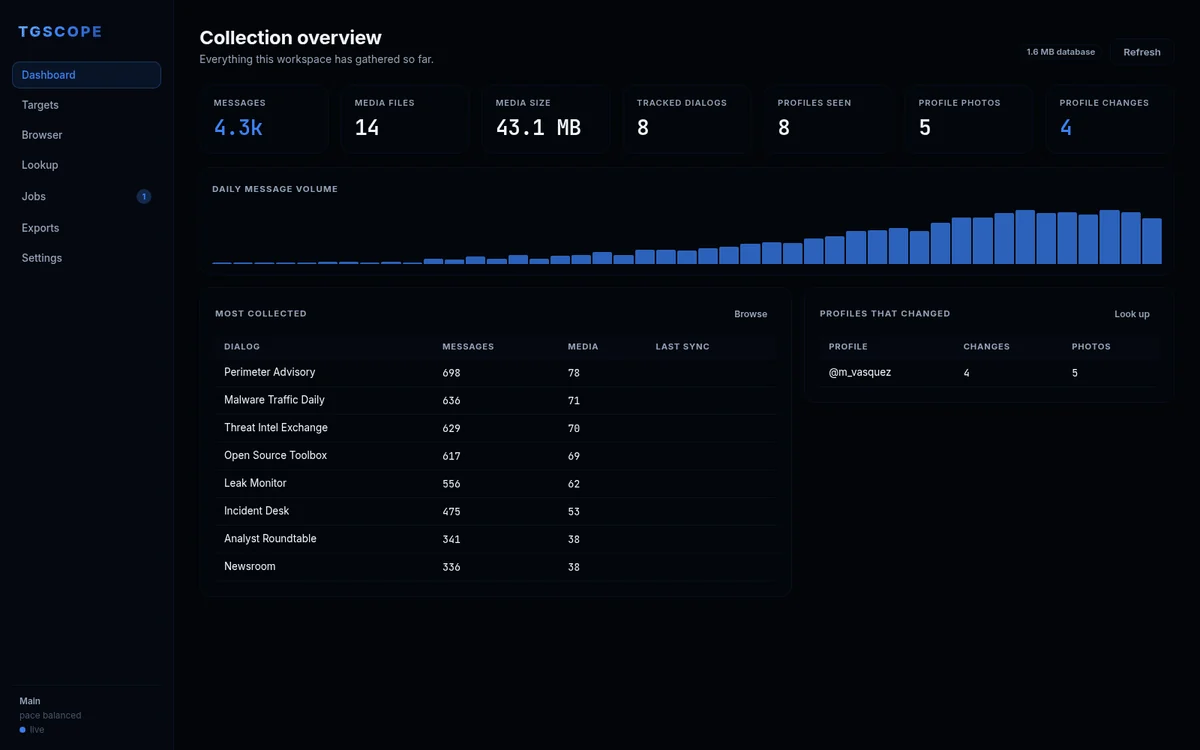 itsmoorgrove/tgscope
استخبارات المصادر المفتوحة (OSINT) لتليغرام، التجميع والأرشفة كتطبيق ويب محلي. جمع متعدد الحسابات، والبحث في الملفات الشخصية مع الصور التاريخية…
 jenderal92/reverse-ip-new-api
تُستخدم هذه الأداة لإجراء عمليات بحث عكسية لعناوين IP — البحث عن جميع النطاقات المستضافة على عنوان IP واحد.
 ricardojoserf/cve-2021-31159
Zoho ManageEngine ServiceDesk Plus MSP - تعداد مستخدمي Active Directory (CVE-2021-31159) - https://ricardojoserf.github.io/CVE-2021-31159/

 t-beckett/h-osint
ورشة عمل OSINT محلية أولاً، تعمل بلوحة المفاتيح، مخصصة للطرفية مع 28 وحدة تغطي عمليات البحث عن أسماء المستخدمين والنطاقات وعناوين IP والبريد…
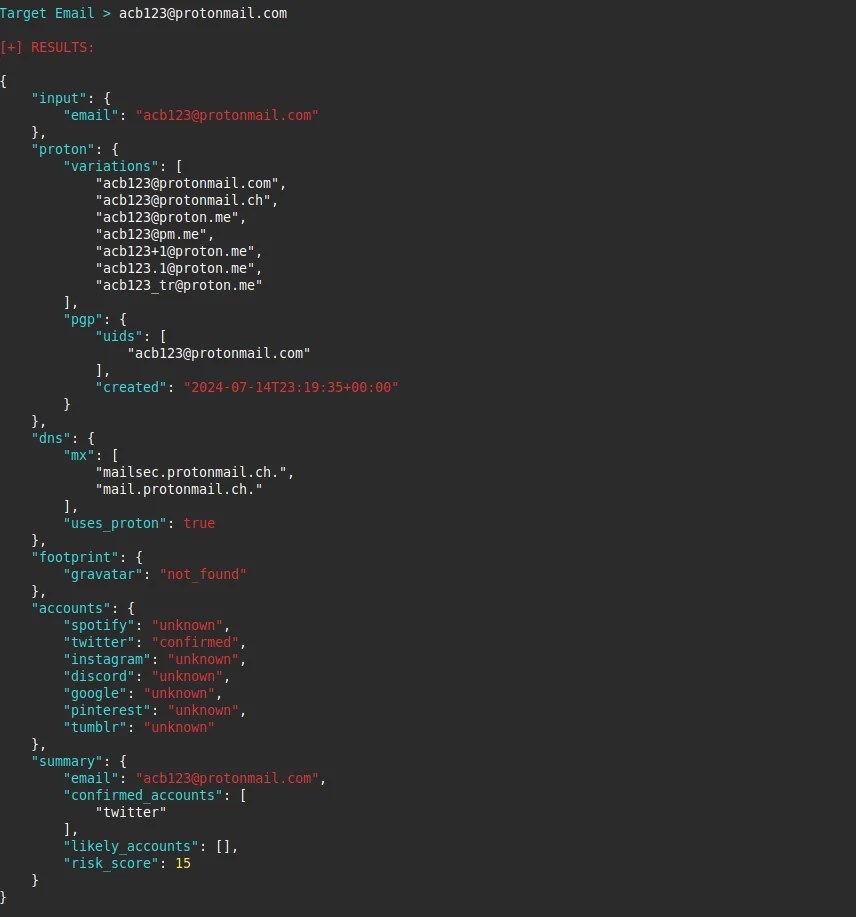 emrekybs/protonscope
أداة OSINT خفيفة بلغة Python تحلل عناوين البريد الإلكتروني لاستخراج المعلومات الاستخباراتية وبيانات البصمة الرقمية، مع التركيز على بنية ProtonMail…
 roxanne_ardary/emailxpose
EmailXpose هو نظام أمان بريد إلكتروني مفتوح المصدر مدعوم بالذكاء الاصطناعي، يكتشف التصيد الاحتيالي والبريد العشوائي والاحتيال والبرمجيات الخبيثة…
 toxy4ny/rinhit
يجمع القطع الأثرية (Artifacts) من macOS وiOS لبناء جداول زمنية لنشاط الشبكة، ومطابقة الهوية عبر الأجهزة، والارتباط بالموقع الفعلي لأغراض الاستطلاع…
 tonejito/check_cve-2019-3462
تحقق من @Debian و @Ubuntu #GNU / #Linux عن CVE-2019-3462 في APT
 razureink/arisu
يفحص مستودعات التعليمات البرمجية العامة ومنصات مقتطفات التعليمات البرمجية لاستخراج والتحقق من صحة مفاتيح API لخدمات الذكاء الاصطناعي، مع لوحة تحكم…
 tanasescualexandrugabriel/vulnerability-assessment-and-osint-cve-2012-1823
يُوثّق هذا المستودع عملية تحديد وتحليل وجمع معلومات الاستخبارات مفتوحة المصدر (OSINT) حول ثغرة أمنية محددة تم اكتشافها أثناء فحص الشبكة المستهدفة.
 zavikhttak/follina-msdt-threat-investigation
🔵 تقرير تحليل تهديدات لثغرة Follina (CVE-2022-30190) — ثغرة تنفيذ التعليمات البرمجية عن بُعد (RCE) في Microsoft MSDT من نوع zero-day تم استغلالها في…
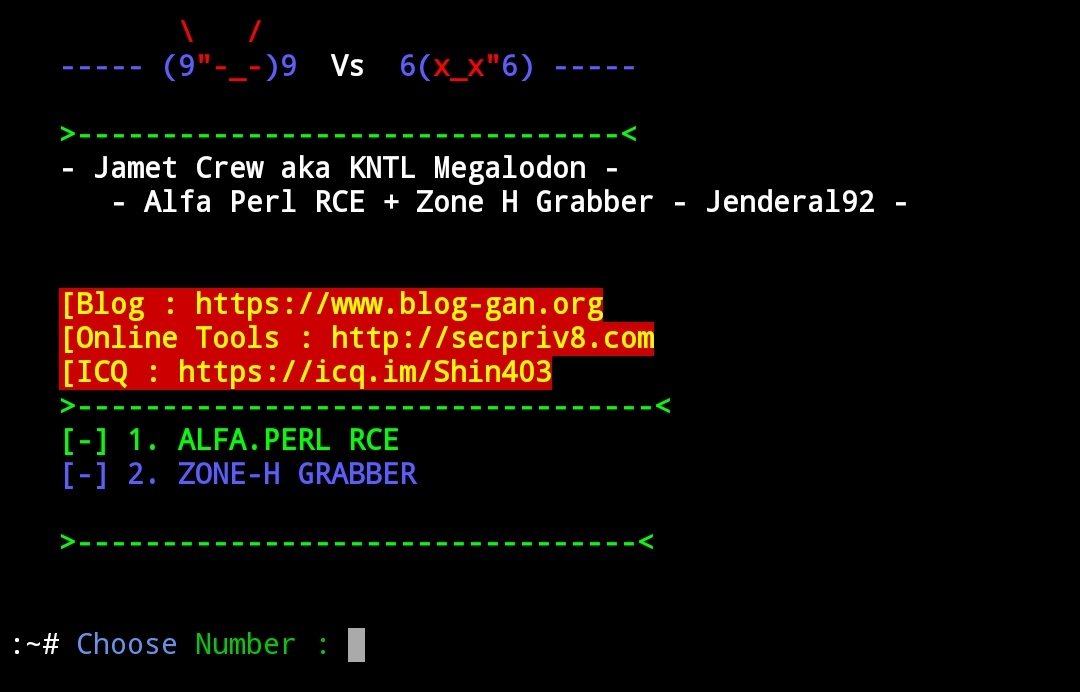 jenderal92/alfa-perl-rce-zoneh-grabber-python
Python2.7
 cisc0-gif/email-extract
أداة بسيطة لاستخراج البريد الإلكتروني من المواقع الإلكترونية








