
 accuknox/agentz
منصة ذكاء اصطناعي وكيلية قائمة على نموذج الثقة الصفرية. تدعم عمليات النشر عبر SaaS وOnPrem (معزولة عن الشبكة).

ابنِ وكلاء الذكاء الاصطناعي وشغّلها وأدرها. آمنة بحكم التصميم.
يعمل كل وكيل داخل بيئة معزولة ترفض افتراضيًا ولا يتلقى أي
بيانات اعتماد.
كل إجراء يقوم به الوكيل قابل للتتبع.
AgentZ هي منصة متعددة المستأجرين لتشغيل وكلاء الذكاء الاصطناعي. وهي توفر ضمانات عزل قوية، وعدم تعريض أي بيانات اعتماد للوكلاء، ووضعية شبكة ترفض افتراضيًا، وتحكمًا في حزم البرامج التي يمكن لوكلائك الوصول إليها.
الموقع الإلكتروني: صفحة AgentZ الرئيسية. DeepWiki: تحدث مع المستودع وساهم بسرعة.
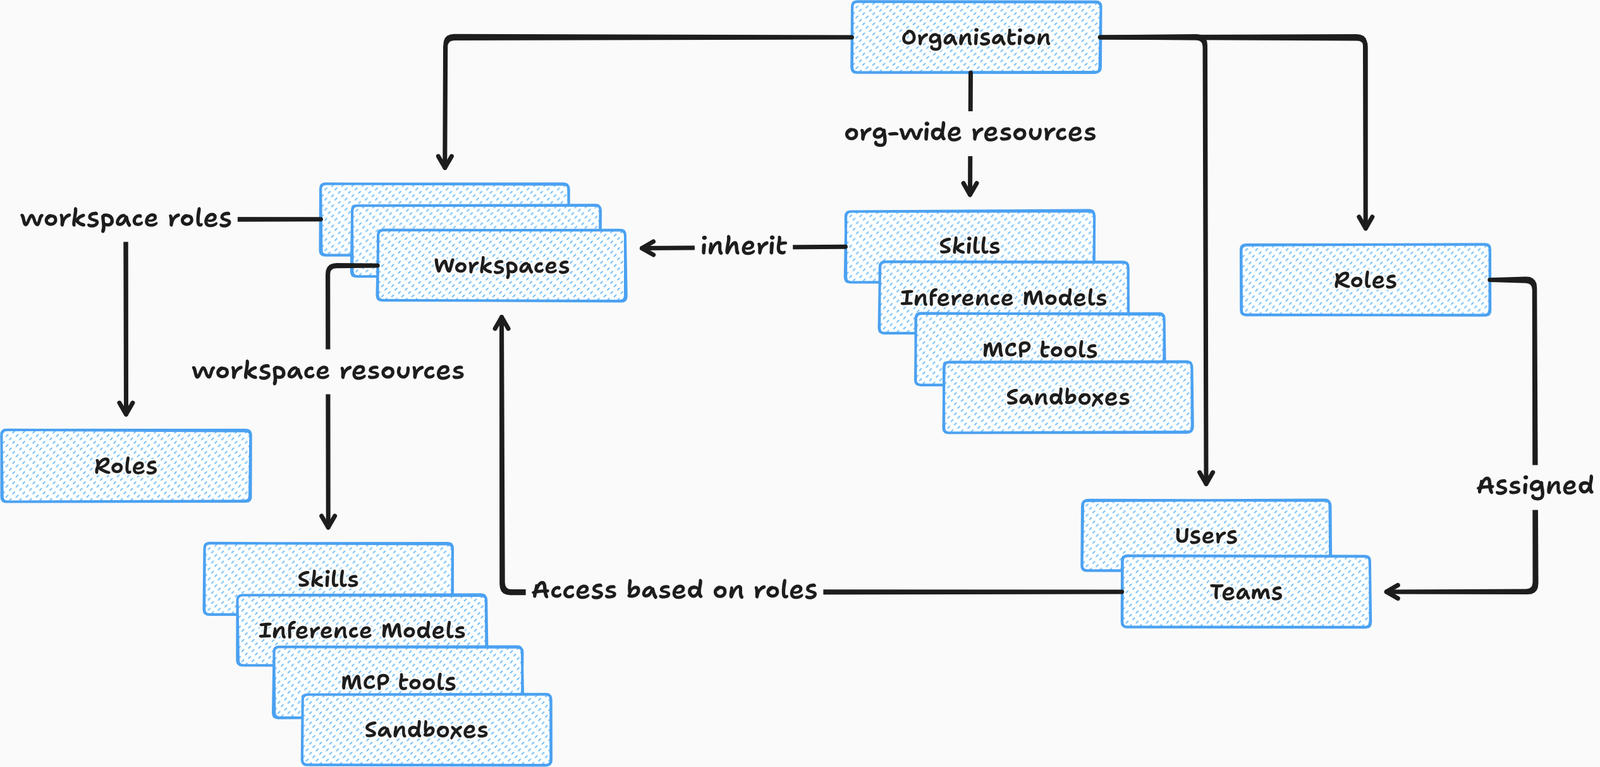
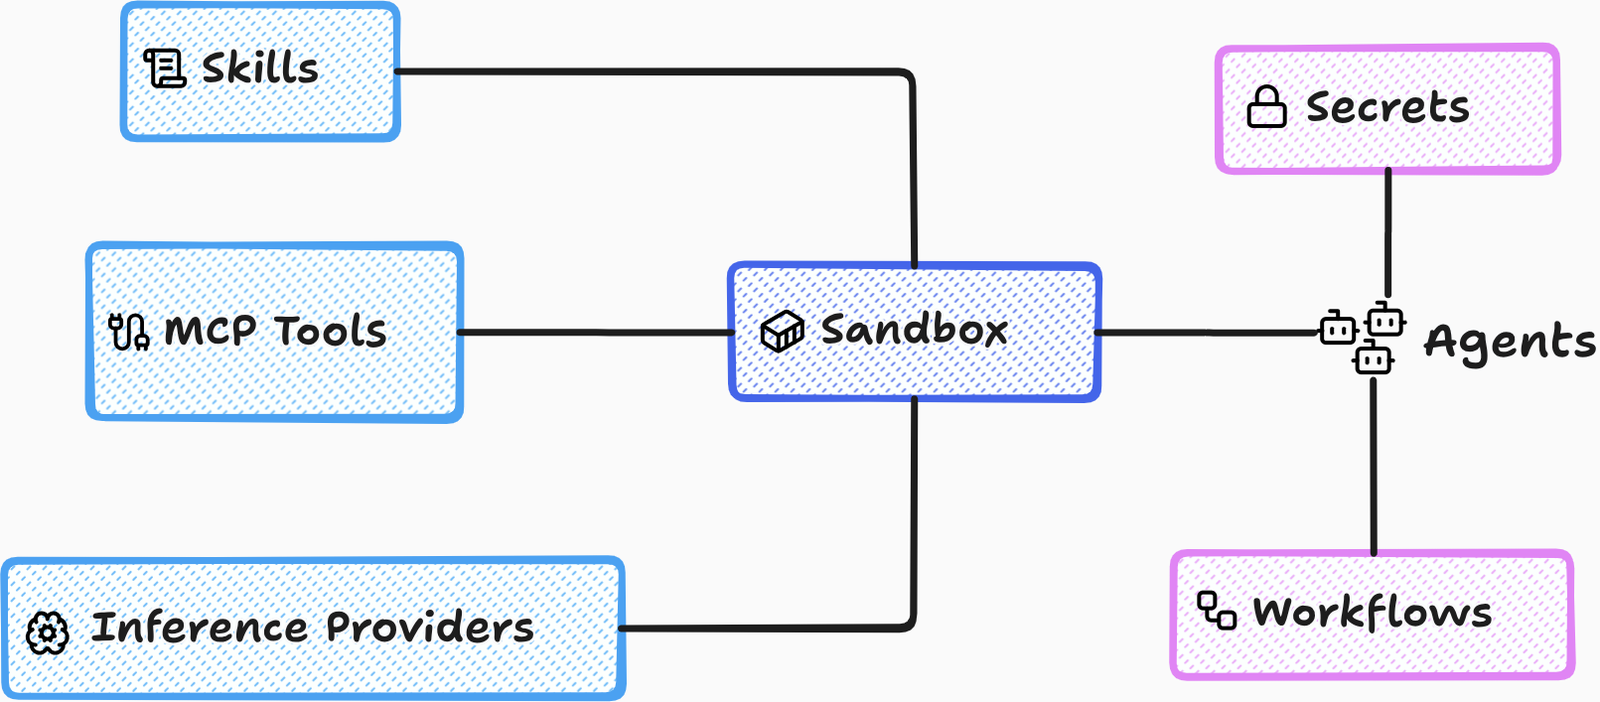
موفرو الاستدلال: ندعم مجموعة من الموفّرين (مستمدين من OpenCode)، بما في ذلك Amazon Bedrock وGCP Vertex وAzure AI Foundry واشتراك OpenAI Codex. كما ندعم تهيئة نقاط نهاية مخصصة لـ OpenAI/Anthropic.
المهارات: هناك نوعان من المهارات - قابلة للتعديل وغير قابلة للتعديل. المهارات القابلة للتعديل هي تلك التي يمكن للوكلاء تعديلها، بل غالبًا ما ينتجها الوكلاء أنفسهم. أما المهارات غير القابلة للتعديل فيرفعها المستخدم وتدعم الإصدارات والتراجع عنها.
أدوات MCP: على غرار موفري الاستدلال، نوفر أيضًا كتالوجًا لخوادم MCP. إذا كان هناك موفّر لا ندعمه، يمكنك إضافة خادم مخصص.
البيئة المعزولة (Sandbox): مجموعة من التهيئات القابلة لإعادة الاستخدام (النماذج والمهارات وأدوات mcp وحزم البرامج والمضيفين المسموح بهم). يرث الوكلاء جميع خصائص بيئتهم المعزولة. يمكن تبديل بيئة الوكيل المعزولة أو إعادة تهيئتها في أي وقت، مما يؤدي إلى تغيّر خصائصه أيضًا.
الوكلاء: الوكيل هو Pod في Kubernetes يشغّل خادم OpenCode مع إضافات وأدوات مخصصة في الخلفية. تستخدم AgentZ سياسات شبكة Cilium لتطبيق وضعية الرفض الافتراضي. لا يمكن لـ Pod الوكيل إرسال حركة مرور إلى أي وجهة ما لم تسمح بذلك قاعدة صريحة.
الوكلاء ذوو حالة، ويجب التعامل معهم على هذا الأساس. يتم دعم دليلهم الرئيسي بواسطة PVC في Kubernetes، أي أنه يبقى محفوظًا عبر عمليات إعادة التشغيل.
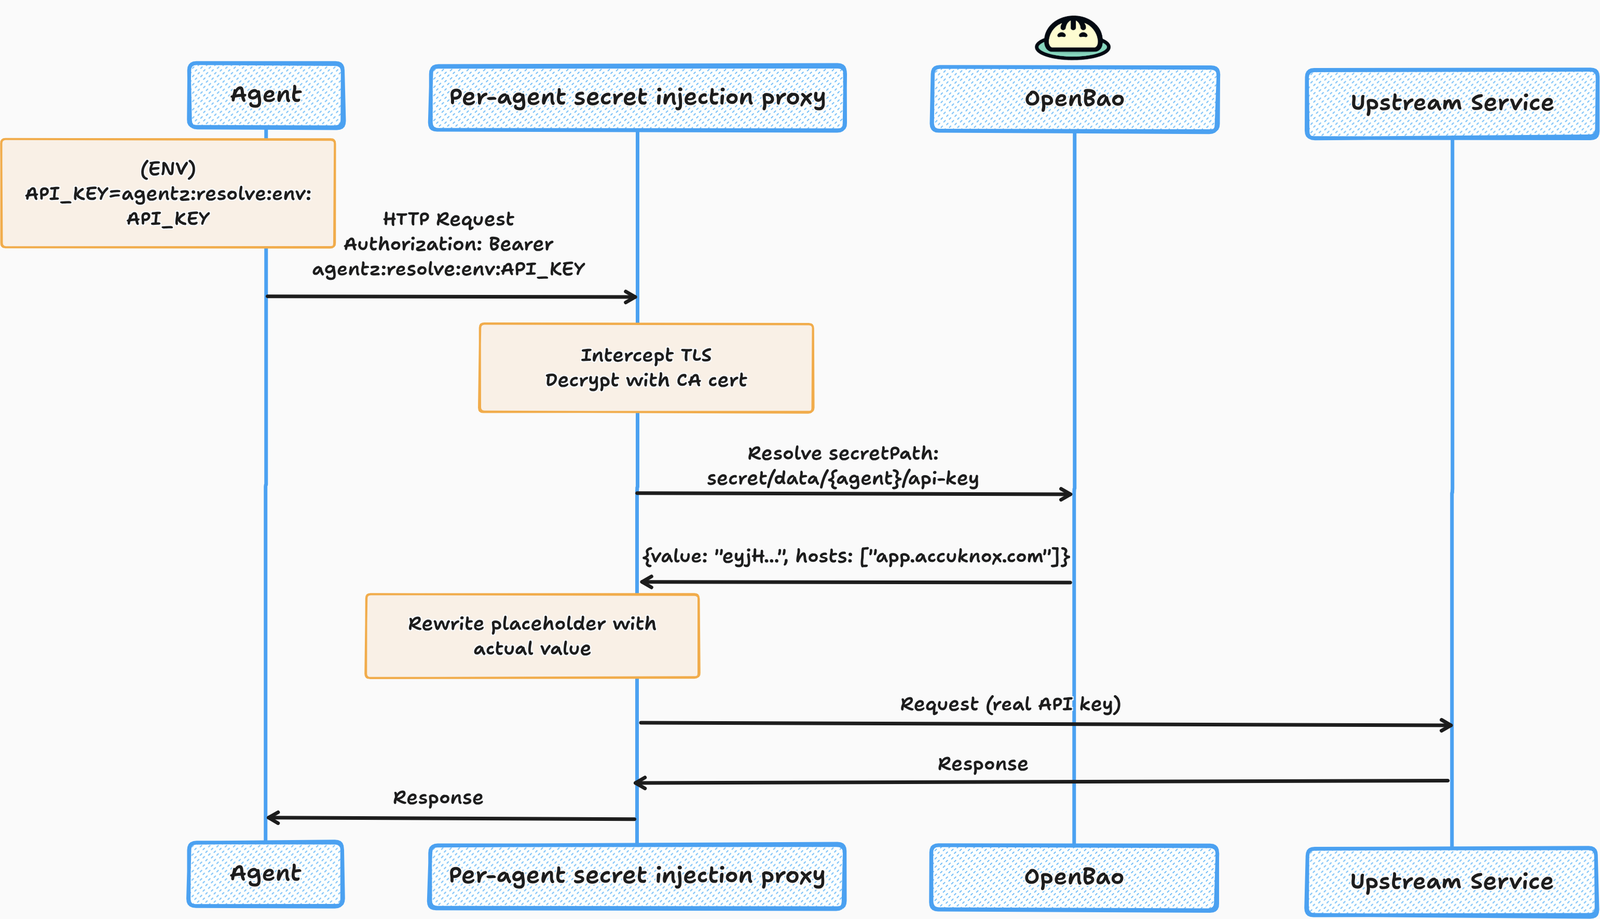
الأسرار: MCP ليس خاليًا من مشكلاته. غالبًا ما يكون استخدام أداة CLI أبسط وأكثر فعالية. تحتاج أدوات CLI التي تتصل بخدمات خارجية، مثل Gmail وGoogle Calendar، إلى رموز مصادقة أو مفاتيح API. وهنا يأتي دور وكيل حقن الأسرار.
عند إنشاء سر في AgentZ، بدلًا من حقن بيانات الاعتماد الفعلية، نحقن
عنصرًا نائبًا، مثل agentz:resolve:env:API_KEY. عندما يستدعي وكلاؤك واجهات Gmail البرمجية،
يستبدل وكيل الحقن العنصر النائب ببيانات الاعتماد الفعلية. لا يحصل وكلاؤك أبدًا على وصول مباشر
إلى بيانات الاعتماد.
علاوة على ذلك، عند إنشاء سر، يجب عليك تحديد مجموعة من المضيفين صراحةً يكون السر صالحًا لهم. يساعد ذلك في منع تسريب الأسرار.
هناك العشرات من وكلاء الذكاء الاصطناعي في الساحة. لم نرغب في إعادة اختراع وكيلنا الخاص. نعتقد أن meta-harness هو النهج الصحيح.
واجهة OpenCode API الخاصة بالبوابة متوافقة مع عميل OpenCode TUI. يمكنك الاتصال بالوكيل باستخدام:
opencode attach https://agentzharness.ai/api/opencode/{AGENT_NAME}/
لم يكن هذا المشروع ليكون ممكنًا لولا العديد من المكتبات والمشاريع مفتوحة المصدر الممتازة التي بُني عليها.






