#1
 gagaltotal/cve-2026-42945-nginx-rift-toolkit
أداة آلية لفحص واستغلال وتصحيح ثغرة CVE-2026-42945 (ثغرة تنفيذ برمجيات عن بُعد حرجة في nginx). تتضمن ماسح شبكة، واستغلال حقن الكومة، وأداة تصحيح…
 sc4rfurry/r4venzcl4w
إطار عمل معياري لمختبرين الاختراق وصيادي الأخطاء مكتوب بلغة بايثون.
 vqkro/higernes
مجموعة أدوات OSINT سلبية بلغتي python و c++ لأسماء المستخدمين، وعناوين البريد الإلكتروني، والنطاقات، وعناوين IP، وأرقام الهواتف، والتجزئات (hashes).…
 vighnesh91/omnisec-hex
مستودع أمني أحادي محلي في المتصفح يضم ست وحدات لفرز تطبيقات APK/IPA للهواتف المحمولة، وتشويش DAST من جانب العميل، وأدلة OSINT، وتقييم التهديدات…
 nurdilin/cve-2018-16706
أو كيف أطفئ تلفازي عبر cronjob
 1n3/sn1per-mcp
MCP server that lets AI assistants drive a self-hosted Sn1per install, running scoped, audited scans and returning findings, ports, subdomains and…
 joda32/yowie
Finds the SaaS services an organisation subscribes to, using only externally observable data. Built for shadow IT discovery.
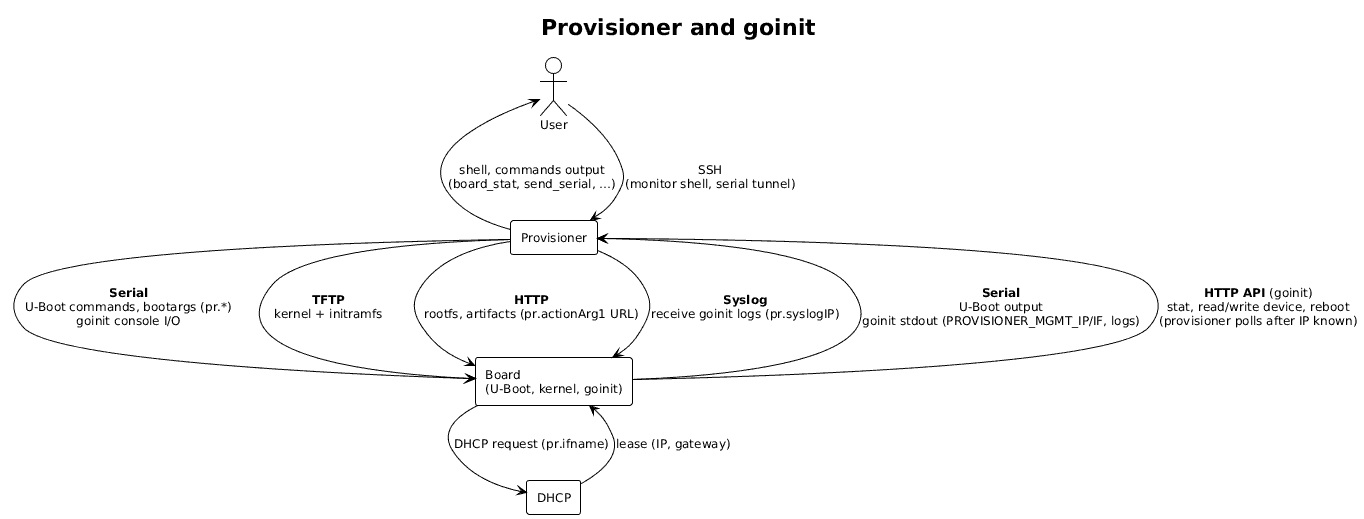 alessandrocarminati/provisioner
نظام التزويد والمشاركة لـ SBCs
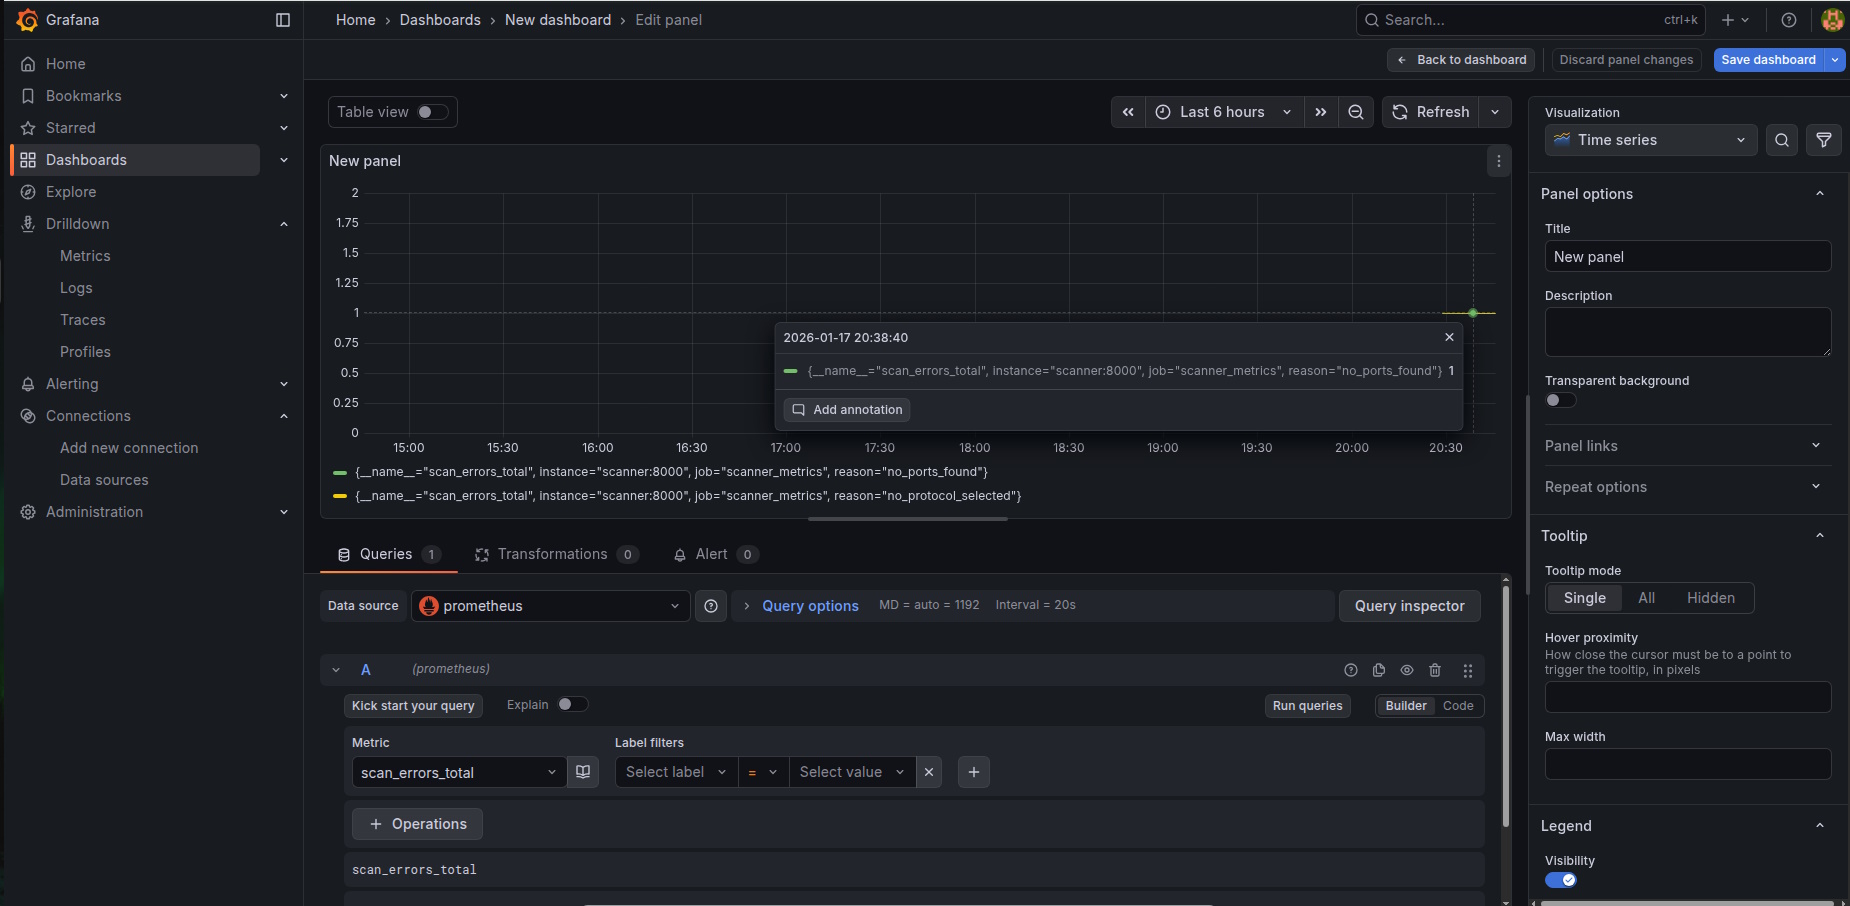 znakar/sharktooth
ماسح المنافذ مع تكامل Docker وPrometheus + Grafana. أداة لتدقيق الشبكة مع دعم تعدد الخيوط والمراقبة في الوقت الفعلي.
 haruu77g/phantomprint
محرك بصمة هجين سلبي — تعرف على المضيفين دون إرسال حزمة واحدة
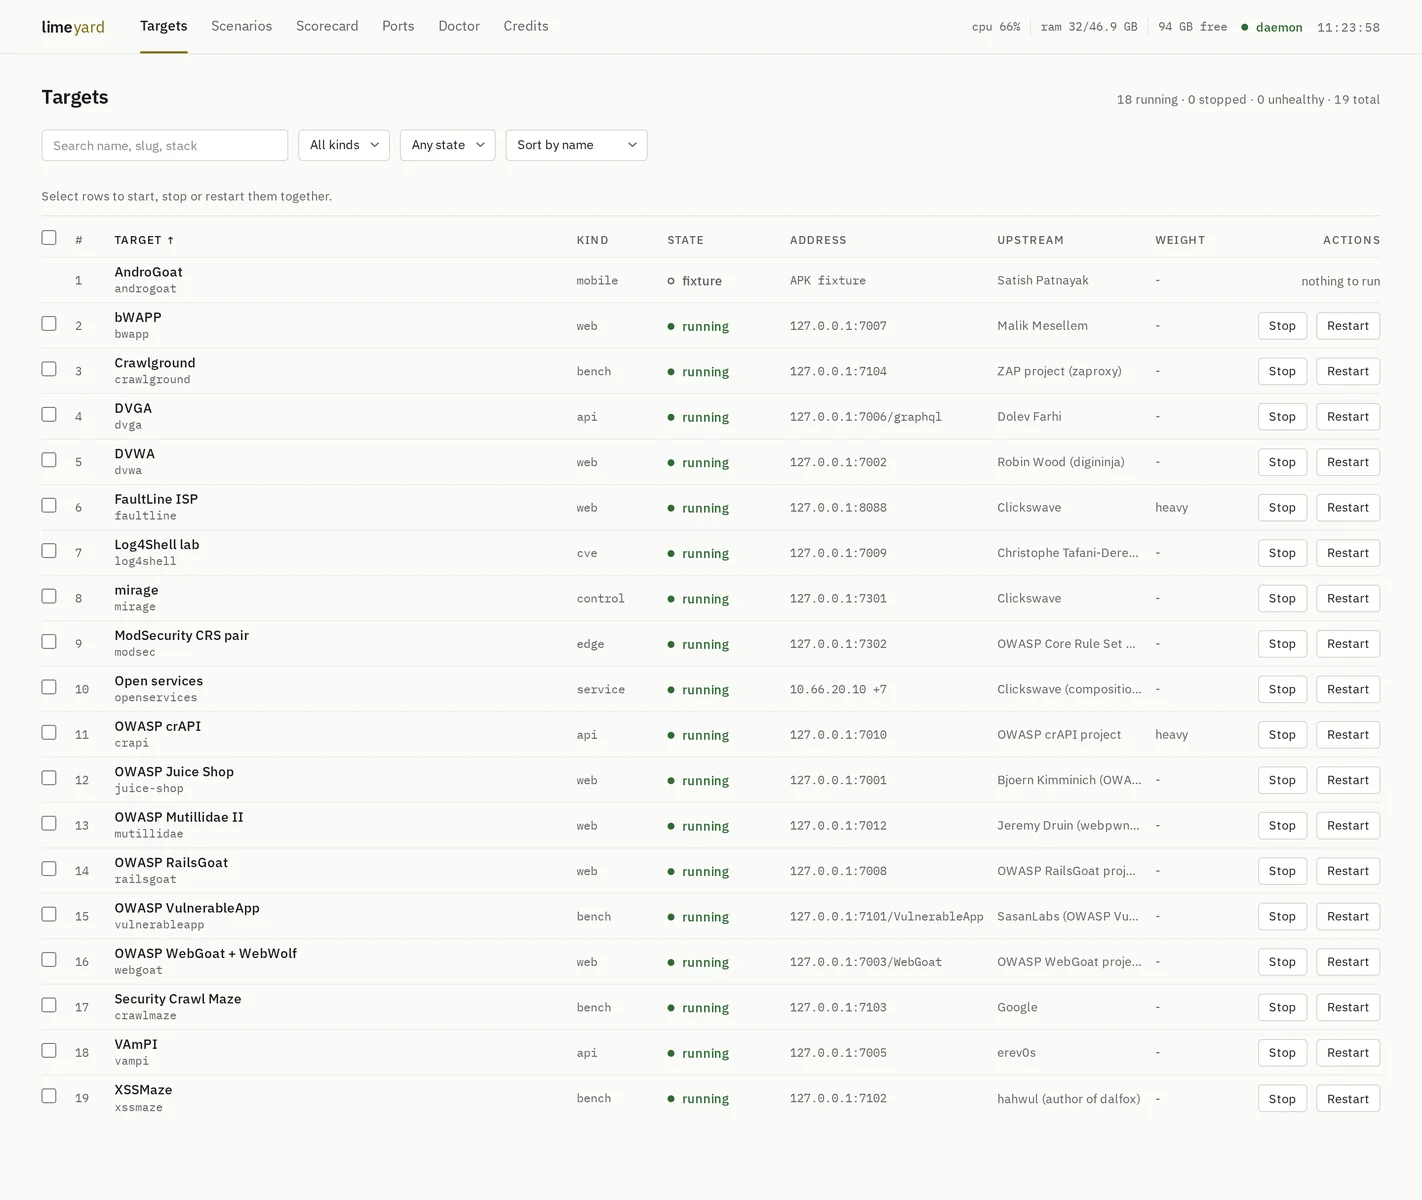 clickswave/limeyard
مختبر Docker قابل للاستغلال عن قصد مع بنية DNS قابلة للتوجيه ومفاتيح إجابة قابلة للقراءة آليًا لكل هدف، مع تقييم دقة الماسح واستدعائه ونطاقه محليًا.
 lkarlslund/jugular
ماسح ضوئي CUPS-browsed فائق السرعة (CVE-2024-47176)
 antecursor/antecursor
نظام مستقل ونمطي لجمع المعلومات واستغلال الشبكة. واجهة الويب هنا: https://antecursor.fr/ مزيد من المعلومات هنا: https://doc.antecursor.fr/
 sinakeshmiri/log4jscan
ماسح ضوئي بسيط بلغة بايثون للتحقق مما إذا كانت شبكتك معرّضة لثغرة CVE-2021-44228
 sandraschi/copy-fail-mcp
CVE-2026-31431 Copy Fail — مختبِر LPE لنواة Linux عبر MCP
 darkrx1/rxscan
واجهة سطر أوامر Rust لاستطلاع الشبكة المحدود: اكتشاف منافذ TCP/UDP، وتحديد الخدمات، وجمع أدلة DNS/TLS/HTTP، والبحث عن أسماء المستخدمين من المصادر…
 wizlab-it/anviz-m3-rfid-cve-2019-11523-poc
Anviz M3 RFID CVE-2019-11523 PoC