
 #1
أدوات لتحليل حركة مرور الشبكة وسجلات الاتصالات للتحقيق في الحوادث الأمنية.
موصى به من Kitploit

 kiminewt/pyshark
غلاف بايثون لـ tshark، يتيح تحليل الحزم بلغة بايثون باستخدام مفككات wireshark
 0x4d31/fatt
FATT /fingerprintAllTheThings - سكربت مبني على pyshark لاستخراج بيانات تعريف الشبكة والبصمات من ملفات pcap وحركة مرور الشبكة الحية
 gosecure/pyrdp
RDP monster-in-the-middle (mitm) ومكتبة لـ Python مع القدرة على مشاهدة الاتصالات المباشرة أو بعد وقوعها
 zeek/zeek
Zeek هو إطار تحليل شبكات قوي يختلف كثيرًا عن نظام IDS التقليدي الذي قد تعرفه.
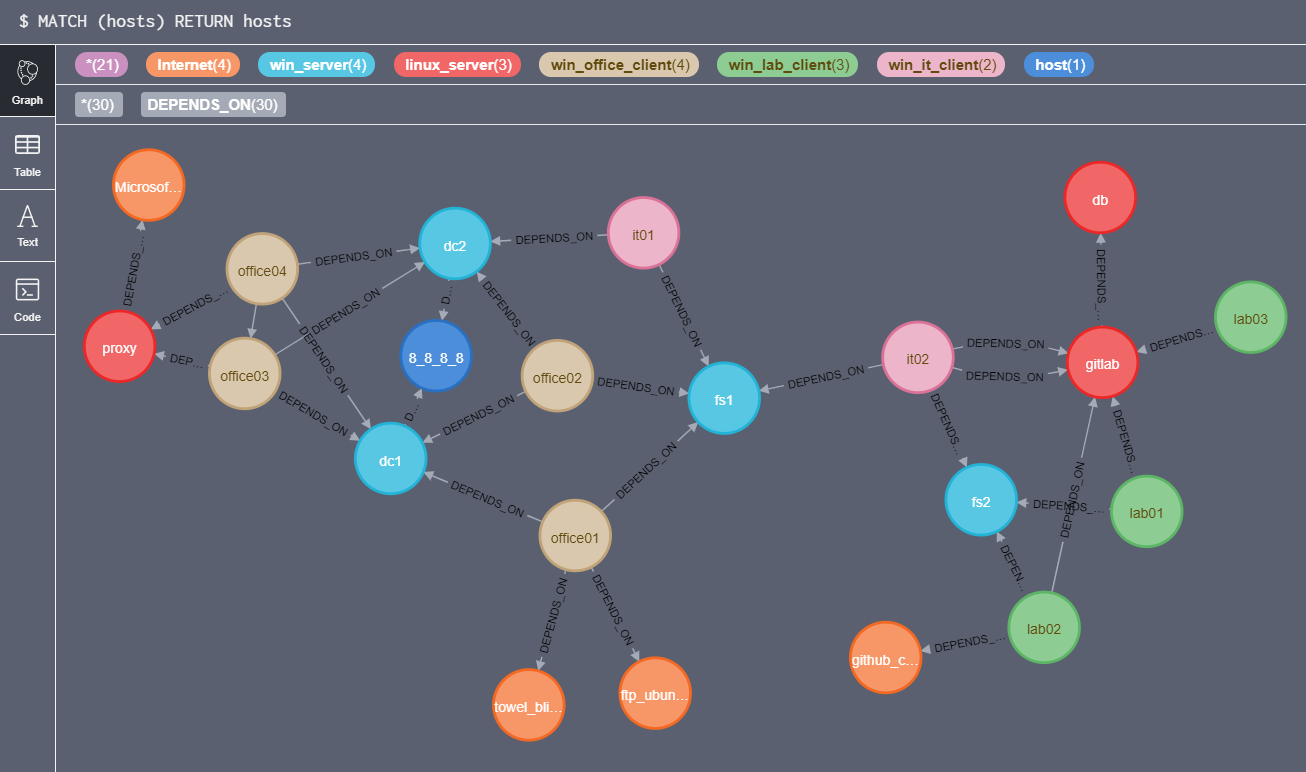 trinitor/netstat2neo4j
إنشاء عبارات CREATE لـ neo4j من ملفات netstat من أجهزة متعددة
 mspicer/pcapinator
أداة لمعالجة عدد كبير من ملفات pcap باستخدام tshark
 microsoft/etl2pcapng
أداة تقوم بتحويل ملف .etl يحتوي على التقاط حزم شبكة ويندوز إلى تنسيق .pcapng.
 agent-hellboy/ltm
ltm هو مصحح أخطاء تاريخ الآلة لنظام لينكس. يسجل بيانات تعريف العمليات والملفات والشبكة والذاكرة والإدخال/الإخراج عبر الكتل عبر eBPF، ثم يتيح لك…
 insane-forensics/drovorub-hunt
أداة للمساعدة في الصيد القائم على الشبكة لـ GRU's Drovorub malware c2

 srixivas/pcapxray
❄️ PcapXray - أداة تحليل الشبكات الجنائي - لتصور التقاط الحزم دون اتصال كرسم بياني للشبكة بما في ذلك تحديد الأجهزة، إبراز الاتصالات المهمة واستخراج…
 benjeems/packetstrider
أداة تحقيق جنائي في حزم الشبكات لبروتوكول SSH
 eciavatta/caronte
أداة لتحليل تدفق الشبكة أثناء مسابقات Capture the Flag للهجوم/الدفاع
 bee-san/pywhat
🐸 تعرف على أي شيء. يتيح لك pyWhat بسهولة التعرف على عناوين البريد الإلكتروني وعناوين IP والمزيد. قم بتغذيته بملف .pcap أو بعض النصوص وسيخبرك ما…
 packetsifter/packetsiftertool
PacketSifter هي أداة/سكريبت صُممت لمساعدة المحللين في غربلة تسجيلات الحزم (pcap) للعثور على حركة مرور جديرة بالملاحظة. تقبل PacketSifter ملف pcap…
 misp/misp-wireshark
إضافة Lua لاستخراج البيانات من Wireshark وتحويلها إلى تنسيق MISP
 cyb3rmx/qu1cksc0pe
أداة تحليل برمجيات خبيثة شاملة.
 z4l4mi/ipgeo
يستخرج عناوين IP من ملفات حركة مرور الشبكة بصيغة pcap/pcapng وينشئ تقارير CSV تحتوي على تفاصيل الموقع الجغرافي ومزود الخدمة والمؤسسة لكل عنوان IP.






