
 #1

 alwentiu/covidsafe-cve-2020-12856
ثغرة أمنية متعلقة بالبلوتوث في بعض تطبيقات تتبع المخالطين
 0xjohnnydev/cve-2026-28992-iohidfamily-fastpathuserclient-race-conditions
ثغرة UAF (استخدام بعد التحرير) وانهيار المعالج المساعد AOP في IOHIDEventServiceFastPathUserClient. لا تتطلب أي entitlements، ويمكن الوصول إليها من…
 vichhka-git/magisk-renef
وحدة Magisk تقوم بتغليف تلقائي لـ renef_server (التجهيز الديناميكي لأندرويد)
 yogehi/cve-2024-4406-xiaomi13pro-exploit-files
ملفات متعلقة باستغلال Pwn2Own Toronto 2023 ضد هاتف Xiaomi 13 Pro.
 advancedhacker101/android-c-sharp-rat-server
هذه إضافة لخادم R.A.T المبني على لغة c# توفر امتدادًا لأنظمة الهواتف القائمة على أندرويد.
 abbbe/sslcaudit
أداة اختبار أمان آلية لعملاء SSL/TLS للكشف عن ثغرات هجمات الوسيط (MITM) في العملاء السميكين وتطبيقات الهاتف المحمول والأجهزة الشبكية.
 vvirei333/abrake27
خريطة إرسال SEP في iOS 27 kernelcache RE، وفرق AMFI، وسير عمل Ghidra.
 stuxctf/mhf
إطار عمل المساعد المحمول (mhf) هو أداة تعمل على أتمتة عملية تحديد الإطار/التقنية المستخدمة في إنشاء تطبيق محمول. بالإضافة إلى ذلك، تساعد في العثور…
 tamirzb/cve-2019-14040
كود PoC لـ CVE-2019-14040
 scramblr/rf-chaos
RF CHAOS هو تطبيق أندرويد مصمم لإحداث الفوضى عبر جميع محولات الترددات اللاسلكية الممكنة - استمتع!
 cipher-attack/chimera
حاقن حمولة ومحاكي HID لأندرويد مثل Hak5 و Rubber Ducky
 isec-tugraz/file-notification-attacks
أدوات بحثية لهجمات القناة الجانبية لإشعارات الملفات على Linux وWindows وmacOS، توضح تسريب inotify/FSEvents، وتوقيت ضغطات المفاتيح، وبصمة المواقع…
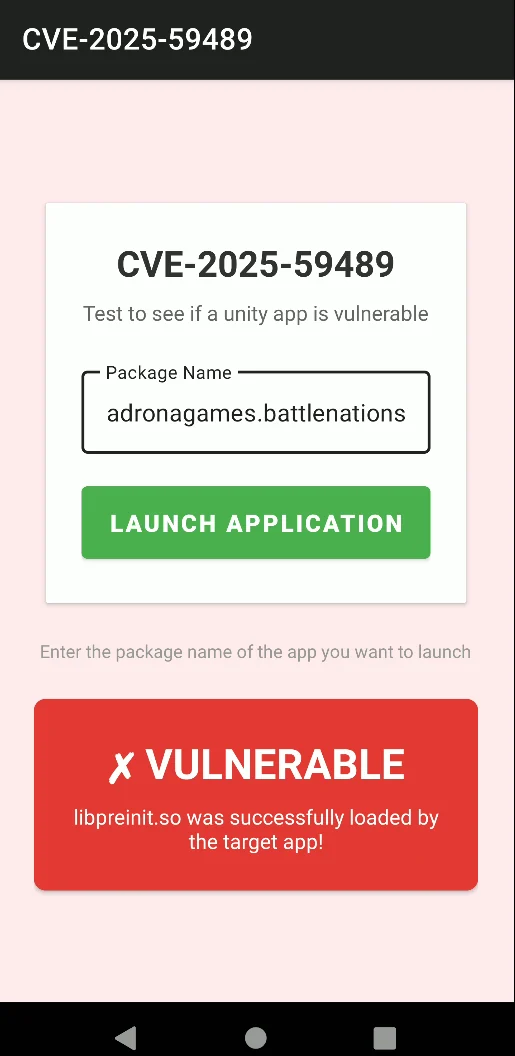 githubkillsmyopsec/cve-2025-59489-poc
إثبات المفهوم لـ CVE-2025-59489. يؤثر على ألعاب Unity التي تعمل على نظام Android.
 feliam/cve-2014-4378
تحليل الثغرة CVE-2014-4378: تسريب معلومات في Apple CoreGraphics عبر ملف PDF مصمم، مما يتيح تسريب تخطيط الذاكرة وتجاوز ASLR و DEP و CodeSigning على…
 k-o-n-t-o-r/ghostlock-sabrina
CVE-2026-43499 استغلال GhostLock للحصول على صلاحيات الجذر على Chromecast مع Google TV (sabrina)
 nccgroup/dapr
منصة هجوم برامج التشغيل لنظام Linux
 tc4dy/cve-2026-0073-poc-exploit
استغلال تجاوز المصادقة بدون نقر لتصحيح أخطاء ADB اللاسلكي في Android (CVE-2026-0073). يوفر صدفة تفاعلية وتنفيذ الأوامر ومسح الشبكة لاختبارات الأمان…









