
 #1
أدوات لتقييم واختبار واستغلال تطبيقات الجوال والأجهزة (Android، iOS).
موصى به من Kitploit

 seemoo-lab/internalblue
إطار عمل لتجارب البلوتوث لرقائق Broadcom وCypress.
 alirezaparsi/copg
Advanced per-app device / CPU / GPU spoofer for rooted Android — device profiles, per-app CPU models, prop & Android-ID spoofing, all driven by a…
 b1n4r1b01/n-days
مجموعة منسّقة من براهين المفهوم (PoCs) لاستغلال نواة iOS ومساحة المستخدم، وكتابات تحليلية لثغرات CVE المستغلة في البرية والتي خضعت للبحث، بما في ذلك…
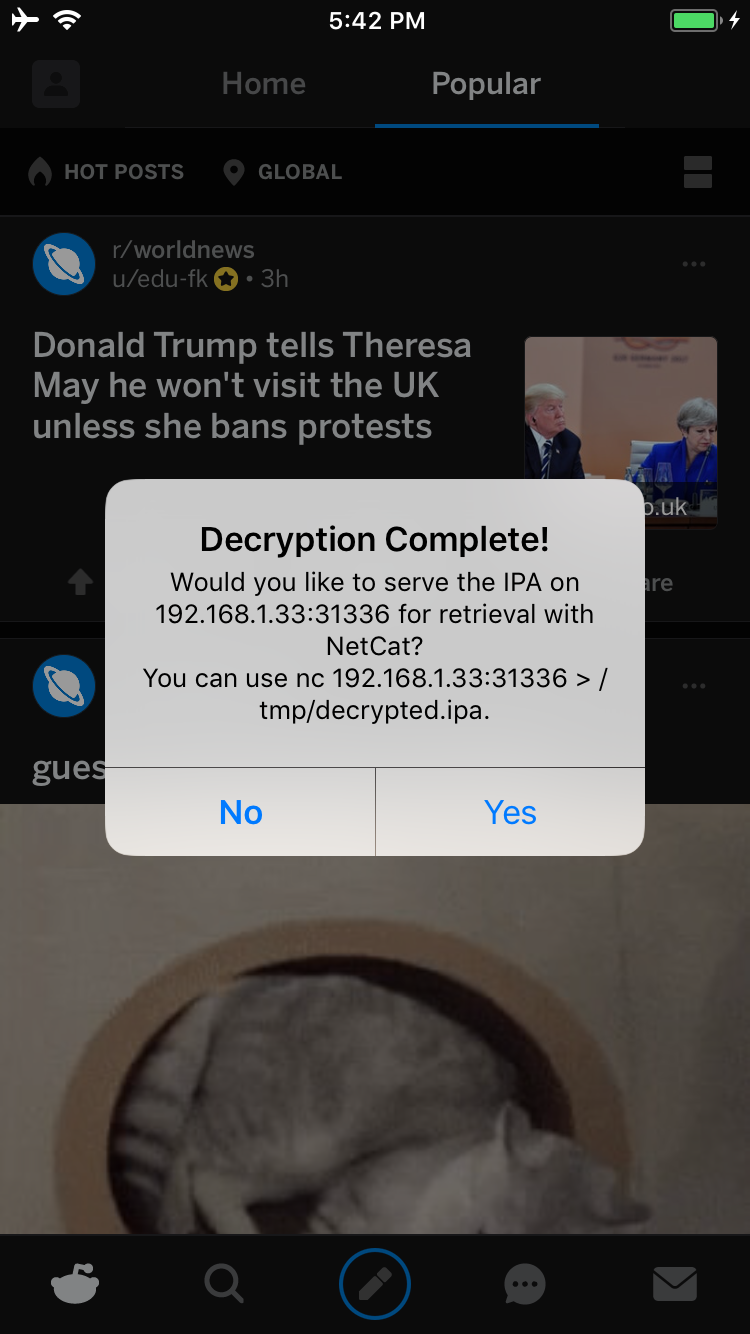 bishopfox/bfdecrypt
أداة لفك تشفير تطبيقات App Store على أجهزة iOS 11.x المكسورة الحماية (Jailbroken)
 ejfkdev/ddc
Android DEX → Java decompiler in Rust — quality-first: javac-verified output, exact semantic-preserving simplification (cure), full apps in seconds,…
 ironfox-oss/ironfox
متصفح ويب محصّن لنظام أندرويد، مشتق من Mull/Firefox مع تصحيحات تركّز على الخصوصية، ومكافحة البصمات الرقمية، وإزالة التتبع، وإعدادات افتراضية آمنة…
 tomasz-lisowski/swsim
بطاقة SIM برمجية.
 nyamisty/ssl-kill-switch3
الجيل التالي من SSLKillSwitch مع دعم أكثر بكثير!
 laginimaineb/extractkeymaster
استغلال يستخرج مفاتيح KeyMaster من Qualcomm باستخدام CVE-2015-6639 وCVE-2016-2431
 swdunlop/andbug
مصحح أخطاء قابل للبرمجة لـ Android Dalvik VM باستخدام واجهات JDWP/DDM لربط الطرق، فحص حالة العملية، وتعديل سلوك وقت التشغيل دون الحاجة إلى كود المصدر.
 morpheuslord/quadrainspect
إطار عمل معياري لتحليل أمان تطبيقات Android APK يدمج أدوات التحليل الثابت والديناميكي والهندسة العكسية لإجراء تقييم شامل للثغرات واختبار الاختراق…
 nyan-x-cat/mass-rat
أداة إدارة عن بُعد أساسية متعددة المنصات - Xamarin
 nccgroup/blackboxprotobuf
Blackbox Protobuf هي مجموعة من الأدوات للعمل مع Protocol Buffers (protobuf) المشفرة دون الحاجة إلى تعريف protobuf المطابق.
 ebryx/aes-killer
مكون إضافي لـ Burp لفك تشفير حركة المرور المشفرة بـ AES أثناء التنقل
 illusionofchaos/ios-gamed-0day
استغلال gamed في iOS (تم إصلاحه في 15.0.2)
 foundryzero/binder-trace
Binder Trace هي أداة لاعتراض وتحليل رسائل Binder في Android. فكر فيها كـ "Wireshark لـ Binder".
 tomking062/cve-2022-38694_unlock_bootloader
هذا تجاوزٌ لمرة واحدة للتحقق من التوقيع. للتجاوز المستمر للتحقق من التوقيع، راجع https://github.com/TomKing062/CVE-2022-38691_38692
 ucsb-seclab/difuze
Fuzzer لبرامج تشغيل نواة لينكس








