
 #1
أدوات لتقييم واختبار واستغلال تطبيقات الجوال والأجهزة (Android، iOS).
موصى به من Kitploit

 mitmproxy/mitmproxy_rs
مكوّنات Rust لاعتراض حركة المرور وإعادة توجيهها، مما يتيح وكيل أجهزة WireGuard وإعادة توجيه التطبيقات المحلية عبر macOS وWindows وLinux.
 externalist/exploit_playground
تحليل الاستغلالات العامة أو استغلالاتي ليوم واحد
 decaf-project/decaf
ديكاف (اختصارًا لـ Dynamic Executable Code Analysis Framework) هي منصة تحليل ثنائي مبنية على QEMU. هذا هو أيضًا موطن منصة DroidScope لتحليل البرامج…
 cloudfuzz/android-kernel-exploitation
ورشة عمل عملية لتعلّم تحليل ثغرات نواة أندرويد واستغلالها، مع بيئة بناء قائمة على Docker وتمارين تطبيقية.
 cryptax/droidlysis
أداة تحليل أولي آلي لتطبيقات Android تقوم بفك تجميع العينات، واستخراج الخصائص عبر مطابقة الأنماط القابلة للتكوين، وتنظيم المخرجات لتسريع عمليات…
 fo-000/bluing
أداة لجمع المعلومات الاستخباراتية لاختراق Bluetooth
 prey/prey-android-client
عميل أندرويد لـ Prey: أداة موثوقة لتتبع الأجهزة وأمانها
 mvt-project/androidqf
androidqf (أندرويد كويك فورينكس) يساعد في جمع الأدلة الجنائية بسرعة من أجهزة أندرويد، من أجل تحديد الآثار المحتملة للاختراق.
 olacabs/jackhammer
Jackhammer - أداة واحدة لتقييم وإدارة الثغرات الأمنية لحل جميع مشاكل فريق الأمن.
 firmwire/firmwire
FirmWire هي منصة محاكاة برمجيات النطاق الأساسي للنظام الكامل لاختبار الاختراق، وتصحيح الأخطاء، وتحليل السبب الجذري لبرمجيات النطاق الأساسي للهواتف…
 polygraphene/dirtypipe-android
إكسبلويت روت Dirty Pipe لنظام أندرويد (Pixel 6)
 vincentcox/stacoan
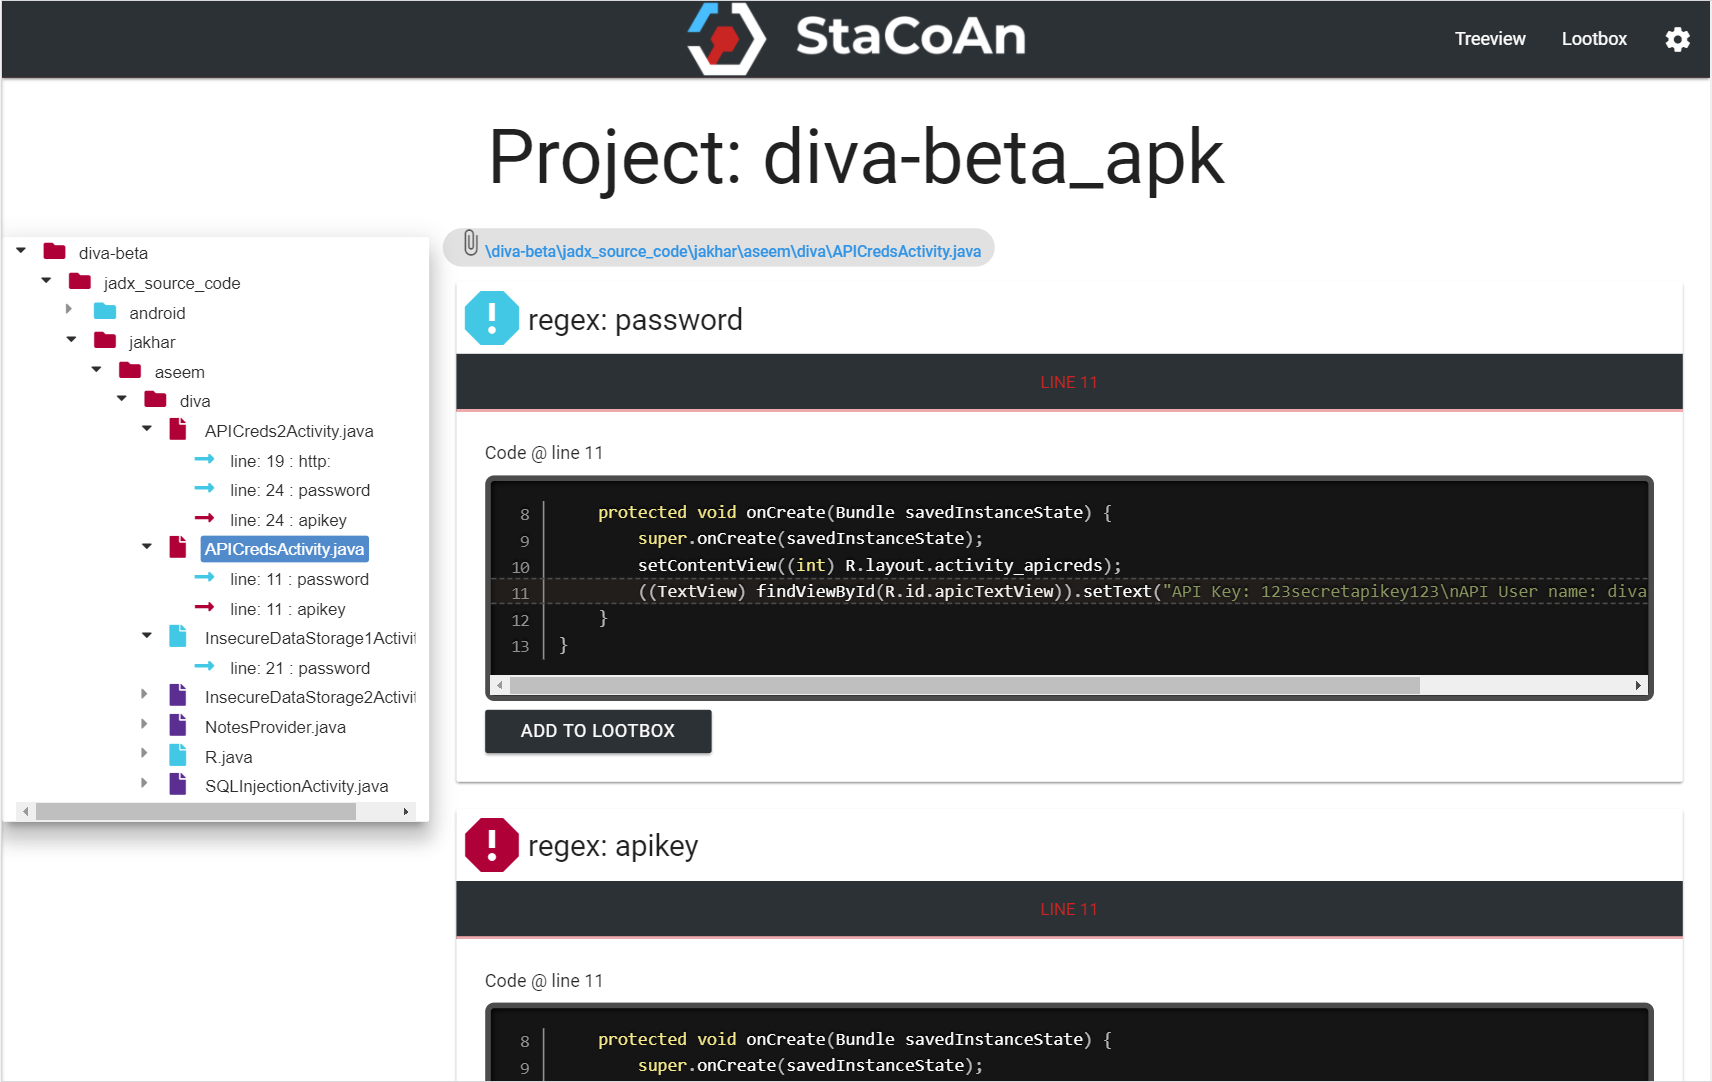
StaCoAn هي أداة متعددة المنصات تساعد المطورين وصائدي الجوائز والمخترقين الأخلاقيين على إجراء تحليل الكود الثابت لتطبيقات الهاتف المحمول.
 cy-clon3/awesome-ios-security
قائمة منسقة من الموارد الرائعة لأمن تطبيقات iOS.
 owasp/iotgoat
برنامج ثابت (firmware) قائم على OpenWrt وغير آمن عمداً، مخصص للتدريب العملي على أمن إنترنت الأشياء (IoT). يتضمن تحديات ثغرات مرتبطة بقائمة OWASP IoT…
 isecpartners/introspy-ios
التنميط الأمني لنظام iOS في اختبارات الصندوق الأسود
 ojasookert/cve-2017-0785
ثغرة تسريب معلومات Blueborne CVE-2017-0785 في نظام Android
 secrary/andromeda
أداة هندسة عكسية تفاعلية بلغة C/C++ لتطبيقات Android، تتيح تحليلاً ساكناً سريعاً وفحصاً ثنائياً لملفات APK.
 0x36/pixel_gpu_exploit
استغلال نواة أندرويد 14 لأجهزة Pixel7/8 Pro








