
 #1

 nyamisty/ssl-kill-switch3
الجيل التالي من SSLKillSwitch مع دعم أكثر بكثير!
 laginimaineb/extractkeymaster
استغلال يستخرج مفاتيح KeyMaster من Qualcomm باستخدام CVE-2015-6639 وCVE-2016-2431
 swdunlop/andbug
مصحح أخطاء قابل للبرمجة لـ Android Dalvik VM باستخدام واجهات JDWP/DDM لربط الطرق، فحص حالة العملية، وتعديل سلوك وقت التشغيل دون الحاجة إلى كود المصدر.
 nccgroup/blackboxprotobuf
Blackbox Protobuf هي مجموعة من الأدوات للعمل مع Protocol Buffers (protobuf) المشفرة دون الحاجة إلى تعريف protobuf المطابق.
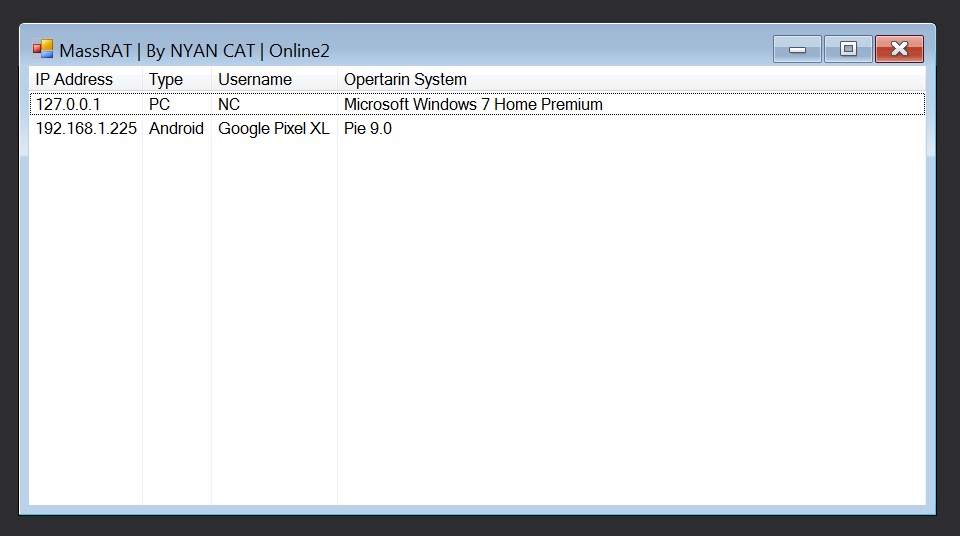 nyan-x-cat/mass-rat
أداة إدارة عن بُعد أساسية متعددة المنصات - Xamarin
 illusionofchaos/ios-gamed-0day
استغلال gamed في iOS (تم إصلاحه في 15.0.2)
 tomking062/cve-2022-38694_unlock_bootloader
هذا تجاوزٌ لمرة واحدة للتحقق من التوقيع. للتجاوز المستمر للتحقق من التوقيع، راجع https://github.com/TomKing062/CVE-2022-38691_38692
 ebryx/aes-killer
مكون إضافي لـ Burp لفك تشفير حركة المرور المشفرة بـ AES أثناء التنقل
 foundryzero/binder-trace
Binder Trace هي أداة لاعتراض وتحليل رسائل Binder في Android. فكر فيها كـ "Wireshark لـ Binder".
 ucsb-seclab/difuze
Fuzzer لبرامج تشغيل نواة لينكس
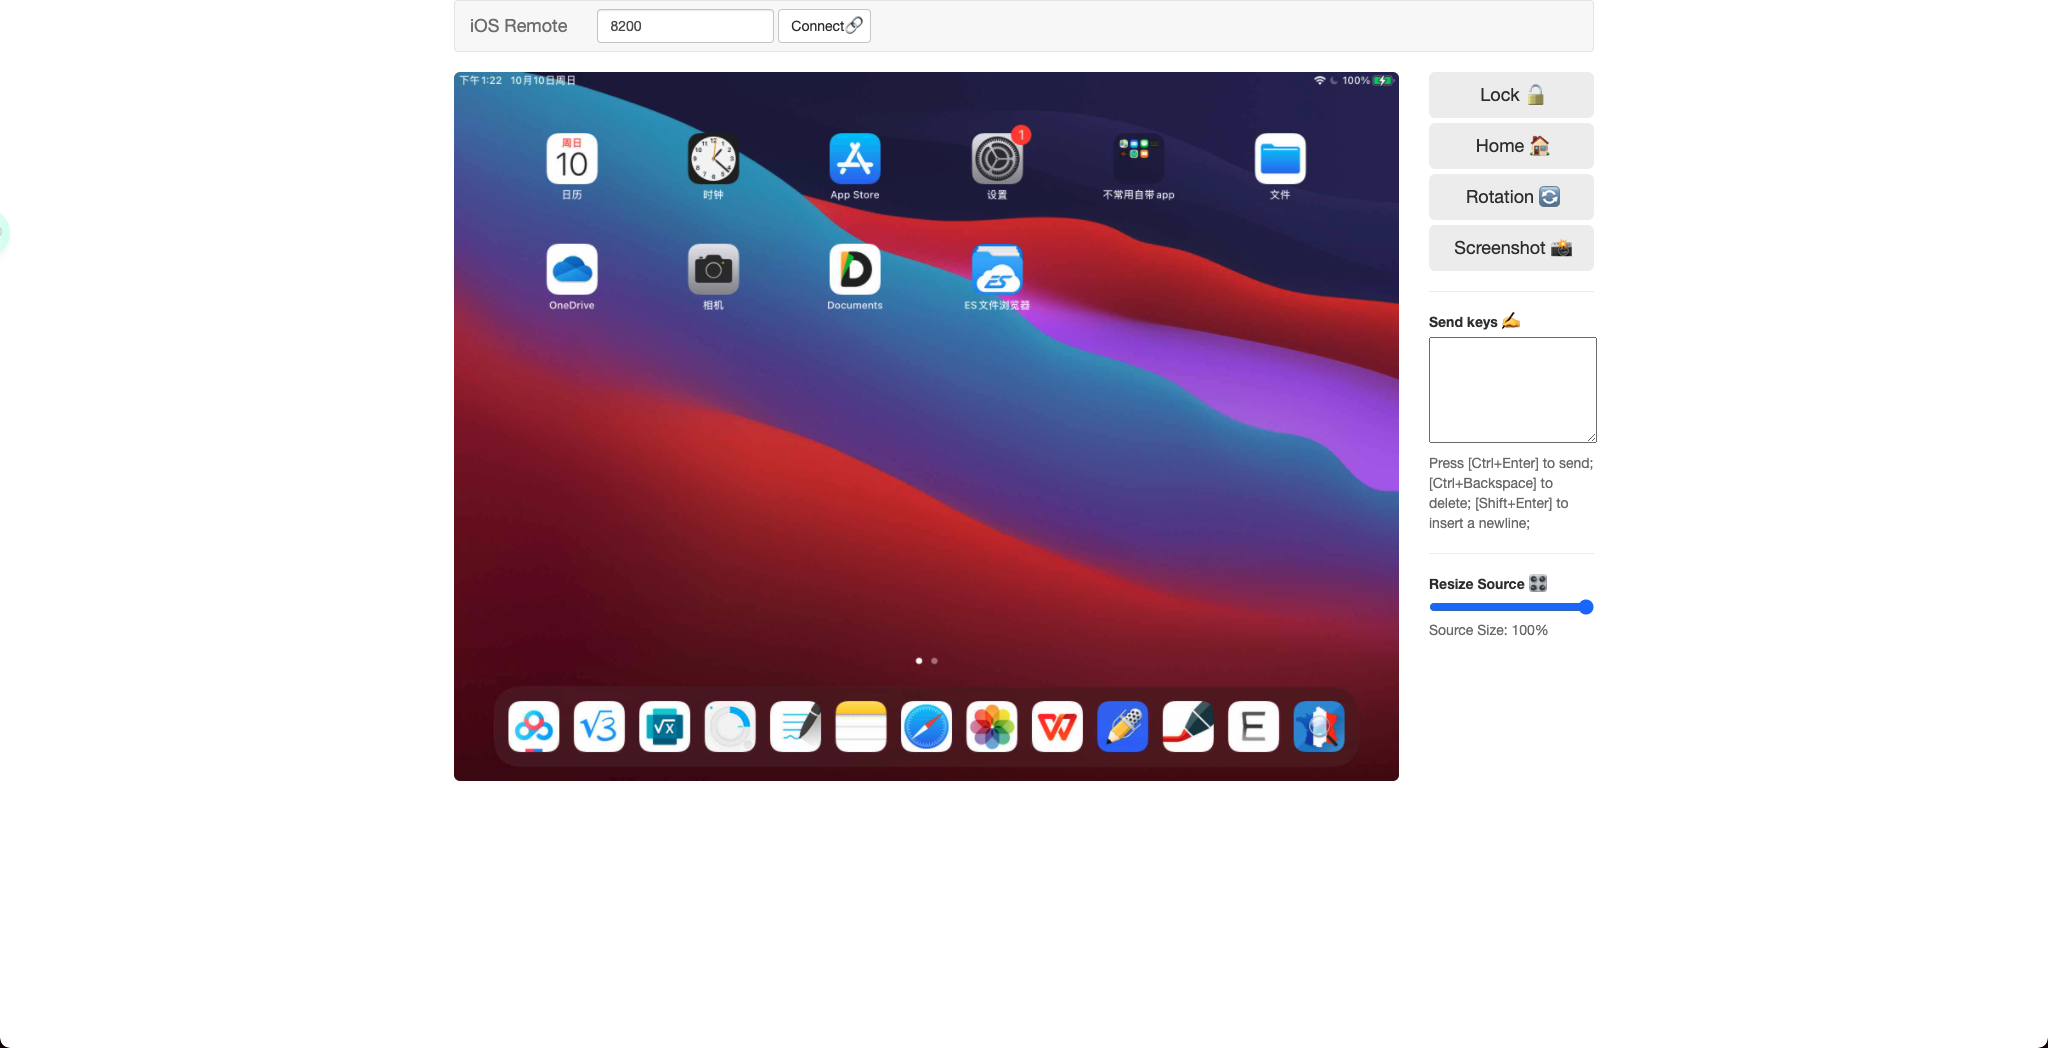 dimcyan/ios-remote
عرض والتحكم في جهاز iOS الخاص بك
 forcequitos/bad_query
إثبات مفهوم للهروب من بيئة العزل (sandbox escape) في iOS 26.0–27.0b4 يمنح الوصول إلى مسارات حاويات النظام والتطبيقات، بما في ذلك أدلة App Group…
 sterrasec/apk-medit
أداة بحث وتصحيح في الذاكرة لتطبيق APK قابل للتصحيح بدون صلاحيات الجذر وNDK
 soulghost/iblessing
iblessing هي مجموعة أدوات استغلال أمنية لنظام iOS، تتضمن بشكل رئيسي جمع معلومات التطبيق، التحليل الثابت والتحليل الديناميكي. يمكن استخدامها في…
 northbit/metaphor
Metaphor - Stagefright مع تجاوز ASLR
 ucsb-seclab/bootstomp
BootStomp: أداة اكتشاف ثغرات أمنية في محمل الإقلاع
 owasp/igoat-swift
OWASP iGoat (Swift) - تطبيق Swift ضعيف بشدة لنظام iOS









