
 #1
أدوات لتقييم واختبار واستغلال تطبيقات الجوال والأجهزة (Android، iOS).
موصى به من Kitploit
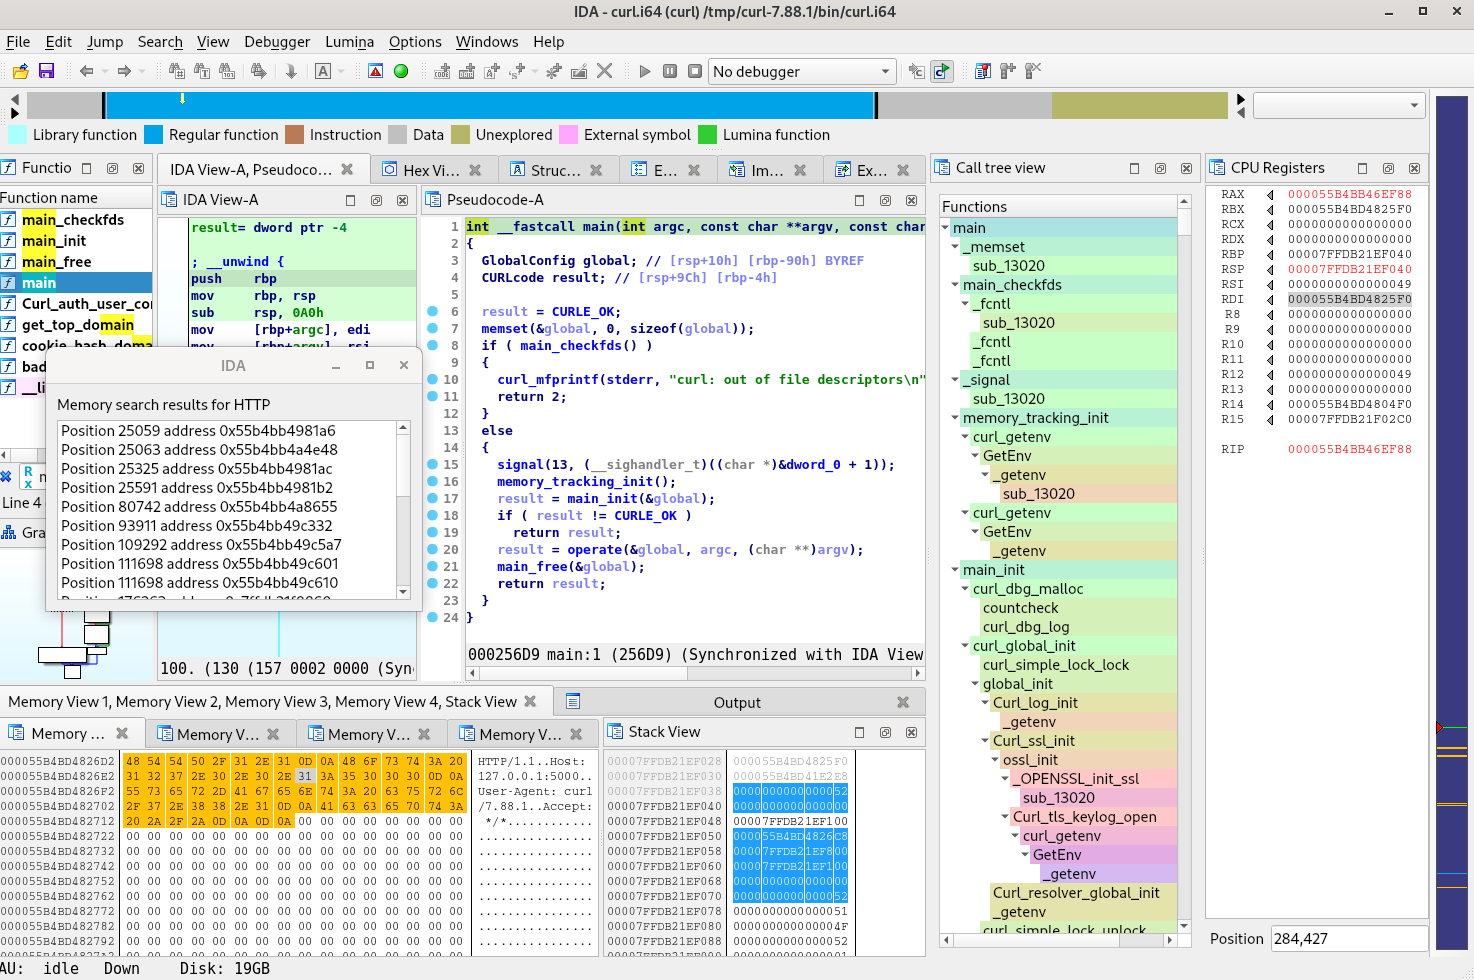
 synacktiv/frinet
متتبّع مبني على Frida لتسهيل الهندسة العكسية على Android وiOS وLinux وWindows ومعظم البنى ذات الصلة.
 externalist/exploit_playground
تحليل الاستغلالات العامة أو استغلالاتي ليوم واحد
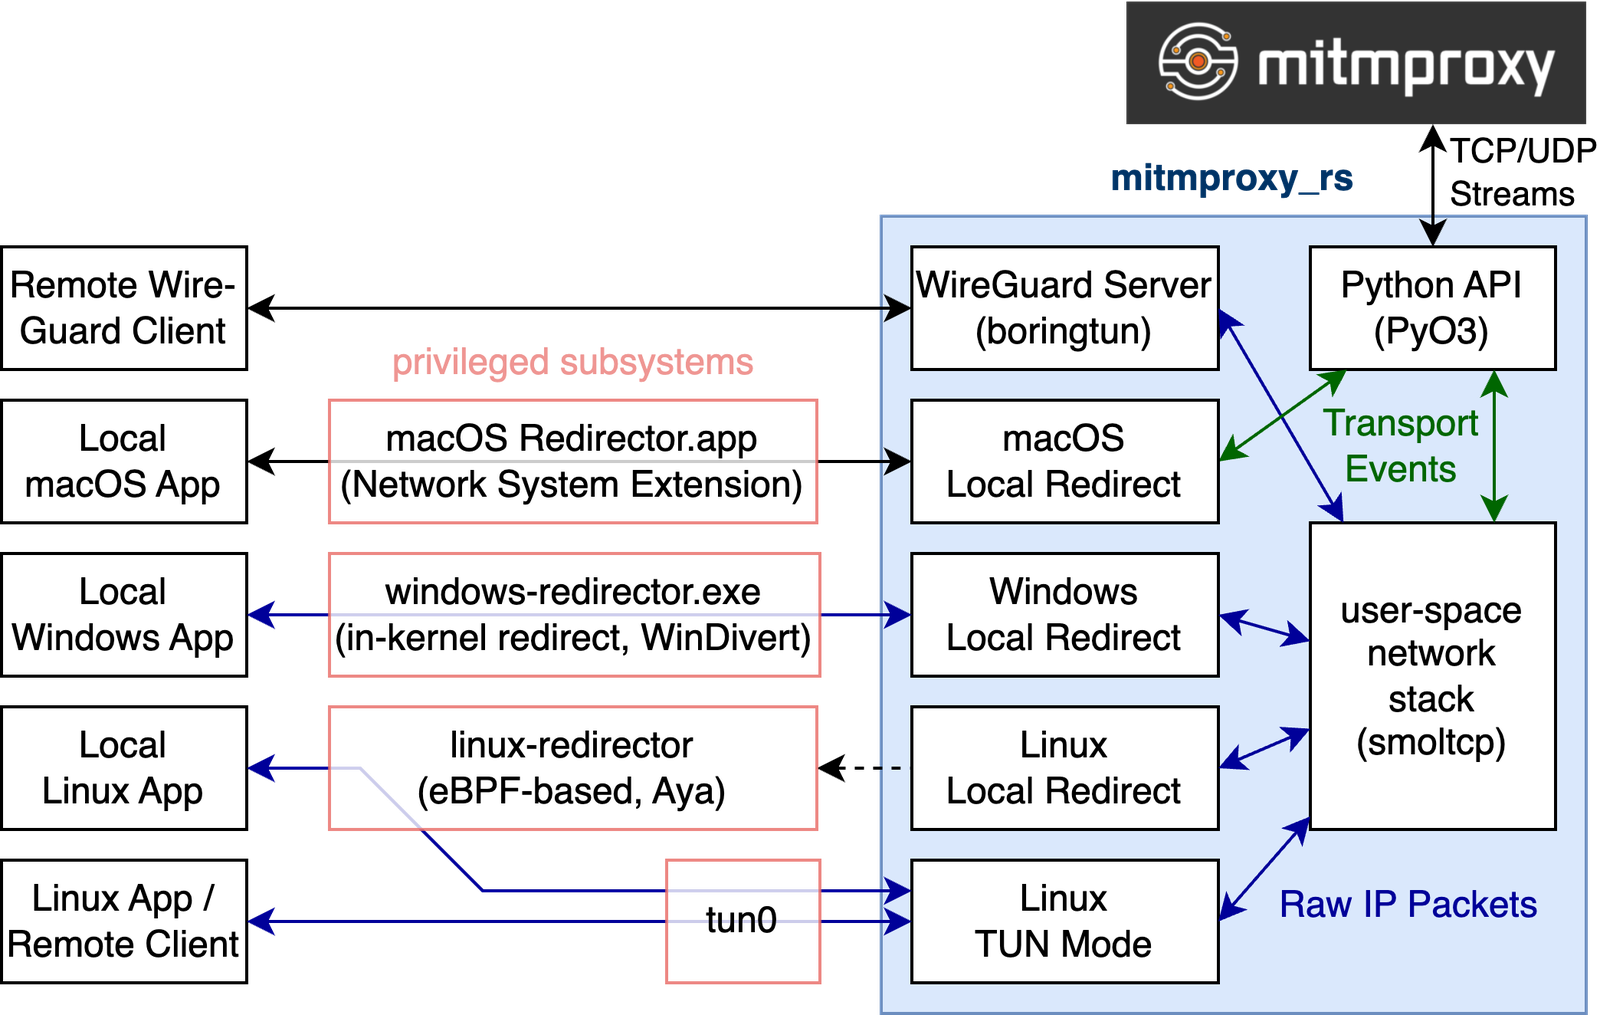 mitmproxy/mitmproxy_rs
مكوّنات Rust لاعتراض حركة المرور وإعادة توجيهها، مما يتيح وكيل أجهزة WireGuard وإعادة توجيه التطبيقات المحلية عبر macOS وWindows وLinux.
 chichou/vscode-frida
إضافة frida غير رسمية لـ VSCode
 rezivure/grid-mobile
Grid: تطبيق مشاركة الموقع الخاص للجوّال لأجهزة iOS/Android. E2EE مع Matrix.
 ostorlab/oxo
منسق مسح أمني معياري يجمع بين عوامل متخصصة لكشف الثغرات والاستطلاع والبصمات عبر الشبكات وتطبيقات الويب وتطبيقات الجوال وواجهات برمجة التطبيقات.
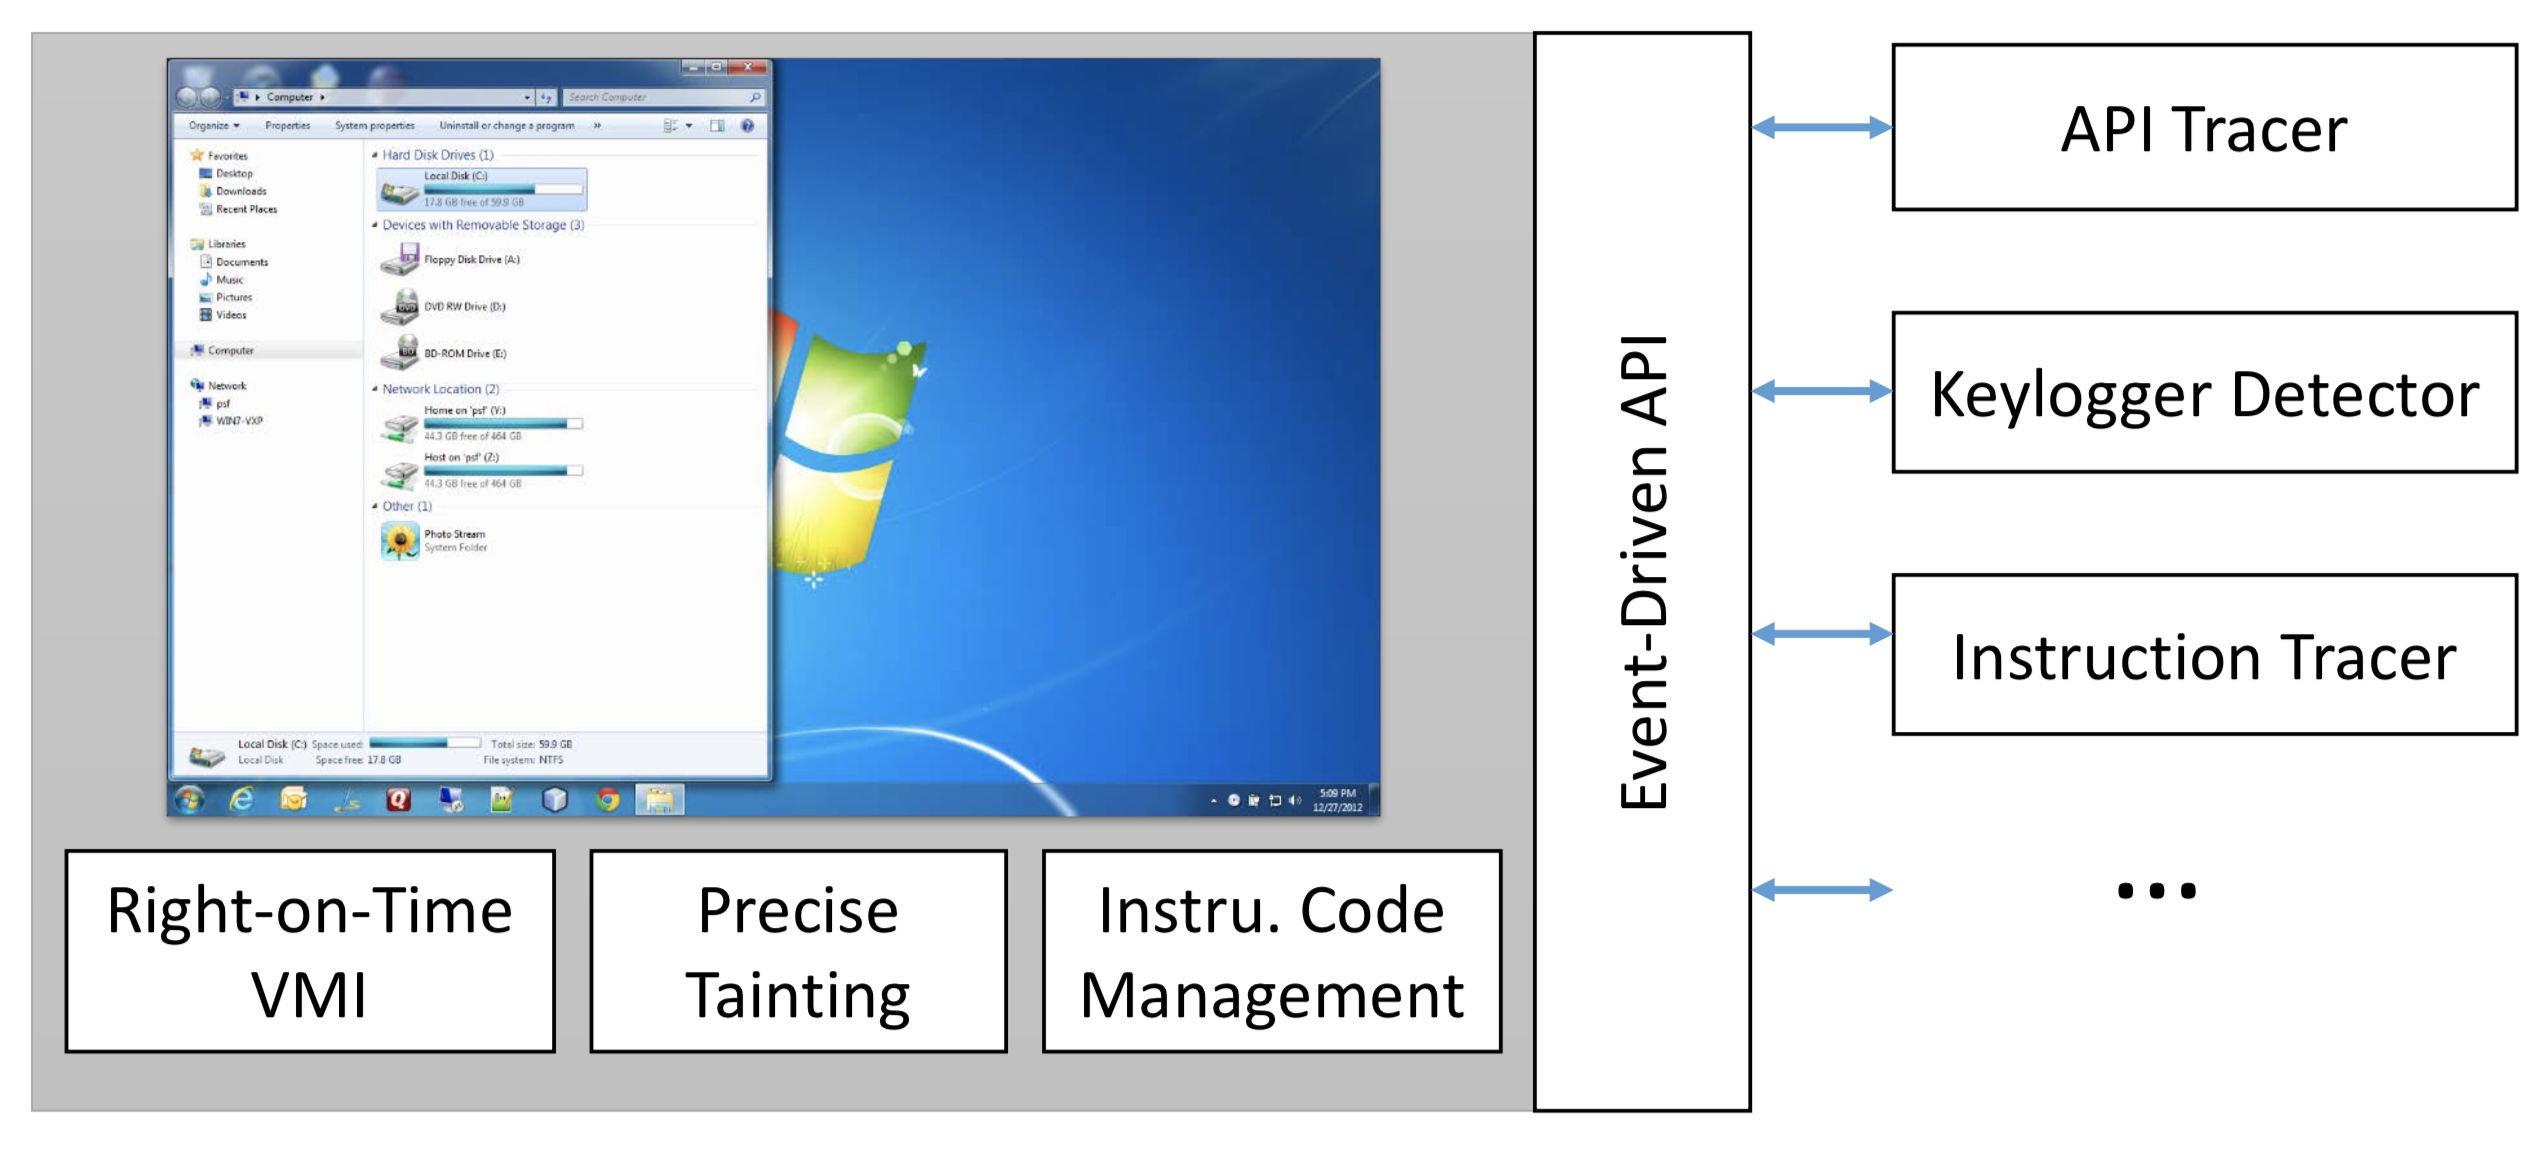 decaf-project/decaf
ديكاف (اختصارًا لـ Dynamic Executable Code Analysis Framework) هي منصة تحليل ثنائي مبنية على QEMU. هذا هو أيضًا موطن منصة DroidScope لتحليل البرامج…
 mozilla/firefox-devtools-mcp
خادم Model Context Protocol لأدوات مطوري Firefox - يمكّن مساعدي الذكاء الاصطناعي من فحص متصفح Firefox والتحكم فيه عبر WebDriver BiDi
 cloudfuzz/android-kernel-exploitation
ورشة عمل عملية لتعلّم تحليل ثغرات نواة أندرويد واستغلالها، مع بيئة بناء قائمة على Docker وتمارين تطبيقية.
 fo-000/bluing
أداة لجمع المعلومات الاستخباراتية لاختراق Bluetooth
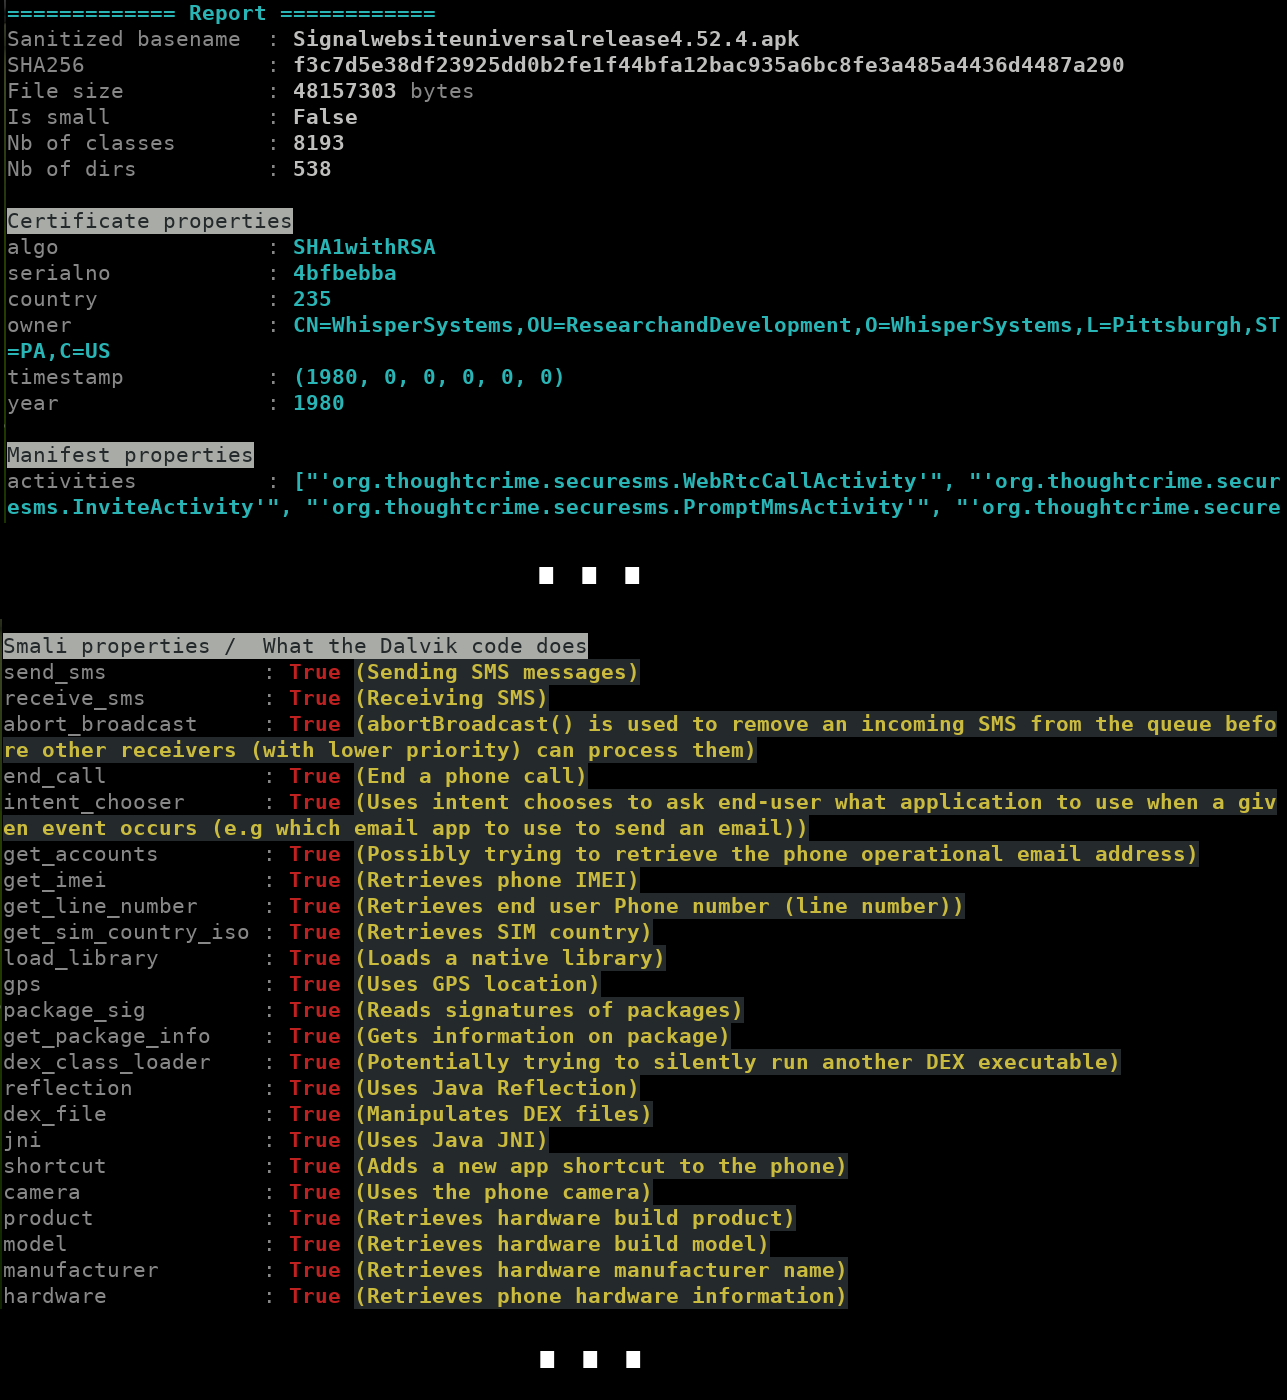 cryptax/droidlysis
أداة تحليل أولي آلي لتطبيقات Android تقوم بفك تجميع العينات، واستخراج الخصائص عبر مطابقة الأنماط القابلة للتكوين، وتنظيم المخرجات لتسريع عمليات…
 olacabs/jackhammer
Jackhammer - أداة واحدة لتقييم وإدارة الثغرات الأمنية لحل جميع مشاكل فريق الأمن.
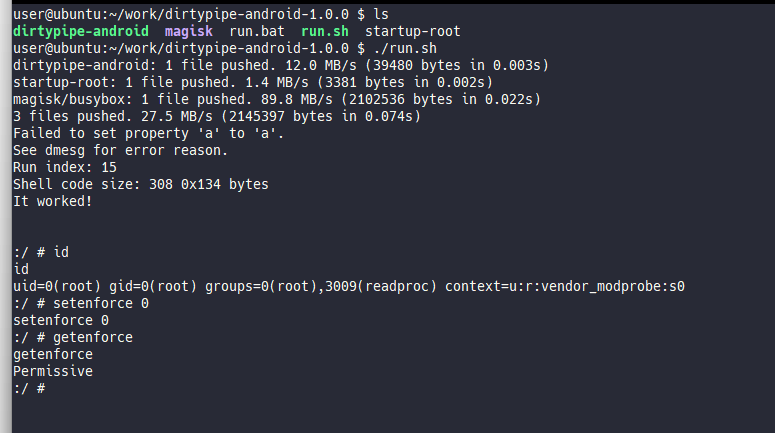 polygraphene/dirtypipe-android
إكسبلويت روت Dirty Pipe لنظام أندرويد (Pixel 6)
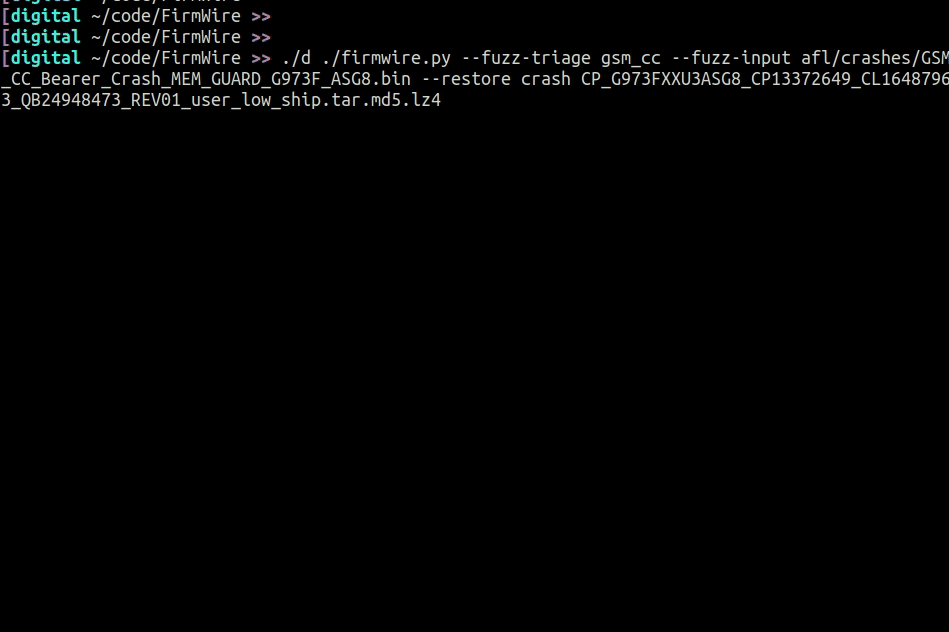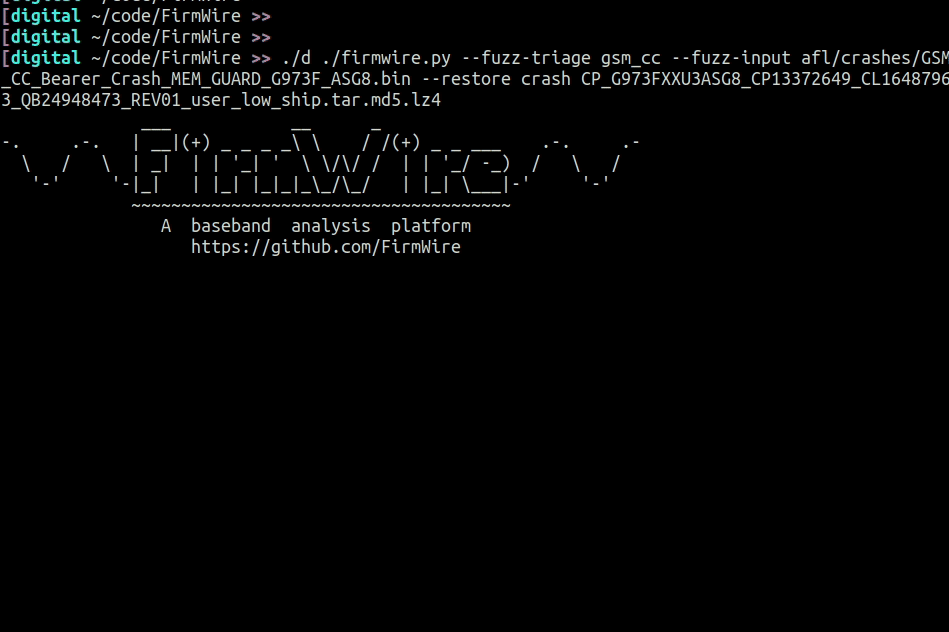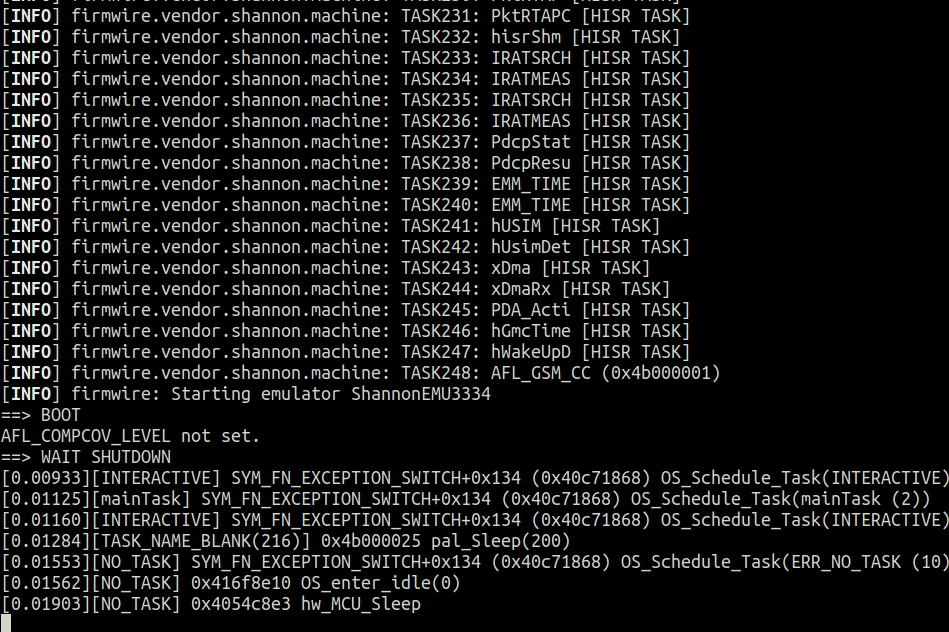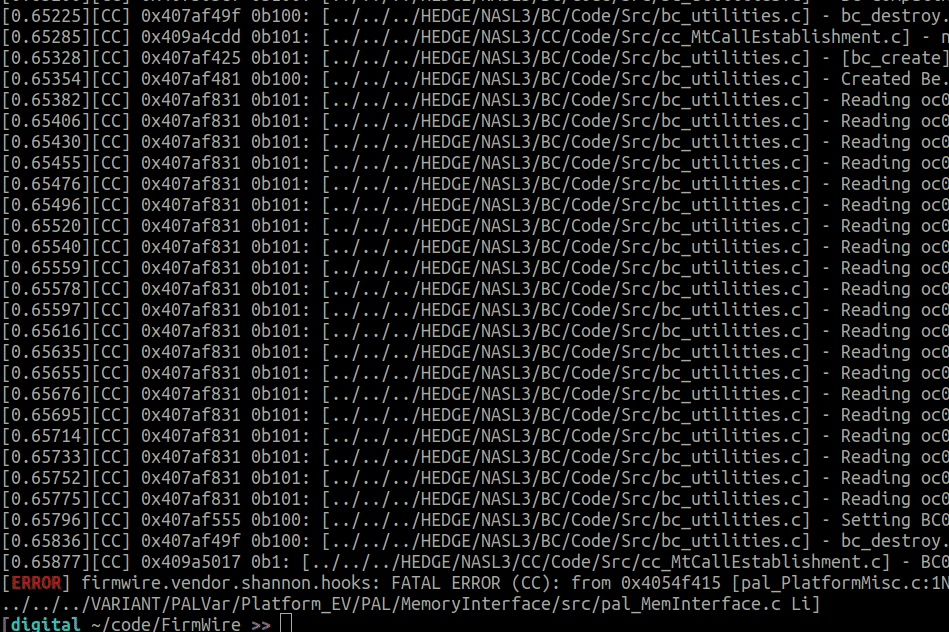 firmwire/firmwire
FirmWire هي منصة محاكاة برمجيات النطاق الأساسي للنظام الكامل لاختبار الاختراق، وتصحيح الأخطاء، وتحليل السبب الجذري لبرمجيات النطاق الأساسي للهواتف…
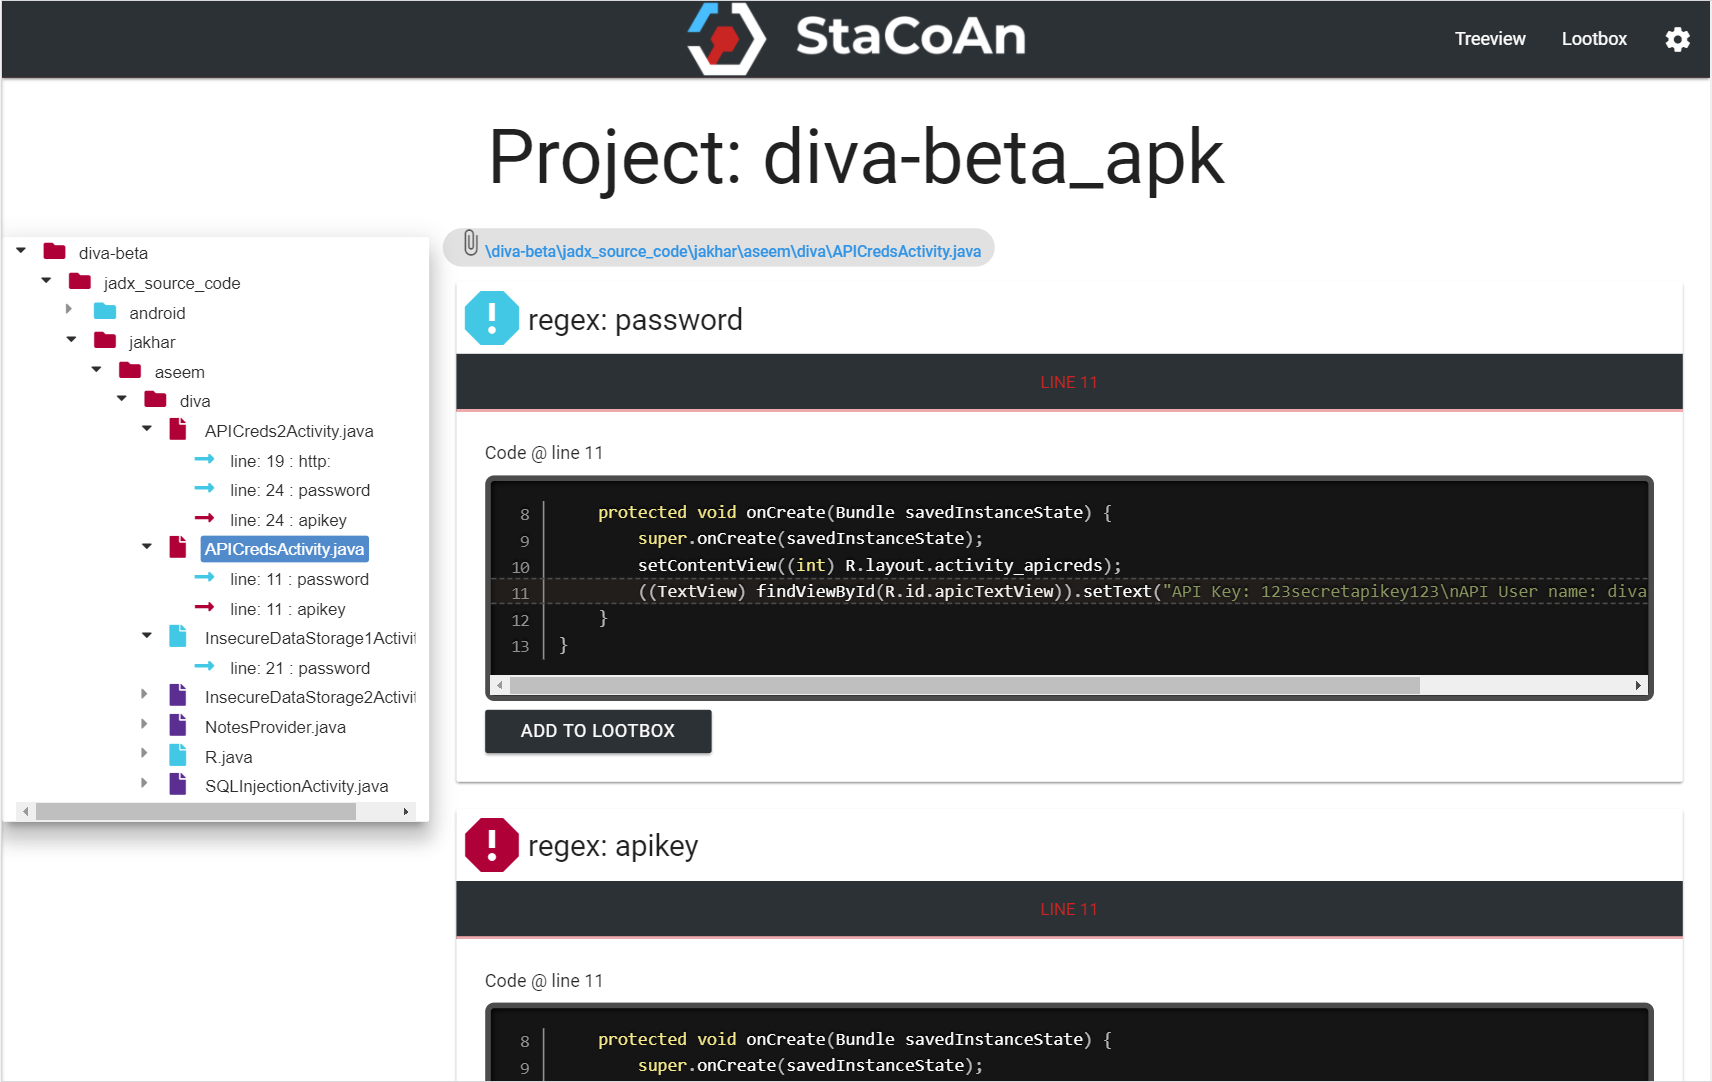 vincentcox/stacoan
StaCoAn هي أداة متعددة المنصات تساعد المطورين وصائدي الجوائز والمخترقين الأخلاقيين على إجراء تحليل الكود الثابت لتطبيقات الهاتف المحمول.
 ojasookert/cve-2017-0785
ثغرة تسريب معلومات Blueborne CVE-2017-0785 في نظام Android
 owasp/iotgoat
برنامج ثابت (firmware) قائم على OpenWrt وغير آمن عمداً، مخصص للتدريب العملي على أمن إنترنت الأشياء (IoT). يتضمن تحديات ثغرات مرتبطة بقائمة OWASP IoT…
 isecpartners/introspy-ios
التنميط الأمني لنظام iOS في اختبارات الصندوق الأسود








