#1
 shoucheng3/jenkinsci__perfecto-plugin_cve-2020-2261_1-17
مكوّن إضافي لـ Jenkins لاختبار التطبيقات المحمولة آليًا عبر سحابة Perfecto، وإدارة اتصالات النفق الآمن وتحميل التطبيقات ضمن خطوط أنابيب CI/CD.
 openbba0/bba
صندوق حماية لتنسخ تطبيقات Android مع واجهة سطر أوامر بنمط Frida تقوم بتشغيل أو الارتباط بالتطبيقات المنسوخة وحقن نصوص QuickJS باستخدام خطافات Gum…
 maximilianfeix/hexvero
نظرة أولى على ملف ثنائي أو حزمة تطبيق: تحليل ساكن بدون تنفيذ مع أدلة. واجهة سطر أوامر، وخادم MCP بـ 15 أداة، وواجهة ويب محلية، تعتمد على Node فقط.
 yv1ing/secbox
إجراء اختبارات الأمن السيبراني باستخدام وكيل pi في بيئة صندوق رملية مُعدّة مسبقًا.
 androbugs/androbugs_framework
إطار عمل AndroBugs هو ماسح ضوئي فعّال لثغرات أندرويد يساعد المطوّرين أو القرّاصنة في اكتشاف الثغرات الأمنية المحتملة في تطبيقات أندرويد. لا حاجة…
 mesquidar/adbsploit
أداة مبنية على بايثون لاستغلال وإدارة أجهزة أندرويد عبر ADB
 b3nac/injuredandroid
تطبيق Android ضعيف يعرض أمثلة بسيطة لثغرات أمنية بأسلوب ctf.
 androidhooker/hooker
Hooker هو مشروع مفتوح المصدر للتحليلات الديناميكية لتطبيقات أندرويد. يوفر هذا المشروع أدوات وتطبيقات متنوعة يمكن استخدامها لاعتراض وتعديل أي…
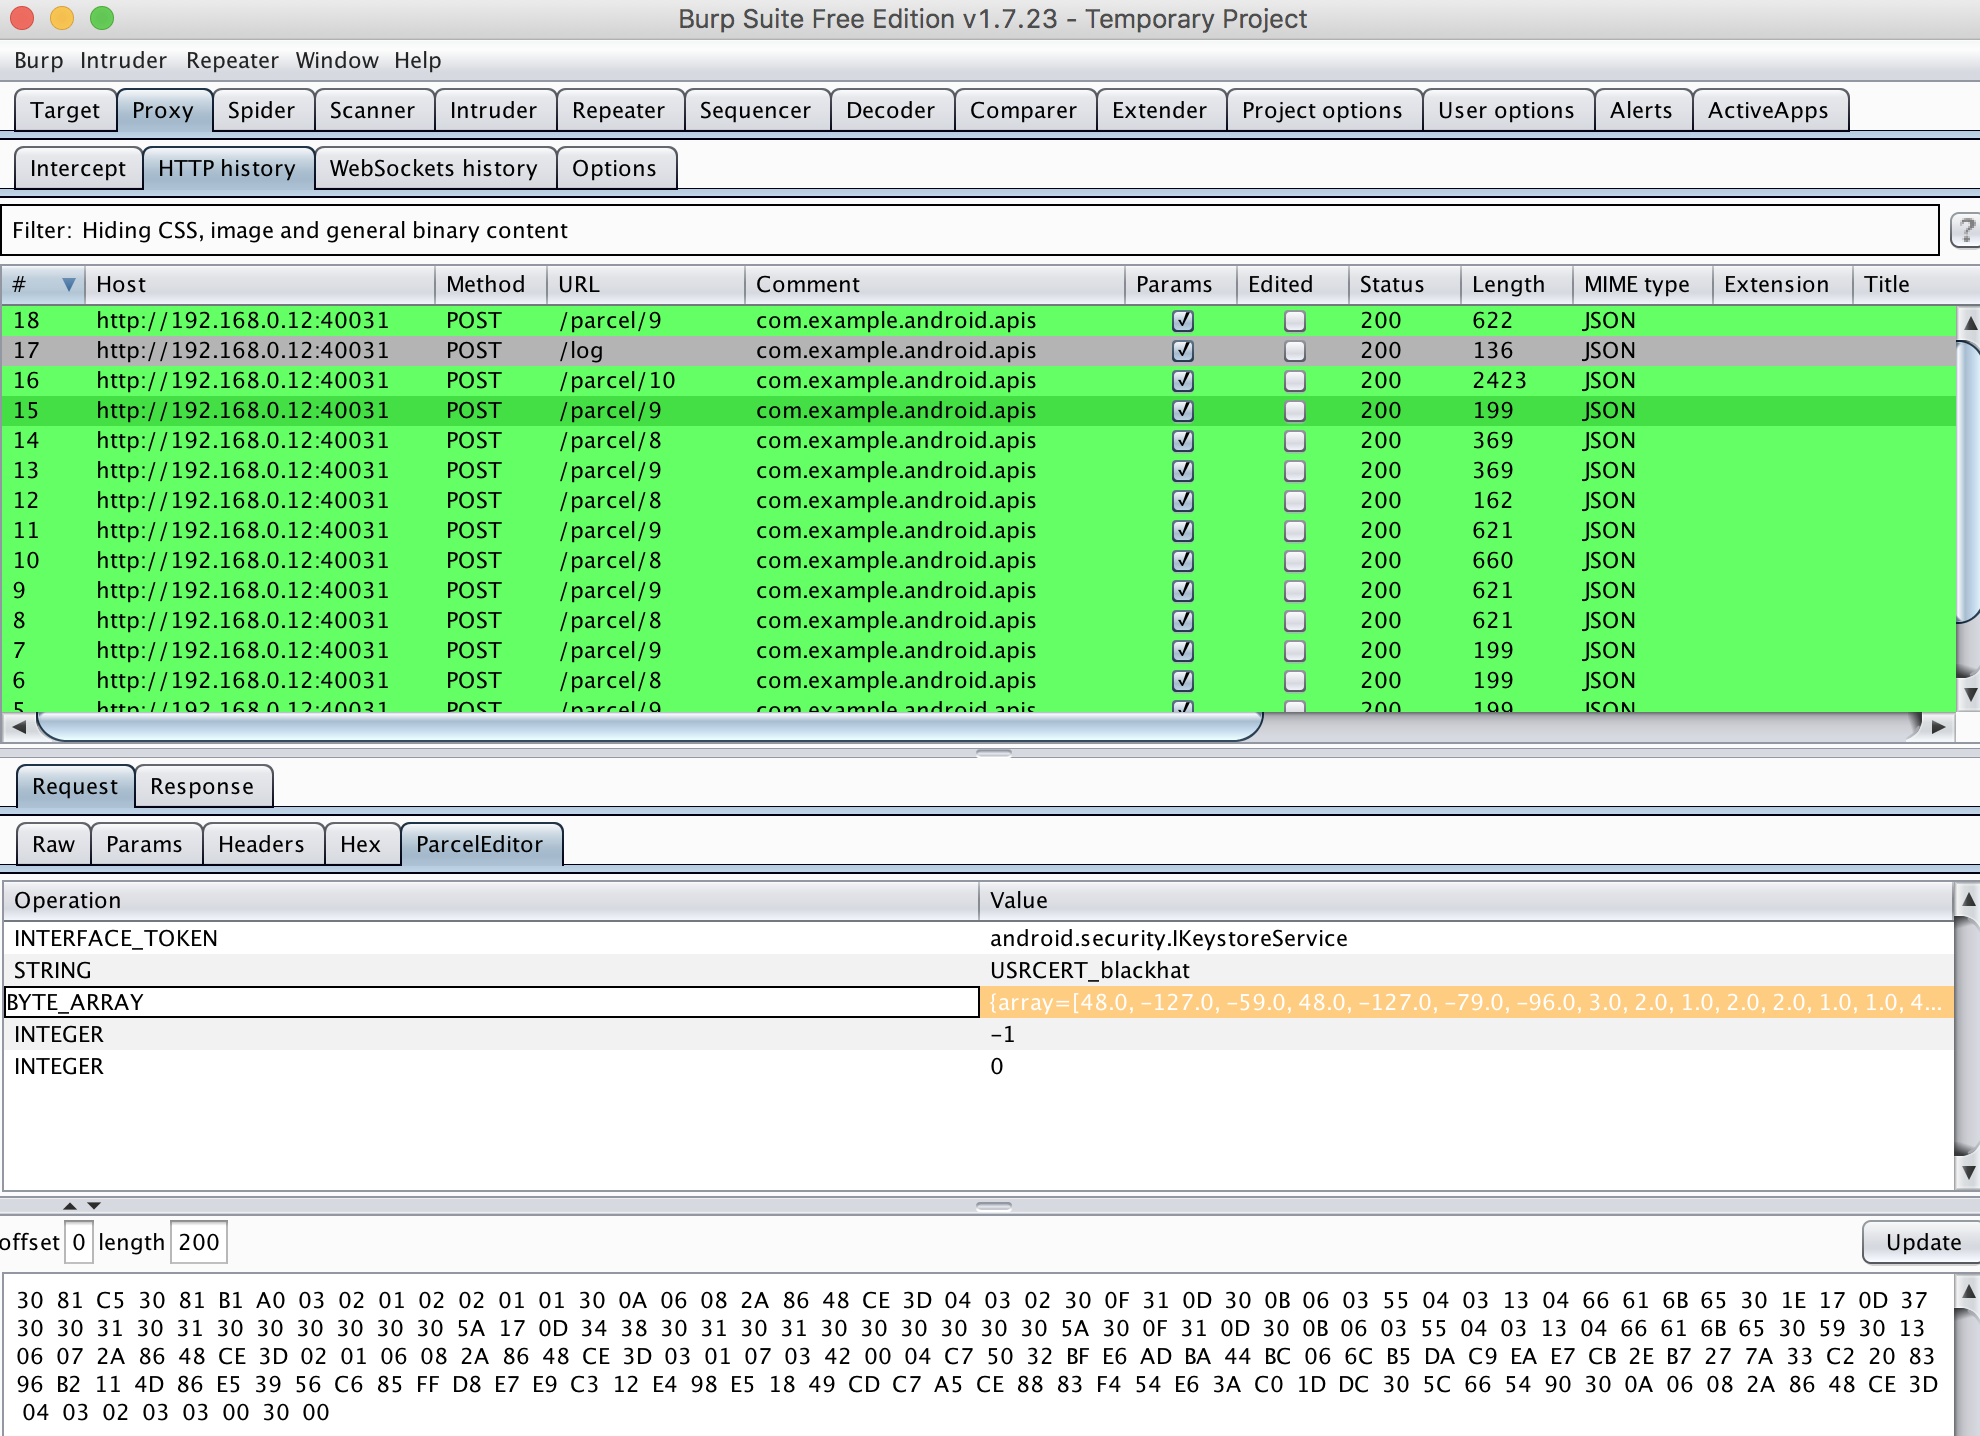 1ultimat3/badintent
اعترض، عدّل، كرّر وهاجم معاملات Binder في أندرويد باستخدام Burp Suite
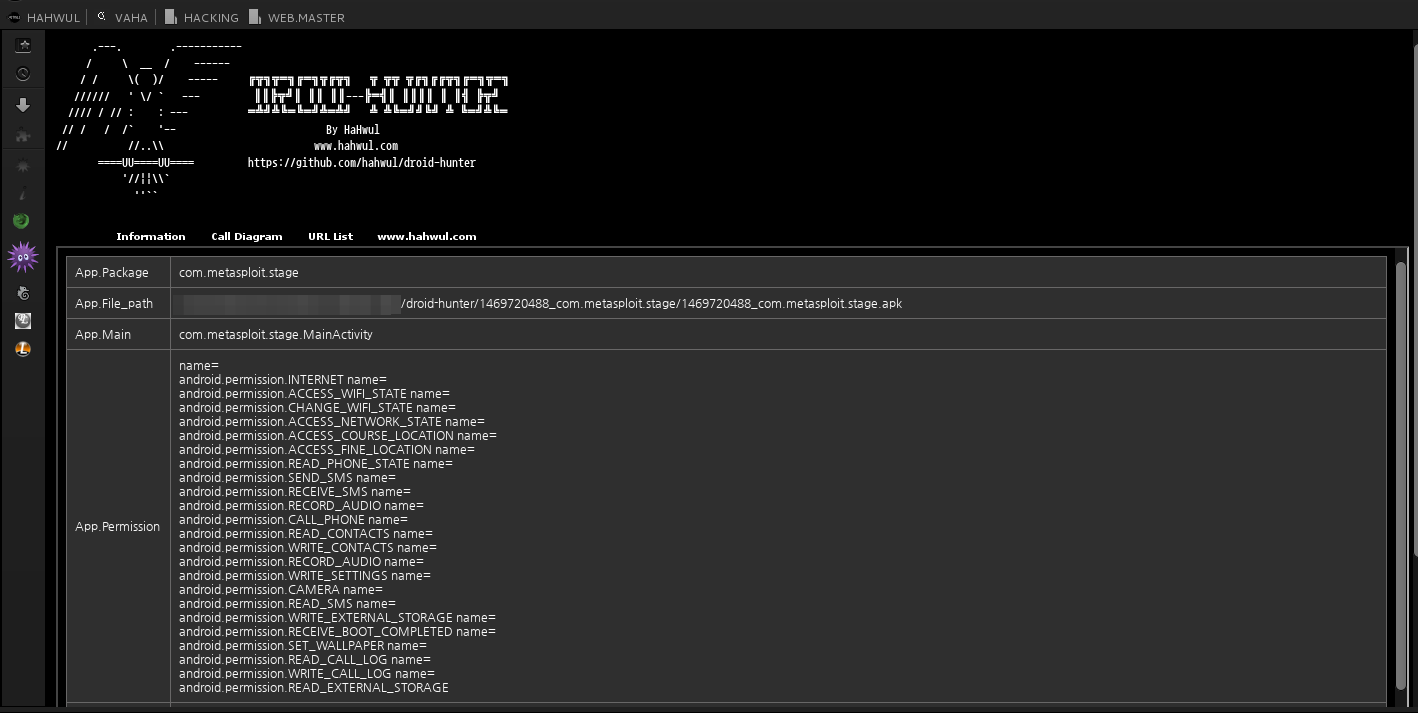 hahwul/droid-hunter
(مهمل) أداة تحليل ثغرات تطبيقات أندرويد واختبار الاختراق لأندرويد
 nvisium-jack-mannino/owasp-goatdroid-project
*هذا المشروع لم يعد مدعومًا* OWASP GoatDroid هي بيئة تدريب كاملة الوظائف ومكتفية ذاتيًا لتثقيف المطورين والمختبرين حول أمن أندرويد. يتطلب GoatDroid…
 k0mraid3/k0mraid3s-system-shell-prebuilt
استغلال اكتشفته في أكتوبر 2022 في ثنائي مدير الحزم (pm) في أندرويد وطريقة تعامله مع أعلام التصحيح، تم تصحيحه بحلول مارس 2023. يستخدم CVE-2019-16253…