
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
الفئات

تحليل الذاكرة الجنائي

أدوات لتحليل تفريغ الذاكرة العشوائية للعثور على العمليات قيد التشغيل، واتصالات الشبكة، والبرامج الضارة المخفية.

موصى به من Kitploit
أفضل الأدوات

10 محدد
volatility3 preview#1

volatility3

GitHubvolatilityfoundation/volatility3
4.3kمنذ 10 أيام
avml preview#3

avml

GitHubmicrosoft/avml
1.1kمنذ 2 أيام
velociraptor preview#5

velociraptor

GitHubvelocidex/velociraptor
4.2kمنذ 2س 25د
LiME preview#6

LiME

GitHubjtsylve/lime
2.1kمنذ 6 أشهر
community preview#7

community

GitHubvolatilityfoundation/community
378منذ 6 سنوات
dwarf2json preview#8

dwarf2json

GitHubvolatilityfoundation/dwarf2json
160منذ 2 سنوات
dissect preview#9

dissect

GitHubfox-it/dissect
1.1kمنذ 3س 9د
flare-floss preview#10

flare-floss

GitHubmandiant/flare-floss
4.1kمنذ 8س 58د
capa preview#11

capa

GitHubmandiant/capa
6.1kمنذ يوم واحد
yara-x preview#12

yara-x

GitHubvirustotal/yara-x
1.2kمنذ يوم واحد
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
705 نتائج
Shelter preview

Shelter

GitHubkudaes/shelter

إخفاء النوم القائم على ROP لتجنب ماسحات الذاكرة
exploit-frameworksmemory-forensicsred-teaming
390منذ سنة واحدة
MalConfScan preview

MalConfScan

GitHubjpcertcc/malconfscan

إضافة Volatility لاستخراج بيانات التكوين للبرامج الضارة المعروفة
memory-forensicsvulnerability-analysisforensics+3
499منذ 2 سنوات
PPLBlade preview

PPLBlade

GitHubtastypepperoni/pplblade

يتجاوز حماية PPL لتفريغ ذاكرة عملية LSASS، ويُعمّي ملفات التفريغ باستخدام XOR، ويُسرّبها عن بُعد عبر RAW أو SMB دون الكتابة على القرص.

privilege-escalationmemory-forensicsexploitation+2
597منذ 3 سنوات
DeepSleep preview

DeepSleep

GitHubtheflink/deepsleep

نسخة متغيرة من Gargoyle لـ x64 لإخفاء آثار الذاكرة باستخدام ROP فقط و PIC
memory-forensicsexploitationred-teaming+1
376منذ 4 سنوات
SwishDbgExt preview

SwishDbgExt

GitHubmagnetforensics/swishdbgext

إضافة تصحيح الأخطاء للاستجابة للحوادث والتحقيق الرقمي الجنائي

memory-forensicsreverse-engineeringdebuggers+3
401منذ 7 سنوات
PyMemoryEditor preview

PyMemoryEditor

GitHubjeanextreme002/pymemoryeditor

مكتبة Python نقية تسمح لك بفحص وتعديل والبحث في ذاكرة أي عملية قيد التشغيل في بضعة أسطر من Python :snake: .
memory-forensicsexploitationreverse-engineering+3
206منذ 9 أيام
dismember preview

dismember

GitHubliamg/dismember

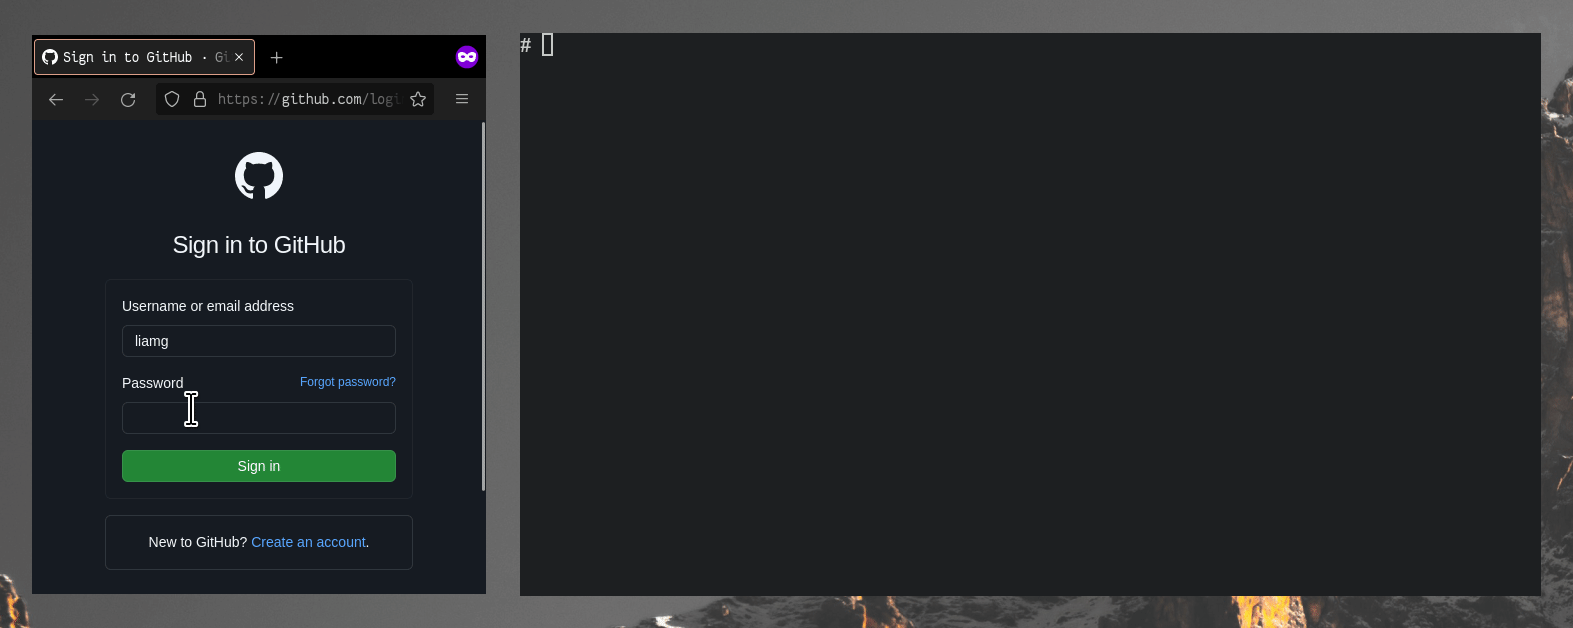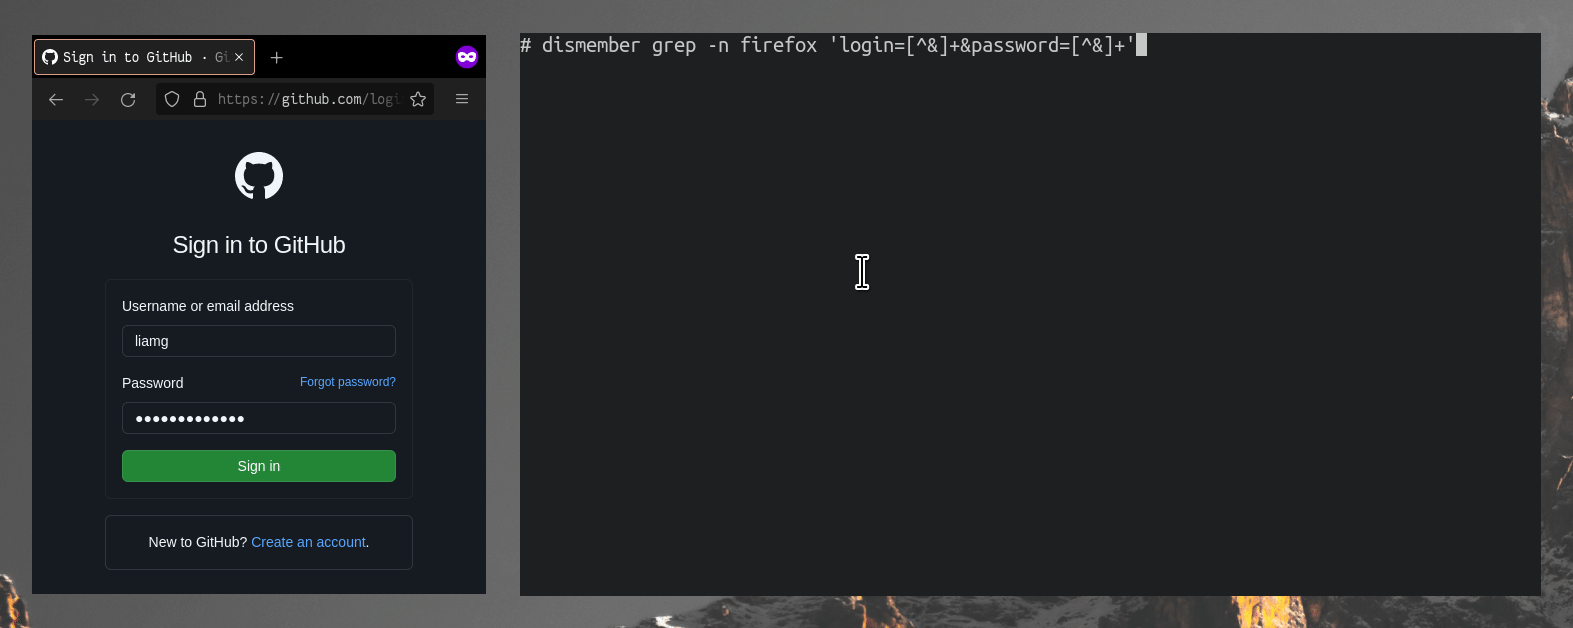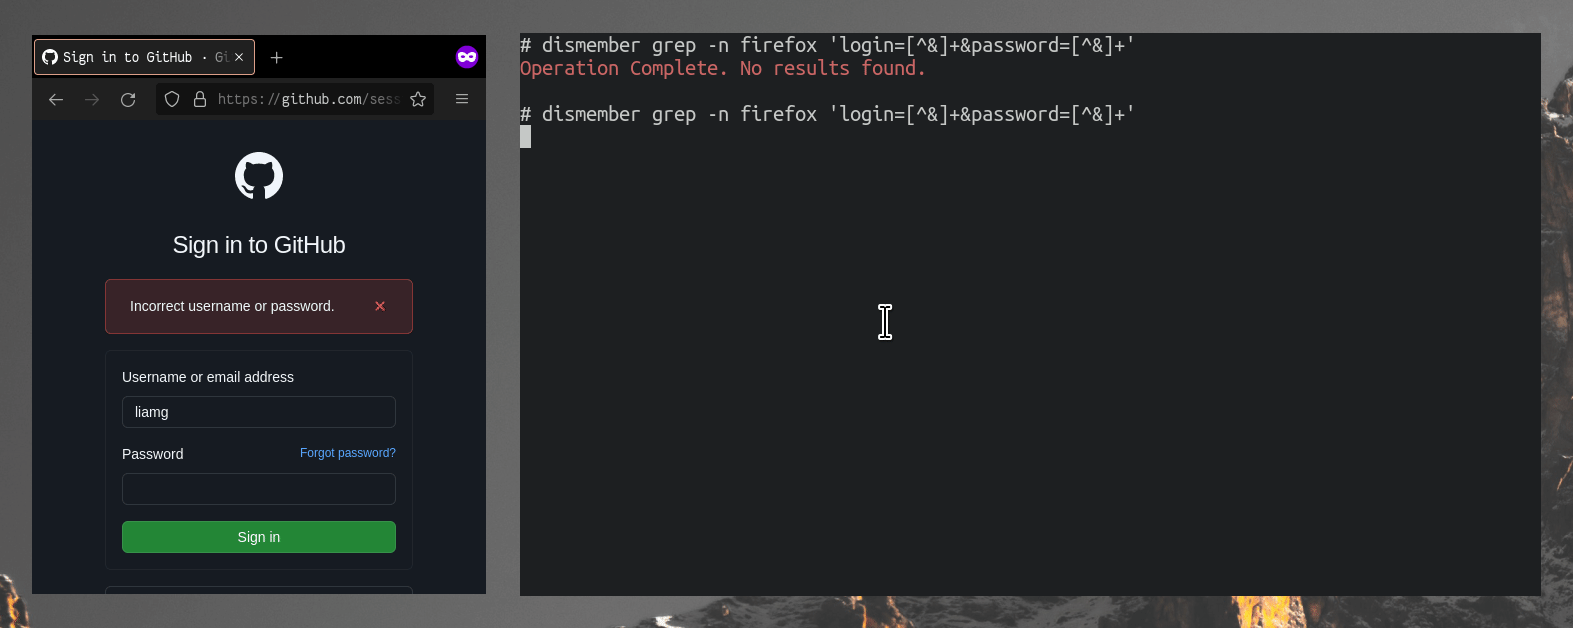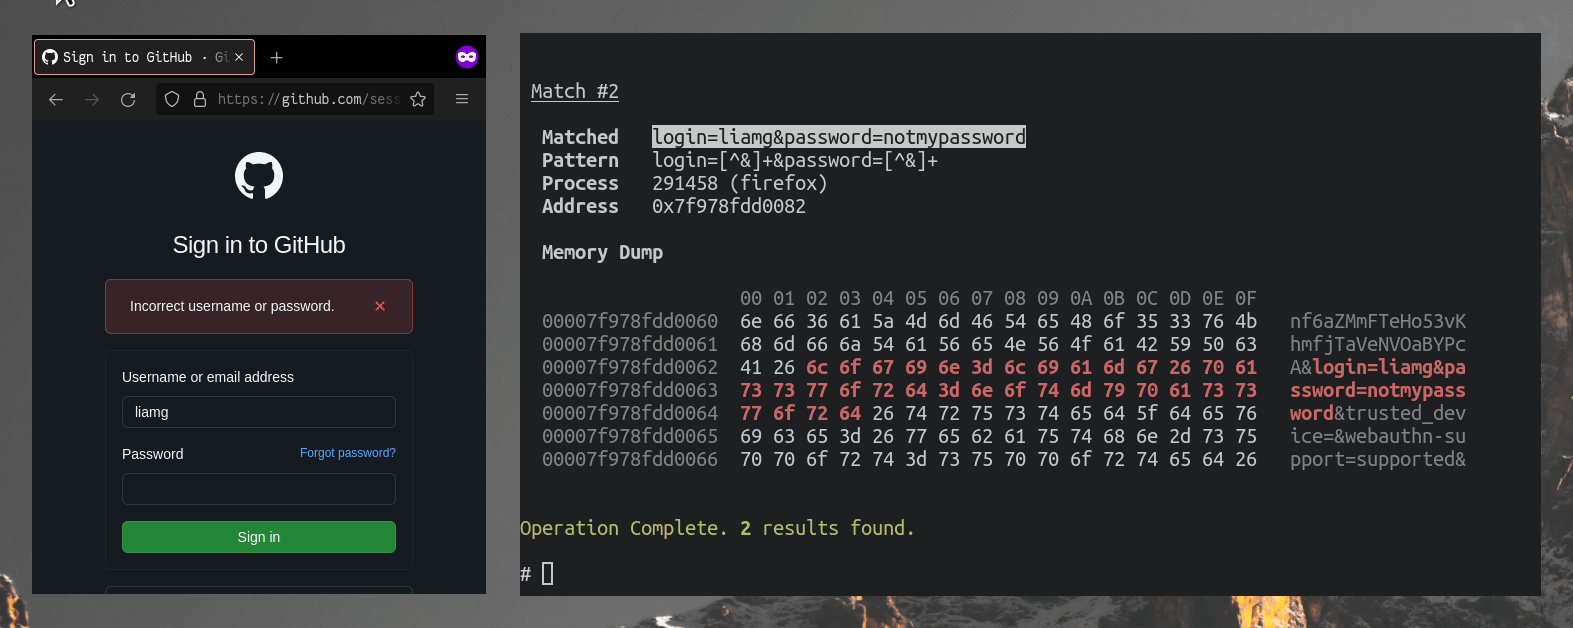
:knife: مسح الذاكرة بحثًا عن الأسرار والمزيد. ربما في النهاية مجموعة أدوات كاملة من /proc.
memory-forensicsforensicsinformation-gathering+2
674منذ 4 سنوات
lmg preview

lmg

GitHubhalpomeranz/lmg

سكريبت لأتمتة التقاط وتحليل ذاكرة لينكس
memory-forensicsforensicsdigital-forensics+1
275منذ 6 سنوات
GhostKatz preview

GhostKatz

GitHubrainbowdynamix/ghostkatz

تفريغ LSASS عبر بدائيات قراءة الذاكرة الفعلية في برامج تشغيل النواة الضعيفة
privilege-escalationmemory-forensicsexploitation+4
338منذ 8 أشهر
MalSeclogon preview

MalSeclogon

GitHubantoniococo/malseclogon

أداة صغيرة للتعامل مع خدمة Seclogon
privilege-escalationmemory-forensicsexploitation+3
327منذ 4 سنوات
RansomLord preview

RansomLord

GitHubmalvuln/ransomlord

RansomLord هي أداة استغلال بمثابة إثبات مفهوم لمكافحة برامج الفدية، تعمل على أتمتة إنشاء ملفات PE، وتُستخدم لاختراق برامج الفدية قبل مرحلة التشفير.
defensive-toolsmemory-forensicsexploitation+4
516منذ سنة واحدة
rastrea2r preview

rastrea2r

GitHubrastrea2r/rastrea2r

جمع ومطاردة IOCs بحماس وأناقة

ioc-managementreconnaissancememory-forensics+6
238منذ 10 أيام
SuperMem preview

SuperMem

GitHubcrowdstrike/supermem

نص برمجي بلغة بايثون طُوّر لمعالجة صور ذاكرة ويندوز بناءً على نوع الفرز.
memory-forensicsforensicsmalware-analysis+2
267منذ 4 سنوات
autotimeliner preview

autotimeliner

GitHubandreafortuna/autotimeliner

استخلاص الجدول الزمني للطب الشرعي بشكل تلقائي من تفريغ الذاكرة المتطايرة
memory-forensicsforensicsdigital-forensics+1
133منذ 7 أشهر
asatools preview

asatools

GitHubnccgroup/asatools

المستودع الرئيسي لسحب جميع مشاريع أدوات NCC Group المتعلقة بـ Cisco ASA.
embedded-systems-securitymemory-forensicsreverse-engineering+3
238منذ 8 سنوات
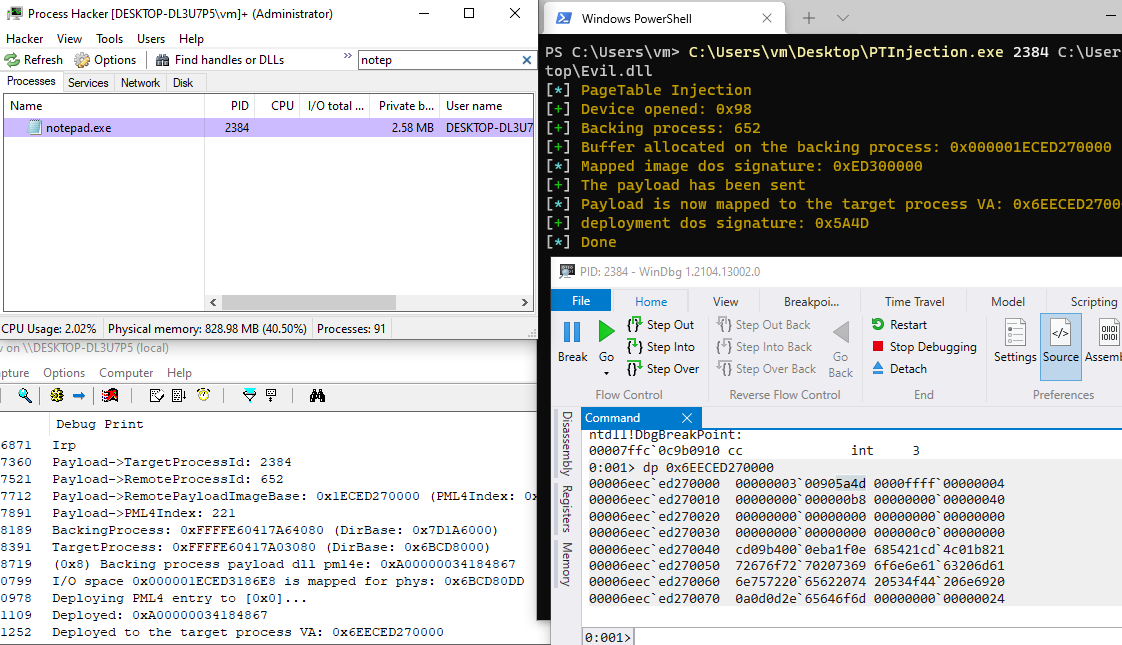
PageTableInjection preview

PageTableInjection

GitHubkkent030315/pagetableinjection

حقن الكود، حقن حمولة ضارة عبر جداول الصفحات pml4.
memory-forensicsexploitationbinary-exploitation
244منذ 5 سنوات
CVE-2018-17182 preview

CVE-2018-17182

GitHubjas502n/cve-2018-17182

استغلال تصعيد الصلاحيات عبر ثغرة الاستخدام بعد التحرير (UAF) في نواة لينكس لـ CVE-2018-17182، يمنح وصولاً إلى شل بصلاحيات الجذر على النوى المتأثرة…

privilege-escalationmemory-forensicsvulnerability-analysis+2
130منذ 8 سنوات
CyberPipe preview

CyberPipe

GitHubdwmetz/cyberpipe

نص باورشيل سهل الاستخدام لجمع أدلة الطب الشرعي للذاكرة والقرص في تحقيقات DFIR.

disk-forensicsmemory-forensicsforensics+2
343منذ 10 أشهر
السابق1…789…40التالي
تحليل الذاكرة الجنائي — الصفحة 8 | Kitploit








